Testy penetracyjne: co to jest pentest, jak wygląda i jak wybrać wykonawcę
Pentest to kontrolowany atak za pisemną zgodą, który sprawdza, czy zabezpieczenia da się obejść. Pokazujemy, czym różni się od skanu podatności, jak przebiega w sześciu etapach, co powinien zawierać raport, które przepisy wymagają testów i o co zapytać wykonawcę.
Test penetracyjny (pentest) to kontrolowany atak na systemy organizacji, przeprowadzany za jej pisemną zgodą i w uzgodnionym zakresie. Jego celem jest sprawdzenie, czy zabezpieczenia da się obejść, i udowodnienie tego w praktyce. Skaner podatności podaje listę możliwych luk. Tester sprawdza, które z nich naprawdę dają dostęp do danych, kont administratora albo przejęcia aplikacji, i opisuje drogę krok po kroku. Poniżej wyjaśniamy, jak przebiega pentest, jakie są jego rodzaje, co powinien zawierać raport, które przepisy wymagają testów i jak wybrać wykonawcę.
Czym jest test penetracyjny
NIST w wytycznych SP 800-115 opisuje test penetracyjny jako testowanie bezpieczeństwa, w którym testerzy odtwarzają rzeczywiste ataki, żeby znaleźć sposoby obejścia zabezpieczeń systemu. Wynikają z tego dwie rzeczy. Tester działa jak atakujący, nie jak audytor z listą kontrolną, i szuka sposobów obejścia zabezpieczeń. Trzecią dodają praktyka i prawo: wszystko dzieje się w granicach, które zamawiający zaakceptował na piśmie przed startem.
Najczęściej myli się pentest ze skanowaniem podatności. Skaner porównuje wersje oprogramowania i konfiguracje z bazą znanych luk i zgłasza każde dopasowanie. Nie sprawdza, czy luka jest osiągalna, ani co da się z nią zrobić. Tester zaczyna od wyników skanera. Weryfikuje zgłoszenia, odrzuca fałszywe alarmy i szuka połączeń między słabościami, które osobno wyglądają niegroźnie. Przykładowo: hasło domyślne do panelu na serwerze testowym, konto usługowe z nadmiarowymi uprawnieniami i brak podziału sieci. Skaner zgłosi najwyżej pierwszą z tych słabości, a dwóch pozostałych zwykle w ogóle nie zobaczy. Połączone w jedną ścieżkę mogą prowadzić od zwykłego konta do uprawnień administratora domeny.
Dwa kolejne pojęcia, które padają przy zamówieniach, to audyt i red team. Audyt ocenia, czy organizacja panuje nad bezpieczeństwem: procesy, polityki, dowody. Różnice opisujemy szerzej w tekście o tym, jak wygląda audyt cyberbezpieczeństwa. Red team to według glosariusza NIST zespół upoważniony do odtwarzania działań potencjalnego przeciwnika, który pokazuje skutki udanego ataku i to, co sprawdza się po stronie obrony. Pentest ma znaleźć jak najwięcej luk w uzgodnionym zakresie. Ćwiczenie red team ma sprawdzić, czy zespół bezpieczeństwa wykryje atak i zareaguje na czas, więc zwykle wie o nim tylko kilka osób. Programy bug bounty i automatyczne testy ciągłe mogą pentest uzupełnić, ale nie dają uzgodnionego zakresu ani raportu, którego oczekuje audytor.
| Skan podatności | Test penetracyjny | Red team | |
|---|---|---|---|
| Wychwytuje znane podatności w całym zakresie | ●tak, natywnie | ●tak, natywnie | ◐częściowo lub z integracją |
| Potwierdza, że lukę da się wykorzystać | ○nie | ●tak, natywnie | ●tak, natywnie |
| Łączy drobne słabości w ścieżkę ataku | ○nie | ●tak, natywnie | ●tak, natywnie |
| Sprawdza, czy SOC wykryje atak i zareaguje | ○nie | ◐częściowo lub z integracją | ●tak, natywnie |
| Może działać stale i automatycznie | ●tak, natywnie | ○nie | ○nie |
Wykorzystanie podatności: jeden z dwóch głównych punktów wejścia
W danych Verizon Data Breach Investigations Report 2026 wykorzystanie podatności było najczęstszym punktem wejścia: odpowiadało za 31% naruszeń o ustalonym wektorze wejścia. Nadużycie skradzionych poświadczeń spadło do 13%. Ten sam raport podaje, że w okresie objętym badaniem organizacje w pełni załatały tylko 26% krytycznych luk z katalogu CISA KEV (Known Exploited Vulnerabilities), wobec 38% rok wcześniej, a mediana czasu do pełnej naprawy wzrosła z 32 do 43 dni.
Skalę problemu w Polsce pokazują dane CERT Polska. Bezpłatna usługa moje.cert.pl, w której CERT Polska skanuje domeny i adresy zarejestrowane przez użytkowników serwisu (instytucje, firmy i osoby prywatne), przez ponad rok działania sprawdziła blisko 3,5 mln domen, subdomen i adresów IP i wykryła ponad 650 tys. podatności i błędnych konfiguracji. Raport ENISA Threat Landscape 2025, oparty na innej próbie incydentów, stawia wykorzystanie podatności (21,3%) na drugim miejscu wśród punktów wejścia, po phishingu (60%). Skaner powie, że luka istnieje. Na pytanie, czy ktoś z zewnątrz faktycznie przez nią przejdzie i dokąd dotrze, odpowiada dopiero test.
Rodzaje testów penetracyjnych
Pentest zawsze dotyczy konkretnego celu. Zamówienie „testu penetracyjnego firmy” bez wskazania, co ma być sprawdzone, kończy się zwykle płytkim przeglądem wszystkiego naraz. Poniżej sześć najczęściej zamawianych rodzajów testów. Można je łączyć w jednym zleceniu.
| Rodzaj testu | Co sprawdza | Kiedy ma największy sens |
|---|---|---|
| Zewnętrzny test infrastruktury | Usługi widoczne z internetu: VPN, poczta, panele administracyjne, serwery w strefie DMZ | Cyklicznie i po każdej zmianie w usługach udostępnionych w internecie |
| Wewnętrzny test sieci i Active Directory | Dokąd dojdzie ktoś, kto ma już dostęp do sieci: przejęte konto, zainfekowany laptop, nieuczciwy pracownik | Gdy głównym ryzykiem jest ransomware i przejęcie domeny |
| Aplikacja webowa i API | Kontrola dostępu, logika biznesowa, uwierzytelnianie, wstrzykiwanie kodu, kategorie OWASP Top 10 | Przed uruchomieniem aplikacji i po dużych zmianach w kodzie |
| Aplikacja mobilna | Sama aplikacja, dane zapisane na urządzeniu i komunikacja z API | Gdy aplikacja obsługuje płatności, dane osobowe albo logowanie do systemów firmy |
| Środowisko chmurowe | Uprawnienia kont i ról, publicznie dostępne zasoby, konfiguracja usług | Po migracji do chmury i gdy kilka zespołów samodzielnie zakłada zasoby |
| Wi-Fi, bezpieczeństwo fizyczne i socjotechnika | Sieć gości, wejście do biura bez identyfikatora, próba wyłudzenia danych przez telefon | W biurach z ruchem klientów i tam, gdzie atak na ludzi jest łatwiejszy niż atak na systemy |
W aplikacjach webowych punktem odniesienia jest OWASP Top 10. W wydaniu 2025 pierwsze miejsce znów zajmuje niewłaściwa kontrola dostępu (A01: Broken Access Control), czyli sytuacje, w których użytkownik może zobaczyć albo zmienić coś, do czego nie powinien mieć dostępu. Takich błędów skaner zwykle nie znajduje, bo z jego punktu widzenia aplikacja działa poprawnie. Kampanie phishingowe obejmujące całą organizację zamawia się zwykle osobno.
Black box, grey box i white box
Drugą decyzją jest to, ile tester wie na starcie. W teście black box nie wie nic poza adresem albo nazwą firmy, tak jak atakujący z zewnątrz. W teście grey box dostaje konta testowe z różnymi rolami i podstawową dokumentację. W teście white box ma dostęp do kodu źródłowego, architektury i konfiguracji.
Black box brzmi najbardziej realistycznie, ale ma słabą stronę: duża część czasu testu idzie na rozpoznanie, które zamawiający mógłby po prostu przekazać. Atakujący może rozpoznawać cel tygodniami, a czas testera ogranicza umowa. Dlatego przy ograniczonym czasie testu grey box zwykle daje więcej znalezisk na dzień pracy. Black box ma sens wtedy, gdy celem jest właśnie sprawdzenie, ile o firmie da się ustalić z zewnątrz.
Jak przebiega pentest krok po kroku
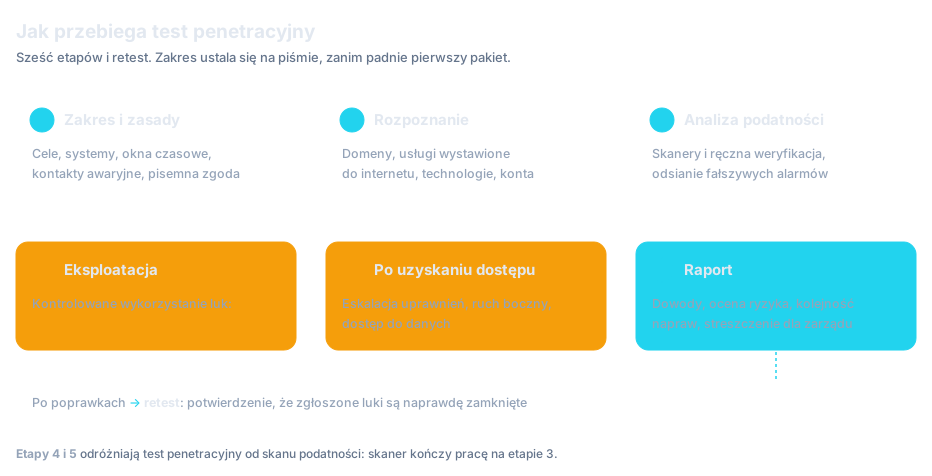
Przebieg testu opisuje kilka ogólnodostępnych metodyk. PTES (Penetration Testing Execution Standard) dzieli go na siedem faz, od ustaleń przed zleceniem po raport. OWASP Web Security Testing Guide w wersji 4.2 to najczęściej stosowany przewodnik po testach aplikacji webowych, OSSTMM 3 opisuje testowanie bezpieczeństwa operacyjnego, a NIST SP 800-115 z 2008 roku nie doczekał się nowszego wydania i pozostaje ogólnym przewodnikiem po testach technicznych. ENISA w wytycznych technicznych do rozporządzenia wykonawczego 2024/2690 wymienia OWASP WSTG i OSSTMM wśród standardów, które warto uwzględnić przy tworzeniu polityki testów. W praktyce przebieg sprowadza się do sześciu etapów.
- Etap 1Zamawiający i wykonawcaZakres, zasady i pisemna zgoda
Ustalenie, co jest testowane, w jakich godzinach, jakimi metodami i czego nie wolno robić. Do tego kontakty awaryjne po obu stronach i zgoda podpisana przez osobę umocowaną do jej udzielenia. Błędów popełnionych na tym etapie nie da się naprawić w trakcie testu.
- Etap 2TesterRozpoznanie
Zebranie informacji o celu: domeny i subdomeny, usługi wystawione do internetu, wersje oprogramowania, technologie aplikacji, adresy e-mail i role w organizacji. Część tej pracy da się wykonać bez wysłania choćby jednego pakietu do testowanych systemów.
- Etap 3TesterAnaliza podatności
Tester łączy skanowanie z ręczną weryfikacją, odsiewa fałszywe alarmy, układa listę kandydatów do wykorzystania i ocenia, które ścieżki ataku są najbardziej obiecujące. Do tego miejsca dochodzi sam skaner podatności.
- Etap 4TesterEksploatacja
Kontrolowane wykorzystanie luk, tak, by wykazać, że atak jest możliwy, nie szkodząc przy tym systemom. Metody ryzykowne dla dostępności, na przykład testy przeciążeniowe, wymagają osobnej zgody i okna czasowego.
- Etap 5TesterDziałania po uzyskaniu dostępu
Sprawdzenie, dokąd prowadzi zdobyty przyczółek: eskalacja uprawnień, ruch boczny do innych systemów, dostęp do danych. To odpowiedź na pytanie, które interesuje zarząd: co realnie mógłby zrobić atakujący.
- Etap 6Tester, potem zamawiającyRaport i omówienie wyników
Opis każdego znaleziska z dowodem, oceną ryzyka i rekomendacją, streszczenie dla zarządu i spotkanie, na którym zespół techniczny może dopytać o szczegóły. Po wdrożeniu poprawek tester może wykonać retest.
Zakres i zasady testu (rules of engagement)
Dokument z zasadami testu chroni obie strony. Zamawiający wie, czego się spodziewać i komu zgłosić niepokojące zdarzenie. Tester wie, gdzie kończy się jego uprawnienie. Dobrze przygotowany dokument zawiera kilka elementów.
- Lista adresów IP, domen, aplikacji i kont w zakresie oraz wyraźne wyłączenia
- Godziny testów i decyzja, czy testowana jest produkcja, czy jej kopia
- Zgoda albo zakaz dla testów, które mogą wpłynąć na dostępność usług
- Osoby kontaktowe po obu stronach na wypadek problemów i czas reakcji
- Postępowanie po znalezieniu krytycznej luki albo śladów wcześniejszego włamania
- Zasady postępowania z danymi osobowymi i poufnymi, do których dotrze tester, oraz termin ich usunięcia
Pisemna zgoda i Kodeks karny
W polskim prawie pentest od włamania odróżnia uprawnienie. Art. 267 Kodeksu karnego karze tego, kto bez uprawnienia uzyskuje dostęp do informacji, przełamując albo omijając zabezpieczenia, oraz tego, kto bez uprawnienia uzyskuje dostęp do całości lub części systemu informatycznego. Umowa i zgoda dysponenta systemu dają testerowi to uprawnienie. Bez nich tester naraża się na odpowiedzialność karną, a wyjątki opisane niżej są wąskie.
Od 2017 roku Kodeks karny zawiera dwa wyjątki dla osób działających wyłącznie w celu zabezpieczenia systemu. Art. 269b § 1a stanowi, że nie popełnia przestępstwa ten, kto wytwarza, pozyskuje, zbywa lub udostępnia programy lub urządzenia przystosowane do popełniania przestępstw komputerowych, a także hasła i kody dostępu, jeśli działa wyłącznie w celu zabezpieczenia systemu albo opracowania metody zabezpieczenia. Art. 269c stanowi z kolei, że nie podlega karze sprawca uzyskania dostępu do systemu (art. 267 § 2) lub zakłócenia jego pracy (art. 269a), jeśli działał wyłącznie w celu zabezpieczenia systemu, niezwłocznie powiadomił dysponenta o ujawnionych zagrożeniach, a jego działanie nie naruszyło interesu publicznego ani prywatnego i nie wyrządziło szkody. Ten wyjątek nie obejmuje art. 267 § 1, czyli przełamania zabezpieczeń w celu dotarcia do informacji. To wąska furtka dla badaczy, którzy w dobrej wierze sprawdzają cudze systemy bez zlecenia i zgłaszają znalezione luki. Nie jest podstawą do zlecania testów. Podstawą zawsze jest pisemna zgoda i opisany zakres.
- System działa u dostawcy. Aplikacja SaaS, hosting czy usługa w chmurze należą do kogoś innego. Test wymaga zgody także tego podmiotu albo działania zgodnie z opublikowanymi przez niego zasadami testów
- Zgodę podpisuje osoba bez umocowania. Kierownik IT nie zawsze może zgodzić się na test systemu, którego właścicielem biznesowym jest inny dział albo spółka z grupy
- Zakres jest opisany ogólnie. „Infrastruktura firmy” bez listy adresów nie chroni testera, gdy trafi na serwer należący do kogoś innego
Jak przygotować organizację do pentestu
Część pracy przed testem leży po stronie zamawiającego, a jej brak najczęściej przesuwa termin albo zawęża wyniki. Dobrze przygotowany test zaczyna się od kilku rzeczy.
- Konta testowe dla każdej roli, którą ma sprawdzić tester, i dostęp do środowiska w uzgodnionym terminie
- Aktualne kopie zapasowe testowanych systemów
- Powiadomienie dostawcy hostingu lub chmury, jeśli wymaga tego jego regulamin
- Decyzja, czy zespół SOC i administratorzy wiedzą o teście, czy test ma przy okazji sprawdzić ich reakcję
- Jedna osoba po stronie organizacji, która odpowiada na pytania testera i może szybko podjąć decyzję
Co powinien zawierać raport z testu penetracyjnego
Raport to jedyny dokument, który zostaje po teście, i od jego jakości zależy, czy zespół będzie wiedział, co naprawić. Powinien mieć dwie warstwy: streszczenie, z którego zarząd zrozumie poziom ryzyka i priorytety, oraz część techniczną, z której zespół IT odtworzy każde znalezisko i je naprawi. Rozporządzenie wykonawcze 2024/2690 do dyrektywy NIS2 wymaga od objętych nim dostawców usług cyfrowych, żeby dokumentacja testu obejmowała jego rodzaj, zakres, czas i wyniki, łącznie z oceną krytyczności i działaniami łagodzącymi dla każdego znaleziska.
- Streszczenie dla zarządu: najważniejsze ryzyka i to, co trzeba naprawić najpierw, bez żargonu
- Opis zakresu, metodyki, terminów i ograniczeń testu, czyli tego, czego nie sprawdzono
- Dla każdego znaleziska: opis, miejsce, dowód (zrzut, zapytanie, odpowiedź systemu) i kroki pozwalające je odtworzyć
- Ocena ryzyka z uzasadnieniem, nie tylko liczba ze skali
- Konkretna rekomendacja naprawy zamiast ogólnego „zaktualizuj oprogramowanie”
- Opis ścieżek ataku, jeśli kilka słabości dało się połączyć
- Informacja, które znaleziska potwierdzono ręcznie, a które pochodzą wyłącznie z narzędzi
Ocena ryzyka: CVSS to punkt wyjścia
Raporty najczęściej oceniają znaleziska w skali CVSS. Obecną wersję, CVSS 4.0, organizacja FIRST opublikowała 1 listopada 2023 roku. Wynik mieści się w skali od 0 do 10.
| Poziom | Wynik |
|---|---|
| Brak (None) | 0,0 |
| Niski (Low) | 0,1–3,9 |
| Średni (Medium) | 4,0–6,9 |
| Wysoki (High) | 7,0–8,9 |
| Krytyczny (Critical) | 9,0–10,0 |
Sama liczba nie wystarcza do ustalenia kolejności napraw. Ta sama podatność ma inne znaczenie na serwerze dostępnym z internetu, a inne w odizolowanym środowisku testowym. CVSS 4.0 przewiduje do tego metryki środowiskowe, ale wiele raportów podaje tylko wynik bazowy. Dobry raport tłumaczy, dlaczego dane znalezisko jest groźne właśnie w tej organizacji, i układa listę napraw według realnego ryzyka.
Retest: dowód, że poprawki działają
Po wdrożeniu poprawek tester sprawdza ponownie te same znaleziska. Retest wychwytuje poprawki, które zamykają jeden wariant ataku, a zostawiają drugi, i daje dowód zamknięcia luk, którego może zażądać audytor albo organ nadzoru. PCI DSS wprost wymaga powtórzenia testu po poprawkach (wymaganie 11.4.4).
Kiedy test penetracyjny jest wymagany
Niewiele przepisów używa wprost słów „test penetracyjny”. Większość wymaga testowania systemów i oceny, czy zabezpieczenia działają, a pentest jest jednym z najprostszych sposobów, żeby to wykazać. Poniżej zestawienie regulacji, które najczęściej stoją za zamówieniem.
| Regulacja | Czego wymaga | Jak często |
|---|---|---|
| Ustawa o KSC po nowelizacji z 2026 r., art. 8 ust. 1 pkt 2 lit. b i h | W ramach systemu zarządzania bezpieczeństwem informacji (SZBI): testowanie systemu informacyjnego oraz polityki i procedury oceny skuteczności zabezpieczeń (podmioty ważne będące podmiotami publicznymi stosują uproszczony SZBI z załącznika nr 4 do ustawy) | Ustawa nie podaje częstotliwości testów; wynika ona z szacowania ryzyka. Podmiot kluczowy przeprowadza audyt bezpieczeństwa co najmniej raz na 3 lata (art. 15) |
| Dyrektywa NIS2, art. 21 ust. 2 lit. e i f, oraz rozporządzenie wykonawcze 2024/2690, pkt 6.5 i 7 załącznika | Polityka testów bezpieczeństwa: potrzeba, zakres, częstotliwość i rodzaj testów ustalone na podstawie ryzyka, udokumentowana metodyka | Według ryzyka. Rozporządzenie 2024/2690 stosuje się tylko do wymienionych w nim dostawców usług cyfrowych: DNS, rejestrów TLD, chmury, centrów danych, CDN, usług zarządzanych i zarządzanych usług bezpieczeństwa, platform handlowych, wyszukiwarek, serwisów społecznościowych i usług zaufania |
| DORA, art. 24–26 rozporządzenia 2022/2554 | Program testowania z corocznymi odpowiednimi testami systemów wspierających funkcje krytyczne lub istotne; katalog możliwych testów (art. 25) obejmuje testy penetracyjne; dla podmiotów wskazanych przez nadzór zaawansowane testy penetracyjne oparte na analizie zagrożeń (TLPT) | Co najmniej raz w roku (poza mikroprzedsiębiorstwami); TLPT nie rzadziej niż co trzy lata, organ może zmienić częstotliwość |
| PCI DSS v4.0.1, wymaganie 11.4 | Wewnętrzne i zewnętrzne testy penetracyjne oraz testy segmentacji, wykonywane przez wykwalifikowanego, organizacyjnie niezależnego testera (wewnętrznego lub zewnętrznego) | Co 12 miesięcy i po każdej istotnej zmianie; segmentacja u dostawców usług co 6 miesięcy |
| KRI, rozporządzenie z 21 maja 2024 r., § 19 ust. 2 pkt 14 | Okresowy audyt wewnętrzny bezpieczeństwa informacji w podmiocie publicznym; pentest bywa jego częścią, ale przepis go nie nakazuje | Nie rzadziej niż raz w roku |
Znowelizowana ustawa o KSC (rozdział 6a) pozwala zespołom CSIRT MON, CSIRT NASK, CSIRT GOV i CSIRT-om sektorowym przeprowadzić ocenę bezpieczeństwa systemów podmiotów krajowego systemu cyberbezpieczeństwa, czyli testy bezpieczeństwa służące wykryciu podatności. Taka ocena odbywa się za zgodą podmiotu albo na zlecenie organu właściwego do spraw cyberbezpieczeństwa. Organizacja powinna znać swoje luki, zanim wskaże je CSIRT.
W sektorze finansowym testy TLPT według DORA prowadzi się zgodnie z rozporządzeniem delegowanym 2025/1190, a europejskie ramy TIBER-EU zostały w 2024 roku dostosowane do tych wymagań. Więcej o samym rozporządzeniu piszemy w tekście o wymogach DORA, a o tym, kogo obejmuje ustawa, w tekście o NIS2 i ustawie o KSC.
Przepisy rzadko nakazują wprost pentest. Wymagają testowania i wykazania, że zabezpieczenia działają. Raport z testu penetracyjnego jest jednym z najprostszych dowodów, że organizacja to robi, pod warunkiem że ma udokumentowany zakres, metodykę i potwierdzenie, że znaleziska zostały naprawione.
Jak często robić testy penetracyjne
PCI DSS wymaga testu co najmniej raz na 12 miesięcy i po każdej istotnej zmianie. DORA wymaga co najmniej raz w roku odpowiednich testów systemów wspierających funkcje krytyczne lub istotne, a test penetracyjny jest jednym z możliwych. Ustawa o KSC i NIS2 zostawiają decyzję analizie ryzyka, a dla systemów dostępnych z internetu rytm roczny jest rozsądnym punktem odniesienia. Istotna zmiana to na przykład nowa aplikacja, migracja do chmury, przebudowa sieci albo połączenie z systemami przejętej spółki.
Pentest pokazuje stan z konkretnego tygodnia. Między testami powinno działać ciągłe zarządzanie ekspozycją, w tym skan podatności, i proces, który zamienia jego wyniki w poprawki. Mediana 43 dni do pełnego załatania krytycznych luk w danych DBIR pokazuje, że to drugie bywa trudniejsze niż samo znalezienie problemu. Na czas przygotowania poprawki aplikację webową może osłonić WAF z wirtualnym łataniem.
Jak wybrać firmę do testów penetracyjnych
Oferty testów penetracyjnych potrafią się bardzo różnić przy pozornie tym samym zakresie, bo pod tą samą nazwą sprzedaje się zarówno kilka dni pracy doświadczonego testera, jak i uruchomienie skanera z przetłumaczonym wynikiem. Przed podpisaniem umowy warto zadać kilka pytań.
- Kto konkretnie będzie testował (który pentester) i jakie ma doświadczenie oraz certyfikaty, na przykład OSCP lub OSWE (OffSec), CREST CRT lub CCT, GIAC GPEN
- Według jakiej metodyki prowadzony jest test (PTES, OWASP WSTG, OSSTMM) i czy raport wykaże zgodność z wymaganiem, które musisz spełnić
- Czy możesz zobaczyć zanonimizowany przykładowy raport
- Ile czasu przypada na pracę ręczną, a ile na narzędzia automatyczne
- Czy zakres obejmuje retest i w jakim terminie od raportu można go wykonać
- Jak wykonawca chroni dane, do których dotrze w trakcie testu, i kiedy je usuwa
- Czy ma ubezpieczenie odpowiedzialności cywilnej obejmujące testy
- Co zrobi, gdy w trakcie testu znajdzie krytyczną lukę albo ślady trwającego ataku
Certyfikaty potwierdzają umiejętności konkretnych osób, nie całej firmy, dlatego pytanie o skład zespołu jest ważniejsze niż lista logotypów w ofercie. Liczy się też niezależność. PCI DSS wymaga, żeby test wykonał wykwalifikowany tester wewnętrzny lub zewnętrzny zachowujący niezależność organizacyjną, a DORA, żeby testy prowadziły niezależne strony wewnętrzne lub zewnętrzne, bez konfliktu interesów. Zespół, który zbudował aplikację, nie powinien sam jej testować.
Sygnały ostrzegawcze w ofercie
Ostrożność powinna wzbudzić oferta oparta wyłącznie na liczbie adresów IP, przygotowana bez rozmowy o zakresie, termin realizacji krótszy niż czas potrzebny na samo rozpoznanie, brak dokumentu z zasadami testu oraz obietnica „certyfikatu bezpieczeństwa” po teście. Test penetracyjny niczego nie certyfikuje. Pokazuje, co udało się znaleźć w określonym czasie i zakresie. Jeśli przykładowy raport wygląda jak eksport z narzędzia, z setkami pozycji bez dowodów i bez opisu ścieżek ataku, to najpewniej tak właśnie powstał.
Od czego zależy zakres i czas trwania testu penetracyjnego
Czas trwania testu wynika z czasu pracy testerów, a ten zależy od kilku czynników. Dlatego rzetelny harmonogram powstaje dopiero po rozmowie o zakresie.
- Wielkość zakresu: liczba aplikacji, ról użytkowników, punktów końcowych API, adresów i lokalizacji
- Głębokość testu: black box, grey box czy white box z przeglądem kodu
- Rodzaje testów w jednym zleceniu, na przykład aplikacja i infrastruktura wewnętrzna razem
- Warunki pracy: testy poza godzinami pracy, w środowisku produkcyjnym albo z ograniczeniami narzuconymi przez dostawców
- Wymagania formalne: raport pod konkretny standard albo organ nadzoru, testy TLPT według DORA
- Retest i omówienie wyników z zespołem
Najmniej daje test źle zakreślony: zbyt szeroki, żeby cokolwiek sprawdzić dokładnie, albo pomijający system, przez który faktycznie da się wejść. Dlatego warto zacząć od listy systemów i pytania, którego włamania organizacja boi się najbardziej, a dopiero potem ustalać szczegóły testu. Zakres i przebieg naszych testów opisujemy na stronie testy penetracyjne i audyt aplikacji webowej.
Najczęstsze pytania
Co to jest pentest?
Pentest (test penetracyjny) to kontrolowany atak na systemy organizacji, przeprowadzany za jej pisemną zgodą i w uzgodnionym zakresie, który ma w praktyce wykazać, czy i jak da się obejść zabezpieczenia.
Czym różni się test penetracyjny od skanowania podatności?
Skaner automatycznie porównuje wersje i konfiguracje z bazą znanych luk i zgłasza każde dopasowanie. Tester weryfikuje te zgłoszenia, odrzuca fałszywe alarmy, wykorzystuje luki w kontrolowany sposób i łączy drobne słabości w ścieżki ataku. Znajduje też błędy logiki i kontroli dostępu, których skaner nie widzi.
Czy test penetracyjny jest legalny?
Tak, jeśli tester działa na podstawie umowy i pisemnej zgody dysponenta systemu, w opisanym zakresie. Art. 267 Kodeksu karnego karze uzyskanie dostępu do systemu bez uprawnienia, a zgoda właściciela daje to uprawnienie. Gdy system działa u dostawcy, na przykład w chmurze lub jako SaaS, potrzebna jest też zgoda dostawcy albo zgodność z jego zasadami testów.
Jak często robić testy penetracyjne?
Zwykle co najmniej raz w roku i po każdej istotnej zmianie, takiej jak nowa aplikacja, migracja do chmury albo przebudowa sieci. PCI DSS wymaga testu co 12 miesięcy i po istotnej zmianie, DORA corocznych testów systemów wspierających funkcje krytyczne lub istotne. Ustawa o KSC i NIS2 zostawiają częstotliwość analizie ryzyka. Między testami warto prowadzić ciągłe skanowanie podatności.
Czy pentest może uszkodzić systemy?
Ryzyko istnieje, dlatego ogranicza się je w zasadach testu: okna czasowe, wyłączenie metod groźnych dla dostępności bez osobnej zgody, kontakty awaryjne po obu stronach i decyzja, czy testowana jest produkcja, czy jej kopia. Eksploatacja ma tylko udowodnić, że atak jest możliwy, bez przeprowadzania go w pełni.
Jakie przepisy wymagają testów penetracyjnych?
PCI DSS wymaga testów penetracyjnych wprost (wymaganie 11.4, co 12 miesięcy i po istotnej zmianie). DORA wymienia je wśród testów programu odporności cyfrowej, prowadzonych dla systemów krytycznych co najmniej raz w roku, a wybranym podmiotom nakazuje TLPT nie rzadziej niż co trzy lata. Ustawa o KSC i dyrektywa NIS2 wymagają testowania systemów i oceny skuteczności zabezpieczeń, a pentest jest jednym z najprostszych sposobów, żeby to wykazać. KRI wymaga od podmiotów publicznych corocznego audytu wewnętrznego bezpieczeństwa informacji.
Co powinien zawierać raport z testu penetracyjnego?
Streszczenie dla zarządu, opis zakresu, metodyki i ograniczeń testu, a dla każdego znaleziska dowód, kroki pozwalające je odtworzyć, ocenę ryzyka z uzasadnieniem i konkretną rekomendację naprawy. Dobry raport opisuje też ścieżki ataku i rozróżnia znaleziska potwierdzone ręcznie od pochodzących wyłącznie z narzędzi.
Podsumowanie
Test penetracyjny odpowiada na pytanie, którego nie zadaje ani skaner, ani audyt: czy ktoś z zewnątrz albo z wnętrza sieci faktycznie przejdzie przez zabezpieczenia i dokąd dotrze. Jego wartość zależy od tego, co ustalono przed pierwszym pakietem: dobrze określonego zakresu, pisemnych zasad i wykonawcy, który oddaje raport z dowodami zamiast eksportu z narzędzia. Po teście zaczyna się właściwa praca, czyli naprawy i retest.
Kluczowe wnioski
- 1Pentest to kontrolowany atak za pisemną zgodą, który w praktyce dowodzi, czy da się obejść zabezpieczenia; skaner podatności tylko zgłasza możliwe luki
- 2Wykorzystanie podatności odpowiada za 31% naruszeń w danych Verizon DBIR 2026 i było tam najczęstszym punktem wejścia; w danych ENISA zajmuje drugie miejsce, po phishingu
- 3O wartości testu decyduje zakres i zasady ustalone przed startem, a w Polsce pisemna zgoda dysponenta oddziela test od przestępstwa z art. 267 Kodeksu karnego
- 4Dobry raport ma streszczenie dla zarządu, dowód i rekomendację dla każdego znaleziska, ocenę ryzyka w kontekście organizacji i retest po poprawkach
- 5DORA i PCI DSS wymagają testów co najmniej raz w roku, a ustawa o KSC i NIS2 wymagają testowania i oceny skuteczności zabezpieczeń według ryzyka
Źródła
- 1.Technical Guide to Information Security Testing and Assessment (NIST SP 800-115)NIST · 2008-09 · dostęp 2026-10-24Definicja testu penetracyjnego i ogólny przebieg testów technicznych; dokument z 2008 r., bez nowszego wydania. Definicja red teamu według glosariusza NIST (CNSSI 4009-2022).
- 2.Penetration Testing Execution Standard (PTES)PTES · dostęp 2026-10-24Siedem faz: ustalenia przed zleceniem, rozpoznanie, modelowanie zagrożeń, analiza podatności, eksploatacja, działania po eksploatacji, raport.
- 3.
- 4.
- 5.OSSTMM 3 – The Open Source Security Testing Methodology ManualISECOM · dostęp 2026-10-24
- 6.CVSS v4.0 Specification DocumentFIRST · 2023-11-01 · dostęp 2026-10-24Przedziały oceny: tabela 22 specyfikacji.
- 7.2026 Data Breach Investigations Report – Executive SummaryVerizon · 2026-05 · dostęp 2026-10-24Wykorzystanie podatności jako punkt wejścia w 31% naruszeń, nadużycie poświadczeń 13%; 26% krytycznych luk z katalogu CISA KEV w pełni załatanych (rok wcześniej 38%); mediana pełnej naprawy 43 dni (rok wcześniej 32). Dane z okresu 10.2024–11.2025; udziały wektorów wejścia liczone dla naruszeń o ustalonym wektorze.
- 8.Prawie 2 tys. zgłoszeń każdego dnia. Raport CERT Polska za 2025 rokCERT Polska / NASK · 2026-04-08 · dostęp 2026-10-24Skaner moje.cert.pl: blisko 3,5 mln sprawdzonych domen, subdomen i adresów IP, ponad 650 tys. wykrytych podatności i błędnych konfiguracji. Dane narastające za ponad rok działania serwisu, podane w komunikacie z 8.04.2026.
- 9.ENISA Threat Landscape 2025ENISA · 2025-10-01 · dostęp 2026-10-24Phishing (60%) i wykorzystanie podatności (21,3%) jako dwa główne punkty wejścia; 4875 incydentów z okresu 07.2024–06.2025.
- 10.Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252)ISAP / Sejm RP · 2026-03-02 · dostęp 2026-10-24Art. 8 ust. 1 pkt 2 lit. b i h: testowanie systemu informacyjnego, polityki oceny skuteczności środków; art. 15 ust. 1: audyt podmiotu kluczowego co najmniej raz na 3 lata; rozdział 6a, art. 36a–36b: ocena bezpieczeństwa przeprowadzana przez CSIRT za zgodą podmiotu albo na zlecenie organu.
- 11.Dyrektywa Parlamentu Europejskiego i Rady (UE) 2022/2555 (NIS2)Dziennik Urzędowy UE · 2022-12-27 · dostęp 2026-10-24Art. 21 ust. 2 lit. e: bezpieczeństwo w procesie nabywania, rozwoju i utrzymania systemów, w tym postępowanie w przypadku podatności; lit. f: polityki i procedury służące ocenie skuteczności środków zarządzania ryzykiem w cyberbezpieczeństwie; art. 21 ust. 5: lista dostawców objętych aktem wykonawczym.
- 12.Technical Implementation Guidance on cybersecurity risk-management measures, version 1.0ENISA · 2025-06-26 · dostęp 2026-10-24Wytyczne do rozporządzenia wykonawczego (UE) 2024/2690 z tekstem pkt 6.5 załącznika (testowanie bezpieczeństwa); OWASP WSTG i OSSTMM wśród standardów do uwzględnienia w polityce testów.
- 13.Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2022/2554 (DORA)Dziennik Urzędowy UE · 2022-12-27 · dostęp 2026-10-24Art. 24 ust. 4: testy prowadzone przez niezależne strony wewnętrzne lub zewnętrzne; art. 24 ust. 6: odpowiednie testy co najmniej raz w roku; art. 25 ust. 1: lista testów obejmująca testy penetracyjne; art. 26 ust. 1: TLPT nie rzadziej niż co trzy lata. Standardy techniczne TLPT: rozporządzenie delegowane Komisji (UE) 2025/1190.
- 14.TIBER-EUEuropejski Bank Centralny · dostęp 2026-10-24TIBER-EU zaktualizowany w 2024 r. w celu pełnego dostosowania do regulacyjnych standardów technicznych TLPT na podstawie DORA.
- 15.PCI DSS v4.0 Self-Assessment Questionnaire D for Service Providers (tekst wymagań 11.4)PCI Security Standards Council · 2022-04 · dostęp 2026-10-24Brzmienie wymagań 11.4 z dokumentu PCI SSC dla wersji 4.0; obecnie aktywna jest wersja 4.0.1. 11.4.2 i 11.4.3: testy co 12 miesięcy i po istotnej zmianie, niezależność organizacyjna testera; 11.4.4: powtórzenie testu po poprawkach; 11.4.5 i 11.4.6: testy segmentacji, u dostawców usług co 6 miesięcy.
- 16.Rozporządzenie Rady Ministrów z dnia 21 maja 2024 r. w sprawie Krajowych Ram Interoperacyjności (Dz.U. 2024 poz. 773)Sejm RP (ELI) · 2024-05-22 · dostęp 2026-10-24§ 19 ust. 2 pkt 14: okresowy audyt wewnętrzny w zakresie bezpieczeństwa informacji, nie rzadziej niż raz na rok.
- 17.Obwieszczenie w sprawie ogłoszenia jednolitego tekstu ustawy – Kodeks karny (Dz.U. 2026 poz. 1342)Sejm RP (ELI) · 2026-10-16 · dostęp 2026-10-24Art. 267 § 1 i 2, art. 269b § 1a i art. 269c; wyjątki dla działań w celu zabezpieczenia systemu wprowadzone ustawą z 23 marca 2017 r. (Dz.U. 2017 poz. 768).
Chcesz sprawdzić, dokąd dotarłby atakujący?
Prowadzimy ręczne testy penetracyjne sieci, aplikacji webowych i API oraz przegląd konfiguracji chmury według OWASP, PTES i OSSTMM, z raportem dla zespołu technicznego i dla zarządu.