Farmy trolli i boty: jak działają skoordynowane kampanie w sieci i po czym je poznać
Farma trolli to zorganizowana grupa, która z fałszywych kont udaje spontaniczną dyskusję. Pokazujemy, jak zbudowane są takie operacje, od IRA po Doppelganger i Storm-1516, po czym poznać koordynację i jak w środek kampanii trafia firma lub urząd.
Farma trolli to zorganizowana grupa ludzi, którzy na zlecenie prowadzą wiele fałszywych kont i udają w sieci spontaniczną dyskusję. Pomagają im boty, czyli konta sterowane przez program, oraz kupione polubienia i udostępnienia. Celem jest wrażenie, że „wszyscy tak myślą”: że produkt jest wadliwy, że urząd kłamie, że ktoś stoi za aferą. Specjaliści nazywają to skoordynowanym nieautentycznym zachowaniem (ang. coordinated inauthentic behaviour, CIB).
W tym tekście rozkładamy takie operacje na części. Pokazujemy, jak są zbudowane, które z nich opisały instytucje UE, Departament Sprawiedliwości USA i OpenAI, po czym poznać koordynację i jak w środek kampanii trafia firma albo instytucja, która nie ma nic wspólnego z polityką. Szersze tło, czyli czym jest dezinformacja i czym różni się od fake newsa, znajdziesz w przewodniku po dezinformacji.
Kluczowe wnioski
- 1Farma trolli to zorganizowany zespół, który z fałszywych kont udaje spontaniczną dyskusję, a boty i kupione interakcje dają mu skalę
- 2Typowa operacja ma warstwy: fałszywe serwisy, konta siewców, konta wzmacniające, opłacanych influencerów i reklamy, coraz częściej z treściami tworzonymi przez AI
- 3Według EEAS 90,5% najczęściej używanych kanałów w operacjach wpływu z 2025 roku to konta i serwisy ukrywające, kto za nimi stoi; Polska była jednym z celów
- 4Firma trafia w kampanię jako marka, pod którą ktoś się podszywa, jako cel narracji albo jako klient usług, które sprzedają te same sieci kont
- 5Zgłoszenie do platformy rzadko wystarcza: w eksperymencie NATO StratCom COE 86% kupionego zaangażowania przetrwało cztery tygodnie
Troll, bot, pacynka: kto jest kim w farmie trolli
W rozmowach o dezinformacji te słowa się mieszają, a warto je rozróżniać, bo każdy z tych elementów zostawia inne ślady. Troll internetowy to człowiek, który celowo prowokuje i podgrzewa kłótnie. Może działać na własną rękę. O farmie trolli mówimy, gdy takich ludzi ktoś zatrudnia, przydziela im tematy i rozlicza z wyników. Bot to konto, które publikuje albo reaguje automatycznie. Pacynka (ang. sockpuppet) to fałszywa tożsamość prowadzona ręcznie przez prawdziwego człowieka, który często obsługuje kilka takich kont naraz.
| Element | Kto lub co za nim stoi | Typowy ślad |
|---|---|---|
| Troll internetowy | Człowiek działający sam albo na zlecenie | Prowokacyjne komentarze, ataki osobiste, odwracanie uwagi od tematu |
| Farma trolli | Opłacany zespół z przydzielonymi tematami, grafikiem i rozliczeniem wyników | Te same argumenty w tym samym czasie na wielu kontach, aktywność zgodna z godzinami pracy zespołu |
| Bot | Program sterujący kontem | Nienaturalne tempo publikacji, identyczne treści, reakcje w ciągu kilku sekund |
| Pacynka (sockpuppet) | Fałszywa tożsamość prowadzona ręcznie | Wiarygodnie wyglądający profil bez historii sprzed kampanii, zdjęcie skopiowane z sieci lub wygenerowane przez AI |
| Kupione zaangażowanie | Komercyjne serwisy sprzedające polubienia, komentarze i wyświetlenia | Dużo reakcji przy małej liczbie prawdziwych odpowiedzi, konta bez własnych treści |
Instytucje UE patrzą na to szerzej. Europejska Służba Działań Zewnętrznych (EEAS) opisuje skoordynowane nieautentyczne zachowanie jako zorganizowane i celowe działania, w których sieci fałszywych kont i stron współpracują, żeby szerzyć określone przekazy, a przy tym ukrywają, kim są. W tej definicji nie ma znaczenia, czy konto prowadzi człowiek, czy program. Liczą się ukryta koordynacja i fałszywa tożsamość.
Jak zbudowana jest skoordynowana kampania
Udokumentowane operacje różnią się skalą i krajem pochodzenia, ale składają się z podobnych warstw. Tak wyglądają schematy opisane w raportach EEAS, OpenAI i Departamentu Sprawiedliwości USA:
Infrastruktura: fałszywe serwisy i podszywanie się
Operatorzy rejestrują domeny łudząco podobne do znanych mediów albo zakładają fikcyjne serwisy informacyjne. Według EEAS operacja Storm-1516 utrzymywała w 2025 roku 453 takie strony w pięciu sieciach: czterech przygotowanych dla odbiorców z Niemiec, USA, Francji i Mołdawii oraz jednej ogólnej, bez wskazanego kraju.
Konta siewców
Pierwsza grupa kont publikuje materiał jako własny, oryginalny wpis. EEAS nazywa je w opisie operacji Overload kontami typu seeder. W operacji, którą OpenAI nazwało Sneer Review, „główne” konto często zakładano tylko na potrzeby jednego wpisu.
Konta wzmacniające i boty
Druga grupa udostępnia, komentuje i odpowiada, żeby wpis wyglądał na popularny. W operacji High Five konta komentujące na TikToku nie publikowały własnych filmów, nikogo nie obserwowały i miały zwykle od 0 do 10 obserwujących.
Ludzie z zasięgiem i płatne reklamy
Żeby dotrzeć dalej niż do własnych kont, operacja potrzebuje prawdziwych odbiorców. Departament Sprawiedliwości USA opisał w operacji Doppelganger płatne reklamy i influencerów. EEAS odnotowała, że Storm-1516 w 2025 roku coraz częściej opierała się na sieci opłacanych influencerów.
Pranie treści i AI
Przekaz z mediów państwowych trafia na pośrednie strony, które ukrywają jego źródło. Sieć Portal Kombat, znana też jako sieć Pravda, zalewa internet tekstami w wielu językach, a EEAS podejrzewa, że jednym z celów jest wpływ na dane, z których uczą się modele językowe. Według tego samego raportu 27% incydentów z 2025 roku wiązało się z użyciem AI.
Rzadko widać wszystkie warstwy naraz. Analiza zaczyna się zwykle od jednego elementu, na przykład od kilkudziesięciu kont, które w ciągu godziny opublikowały ten sam link, i dopiero od niego dochodzi się do reszty sieci. EEAS opisała też sieć kont na X, która wzmacniała treści dwóch różnych operacji: chińskiej Spamouflage i prorosyjskiej Overload. Według EEAS pokazuje to, że te same sieci wzmacniające mogą pracować dla różnych zleceniodawców.
Udokumentowane operacje: od IRA do Storm-1516
Poniższe przypadki opisały instytucje państwowe, badacze i same firmy technologiczne. Każdy pokazuje inny element tego samego mechanizmu.
Internet Research Agency: rosyjska farma trolli jako przedsiębiorstwo
Najbardziej znana farma trolli, petersburska Internet Research Agency (IRA), działała jak zwykła firma, z działami i kierownikami projektów. W akcie oskarżenia z 16 lutego 2018 roku Departament Sprawiedliwości USA opisał wydzielony projekt skierowany do Amerykanów, wewnętrznie nazywany „projektem tłumaczy”, który IRA prowadziła od 2014 roku. W lipcu 2016 roku pracowało przy nim ponad 80 osób. Prowadziły one fałszywe profile udające amerykańskich aktywistów i organizowały za ich pośrednictwem wiece polityczne. Według aktu oskarżenia sama organizacja określała swój cel jako wojnę informacyjną przeciwko Stanom Zjednoczonym.
Doppelganger: podszywanie się pod znane media
We wrześniu 2022 roku EU DisinfoLab opisało operację, która kopiowała wygląd co najmniej 17 serwisów informacyjnych, w tym Bilda, The Guardian, 20 Minutes i agencji ANSA. Fałszywe artykuły straszyły skutkami sankcji wobec Rosji, a rozpowszechniały je fałszywe profile i strony na Facebooku. We wrześniu 2024 roku Departament Sprawiedliwości USA ogłosił przejęcie 32 domen tej operacji i wskazał rosyjskie firmy Social Design Agency, Structura i ANO Dialog, działające pod kierunkiem administracji prezydenta Rosji. Część domen udawała serwisy The Washington Post i Fox News. Według EEAS w 2025 roku Doppelganger nadal podszywał się pod media, między innymi pod Der Spiegel, Le Point i Die Welt.
Operation Overload i Storm-1516: wideo, AI i sklonowane głosy
Dwie prorosyjskie operacje, które EEAS opisuje jako szczególnie aktywne w 2025 roku, opierają się na wideo. Operation Overload, znana też jako Matryoshka, publikowała w szczytowych dniach do 20 filmów dziennie, łącznie ponad 700 w ciągu roku. Przed wyborami rozszerzyła działania na Polskę i Rumunię. Storm-1516 niemal podwoiła produkcję treści względem 2024 roku, a jej materiały zbierają według EEAS od 5 tys. do 4 mln wyświetleń. To jedyna z opisanych w raporcie operacji, której udaje się przebić do autentycznej debaty. Obie sięgały w 2025 roku po klonowanie głosu konkretnych osób. Jak takie nagrania wykorzystuje się przeciwko firmom, opisujemy w tekście o deepfake'ach w firmie.
Farmy na zlecenie: komentarze pisane przez AI
Farma trolli nie musi być państwowa. W raporcie z czerwca 2025 roku OpenAI opisało operację High Five, powiązaną z filipińską firmą marketingową Comm&Sense Inc. Zespół używał ChatGPT, żeby analizować wpisy o polityce, proponować tematy odpowiedzi i hurtowo generować krótkie komentarze, które potem publikowały dziesiątki kont na TikToku i Facebooku. W innej operacji, nazwanej Sneer Review i prawdopodobnie pochodzącej z Chin, operatorzy poprosili model nawet o przygotowanie wewnętrznego raportu z oceną pracy, z harmonogramem, listą platform i zadaniami przy utrzymaniu kont. Zachowanie kont w sieci odpowiadało procedurom z tego dokumentu.
Farmy trolli w Polsce: wybory prezydenckie 2025
EEAS wymienia Polskę wśród krajów, w których Rosja próbowała w 2025 roku wpłynąć na wybory, i odnotowuje 17 incydentów wymierzonych w Polskę. Prorosyjskie sieci grały na nastrojach antyuchodźczych, a w ostatnich tygodniach przed głosowaniem rozpowszechniały ostrzeżenia o rzekomych zamachach w dniu wyborów. 14 maja 2025 roku NASK ostrzegł przed możliwą zagraniczną ingerencją: anonimowe konta wykupywały na Facebooku reklamy polityczne, które tylko pozornie wspierały jednego z kandydatów. NASK ocenił, że mogła to być prowokacja wymierzona właśnie w niego. Instytut zgłosił konta firmie Meta i poinformował ABW.
Rosyjska dezinformacja i wojna informacyjna w raporcie EEAS
Określenie „wojna informacyjna” brzmi jak przesada, ale tak swój cel opisywała sama IRA, a instytucje UE traktują manipulację informacją jako zagrożenie dla bezpieczeństwa. W 4. raporcie o zagrożeniach FIMI (ang. foreign information manipulation and interference, czyli zagraniczna manipulacja informacją i ingerencja), opublikowanym w marcu 2026 roku, EEAS opisała 540 incydentów z 2025 roku. 29% przypisała Rosji, 6% Chinom. Pozostałe 65% nie zostało przypisane, choć wykazywało powiązania z infrastrukturą jednego z tych państw.
Dla organizacji ważniejsze od atrybucji są dwie inne liczby. Po pierwsze, spośród 3000 najaktywniejszych kanałów tylko 9,5% to oficjalne lub kontrolowane przez państwo media i konta. Pozostałe 90,5% to aktywa ukryte, czyli konta i serwisy, które udają niezależne. Po drugie, 88% zarejestrowanych treści pochodziło z platformy X. EEAS tłumaczy to łatwością zakładania fałszywych kont, ale też lepszym dostępem do danych. Inne platformy udostępniają badaczom mniej danych, więc ich udział może być zaniżony.
Raport opisuje też powtarzalny, trzyfazowy schemat rosyjskiej ingerencji w wybory: na miesiące przed głosowaniem podważanie zaufania do przywódców, w trakcie kampanii granie na podziałach społecznych, a tuż przed wyborami straszenie i zniechęcanie do udziału. EEAS podkreśla, że skoro schemat się powtarza, można się na niego przygotować z wyprzedzeniem.
Jak firma albo instytucja trafia w środek kampanii
Większość opisanych operacji ma cele polityczne, ale szkody ponoszą także firmy, redakcje i urzędy. Według EEAS celem incydentów z 2025 roku było około 200 różnych organizacji: rządy, media, organizacje pozarządowe, uczelnie, a także firmy prywatne, które stanowiły 4% tej grupy. Z udokumentowanych przypadków wynikają cztery drogi:
- Marka jako przebranie. Doppelganger i Storm-1516 kopiują wygląd znanych serwisów i stron instytucji. Czytelnik widzi Twoje logo pod tekstem, który nigdy nie wyszedł od Ciebie. Domeny podobne do Twojej wykrywa się tak samo jak domeny phishingowe, o czym piszemy w tekście o Threat Exposure Management.
- Organizacja jako cel narracji. Kampania może przypisać firmie udział w aferze, wadę produktu albo powiązania polityczne. EEAS wskazuje, że szczególnie często atakowane są media, wojsko, służby i policja, bo podważenie zaufania do nich osłabia całe państwo.
- Profil firmy jako scena. W operacji Spamouflage konta wzmacniające publikowały treści jako odpowiedzi pod wpisami instytucji rządowych. Pod wpisami na Twoim profilu kampania może szukać widowni.
- Kupione zaangażowanie przy Twojej marce. NATO StratCom COE ustaliło, że większość klientów serwisów sprzedających fałszywe interakcje to podmioty komercyjne, które promują spam, oszustwa i produkty. Te same konta wzmacniają potem treści polityczne. Jeśli ktoś „podbija” wpisy Twojej marki w takich serwisach, marka trafia do tej samej sieci.
Jeśli kampania już trwa, liczą się czas i podział ról. Plan działania na pierwsze godziny i dni opisujemy w tekście o ataku dezinformacyjnym na markę. Instytucje publiczne znajdą dodatkowy kontekst w tekście o threat intelligence w podmiocie publicznym.
Sygnały koordynacji: jak rozpoznać trolla, bota i farmę trolli na X i Facebooku
Pojedyncze konto rzadko zdradza farmę trolli. Zdradza ją wzorzec: wiele kont, które zachowują się zbyt podobnie, żeby to był przypadek. Poniższe porównanie zestawia naturalną falę krytyki z kampanią skoordynowaną.
- Zbierz materiał: zapisz linki, zrzuty ekranu i godziny publikacji, zanim konta znikną
- Sprawdź daty założenia kont i ich wcześniejsze wpisy
- Porównaj treści: szukaj powtarzalnych fraz, tych samych grafik i tych samych linków
- Ustal, skąd wyszła historia: pierwszy wpis, pierwsza domena, pierwsze konta, które ją wzmocniły
- Sprawdź domeny: datę rejestracji i podobieństwo do znanych serwisów
- Oceń, czy rozmowa wychodzi poza sieć kont: czy podejmują ją prawdziwi klienci, dziennikarze i osoby publiczne
Ostatni punkt jest najważniejszy. EEAS zauważa, że większość operacji nie przebija się do autentycznej debaty, a ich statystyki są w dużej mierze sztucznie zawyżone. Kampania, którą obsługują wyłącznie konta wzmacniające, wymaga dokumentacji i zgłoszenia. Kampania, którą podchwycili prawdziwi odbiorcy, wymaga już reakcji komunikacyjnej.
- Konto z kilkoma obserwującymi to jeszcze nie bot. Wielu prawdziwych klientów pisze rzadko i ma mało obserwujących. Liczy się wzorzec zachowania wielu kont, nie jedno konto.
- Ostra krytyka to jeszcze nie kampania. Prawdziwy problem z produktem też wywołuje falę podobnych wpisów. Zanim użyjesz słowa „boty”, sprawdź, czy skarga ma podstawy.
- Publiczne oskarżenie bez dowodów obraca się przeciwko Tobie. Nazwanie farmą trolli prawdziwych, rozżalonych klientów potrafi przedłużyć kryzys.
- Duże liczby wyświetleń nie dowodzą, że kampania działa. Część zasięgu to kupione albo sztucznie zawyżone interakcje, które nie trafiają do prawdziwych ludzi.
Dlaczego zgłoszenie do platformy nie wystarcza
Platformy usuwają fałszywe konta, ale wolniej i w mniejszym zakresie, niż można by oczekiwać. NATO StratCom COE od 2019 roku sprawdza to w powtarzanym eksperymencie: badacze kupują fałszywe interakcje w komercyjnych serwisach i obserwują, co platformy z nimi zrobią. W edycji z sierpnia i września 2024 roku kupili 1150 komentarzy, 11 725 polubień, 3150 udostępnień i 8233 wyświetlenia pod 44 przygotowanymi wpisami na Facebooku, Instagramie, YouTube, TikToku, VKontakte i X.
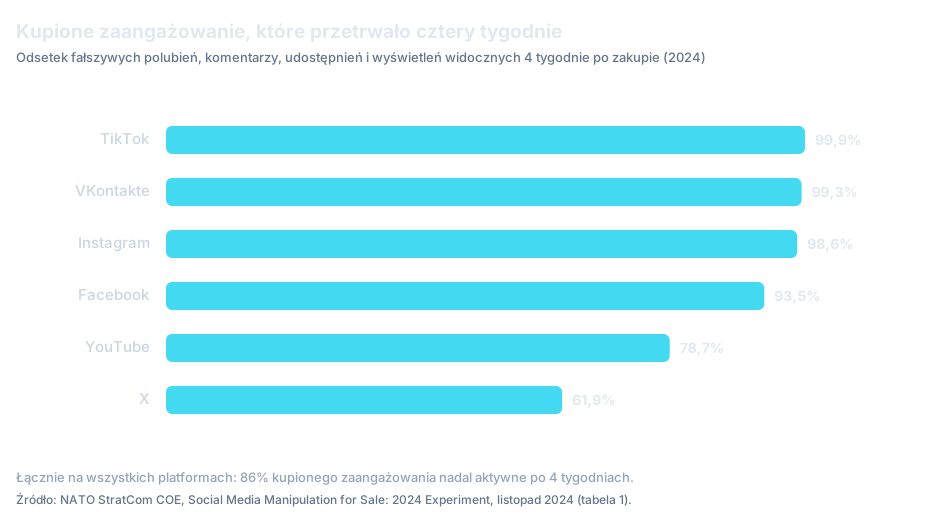
Wyniki: w ciągu czterech tygodni platformy usunęły średnio 15% zidentyfikowanych fałszywych kont, a 86% kupionego zaangażowania nadal było widoczne. Z kont zgłoszonych wprost platformom w ciągu pięciu dni usunięto od 0 do 6%. Jednocześnie 93% kupionych interakcji dotarło w ciągu pierwszej doby. Autorzy ostrzegają też, że dużą kampanię da się rozbić na wiele małych, kupionych w różnych serwisach, i w ten sposób uniknąć wykrycia.
Zgłaszaj fałszywe konta i treści, bo to buduje ślad dla platform i organów, ale nie opieraj na tym planu reakcji. Kupione interakcje docierają w większości w ciągu pierwszej doby, a usuwanie kont trwa tygodnie albo nie następuje wcale.
Jak wykrywać sieci botów i skoordynowane kampanie
Ręczna analiza sprawdza się przy kilkudziesięciu kontach. Przy tysiącach wpisów w kilku językach i na kilku platformach potrzebne jest narzędzie, które widzi powiązania między kontami, a nie tylko wzmianki o marce. Na tym polega różnica między monitoringiem mediów a analizą narracji, którą szerzej opisujemy w tekście o social listeningu a dezinformacji.
Robi to Blackbird.AI, którego jesteśmy partnerem. Platforma Constellation śledzi narracje w mediach społecznościowych, serwisach informacyjnych, na forach i w dark webie, w ponad 25 językach, także w obrazach i memach. Dla każdej narracji wylicza Blackbird.AI Risk Index, który uwzględnia toksyczność, polaryzację, zautomatyzowaną aktywność sieci kont i oznaki manipulacji. Pokazuje grupy kont działających razem, najbardziej wpływowe konta i nietypowe zachowania, a w strumieniu narracji oznacza treści, które wyglądają na aktywność botów.
Dla zespołu kryzysowego najważniejsze jest jedno pytanie: czy ta historia rozchodzi się sama, czy ktoś ją napędza? Od odpowiedzi zależy, czy odpowiadasz merytorycznie klientom, czy dokumentujesz sieć kont dla prawników i platform. RAV3N Radar stale obserwuje wskazane marki, członków zarządu, produkty i tematy i wysyła do Slacka lub e-mailem krótkie raporty z zalecanym kolejnym krokiem. Jeśli w kampanii pojawia się nagranie lub zdjęcie, moduł Compass Vision ocenia, czy wygenerowało je AI. Czym jest sam deepfake, wyjaśnia Akademia ZeroLayer.
Narzędzie nie podejmie decyzji za Ciebie. Wskaże sieć kont i ocenę ryzyka, ale to zespół komunikacji i dział prawny decydują, czy reagować publicznie, zgłosić konta, czy przeczekać. Wdrażając Blackbird.AI, ustalamy z Tobą zakres obserwacji, konfigurujemy alerty i uczymy zespół interpretować w platformie narracje, oceny ryzyka i sieci kont.
Najczęstsze pytania
Co to jest farma trolli?
Farma trolli to zorganizowana grupa ludzi, którzy na zlecenie prowadzą wiele fałszywych kont i udają w sieci spontaniczną dyskusję. Zwykle mają przydzielone tematy i grafik, a zleceniodawca rozlicza ich z wyników. Najbardziej znanym przykładem jest petersburska Internet Research Agency, opisana w akcie oskarżenia Departamentu Sprawiedliwości USA z 2018 roku.
Czym troll różni się od bota?
Troll to człowiek, który celowo prowokuje kłótnie, sam albo na zlecenie. Bot to konto sterowane przez program, które publikuje lub reaguje automatycznie. W kampaniach te role się łączą: ludzie piszą treści i prowadzą wiarygodne konta, a boty i kupione interakcje dodają skali.
Jak rozpoznać trolla internetowego?
Troll internetowy celowo prowokuje: pisze ataki osobiste, podgrzewa kłótnie i odwraca uwagę od tematu. Pojedyncze takie konto może należeć do człowieka, który działa na własną rękę. O farmie trolli świadczy dopiero wzorzec: te same argumenty w tym samym czasie na wielu kontach, aktywność zgodna z godzinami pracy zespołu i profile bez historii sprzed kampanii, ze zdjęciem skopiowanym z sieci lub wygenerowanym przez AI.
Czy farmy trolli działają w Polsce?
Polska jest jednym z celów. EEAS odnotowała w 2025 roku 17 incydentów zagranicznej manipulacji informacją wymierzonych w Polskę i opisała rosyjskie działania wokół wyborów prezydenckich. Operation Overload rozszerzyła wtedy działania na polskich odbiorców, a NASK ostrzegał przed anonimowymi reklamami politycznymi na Facebooku.
Jak sprawdzić, czy za falą komentarzy stoją boty?
Szukaj wzorca, nie pojedynczych kont: wielu wpisów opublikowanych w tym samym czasie, powtarzalnych fraz, świeżo założonych kont bez historii i linków do nowych domen. Jedno konto z kilkoma obserwującymi niczego nie dowodzi. Przy dużej skali pomaga narzędzie, które analizuje powiązania między kontami.
Czy zgłoszenie fałszywych kont do platformy pomaga?
Warto zgłaszać, ale nie licz na szybki efekt. W eksperymencie NATO StratCom COE z 2024 roku platformy w ciągu pięciu dni od zgłoszenia usunęły od 0 do 6% wskazanych kont, a 86% kupionego zaangażowania było widoczne jeszcze po czterech tygodniach.
Czy kupowanie polubień i komentarzy to też manipulacja?
Tak. Kupione interakcje pochodzą z tych samych sieci kont, które według NATO StratCom COE wzmacniają też treści polityczne, oszustwa i spam. Marka, która z nich korzysta, ryzykuje utratę wiarygodności, gdy sprawa wyjdzie na jaw, a platformy zakazują takich praktyk w swoich regulaminach.
Podsumowanie
Farma trolli to dziś mniej grupa ludzi w jednym biurze, a bardziej łańcuch usług: fałszywe serwisy, konta siewców, wynajmowane sieci wzmacniające, opłacani influencerzy i AI, które obniża koszt produkcji treści. Większość takich operacji nie przebija się do prawdziwej debaty. Te, którym się to udaje, działają szybko, bo kupione zaangażowanie dociera w ciągu doby. Dlatego liczy się wczesne rozpoznanie, czy historia rozchodzi się sama, czy ktoś ją napędza, i jasny podział, kto wtedy decyduje.
Pojedyncze konto rzadko świadczy o kampanii. Świadczy o niej wiele kont, które zachowują się tak samo.
Źródła
- 1.4th EEAS Report on Foreign Information Manipulation and Interference ThreatsEuropean External Action Service (EEAS) · 2026-03 · dostęp 2026-11-09Dane za 2025 rok: 540 incydentów, 10 500 kanałów, atrybucja (Rosja 29%, Chiny 6%, 65% nieprzypisanych), 90,5% ukrytych aktywów wśród 3000 najaktywniejszych kanałów, 88% treści z X, 27% incydentów z użyciem AI, około 200 zaatakowanych organizacji (firmy prywatne 4%), 17 incydentów wymierzonych w Polskę. Opisy operacji Doppelganger, Overload, Storm-1516, Portal Kombat i Spamouflage oraz definicja CIB.
- 2.Social Media Manipulation for Sale: 2024 Experiment on Platform Capabilities to Detect and Counter Inauthentic Social Media EngagementNATO Strategic Communications Centre of Excellence · 2024-11 · dostęp 2026-11-09Eksperyment z sierpnia i września 2024 roku na sześciu platformach: 15% usuniętych fałszywych kont, 86% zaangażowania widocznego po czterech tygodniach, 0 do 6% kont usuniętych w ciągu pięciu dni od zgłoszenia, 93% interakcji dostarczonych w ciągu doby. Kwot zakupu nie przytaczamy.
- 3.Disrupting malicious uses of AI: June 2025OpenAI · 2025-06 · dostęp 2026-11-09Studia przypadków operacji High Five (powiązanej z Comm&Sense Inc, Filipiny) i Sneer Review (prawdopodobnie Chiny): generowanie komentarzy, schemat konta głównego i odpowiedzi, wewnętrzna ocena pracy.
- 4.Justice Department Disrupts Covert Russian Government-Sponsored Foreign Malign Influence Operation Targeting Audiences in the United States and ElsewhereU.S. Department of Justice · 2024-09-04 · dostęp 2026-11-09Przejęcie 32 domen operacji Doppelganger; wskazanie Social Design Agency, Structura i ANO Dialog; domeny podszywające się pod The Washington Post i Fox News, fałszywe profile, płatne reklamy i influencerzy.
- 5.Doppelganger: Media clones serving Russian propagandaEU DisinfoLab · 2022-09-27 · dostęp 2026-11-09Pierwszy opis operacji: klony co najmniej 17 serwisów informacyjnych, rozpowszechnianie przez fałszywe profile i strony na Facebooku.
- 6.United States v. Internet Research Agency LLC et al. (akt oskarżenia)U.S. Department of Justice · 2018-02-16 · dostęp 2026-11-09Akt oskarżenia wobec Internet Research Agency: „projekt tłumaczy” od 2014 roku, ponad 80 pracowników w lipcu 2016 roku, fałszywe profile amerykańskich aktywistów.
- 7.Zagraniczna ingerencja? NASK ostrzegaOKO.press · 2025-05 · dostęp 2026-11-09Komunikat NASK z 14 maja 2025 roku o anonimowych reklamach politycznych na Facebooku, zgłoszeniu kont do Meta i poinformowaniu ABW. Kwot wydatków nie przytaczamy.
- 8.Constellation: narrative intelligence dashboardBlackbird.AI · dostęp 2026-11-09Opis funkcji platformy: śledzenie narracji w ponad 25 językach, Blackbird.AI Risk Index, mapowanie wpływowych kont i grup.
Sprawdź, czy ktoś napędza historię o Twojej organizacji
Blackbird.AI pokazuje, czy narrację o Twojej firmie lub instytucji napędzają boty i skoordynowane konta, ocenia jej ryzyko i wskazuje konta, które ją wzmacniają. Jako partner wdrażamy platformę i szkolimy zespół komunikacji. Napisz lub zadzwoń, a pokażemy, jak to działa.