Spear phishing i whaling: atak skrojony na miarę
Kampania masowa liczy na ułamek procenta kliknięć. Spear phishingowi wystarczy jedno. Wyjaśniamy, skąd atakujący czerpią wiedzę o Twojej firmie i dlaczego procedura finansowa chroni lepiej niż czujność.
Najczęstszy błąd w myśleniu o spear phishingu polega na traktowaniu go jak lepszej wersji phishingu. To inny atak. Kampania masowa gra na prawdopodobieństwo, atak ukierunkowany celuje w konkretną osobę i konkretny przelew. Kampanię masową filtr wyłapie po powtarzalności. Atak ukierunkowany zdarza się raz, więc filtr nie ma czego z czym porównać.
Czym jest spear phishing?
Spear phishing to atak wymierzony w konkretną osobę lub wąską grupę. Zamiast tysiąca identycznych wiadomości atakujący wysyła jedną, przygotowaną po kilku dniach albo tygodniach zbierania informacji o ofierze.
Skutek jest taki, że klasyczne sygnały ostrzegawcze tracą wartość. Wiadomość nie zawiera błędów językowych, odwołuje się do projektu, który faktycznie trwa, i przychodzi od osoby, z którą ofiara rzeczywiście współpracuje, w momencie, w którym ma to sens. Cały mechanizm sprowadza się do kontekstu. W szerszym ujęciu jest to jedna z odmian opisanych w naszym przewodniku po rodzajach phishingu, dla firm jednak najkosztowniejsza.
Ile to kosztuje
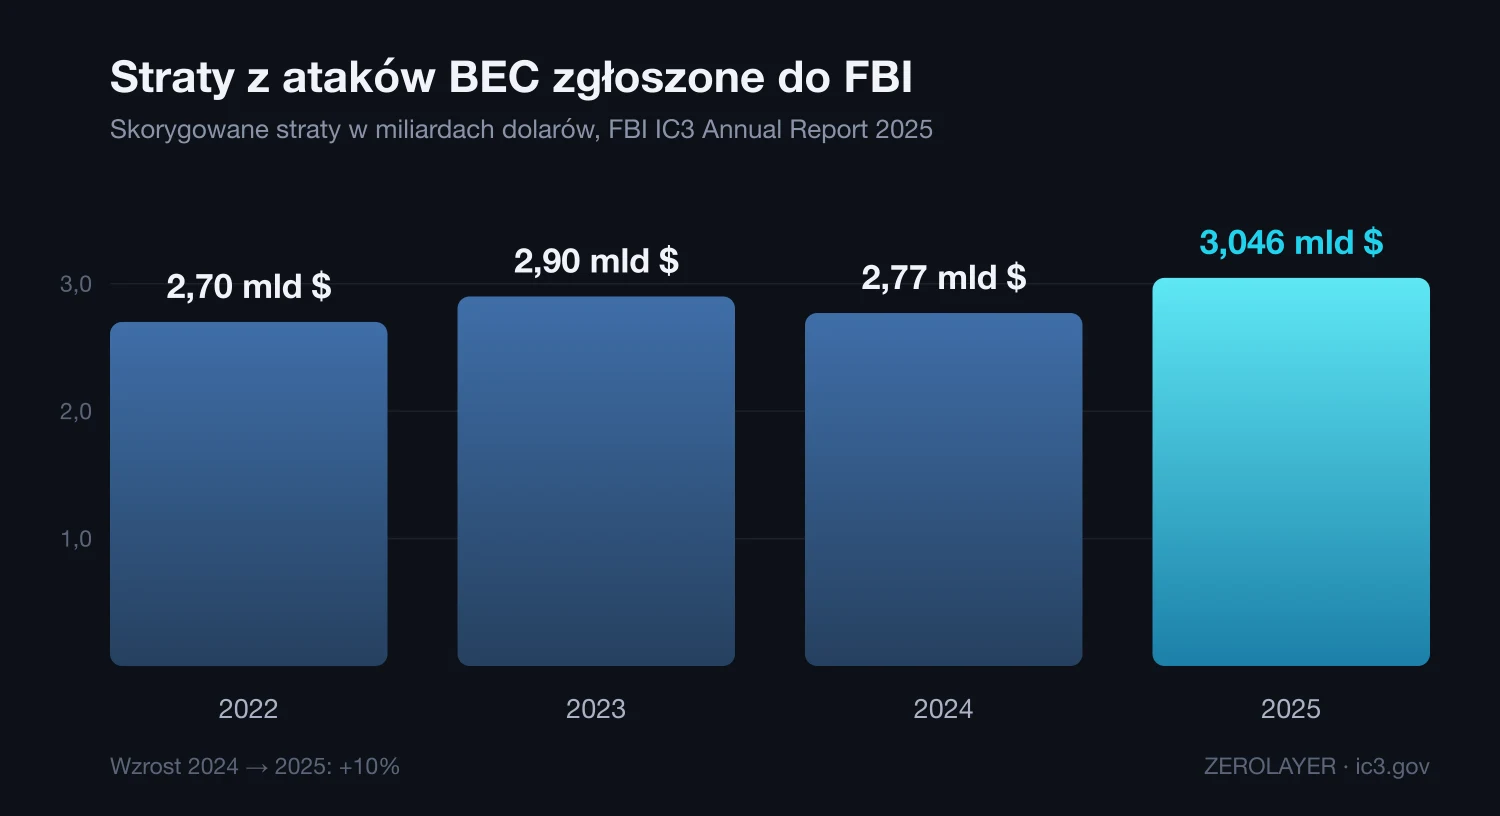
Spear phishing rzadko kończy się na wykradzionym haśle, zwykle stawką jest przelew. Raport roczny FBI IC3 za 2025 rok podaje konkretne liczby dla ataków typu BEC, czyli przejęcia firmowej poczty.
Czego te dane nie pokazują
IC3 zbiera zgłoszenia wyłącznie od poszkodowanych w Stanach Zjednoczonych i tylko te sprawy, które ktoś w ogóle zgłosił. Kwota 3,046 miliarda dolarów jest więc dolną granicą, a nie sumą wszystkich strat. Dla polskiej firmy istotniejszy od samej kwoty jest kierunek zmiany, a ten jest czytelny: rośnie wartość pojedynczego ataku, nie ich liczba. Mechanizm nie zależy przy tym od jurysdykcji, lecz od kształtu procedury płatniczej.
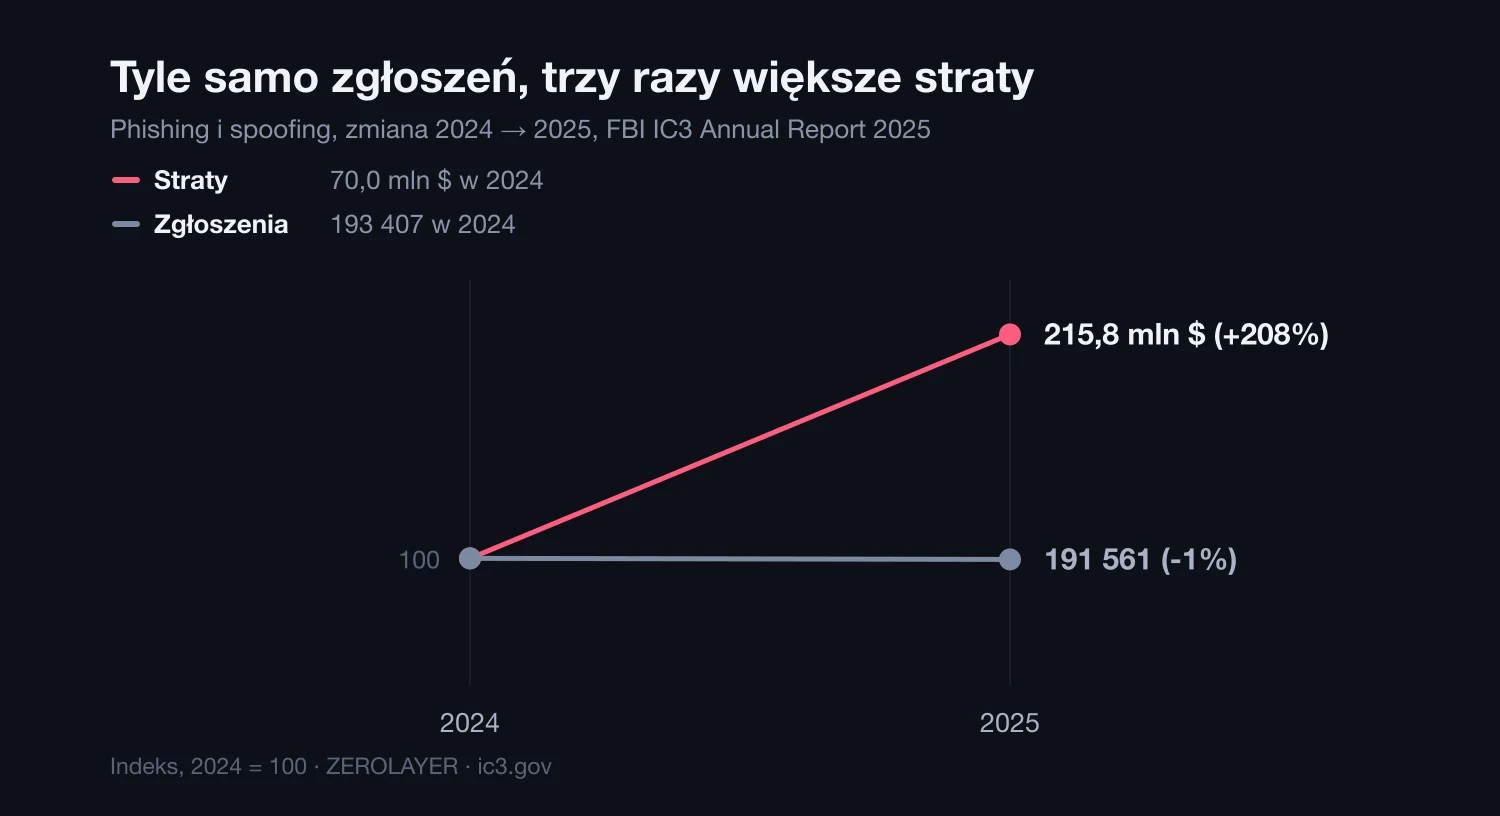
Warto zestawić to z inną liczbą z tego samego raportu. Zgłoszeń phishingu i spoofingu było praktycznie tyle samo co rok wcześniej: 191 561 wobec 193 407. Straty w tej samej kategorii wzrosły natomiast z 70 milionów dolarów do 215,8 miliona, czyli o 208%. Atakujących przestała interesować liczba ofiar. Liczy się to, ile da się wyciągnąć od jednej.
Czym różni się od phishingu masowego
Obie techniki mają ten sam cel, ale zupełnie inną ekonomię i inny profil ryzyka:
| Wymiar | Phishing masowy | Spear phishing |
|---|---|---|
| Skala | Tysiące odbiorców w jednej kampanii | Jedna osoba albo wąska grupa |
| Przygotowanie | Minuty, na gotowym szablonie | Od kilku dni do kilku tygodni rozpoznania |
| Treść | Ogólna, wymienna między celami | Odwołuje się do realnych spraw ofiary |
| Wykrywalność | Filtr rozpoznaje kampanię po powtarzalności | Brak powtórzeń, więc filtr nie ma czego z czym porównać |
| Stawka | Wykradzione hasło | Przelew zatwierdzony przez osobę z uprawnieniami |
Co zmienił rok 2026
Do niedawna pretekst mieścił się w statystykach razem z phishingiem. Verizon DBIR 2026 wydzielił go po raz pierwszy jako osobny wektor dostępu początkowego, a powodem był ciąg głośnych włamań, w których atakujący zaczynał od rozmowy albo od dopracowanej wiadomości, nie od złośliwego załącznika. Ten sam schemat kończył się później atakiem ransomware.
Dla obrony wynika z tego jedna praktyczna konsekwencja. Jeżeli cztery na dziesięć naruszeń socjotechnicznych przychodzi kanałem innym niż poczta, to filtr pocztowy z definicji nie widzi znacznej części zjawiska. Telefon uwiarygodniający wcześniejszą wiadomość przestał być anegdotą z prezentacji, a stał się mierzonym elementem scenariusza.
Whaling: gdy celem jest zarząd
Whaling to spear phishing wymierzony w najwyższe stanowiska: prezesa, dyrektora finansowego, członka zarządu. Nazwa odnosi się do rozmiaru zdobyczy, bo takie konto daje dostęp do informacji strategicznych i uprawnień, jakich nie ma nikt niżej w strukturze.
Kadra zarządzająca jest narażona bardziej niż reszta organizacji, a przyczyn tego stanu nie da się łatwo usunąć. Jej dane są jawne w komunikatach prasowych i w KRS. Pracuje pod presją czasu, często poza standardową procedurą. Podwładni rzadko kwestionują polecenie prezesa. Ten ostatni punkt waży najwięcej, bo atak wcale nie musi przejmować konta. Wystarczy, że wiadomość wygląda wiarygodnie.
Doszła do tego warstwa, której trzy lata temu nie było. Przywołane wyżej straty przypisane zgłoszeniom z udziałem AI są zaniżone z definicji, ponieważ taka etykieta pojawia się w zgłoszeniu wyłącznie wtedy, gdy ofiara rozpoznała ten element i go opisała. W praktyce chodzi najczęściej o telefon potwierdzający wcześniejszą wiadomość, prowadzony głosem, który brzmi znajomo. Sam wektor opisujemy przy vishingu, a jego wersję wymierzoną w zarząd przy kampanii na kadrę C-level.
Jak przebiega atak ukierunkowany
Rozpoznanie celu
Atakujący buduje profil ofiary: stanowisko, zakres obowiązków, przełożeni, aktualne projekty, styl pisania, plany wyjazdów. Niemal wszystkie te informacje są jawne.
Budowa pretekstu
Powstaje scenariusz osadzony w realiach ofiary: nawiązanie do trwającej transakcji, prośba o pilną akceptację faktury albo wiadomość rzekomo wysłana z lotniska tuż przed wylotem.
Kontakt i przejęcie
Wiadomość trafia do celu, zwykle z adresu łudząco podobnego do prawdziwego. Coraz częściej towarzyszy jej telefon albo SMS, który ma uwiarygodnić prośbę.
Realizacja celu
Na końcu jest przelew na konto przestępcy, wyprowadzone dokumenty albo trwały dostęp do skrzynki, wykorzystywany później do kolejnych ataków wewnątrz organizacji.
Co atakujący wie o Twojej firmie
Rozpoznanie rzadko wymaga włamania. Zwykle wystarcza to, co organizacja sama publikuje:
- Portale zawodowe: struktura organizacyjna, stanowiska, zmiany kadrowe
- Strona firmowa: schemat adresów e-mail, nazwiska, kontakty do działów
- KRS i sprawozdania: dane zarządu, powiązania kapitałowe, sytuacja finansowa
- Media społecznościowe: wyjazdy, konferencje, zdjęcia identyfikatorów i ekranów
- Wcześniejsze wycieki: hasła i adresy z naruszeń w innych serwisach
- Oferty pracy: używane technologie, systemy wewnętrzne, a czasem wprost narzędzia bezpieczeństwa
Czego nie zobaczysz w polskich statystykach
Zanim przeniesie się wnioski z raportu IC3 wprost na krajowy grunt, warto sprawdzić, co właściwie mierzy polska statystyka publiczna. CERT Polska zarejestrował w 2025 roku 260 783 unikalne incydenty, o 152% więcej niż rok wcześniej. Oszustwa komputerowe stanowiły 97% z nich, czyli 253 238 zdarzeń, a sam phishing 78 391, co daje 30% wszystkich zarejestrowanych zdarzeń.
Te liczby opisują jednak przede wszystkim oszustwa wymierzone w konsumenta. Najczęściej wykorzystywanymi wizerunkami były OLX (28,5 tys. przypadków) i Allegro (22,5 tys.), a więc scenariusze z fałszywą sprzedażą i dopłatą, nie z fakturą do korekty. Kampania podszywająca się pod serwis ogłoszeniowy trafia do dziesiątek tysięcy osób i zostawia w statystyce wyraźny ślad. Jedna wiadomość do dyrektora finansowego jednej spółki takiego śladu nie zostawia.
Wniosek jest praktyczny: dla tego konkretnego ryzyka polska firma nie ma krajowego punktu odniesienia i musi opierać się na danych amerykańskich, pamiętając o ich ograniczeniach. Na poziomie operacyjnym nic to jednak nie zmienia. Procedura płatnicza wymagająca potwierdzenia kanałem zwrotnym działa tak samo niezależnie od tego, w której statystyce incydent zostanie ostatecznie policzony.
Sygnały ostrzegawcze
Skoro atak ukierunkowany jest dopracowany językowo, uwagę należy przenieść z formy wiadomości na charakter samej prośby:
- Prośba omija standardową procedurę, na przykład „nie angażuj księgowości, załatwmy to bezpośrednio”
- Presja poufności zestawiona z presją czasu
- Zmiana numeru konta w trwającej sprawie, nawet jeśli wątek wygląda znajomo
- Odpowiedź kieruje się na inny adres niż ten, z którego rzekomo przyszła wiadomość
- Polecenie od osoby, która normalnie nie zajmuje się takimi sprawami
- Różnica w domenie nadawcy: zamieniona litera, inna końcówka, dodany myślnik
- Szukanie błędów językowych. W ataku ukierunkowanym ich nie ma, a ich brak bywa odczytywany jako dowód autentyczności.
- Założenie, że filtr by to wyłapał. Wiadomość bez załącznika i bez odnośnika nie ma cech, po których filtr mógłby ją odrzucić.
- Odpisanie na wiadomość z prośbą o potwierdzenie. Jeżeli adres jest podszyty albo skrzynka przejęta, potwierdzenie przyjdzie od atakującego.
- Poleganie na MFA przy przelewie. Drugi składnik chroni logowanie, a nie decyzję finansową, którą ofiara podejmuje sama i świadomie.
Kluczowe wnioski
- 1Jedna dobrze przygotowana wiadomość jest groźniejsza niż tysiąc masowych, bo omija filtry oparte na powtarzalności
- 2Cztery na dziesięć naruszeń socjotechnicznych przychodzi kanałem innym niż poczta, więc sam filtr pocztowy nie zamyka tematu
- 3Rozpoznanie opiera się na danych jawnych, warto więc ograniczyć to, co publikujesz o strukturze firmy
- 4Zarząd wymaga osobnego programu szkoleń, a nie tego samego co reszta organizacji
- 5Weryfikuj kanałem zwrotnym: oddzwoń na numer z własnej bazy, nie odpisuj na wiadomość
- 6Procedura finansowa musi działać także wtedy, gdy prośba wygląda autentycznie
Jak się bronić
Obrona opiera się na procesach, których nie da się obejść pośpiechem ani autorytetem:
- Wprowadź obowiązkową akceptację dwuosobową dla przelewów powyżej ustalonego progu
- Każdą zmianę numeru konta potwierdzaj telefonicznie na numer z własnej bazy, nigdy z wiadomości, i pamiętaj, że sama rozmowa też bywa atakiem
- Ustaw DMARC w trybie reject razem z SPF i DKIM, aby odciąć podszywanie się pod własną domenę
- Monitoruj domeny łudząco podobne do firmowej i zgłaszaj je do usunięcia, zanim ktoś ich użyje
- Obejmij zarząd i asystentów symulacjami spear phishingu opartymi na realnym rozpoznaniu, a nie na gotowym szablonie
- Wdróż klucze sprzętowe dla kont o podwyższonych uprawnieniach
- Oznaczaj wiadomości z zewnątrz widocznym ostrzeżeniem w kliencie pocztowym
- Ogranicz dane o strukturze organizacyjnej publikowane na stronie i w ogłoszeniach o pracę
- Zapewnij kadrze możliwość zgłoszenia wątpliwości bez obawy o wyjście na osobę naiwną
- Porównaj swoje procedury z danymi z Raportu Social Engineering 2026
Pierwsza godzina po przelewie
Jeżeli płatność już wyszła, o możliwości zatrzymania pieniędzy decyduje kolejność działań. Poniższa sekwencja zakłada, że masz potwierdzenie: numer konta nie zgadza się z umową albo kontrahent mówi, że nie wysyłał tej prośby. Krok pierwszy wykonuje się przed ustaleniem, jak dokładnie do tego doszło; na wyjaśnianie przyjdzie czas po zablokowaniu środków.
- Minuty 0–15Osoba zlecająca przelew + finanseZadzwoń do banku, zanim cokolwiek ustalisz
Poproś o wstrzymanie płatności i o próbę jej odwołania. Nie czekaj na wewnętrzne wyjaśnienia. Dopóki środki nie zostały podjęte z konta odbiorcy, odwołanie bywa skuteczne, a szanse maleją z każdą godziną. Przygotuj datę, kwotę i numer rachunku odbiorcy i powiedz wprost, że przelew był skutkiem oszustwa; to inna ścieżka niż zwykła reklamacja.
- Minuty 15–30IT / bezpieczeństwoZabezpiecz wiadomość, nie kasuj wątku
Zachowaj wiadomość razem z pełnymi nagłówkami. To one rozstrzygają, czy ktoś podszył się pod nadawcę, czy skrzynka po którejś ze stron została przejęta, a różnica jest zasadnicza: w drugim przypadku sprawa nie kończy się na jednym przelewie. Sprawdź na skrzynce reguły przekierowań i automatycznego przenoszenia wiadomości oraz historię logowań. Reguła ukrywająca odpowiedzi kontrahenta to znany element tego scenariusza i bywa jedynym śladem, że dostęp wciąż trwa.
- Minuty 30–45Finanse + kierownictwoSprawdź, czy to jedyny przelew
Przejrzyj pozostałe prośby o płatność wysłane z tej skrzynki oraz wszystkie zmiany numerów kont zgłoszone przez kontrahentów w ostatnich tygodniach. Jeżeli skrzynka rzeczywiście była przejęta, rzadko chodzi o jedną transakcję. Wstrzymaj płatności oczekujące na realizację do czasu potwierdzenia ich kanałem zwrotnym i uprzedź zespół finansowy, żeby do odwołania nie akceptował zmian numerów kont wyłącznie na podstawie wiadomości.
- Minuty 45–60Osoba odpowiedzialna za zgodnośćUruchom zgłoszenia
Złóż zawiadomienie o podejrzeniu popełnienia przestępstwa na policji; numer sprawy przyda się w dalszej korespondencji z bankami. Zgłoś incydent do CERT Polska przez incydent.cert.pl. Jeżeli przy okazji doszło do naruszenia ochrony danych osobowych, zaczyna biec osobny termin 72 godzin na zgłoszenie do UODO, a podmioty objęte ustawą o KSC mają dodatkowo termin wczesnego ostrzeżenia. Od tej chwili prowadź prosty dziennik: godzina, kto co zrobił.
Najczęstsze pytania
Jaką techniką ataku jest spear phishing?
To atak socjotechniczny, a nie techniczny. Nie wykorzystuje luki w oprogramowaniu, lecz zaufanie i pośpiech odbiorcy. Wiadomość zwykle przechodzi przez filtry bez przeszkód, ponieważ od strony technicznej nie ma w niej nic złośliwego: żadnego załącznika z kodem, a czasem nawet żadnego odnośnika. Cała praca atakującego idzie w treść i kontekst.
Jak nazwać spear phishing po polsku?
Najbliższy odpowiednik to phishing ukierunkowany albo atak ukierunkowany. Whaling opisuje się jako atak wymierzony w kadrę zarządzającą. W praktyce branża posługuje się nazwami angielskimi, w polityce bezpieczeństwa warto więc podać obie formy, aby pracownik odnalazł się zarówno w szkoleniu, jak i w komunikacie od zespołu bezpieczeństwa.
Czy MFA chroni przed spear phishingiem?
Ogranicza skutki wykradzenia hasła, ale nie zatrzymuje ataku, którego celem jest przelew. Jeżeli ofiara sama zatwierdza płatność, drugi składnik nie ma czego blokować. Przy przejmowaniu kont kody SMS i powiadomienia push da się obejść; odporne pozostają dopiero klucze sprzętowe w standardzie FIDO2. Dobrze widać to na przykładzie kampanii nadużywających OAuth Device Code, gdzie ofiara przechodzi MFA na prawdziwych serwerach Microsoftu.
Co zrobić, gdy przelew już poszedł?
Liczy się pierwsza godzina, a kolejność ma znaczenie: najpierw bank, dopiero potem ustalanie, jak do tego doszło. Pełną sekwencję rozpisaliśmy wyżej, w sekcji o pierwszej godzinie po przelewie. Jedna rzecz warta powtórzenia: nie kasuj wiadomości ani całego wątku, ponieważ nagłówki są materiałem dowodowym i pozwalają ustalić, czy skrzynka została przejęta, czy jedynie ktoś podszył się pod nadawcę.
Czym różni się spear phishing od ataku BEC?
Spear phishing opisuje metodę, BEC opisuje cel. Spear phishing to ukierunkowana wiadomość przygotowana pod konkretną osobę, a BEC to scenariusz, w którym efektem jest wyprowadzenie pieniędzy lub danych przez firmową pocztę. Większość ataków BEC zaczyna się od spear phishingu, ale nie każdy spear phishing kończy się przelewem: celem bywa też trwały dostęp do skrzynki, wykorzystywany dopiero później. W statystykach FBI IC3 są to dwie osobne kategorie, więc liczb z jednej nie należy dodawać do drugiej.
Podsumowanie
Spear phishing wykorzystuje coś, czego nie da się wyłączyć: zaufanie do znanych nazwisk i gotowość do szybkiego działania, gdy prosi przełożony. Obrona oparta na rozpoznawaniu fałszywych wiadomości prędzej czy później zawiedzie, ponieważ te wiadomości są dopracowane. Sprawdzi się natomiast procedura, która wymaga potwierdzenia niezależnie od tego, jak wiarygodnie brzmi prośba.
Jeśli procedura działa tylko wtedy, gdy rozpoznasz oszustwo, to nie jest procedura. To loteria.
Źródła
- 1.2025 Internet Crime ReportFBI IC3 · 2026 · dostęp 2026-08-08Zgłoszenia wyłącznie od poszkodowanych w USA. Kategorie BEC oraz phishing i spoofing liczone osobno.
- 2.2026 Data Breach Investigations ReportVerizon · 2026-05 · dostęp 2026-08-08Ponad 31 000 incydentów i 22 000 potwierdzonych naruszeń, 145 krajów. Pretexting wydzielony jako osobny wektor dostępu początkowego.
- 3.Raport roczny z działalności CERT Polska w 2025 rokuCERT Polska / NASK · 2026-04 · dostęp 2026-08-08658 320 zgłoszeń, 260 783 unikalnych incydentów, 78 391 zdarzeń phishingowych.
Przetestuj zarząd, zanim zrobi to ktoś inny
Przygotowujemy symulacje spear phishingu na podstawie realnego rozpoznania Twojej organizacji, dokładnie tak, jak zrobiłby to atakujący. Bez gotowych szablonów, z raportem wskazującym, w którym miejscu procedura zawiodła.