Rodzaje phishingu: przewodnik po atakach socjotechnicznych
Pod jednym słowem „phishing” kryje się kilkanaście technik, a każda z nich wykorzystuje inny kanał i inny mechanizm psychologiczny. Omawiamy je po kolei i pokazujemy, po czym rozpoznać każdą z nich.
CERT Polska zarejestrował w 2025 roku 260 783 incydenty, o 152% więcej niż rok wcześniej. Prawie 78 tysięcy z nich stanowił phishing. Ta skala nie bierze się ze stopnia trudności technicznej, lecz z celu ataku: jest nim człowiek, a żaden firewall nie zatrzyma pracownika, który sam poda hasło.
Czym jest phishing?
Phishing to atak socjotechniczny, w którym przestępca podszywa się pod zaufaną osobę lub instytucję i nakłania ofiarę do podania danych, kliknięcia w odnośnik albo wykonania przelewu. Nazwa nawiązuje do angielskiego „fishing”, ponieważ mechanizm jest dokładnie taki sam: zarzuca się przynętę i czeka.
Od klasycznego włamania odróżnia go jedna cecha: phishing nie łamie zabezpieczeń, lecz je omija, przekonując uprawnionego użytkownika, by sam otworzył drzwi. Z perspektywy systemu wszystko wygląda poprawnie: właściwy login, właściwe hasło, właściwy kod jednorazowy. Dlatego sama technologia nigdy nie wystarczy.
Skala zjawiska w liczbach
Dane z raportu rocznego CERT Polska za 2025 rok pokazują skalę zjawiska w Polsce (dane sprawdzone 8 sierpnia 2026):
- 658 320 zgłoszeń przyjętych przez zespół, czyli ponad 1800 dziennie
- Około 250 tysięcy domen dopisanych do Listy Ostrzeżeń, o 166% więcej niż rok wcześniej, czyli mniej więcej 670 dziennie
- 140 milionów zablokowanych prób wejścia na te domeny
- 1,88 miliona zablokowanych złośliwych SMS-ów
Co te liczby obejmują, a czego nie
Dwie wielkości z tej listy łatwo pomylić, choć znaczą co innego. Zgłoszenie to sygnał od użytkownika lub z systemu automatycznego, incydent to zgłoszenie potwierdzone przez analityka. Liczb 658 320 i 260 783 nie należy więc zestawiać ze sobą, bo nie mówią o tym samym. Lista Ostrzeżeń zlicza z kolei wpisy, a nie unikalne domeny: adres zdjęty po sześciu miesiącach i dodany ponownie trafia do statystyki po raz drugi.
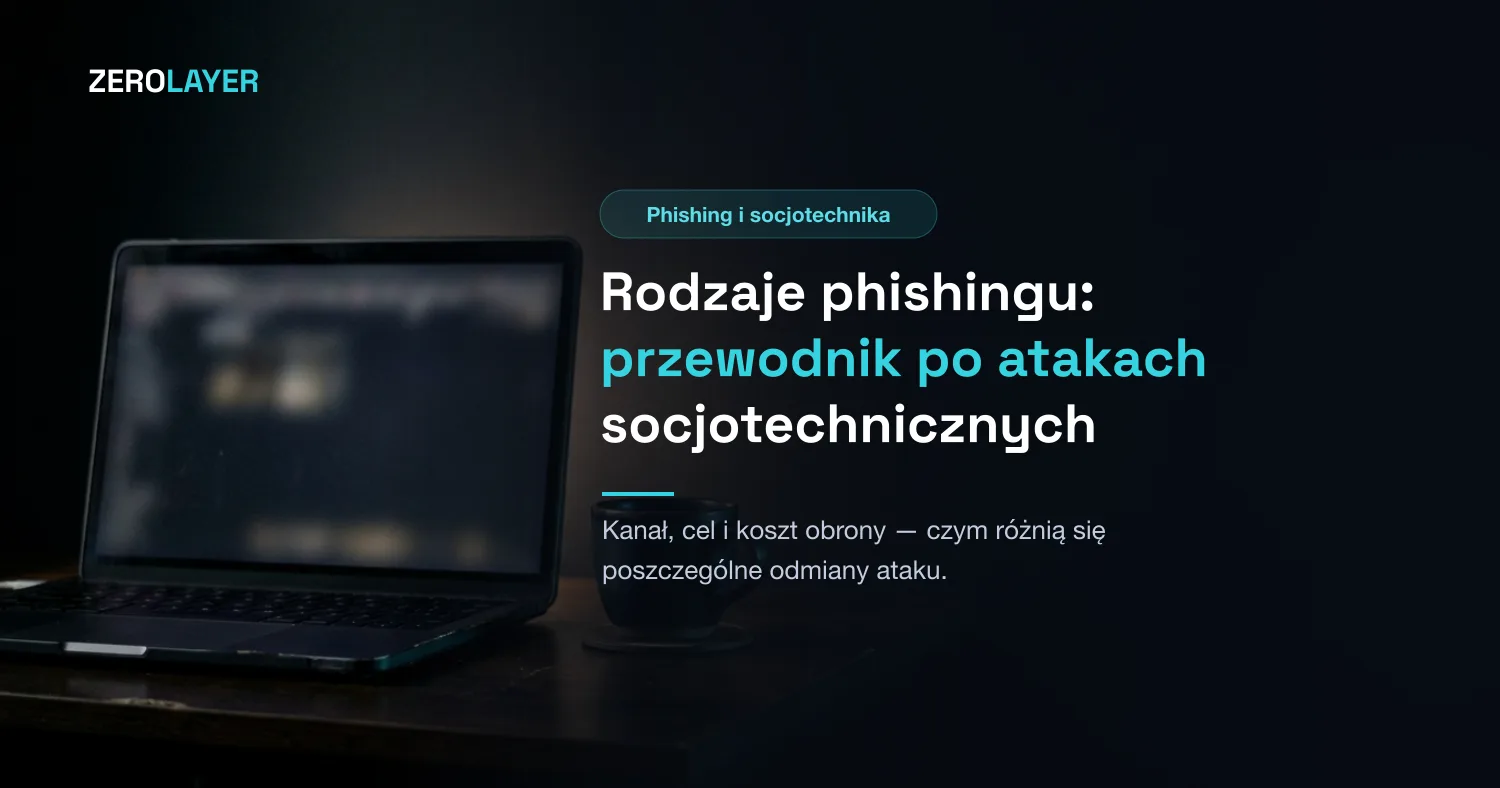
Osobna kwestia to marki, pod które atakujący podszywali się najczęściej. W 2025 roku były to dwie platformy handlowe: OLX z 28 462 incydentami i Allegro z 22 513. Raport nie podaje, jaką część z 78 391 incydentów phishingowych obejmują te dwie marki, warto więc traktować te liczby jako wskazanie kierunku, a nie jako udział procentowy. Sam kierunek jest zresztą czytelny: to marki, którym Polacy ufają na tyle, by kliknąć bez zastanowienia.
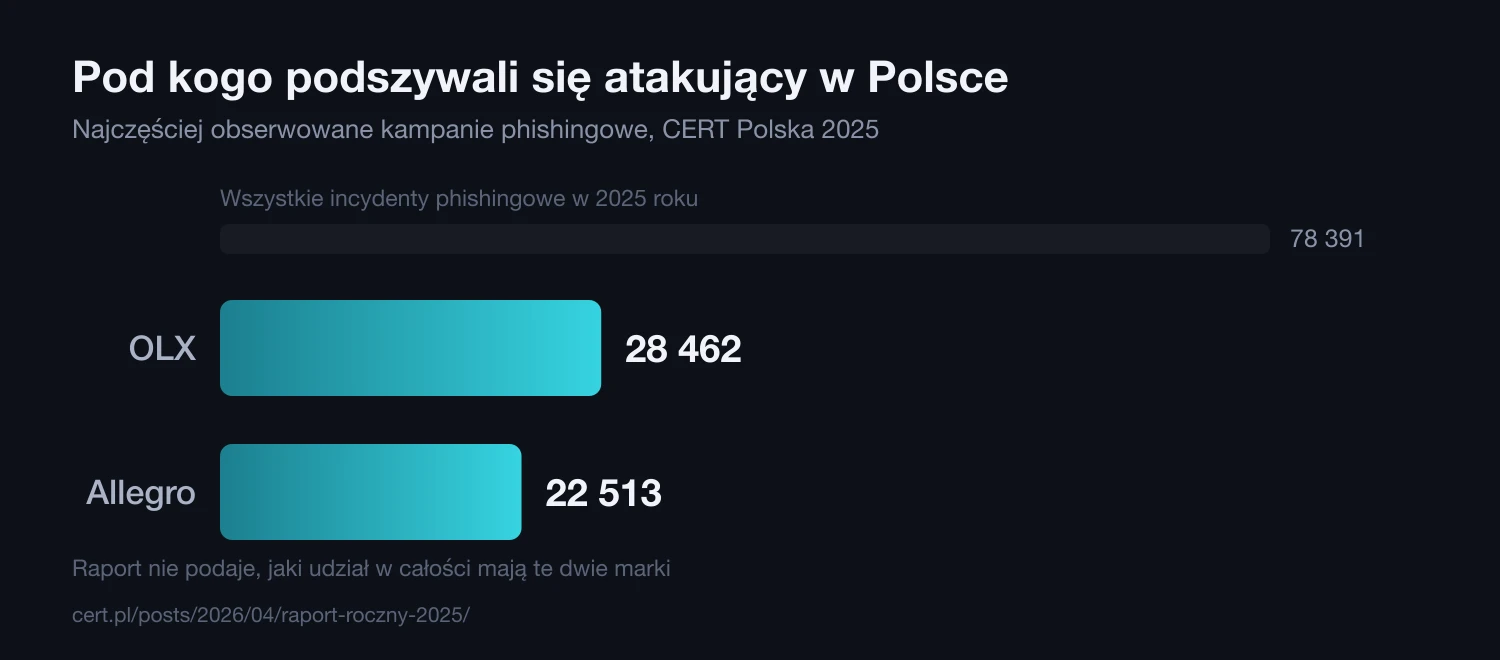
Jest jednak liczba, która mówi więcej niż wszystkie powyższe razem. Według raportu Verizon DBIR 2025 mediana czasu od otwarcia wiadomości phishingowej do kliknięcia wynosi 21 sekund, a mediana czasu do zgłoszenia jej działowi bezpieczeństwa 28 minut. W tej różnicy mieści się cały atak. Obie liczby podajemy z edycji 2025, bo edycja 2026 tych median nie powtarza, a nie znamy nowszego pomiaru o porównywalnej próbie.
Poczta przestała być jedynym kanałem
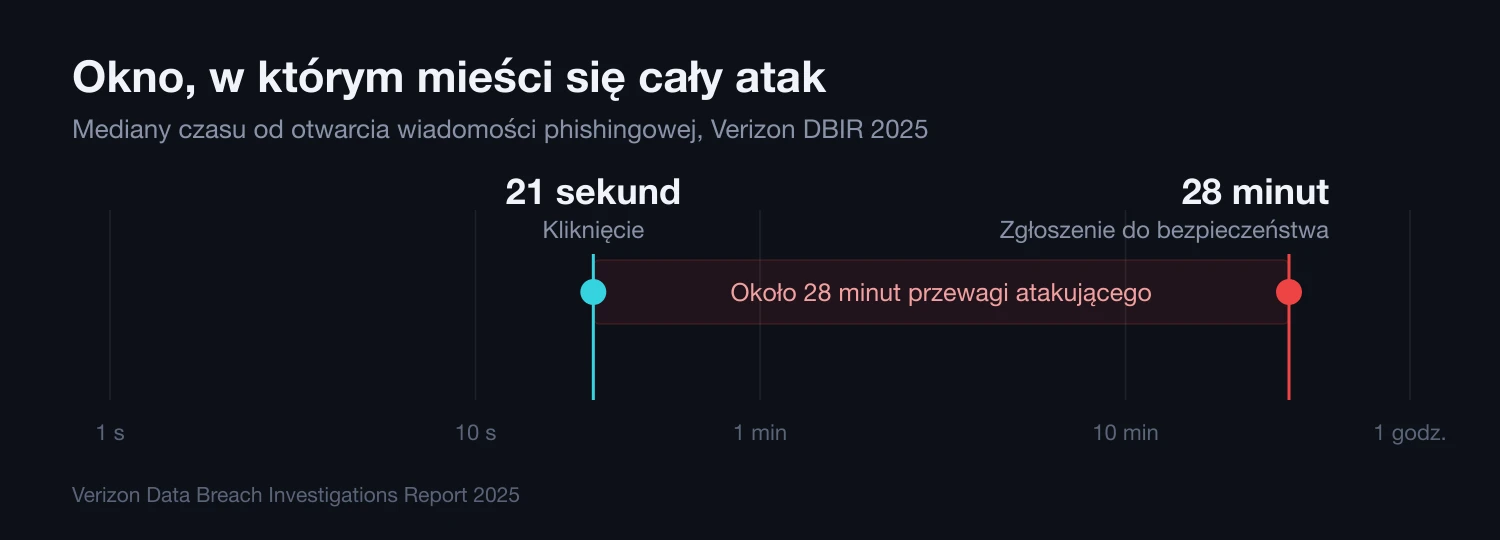
Najważniejsza zmiana ostatniego roku nie dotyczy jednak liczby wiadomości, lecz tego, którędy przychodzą. W raporcie Verizon DBIR 2026 41% naruszeń socjotechnicznych wykorzystało kanał inny niż poczta elektroniczna, a około jednej czwartej wszystkich wektorów socjotechnicznych stanowiły telefon i media społecznościowe. Czynnik ludzki wystąpił w 62% naruszeń, wobec 60% rok wcześniej.
Do tego kanały poza pocztą działają lepiej. Mediana skuteczności kampanii testowych prowadzonych mailem wyniosła 1,4%, a prowadzonych telefonem i SMS-em 2,0%, czyli o 40% więcej. Wniosek jest niewygodny dla większości programów szkoleniowych: filtr pocztowy i szkolenie z rozpoznawania maili pokrywają dziś nieco ponad połowę problemu.
Anatomia ataku phishingowego
Rozpoznanie
Atakujący zbiera informacje o organizacji: strukturę, nazwiska, format adresów e-mail, używane systemy. Źródłem są portale zawodowe, strona firmowa, KRS oraz dane z wcześniejszych wycieków. Etap ten niemal nigdy nie wymaga włamania.
Dostarczenie przynęty
Ofiara otrzymuje wiadomość dopasowaną do kontekstu: fakturę, prośbę od przełożonego, powiadomienie o przesyłce. Im staranniejsze rozpoznanie, tym trudniej odróżnić ją od prawdziwej korespondencji.
Przejęcie danych
Kliknięcie prowadzi na fałszywą stronę logowania albo uruchamia załącznik. Współczesne panele phishingowe działają w trybie pośrednika i przechwytują także kod jednorazowy, przez co uwierzytelnianie dwuskładnikowe oparte na SMS-ach przestaje chronić.
Wykorzystanie dostępu
Przejęte konto służy do poruszania się po sieci, wyprowadzania danych albo rozsyłania kolejnych wiadomości, tym razem z prawdziwego adresu wewnątrz firmy. Ta ostatnia zmiana niemal gwarantuje wysoką skuteczność. Tu też najczęściej zaczyna się [atak ransomware](/blog/ransomware-jak-dziala-atak): według badania Sophos 79% z nich rozpoczyna się od tożsamości, nie od exploita.
Rodzaje phishingu
Poszczególne techniki różnią się kanałem, poziomem personalizacji i wyborem celu. Poniżej odmiany, które realnie widujemy w polskich organizacjach.
| Odmiana | Kanał | Personalizacja | Sygnał rozpoznawczy |
|---|---|---|---|
| Phishing masowy | Znikoma | Ogólny zwrot, znana marka | |
| Spear phishing | Wysoka | Prośba omija procedurę | |
| Whaling | E-mail, telefon | Bardzo wysoka | Pilny przelew i poufność |
| Smishing | SMS | Niska | Skrócony link, brak nagłówków |
| Vishing | Telefon | Średnia do wysokiej | Presja czasu na żywo |
| Quishing | Kod QR | Niska | Obrazek zamiast linku |
| Clone phishing | Wysoka | Powtórka maila, inny link | |
| ClickFix | Strona, reklama, wynik wyszukiwania | Znikoma | Instrukcja „napraw to sam” |
| AiTM i consent phishing | E-mail, komunikator | Średnia | Prośba o zgodę lub kod urządzenia |
Phishing masowy (e-mail)
Ta sama wiadomość trafia do tysięcy odbiorców i podszywa się pod bank, firmę kurierską albo urząd. Personalizacji praktycznie nie ma, lecz przy takiej skali wystarczy ułamek procenta kliknięć, by kampania się opłaciła. To właśnie tutaj mieszczą się opisane wyżej kampanie na OLX i Allegro: odmiana najczęstsza, a zarazem najłatwiejsza do odfiltrowania.
Spear phishing
Atak wymierzony w jedną osobę i przygotowany na podstawie rozpoznania. Wiadomość odwołuje się do realnych projektów i nazwisk współpracowników, przez co klasyczne sygnały ostrzegawcze przestają działać. Temat rozwijamy w przewodniku po spear phishingu i whalingu, a w praktyce sprawdzamy go w ramach testów phishingowych i symulacji socjotechnicznych.
Whaling
Spear phishing wymierzony w zarząd. Stawka jest wyższa, bo prezes i dyrektor finansowy mogą zatwierdzić przelew bez dodatkowej akceptacji. FBI oszacowało straty z ataków typu BEC na 3,046 miliarda dolarów w samym 2025 roku przy 24 768 zgłoszeniach, co daje około 123 tysiące dolarów na jedno zgłoszenie (FBI IC3 Internet Crime Report 2025).
Smishing (SMS)
Phishing prowadzony przez SMS. Krótka forma działa na korzyść atakującego: pełnego adresu nie widać, nagłówków nie ma jak sprawdzić, a telefon czytamy w biegu. CERT Polska zablokował w 2025 roku blisko 1,88 miliona złośliwych SMS-ów. Szczegóły opisujemy w artykule o smishingu i fałszywych SMS-ach.
Vishing (telefon)
Rozmowa telefoniczna, w której przestępca podaje się za dział IT, bank albo przełożonego. Klonowanie głosu przez AI sprawiło, że „prezes” w słuchawce brzmi wiarygodnie. Zjawisko analizujemy w tekście o vishingu jako zagrożeniu numer jeden, a organizacje testujemy klonowaniem głosu i deepfake wideo.
Quishing (kody QR)
Odnośnik schowany w kodzie QR. Filtr pocztowy widzi obrazek, a nie adres, użytkownik zaś skanuje kod telefonem, często prywatnym. W pierwszym kwartale 2026 roku liczba wykrytych ataków z kodem QR wzrosła z 7,6 mln w styczniu do 18,7 mln w marcu, czyli o 146% w skali kwartału, wynika z analizy poczty Microsoft Threat Intelligence za I kwartał 2026. Wektor ten omawiamy w przewodniku po quishingu.
Clone phishing
Atakujący kopiuje prawdziwą wiadomość, którą ofiara już otrzymała, i podmienia w niej odnośnik albo załącznik. Zwykle dokłada pretekst w rodzaju „wysyłamy ponownie, poprzedni link wygasł”. Treść wygląda znajomo, ponieważ rzeczywiście była znajoma, przez co czujność spada niemal do zera. Odmiana ta pojawia się najczęściej po przejęciu cudzej skrzynki, gdy atakujący ma dostęp do prawdziwej korespondencji i może odwzorować ją co do słowa.
ClickFix
Odmiana, która w ogóle nie wygląda jak phishing, bo nie prosi o hasło. Strona wyświetla fałszywy komunikat o błędzie, weryfikację „nie jestem robotem” albo instrukcję naprawy problemu z przeglądarką, a użytkownik sam kopiuje podaną komendę i uruchamia ją na swoim komputerze. Ofiara jest tu jednocześnie celem i narzędziem, więc nie ma linku do zablokowania ani załącznika do przeskanowania. Skala rośnie skokowo: po spadkach w styczniu i lutym 2026 liczba ataków phishingowych z bramką CAPTCHA wzrosła w marcu o 125%, do 11,9 mln, najwyższego poziomu w ciągu roku, jak podaje Microsoft Threat Intelligence. W raporcie Verizon DBIR 2026 ClickFix odpowiada za 2,7% zdarzeń wykrytych na poziomie przeglądarki. Komenda, którą użytkownik wkleja, instaluje najczęściej infostealera, a co dzieje się dalej z wykradzionymi poświadczeniami, rozbieramy w osobnym tekście.
AiTM i consent phishing
Nie tyle osobny kanał, ile osobny mechanizm, i dziś najważniejszy z całej listy. W wariancie AiTM panel phishingowy pośredniczy w prawdziwym logowaniu i przechwytuje ciasteczko sesji razem z kodem jednorazowym, więc drugi składnik przestaje mieć znaczenie: opisujemy to na przykładzie kampanii wymierzonej w zarządy. W wariancie consent phishing atakujący w ogóle nie potrzebuje hasła, bo prosi o zatwierdzenie zgody dla aplikacji albo o wpisanie kodu urządzenia w prawdziwym formularzu Microsoftu, przed czym ostrzegało FBI w kampanii z kodami OAuth. Sygnał rozpoznawczy jest w obu przypadkach ten sam: prośba o zgodę lub kod, której nie poprzedziło żadne Twoje działanie.
Jak rozpoznać phishing
Pojedynczy sygnał rzadko wystarcza. Ryzyko rośnie dopiero wtedy, gdy kilka z nich pojawia się naraz:
- Presja czasu, najczęściej w formie „konto zostanie zablokowane w ciągu 24 godzin”
- Prośba o dane, których żadna instytucja nie zbiera mailem: hasło, pełny numer karty, kod BLIK
- Adres nadawcy różni się od oficjalnej domeny jednym znakiem albo końcówką
- Odnośnik prowadzi gdzie indziej, niż wskazuje jego widoczna treść
- Nietypowa prośba od znanej osoby, zwłaszcza o pieniądze lub zmianę numeru konta
- Niespodziewany załącznik, szczególnie archiwum, plik z makrami albo HTML
- Kanał nie pasuje do sprawy, na przykład sprawa służbowa trafia na prywatny numer
Kluczowe wnioski
- 1Obrona przed jedną odmianą nie chroni przed pozostałymi, bo każda z nich wykorzystuje inny kanał
- 2Błędy językowe przestały być sygnałem ostrzegawczym, odkąd atakujący korzystają z generatywnej AI
- 341% naruszeń socjotechnicznych przychodzi kanałem innym niż poczta, więc program szkoleń ograniczony do maila zostawia lukę
- 4Mediana czasu do kliknięcia wynosi 21 sekund, a do zgłoszenia 28 minut, i to właśnie ta różnica jest realnym problemem
- 5Nowsze techniki, ClickFix i consent phishing, nie proszą o hasło, więc szkolenie „nie podawaj hasła” ich nie obejmuje
- 6Same szkolenia nie wystarczą, potrzebne są regularne testy z mierzalnym wynikiem
Kliknąłem w link phishingowy: co robić
Kolejność ma tu większe znaczenie niż szybkość samych czynności, bo dwie z nich unieważniają skutki pozostałych. Poniższy przebieg zakłada najgorszy realistyczny wariant: podane dane logowania i otwarty załącznik.
- Minuty 0–5Osoba, która kliknęłaOdetnij i nie sprzątaj po sobie
Jeżeli otworzył się załącznik albo wykonałeś wklejoną komendę, odłącz urządzenie od sieci, ale go nie wyłączaj i nie usuwaj wiadomości: to materiał dowodowy dla zespołu, który będzie ustalał zasięg. Nie podawaj żadnych dalszych danych, nawet jeśli strona zgłasza błąd i prosi o powtórzenie.
- Minuty 0–15Osoba, która kliknęłaZgłoś, zanim będziesz mieć pewność
Powiadom dział bezpieczeństwa lub przełożonego od razu, nawet jeśli nie wiesz, czy strona była fałszywa. Mediana zgłoszenia wynosi 28 minut i każda minuta z tego czasu pracuje na korzyść atakującego. Zgłoszenie przy fałszywym alarmie kosztuje kilka minut cudzej pracy, spóźnione zgłoszenie kosztuje weekend całego zespołu.
- Minuty 15–60IT lub dział bezpieczeństwaZmień hasło i unieważnij sesje
Zmiana hasła nie wystarczy: nowoczesny panel phishingowy przechwytuje ciasteczko sesji, które po zmianie hasła nadal działa. Trzeba wylogować wszystkie aktywne sesje, przejrzeć zgody wydane aplikacjom oraz reguły przekazywania poczty, bo dodana reguła forward jest typowym śladem przejęcia skrzynki. Jeżeli w grę wchodził przelew, telefon do banku ma pierwszeństwo przed wszystkim powyżej.
- Do 24 godzinDział bezpieczeństwaSprawdź zasięg i zgłoś na zewnątrz
Ustal, czy z konta wyszły wiadomości do innych osób, bo phishing z prawdziwego adresu wewnątrz firmy ma najwyższą skuteczność. Fałszywą stronę zgłoś do CERT Polska przez incydent.cert.pl, a złośliwy SMS przekaż na numer 8080. Jeżeli doszło do naruszenia danych osobowych, uruchom procedurę zgłoszenia do UODO, w której liczą się 72 godziny.
Jak się chronić
Technologia zatrzyma większość wiadomości, ale nie wszystkie, a wystarczy jedna. Dlatego warstwa techniczna i praca nad odruchami zespołu muszą działać równolegle.
- Wdróż uwierzytelnianie odporne na phishing, czyli klucze sprzętowe lub passkeys zamiast kodów SMS
- Skonfiguruj SPF, DKIM i DMARC, aby utrudnić podszywanie się pod Twoją domenę
- Prowadź regularne symulacje phishingu obejmujące pocztę, SMS oraz telefon, bo 41% naruszeń socjotechnicznych nie przychodzi mailem
- Ogranicz i monitoruj uruchamianie komend wklejanych do terminala oraz okna Uruchom, bo na tym opiera się ClickFix
- Przejrzyj, które aplikacje mają zgody w Twoim katalogu tożsamości, i wyłącz logowanie kodem urządzenia, jeśli go nie używasz
- Ustal procedurę weryfikacji przelewów i zmian numerów kont zawsze innym kanałem niż ten, którym przyszła prośba
- Daj zespołowi prosty sposób zgłaszania podejrzanych wiadomości i reaguj na każde zgłoszenie
- Monitoruj środowisko całodobowo, choćby w modelu SOC-as-a-Service, aby wychwycić skutki udanego ataku
- Sprawdź, czy dane logowania Twojej organizacji nie krążą już w stealer logach na forach przestępczych
- Przećwicz scenariusz „ktoś kliknął”, bo skrócenie tych 28 minut daje więcej niż kolejne szkolenie
- Zacznij od danych: w Raporcie Social Engineering 2026 zebraliśmy skalę zjawiska i listę kontrolną dla zespołu
Najczęstsze pytania
Jakie są najczęstsze rodzaje phishingu?
Najwięcej incydentów generuje phishing masowy prowadzony pocztą elektroniczną, ponieważ jest najtańszy w wysyłce. Tuż za nim plasuje się smishing: CERT Polska zablokował w 2025 roku około 1,88 miliona złośliwych SMS-ów. Dla firm najkosztowniejszy pozostaje jednak spear phishing i jego wersja wymierzona w zarząd, czyli whaling, bo tam pojedynczy atak kończy się przelewem, a nie wykradzionym hasłem do poczty. Najszybciej rosną dwie odmiany: quishing, w którym udział kodów QR w wykrytych wiadomościach phishingowych sięgnął już około 11%, oraz ClickFix, gdzie liczba wykryć więcej niż podwoiła się w ciągu półrocza.
Czym różni się phishing od spear phishingu?
Skalą i przygotowaniem. Phishing masowy to jedna wiadomość wysłana do tysięcy odbiorców w nadziei na ułamek procenta kliknięć. Spear phishing to jedna wiadomość napisana do jednej osoby po kilku dniach zbierania informacji na jej temat. Dla obrony ma to konkretną konsekwencję: filtr pocztowy wyłapuje kampanię masową po powtarzalności, a atak ukierunkowany jest jednorazowy i dlatego przechodzi. Różnicę tę rozkładamy na czynniki pierwsze w przewodniku po spear phishingu i whalingu.
Czy dwuskładnikowe uwierzytelnianie chroni przed phishingiem?
Zależy, które. Kody SMS i hasła jednorazowe z aplikacji nie chronią przed nowoczesnym panelem phishingowym, ten działa bowiem jako pośrednik: pokazuje ofierze prawdziwą stronę logowania, przechwytuje kod w locie i loguje się w jej imieniu. Skuteczne pozostają klucze sprzętowe i passkeys, ponieważ są powiązane z adresem strony i na domenie atakującego nie zadziałają. Jeżeli masz wprowadzić tylko jedną zmianę techniczną, wprowadź właśnie tę.
Co zrobić, gdy kliknąłem w link phishingowy?
Odłącz urządzenie od sieci, jeżeli otworzył się załącznik, zgłoś sprawę działowi bezpieczeństwa nawet bez pewności, a potem zmień hasło i wyloguj wszystkie aktywne sesje, bo sama zmiana hasła nie unieważnia przejętego ciasteczka. Jeżeli w grę wchodził przelew, telefon do banku wyprzedza wszystko inne. Pełną kolejność z podziałem na role i widełki czasowe rozpisaliśmy wyżej, w sekcji „Kliknąłem w link phishingowy: co robić”.
Czy phishing zawsze wymaga kliknięcia w link?
Nie, i to jest najważniejsza zmiana ostatnich dwóch lat. W technice ClickFix ofiara sama wkleja i uruchamia podaną komendę po fałszywym komunikacie o błędzie, a w consent phishingu zatwierdza zgodę dla aplikacji albo wpisuje kod urządzenia w prawdziwym formularzu dostawcy tożsamości: w obu przypadkach nie ma złośliwego linku ani wykradzionego hasła. Vishing z kolei kończy się często wyłącznie rozmową, w której ofiara sama wykonuje przelew. Dlatego szkolenie sprowadzone do zasady „nie klikaj i nie podawaj hasła” nie obejmuje dziś całej klasy ataków.
Podsumowanie
Phishing nie zniknie, ponieważ nie jest problemem technicznym, lecz problemem zaufania, a zaufania nie da się wyłączyć w organizacji, która ma działać. Sensownym celem nie jest zero kliknięć. Jest nim zespół rozpoznający atak szybciej niż w 28 minut oraz procesy ograniczające skutki tego jednego kliknięcia, które prędzej czy później i tak nastąpi.
Nie pytaj, czy Twoi ludzie klikną. Załóż, że klikną, i sprawdź, co się wtedy stanie.
Źródła
- 1.Raport roczny z działalności CERT Polska w 2025 rokuCERT Polska / NASK · 2026-04 · dostęp 2026-08-08Polskie dane o liczbie zgłoszeń, incydentów, phishingu, domen na Liście Ostrzeżeń i zablokowanych SMS-ów.
- 2.2026 Data Breach Investigations ReportVerizon · 2026-05 · dostęp 2026-08-08Udział kanałów innych niż poczta w naruszeniach socjotechnicznych, mediany skuteczności kampanii, udział ClickFix.
- 3.2025 Data Breach Investigations ReportVerizon · 2025-04 · dostęp 2026-08-08Mediany czasu do kliknięcia i do zgłoszenia. Edycja 2026 tych pomiarów nie powtarza, dlatego cytujemy poprzednią.
- 4.Internet Crime Report 2025FBI IC3 · 2026 · dostęp 2026-08-08Straty i liczba zgłoszeń dotyczących ataków typu BEC w 2025 roku.
- 5.Email threat landscape: Q1 2026 trends and insightsMicrosoft Threat Intelligence · 2026-04-30 · dostęp 2026-08-09Wolumeny wykryć phishingu z kodem QR i z bramką CAPTCHA, styczeń – marzec 2026, na próbie około 8,3 mld zagrożeń pocztowych.
Sprawdź, które techniki działają na Twój zespół
Arsen testuje organizację wszystkimi opisanymi wyżej wektorami: phishingiem e-mail, smishingiem, quishingiem oraz vishingiem z klonowaniem głosu. Wynik dostajesz w podziale na działy, a nie jako ogólny raport.