Wyciek danych logowania w fintechu EMEA: 231 tysięcy zainfekowanych urządzeń i 728 kluczy do silnika bankowego
Wyciek danych logowania do platform finansowych objął w półtora roku ponad 821 tysięcy urządzeń na świecie, z czego blisko ćwierć miliona w regionie EMEA. Publikujemy polskie opracowanie badania Flare.
Najmniejsza liczba w tym raporcie jest zarazem najpoważniejsza. Wśród 231 672 logów z regionu EMEA znalazło się 728 z dostępem do platform core bankingowych, czyli systemów, które prowadzą rachunki i rozliczają transakcje całych instytucji. To 0,3% zbioru i jednocześnie jego najgroźniejsza część.
Najważniejsze ustalenia
- Na region EMEA przypada 231 672 z 821 492 logów z danymi finansowymi na świecie, czyli 28,21%
- Miesięczna liczba logów wzrosła z 13 410 w 2025 roku do 14 150 na początku 2026
- Najwięcej przypadków notują Francja (15 043), Wielka Brytania (14 567), Niemcy (14 200) i Włochy (13 100)
- Platformy fintechowe pojawiają się w 181 469 logach (70,9%), banki tradycyjne w 46 840 (18,3%)
- 728 logów zawierało dostępy do platform core bankingowych, takich jak Thought Machine, Temenos i Finastra
Czym jest stealer log
Stealer log to paczka danych wykradzionych z jednego zainfekowanego urządzenia. Infostealer zbiera z przeglądarki zapisane hasła, ciasteczka sesyjne, historię, dane kart i zawartość portfeli kryptowalutowych, a następnie wysyła wszystko na serwer operatora. Stamtąd paczka trafia na forum albo kanał w Telegramie, gdzie jest sprzedawana lub udostępniana za darmo.
Dla atakującego to gotowy zestaw do przejęcia konta bez łamania hasła. Ciasteczko sesyjne pozwala wejść na konto z pominięciem logowania, więc nawet dwuskładnikowe uwierzytelnianie nie zawsze pomaga. Infekcja zaczyna się zwykle od pobrania czegoś, co wyglądało na potrzebne: pirackiego oprogramowania, cracka, fałszywej aktualizacji albo pliku z kampanii phishingowej. Mechanizm dostarczenia opisujemy szerzej w przewodniku po rodzajach phishingu.
Droga od infekcji do przejęcia konta
Infekcja urządzenia
Użytkownik uruchamia plik z niepewnego źródła. Bywa to crack, generator kluczy, fałszywa aktualizacja przeglądarki albo załącznik z kampanii phishingowej. Infostealer instaluje się cicho i zwykle nie zostaje w systemie na dłużej. Ten sam schemat opisujemy szerzej przy [kampaniach żerujących na wielkich wydarzeniach](/blog/world-cup-2026-infostealer-fifa-credential-pipeline), gdzie przynętą jest bilet albo transmisja.
Zbiórka danych
W ciągu kilkudziesięciu sekund program wyciąga z przeglądarek zapisane hasła, ciasteczka sesyjne, dane autouzupełniania i pliki portfeli. Przy okazji robi zrzut ekranu i spisuje listę zainstalowanych aplikacji.
Publikacja logu
Paczka trafia na rynek. Część logów jest sprzedawana pojedynczo, część rozdawana za darmo w kanałach Telegrama, żeby zbudować reputację sprzedającego. Od tego momentu dane krążą bez kontroli.
Wykorzystanie dostępu
Kupujący wchodzi na konto, korzystając z ciasteczka sesyjnego albo hasła. Przy koncie firmowym to bywa punkt wejścia do całej organizacji, a nie tylko strata pojedynczego użytkownika.
Skala ekspozycji w EMEA
Przez osiemnaście miesięcy na region EMEA przypadła ponad jedna czwarta światowej ekspozycji danych finansowych. Oznacza to, że więcej niż co czwarte zainfekowane urządzenie z dostępem do usług finansowych stało w Europie, na Bliskim Wschodzie albo w Afryce.
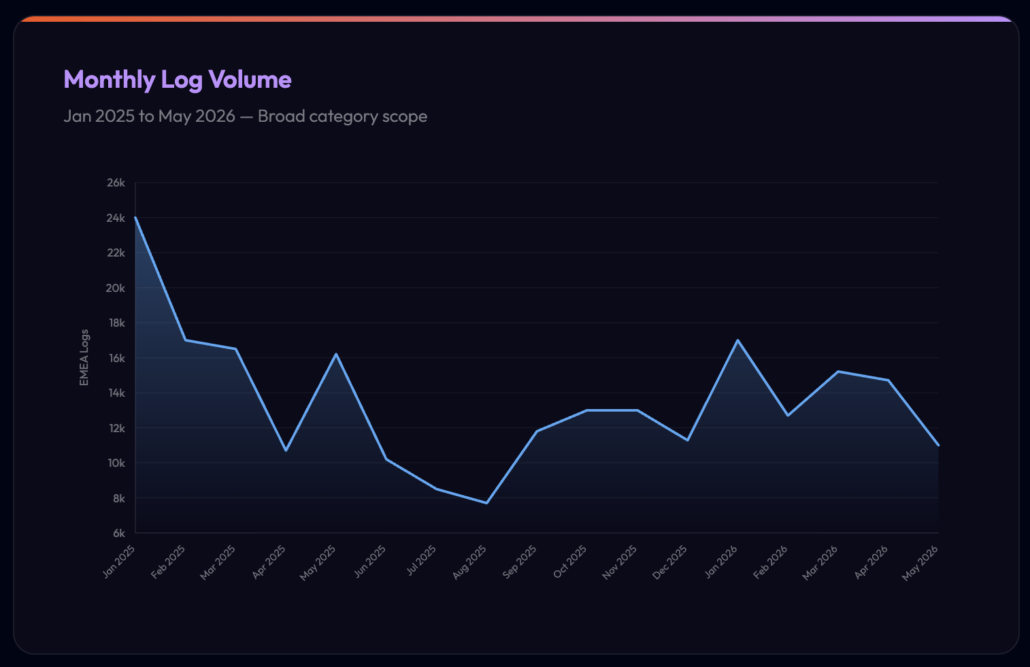
Trend rośnie powoli, ale konsekwentnie. W 2025 roku średnia miesięczna wynosiła 13 410 logów, a od stycznia do maja 2026 już 14 150, co daje wzrost o 6%. Szczyt przypadł na styczeń 2025 z ponad 24 tysiącami logów, potem nastąpił spadek do 7 600 w sierpniu 2025, a od tamtej pory liczby utrzymują się między 11 a 17 tysiącami miesięcznie.
Rozkład geograficzny
Pięć największych rynków Europy Zachodniej, czyli Francja, Wielka Brytania, Niemcy, Włochy i Hiszpania, odpowiada za 28,6% ekspozycji w regionie. Reszta rozkłada się szeroko, co jest tu istotniejsze od samego rankingu.
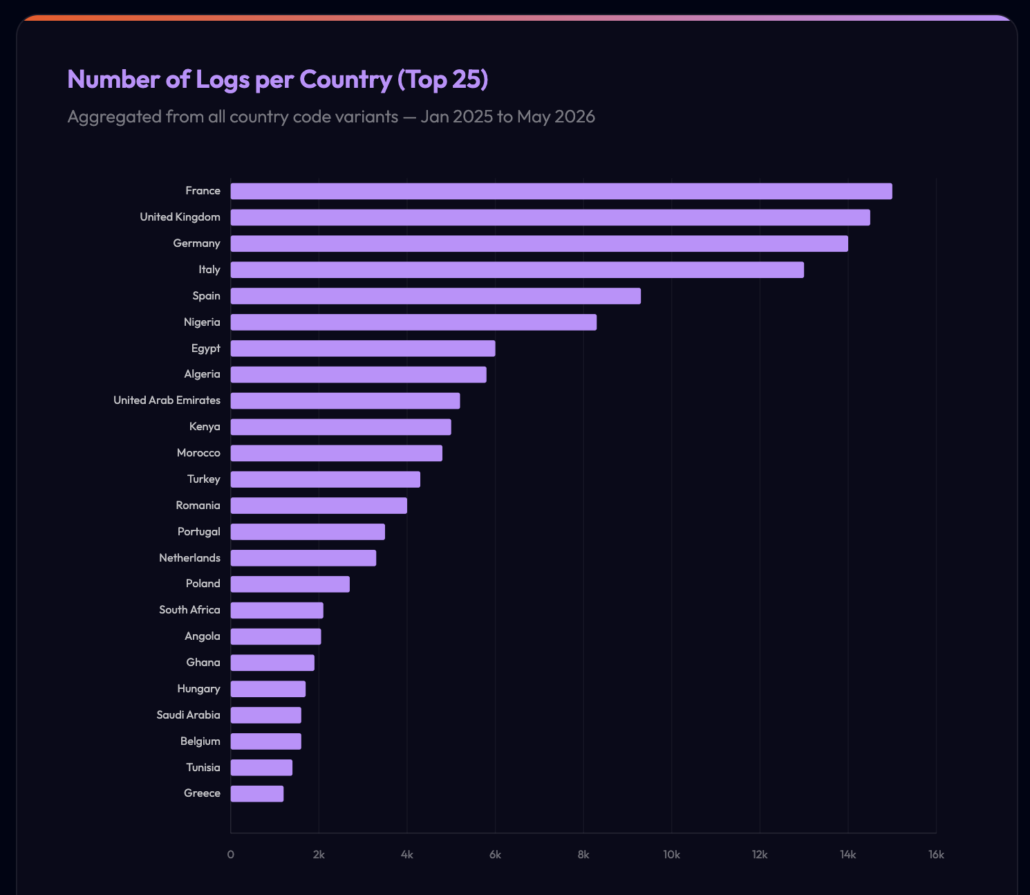
Poza Europą Zachodnią wysokie liczby notują Nigeria (8 421), Egipt (6 100), Algieria (5 800) i Zjednoczone Emiraty Arabskie (5 235). Kradzież danych logowania nie ogranicza się więc do kilku dużych rynków, tylko dotyczy całego regionu.
Jakie usługi zostały skompromitowane
Flare podzielił usługi finansowe na cztery kategorie. Podział pokazuje, że problem nie kończy się na kontach klientów detalicznych.
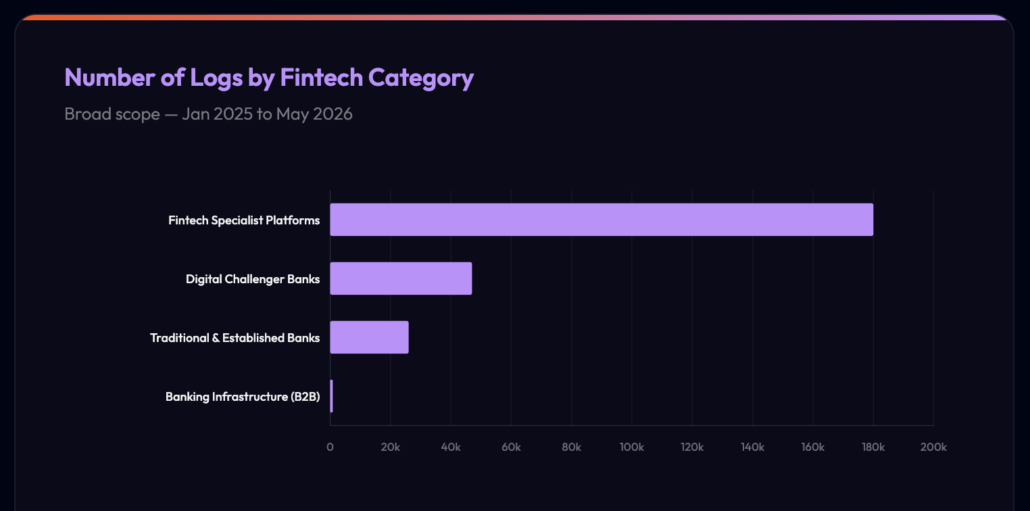
Platformy fintechowe: 181 469 logów (70,9%)
Dominują tu Wise, Stripe, Klarna, Adyen i Zilch. Przejęte konto na takiej platformie pozwala wykonać nieautoryzowany przelew, podmienić dyspozycję płatniczą albo zrobić zakupy na cudzy rachunek.
Banki tradycyjne: 46 840 logów (18,3%)
W tej grupie znalazły się HSBC, BNP Paribas, Deutsche Bank i ING. Dostęp do konta w banku tradycyjnym otwiera pełny obraz finansowy właściciela: wynagrodzenie, kredyt hipoteczny, polecenia zapłaty i historię transakcji kartowych.
Banki cyfrowe: 26 942 logi (10,5%)
Revolut, Monzo i N26 niosą dokładnie to samo ryzyko co banki tradycyjne. Pełny dostęp do rachunku i możliwość zainicjowania płatności.
Infrastruktura bankowa: 728 logów (0,3%)
Najmniejsza kategoria i zarazem najpoważniejsza. Thought Machine, Temenos i Finastra napędzają systemy core bankingowe dużych instytucji. Dostęp do takiej platformy dotyczy infrastruktury, która prowadzi rachunki, nalicza odsetki i rozlicza transakcje jednocześnie dla setek tysięcy klientów. Niski wolumen nie oznacza tu niskiego ryzyka.
Klienci kontra pracownicy
Spośród 231 672 logów z regionu EMEA aż 954 zawierało jednocześnie dane do platformy finansowej i firmowy adres e-mail tej samej organizacji. To sygnał, że zainfekowane urządzenie było służbowe albo używane do pracy.
Razem z 728 dostępami do infrastruktury daje to obraz ryzyka, którego nie widać w statystykach konsumenckich. Zainfekowany endpoint pracownika bywa punktem wejścia do samej instytucji, a nie tylko problemem jednej osoby. W praktyce to ryzyko łańcucha dostaw, bo dotyczy również dostawców i podwykonawców.
Francja z bliska
Francja odpowiada za 15 043 logi w badanym okresie. Średnia miesięczna wzrosła z 1 258 w 2025 roku do 1 844 na początku 2026, czyli o 47%. Wzrost jest wyraźny od września 2025.
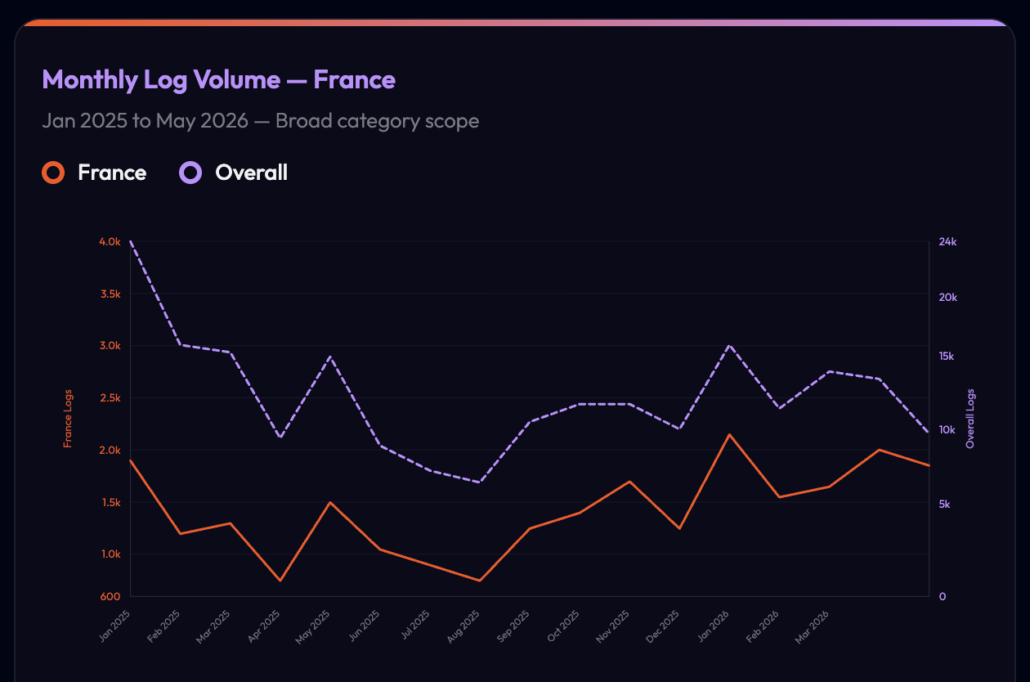
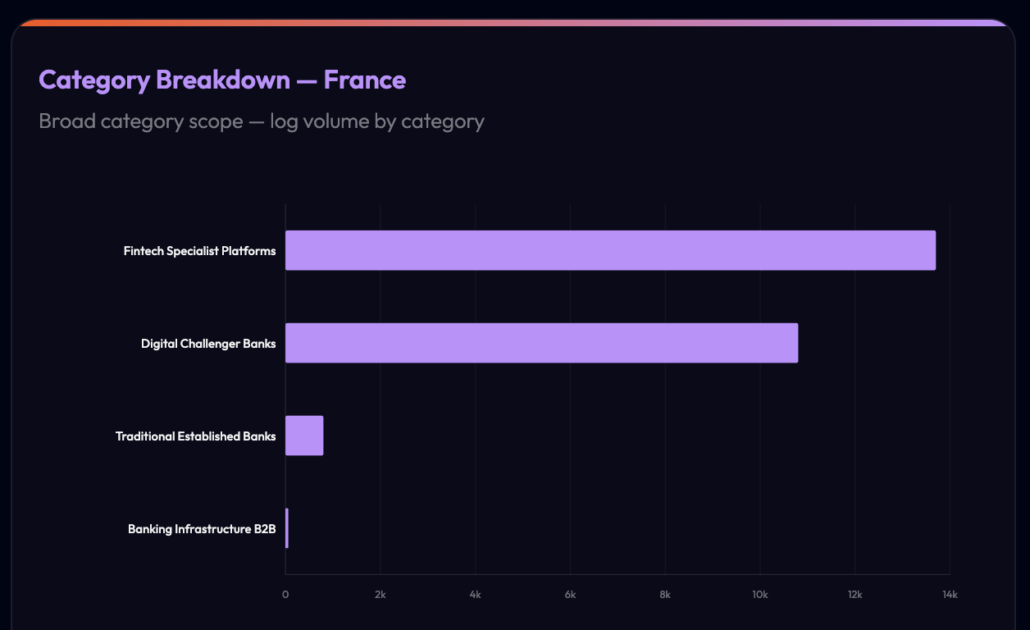
Struktura francuska odbiega od średniej regionalnej. Platformy fintechowe pojawiają się w 13 781 logach, czyli w 91,6% przypadków, wobec 70,9% w całym EMEA. Jeszcze mocniej odstają banki cyfrowe z wynikiem 71,7% przy średniej 10,5%, przy czym sam N26 odpowiada za 9 474 logi. Banki tradycyjne to tylko 5,2%. Wśród 73 logów z firmowym adresem e-mail 40 należało do pracowników BNP Paribas.
Wielka Brytania z bliska
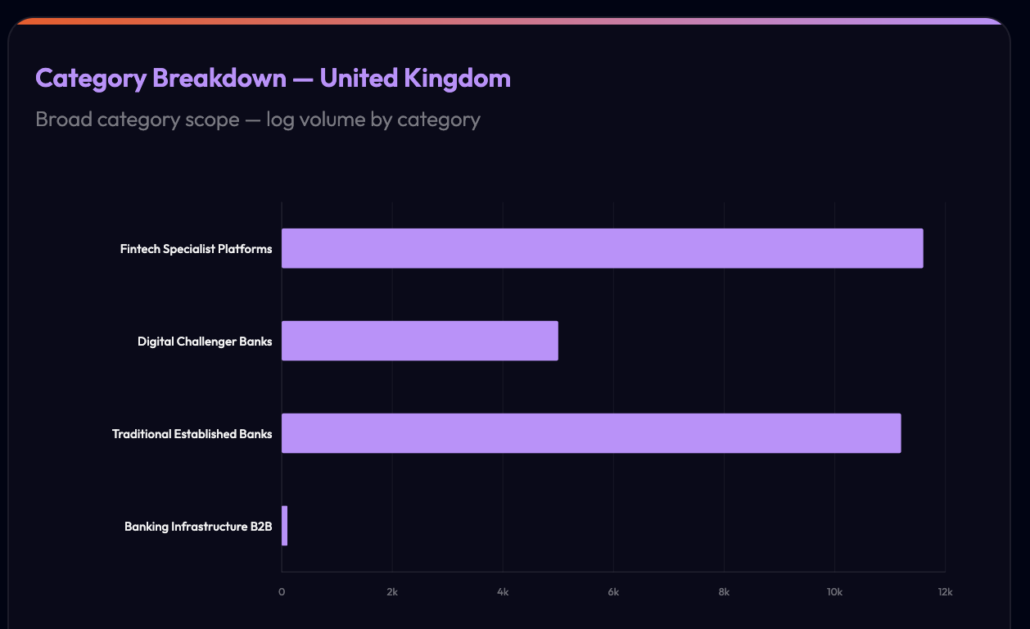
Brytyjski problem rośnie szybciej niż regionalny. W badanym okresie pojawiło się 14 567 logów, a miesięczne wolumeny wzrosły o 48% między 2025 a początkiem 2026, przy 6% w całym EMEA.
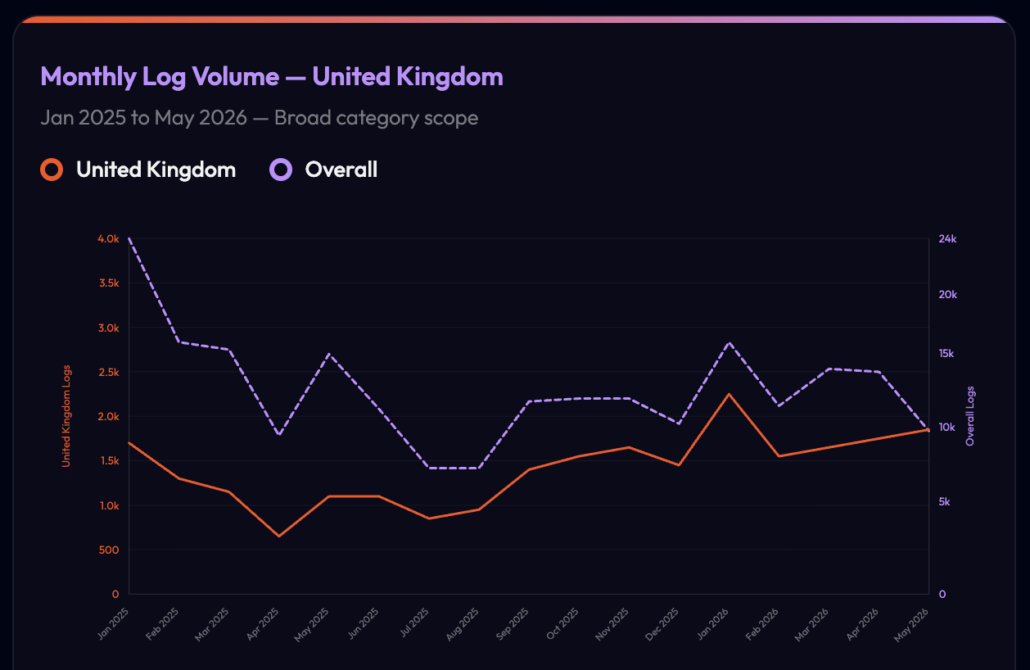
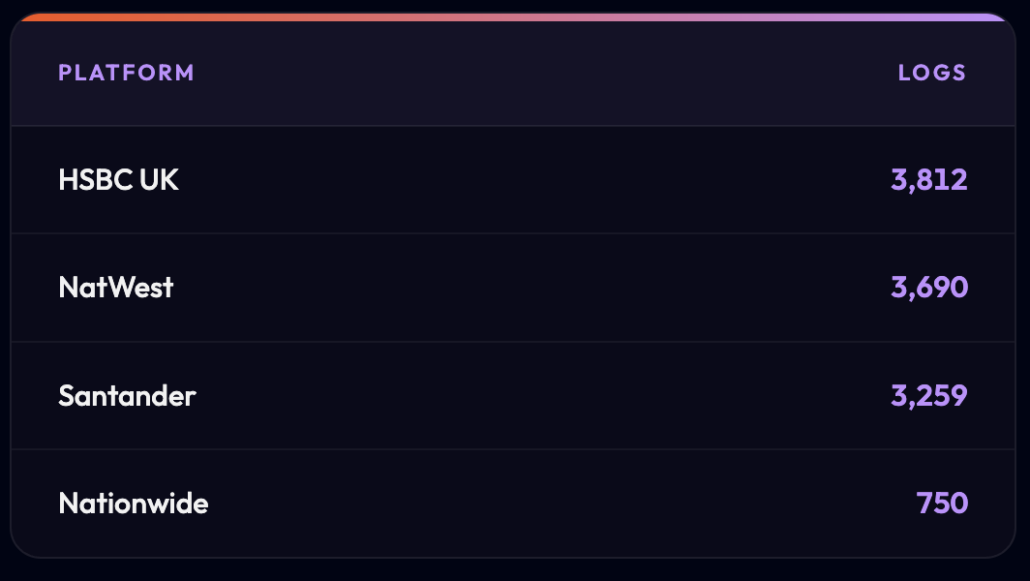
Najbardziej wyróżnia ją udział banków tradycyjnych. Dane do nich znalazły się w 11 154 logach, czyli w 76,6% zainfekowanych urządzeń, ponad czterokrotnie powyżej średniej regionalnej. Na czele są HSBC, Nationwide, Santander i NatWest. Platformy fintechowe odpowiadają za 80,1%, a banki cyfrowe za 35,2%, gdzie prowadzi Revolut z 2 457 logami.
Wśród 126 brytyjskich logów z firmowym adresem e-mail ekspozycja rozkłada się szeroko zamiast koncentrować w jednej instytucji. Prowadzi Deutsche Bank z 27 urządzeniami, dalej FIS Global z 20 i HSBC z 19. Z 53 logów dotyczących infrastruktury bankowej aż 48 wiąże się z FIS Global i to jest najpoważniejsze pojedyncze ustalenie dla tego rynku.
Kluczowe wnioski
- 1Ponad jedna czwarta światowej ekspozycji danych fintechowych pochodzi z regionu EMEA
- 2Miesięczne wolumeny rosną, więc problem nie wygasa sam z siebie
- 3728 logów z dostępem do core bankingu waży więcej niż setki tysięcy kont klienckich
- 4954 logi łączyły dane platformy z firmowym adresem, co przenosi ryzyko na samą instytucję
- 5Dane już krążą, więc pytanie brzmi tylko, czy znajdziesz je przed atakującym
Co to znaczy dla polskich instytucji
Raport nie podaje osobnej liczby dla Polski, bo analizuje region jako całość i wyróżnia rynki o najwyższych wolumenach. Nie oznacza to jednak, że polskich instytucji sprawa nie dotyczy. Wniosek z rozkładu geograficznego jest odwrotny: ekspozycja rozlewa się szeroko, a nie koncentruje w kilku krajach.
Do tego dochodzi kwestia praktyczna. Polskie banki i fintechy korzystają z tych samych platform infrastrukturalnych i mają pracowników na tych samych urządzeniach, na których instalowany jest crack do gry albo fałszywa aktualizacja. Sposobem na sprawdzenie własnej ekspozycji jest monitoring dark web, czyli wyszukiwanie firmowych domen i danych logowania w publikowanych logach, zanim ktoś je wykorzysta.
Kontekst regulacyjny: DORA i NIS2
Dla instytucji finansowych w Unii wyciek danych logowania jest jednocześnie problemem bezpieczeństwa i kwestią zgodności. Rozporządzenie DORA dotyka go w czterech miejscach:
- Artykuł 8 wymaga identyfikacji zagrożeń i podatności, a wyciek danych logowania jest jednym i drugim naraz
- Artykuł 13 nakłada obowiązek ciągłego zbierania informacji o zagrożeniach, czym stealer logi są wprost
- Artykuł 17 ustęp 3 mówi o wskaźnikach wczesnego ostrzegania, a log pojawia się zanim dojdzie do przejęcia konta
- Rozdział V, w szczególności artykuł 28, reguluje ryzyko zewnętrznych dostawców ICT, które 728 logów z core bankingu czyni całkiem konkretnym
Dyrektywa NIS2 podchodzi do tego podobnie. Artykuł 21 ustęp 2 litera d nakłada na podmiot obowiązek zarządzania bezpieczeństwem łańcucha dostaw, a artykuł 23 wprowadza obowiązek zgłoszenia incydentu w ciągu 24 godzin. Wykrycie skompromitowanych danych przed ich użyciem zamienia zgłaszany incydent w zwykłą czynność naprawczą. Pełne wymogi, terminy i sankcje rozbieramy w osobnym tekście o tym, co musi zrobić podmiot finansowy pod DORA.
Co może zrobić zespół bezpieczeństwa
Ekspozycja w stealer logach jest wskaźnikiem ryzyka operacyjnego, a nie ciekawostką ze statystyk cyberprzestępczości. Dobra wiadomość jest taka, że w odróżnieniu od większości zagrożeń tę można zmierzyć. Dane albo krążą, albo nie, i da się to sprawdzić.
- Monitoruj własne domeny i adresy pracowników w publikowanych logach, na przykład przez platformę Flare
- Unieważniaj sesje, a nie tylko hasła, bo skradzione ciasteczko działa mimo zmiany hasła
- Obejmij monitoringiem także dostawców i podwykonawców, bo to ich urządzenia bywają punktem wejścia
- Wdróż uwierzytelnianie odporne na phishing dla kont o podwyższonych uprawnieniach
- Skróć czas reakcji na wykryty log, bo wartość ostrzeżenia spada z każdą godziną
- Powiąż wykrycia z całodobowym monitoringiem w modelu SOC-as-a-Service, żeby ktoś faktycznie zareagował
- Ogranicz źródło problemu, testując odporność zespołu na phishing i socjotechnikę
Metodyka
Flare podzielił usługi finansowe na cztery grupy: dziesięć banków tradycyjnych (między innymi HSBC, Santander, BNP Paribas, Deutsche Bank, ING), czternaście banków cyfrowych (Monzo, Revolut, Starling, N26, bunq, Nubank), siedemnaście platform fintechowych (Wise, Stripe, Adyen, Klarna, Checkout.com, SumUp, Plaid) oraz dwanaście dostawców infrastruktury B2B (Thought Machine, Temenos, Finastra, Mambu, FIS, ClearBank, Modulr). Analiza objęła logi opublikowane od stycznia 2025 do maja 2026.
Najczęstsze pytania
Czym jest stealer log i czym różni się od wycieku bazy danych?
Stealer log to paczka danych wykradzionych z jednego zainfekowanego urządzenia: zapisane w przeglądarce hasła, ciasteczka sesyjne, historia, dane kart i zawartość portfeli kryptowalutowych. Wyciek bazy danych pochodzi z systemu firmy i dotyczy wielu osób naraz, a stealer log dotyczy jednego komputera, za to zawiera dostęp do wszystkiego, do czego ten komputer był zalogowany. Paczka trafia potem na forum albo kanał w Telegramie, gdzie jest sprzedawana lub udostępniana za darmo.
Ile danych logowania do usług finansowych w regionie EMEA trafiło na fora przestępcze?
Od stycznia 2025 do maja 2026 Flare naliczył 821 492 logi z danymi finansowymi na świecie, z czego 231 672 pochodziło z regionu EMEA. To 28,21% globalnej puli, czyli więcej niż co czwarte zainfekowane urządzenie z dostępem do usług finansowych. Wolumeny rosną: średnia miesięczna w EMEA wzrosła z 13 410 logów w 2025 roku do 14 150 na początku 2026.
Czy dwuskładnikowe uwierzytelnianie chroni przed stealer logami?
Nie zawsze. Infostealer wykrada nie tylko hasło, ale też ciasteczko sesyjne, które pozwala wejść na konto z pominięciem ekranu logowania, a więc i drugiego składnika. Dlatego po wykryciu logu trzeba unieważnić sesje, a nie tylko zmienić hasło, a konta o podwyższonych uprawnieniach objąć uwierzytelnianiem odpornym na phishing.
Które usługi finansowe najczęściej pojawiają się w stealer logach?
W regionie EMEA prowadzą platformy fintechowe, obecne w 181 469 logach, czyli w 70,9% przypadków. Dalej są banki tradycyjne z 46 840 logami (18,3%) i banki cyfrowe z 26 942 logami (10,5%). Najmniejszą kategorią jest infrastruktura bankowa z 728 logami, czyli 0,3% zbioru.
Dlaczego 728 logów z dostępem do core bankingu waży więcej niż setki tysięcy kont klientów?
Bo dotyczą warstwy, na której stoi cała instytucja, a nie pojedynczego rachunku. Platformy core bankingowe prowadzą rachunki, naliczają odsetki i rozliczają transakcje jednocześnie dla setek tysięcy klientów. Przejęte konto klienta to strata jednej osoby, a dostęp do systemu core bankingowego dotyka infrastruktury obsługującej wszystkich naraz. Niski wolumen nie oznacza tu niskiego ryzyka.
Co wyciek danych logowania oznacza dla zgodności z DORA?
Dla podmiotu finansowego w Unii jest to jednocześnie problem bezpieczeństwa i kwestia zgodności. DORA wymaga identyfikacji zagrożeń i podatności, ciągłego zbierania informacji o zagrożeniach oraz stosowania wskaźników wczesnego ostrzegania, a stealer log spełnia wszystkie trzy opisy naraz, bo pojawia się zanim dojdzie do przejęcia konta. Dochodzi do tego wątek dostawców zewnętrznych, który 728 logów z dostępem do core bankingu czyni całkiem konkretnym.
Podsumowanie
Przez półtora roku prawie ćwierć miliona urządzeń z regionu EMEA z dostępem do usług finansowych trafiło na fora przestępcze. Ekspozycja obejmuje każdą warstwę systemu finansowego: banki, w których ląduje wypłata, fintechy przenoszące pieniądze przez granice, szyny płatnicze obsługujące transakcje i infrastrukturę, na której to wszystko stoi. Wolumeny rosną i nic nie wskazuje na odwrócenie trendu.
Te dane już krążą. Jedyne pytanie brzmi, czy zobaczysz je pierwszy, czy dowiesz się o nich od kogoś innego.
Źródła
- 1.EMEA Fintech Stealer Log ReportFlare · 2026-07-30 · dostęp 2026-08-09Raport źródłowy tego tekstu. Analiza 821 492 logów z danymi finansowymi opublikowanych od stycznia 2025 do maja 2026, w tym 231 672 z regionu EMEA, w podziale na dziesięć banków tradycyjnych, czternaście banków cyfrowych, siedemnaście platform fintechowych i dwunastu dostawców infrastruktury B2B. Podpiera wszystkie liczby w tekście: rozkład geograficzny, podział na kategorie usług, dane dla Francji i Wielkiej Brytanii oraz 728 logów z dostępem do infrastruktury bankowej.
- 2.ENISA Threat Landscape 2025ENISA · 2025-10 · dostęp 2026-08-09Przegląd 4 875 incydentów z okresu od 1 lipca 2024 do 30 czerwca 2025. Infostealery opisano jako trwałe ogniwo łańcucha przestępczego, które napędza kradzież poświadczeń, przejmowanie sesji i pośrednictwo w dostępie. Podpiera opis mechanizmu i wektorów infekcji: pirackie oprogramowanie, strony phishingowe i publiczne repozytoria kodu.
- 3.ENISA Threat Landscape: Finance SectorENISA · 2025-02 · dostęp 2026-08-09Pierwsza sektorowa analiza ENISA dla europejskich finansów, oparta na 488 publicznie zgłoszonych incydentach ze stycznia 2023 do czerwca 2024, w której banki odpowiadały za 46% przypadków. Podpiera tezę, że instytucje finansowe są celem o wysokiej wartości.
- 4.2026 Data Breach Investigations ReportVerizon · 2026 · dostęp 2026-08-09Ponad 31 tysięcy incydentów i ponad 22 tysiące potwierdzonych naruszeń z 145 krajów, zdarzenia z okresu listopad 2024 do październik 2025. Wśród ofiar ransomware, u których wystąpił wcześniejszy wyciek poświadczeń, połowa miała takie zdarzenie w ciągu 95 dni przed atakiem. Podpiera tezę, że log jest wskaźnikiem wczesnego ostrzegania, a nie ciekawostką statystyczną.
- 5.Major data leak forum dismantled in global action against cybercrime forumEuropol · 2026-03-05 · dostęp 2026-08-09Zamknięcie forum LeakBase, które miało ponad 142 tysiące zarejestrowanych użytkowników i specjalizowało się w handlu stealer logami. Podpiera opis etapu publikacji logu, czyli tego, jak paczka danych trafia na rynek i zaczyna krążyć bez kontroli.
- 6.Raport roczny z działalności CERT Polska w 2025 rokuCERT Polska / NASK · 2026-04 · dostęp 2026-08-09Polski kontekst. W 2025 roku CERT Polska zarejestrował 260 783 incydenty na podstawie 658 320 zgłoszeń, w tym 179 w sektorze bankowości. Stealery pozostają dominującym typem złośliwego oprogramowania w próbkach zgłaszanych do zespołu, a raport wprost wskazuje ich aktywność jako jedno ze źródeł danych uwierzytelniających wykorzystywanych w atakach.
- 7.Rozporządzenie DORA — materiały dla rynkuKomisja Nadzoru Finansowego · 2026 · dostęp 2026-08-09Strona nadzorcy polskiego rynku finansowego: zakres DORA, obowiązek raportowania poważnych incydentów ICT do KNF oraz akty delegowane. Podpiera sekcję o kontekście regulacyjnym od strony krajowej.
- 8.Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2022/2554 (DORA)EUR-Lex · 2022-12-14 · dostęp 2026-08-09Tekst rozporządzenia. Podpiera przywołane wymogi dotyczące identyfikacji zagrożeń i podatności, ciągłego zbierania informacji o zagrożeniach, wskaźników wczesnego ostrzegania oraz ryzyka ze strony zewnętrznych dostawców ICT.
- 9.Dyrektywa Parlamentu Europejskiego i Rady (UE) 2022/2555 (NIS2)EUR-Lex · 2022-12-14 · dostęp 2026-08-09Tekst dyrektywy. Podpiera przywołane wymogi dotyczące bezpieczeństwa łańcucha dostaw oraz 24-godzinnego wczesnego ostrzeżenia o poważnym incydencie.
Sprawdź, czy Twoje dane są już w stealer logach
Flare przeszukuje fora przestępcze, kanały Telegrama i rynki dark web pod kątem Twoich domen i danych logowania. Bezpłatny okres próbny dla klientów ZeroLayer uruchamiasz w kilka minut.