Smishing: fałszywe SMS-y i jak się przed nimi bronić
CERT Polska zablokował w 2025 roku około 1,88 miliona złośliwych SMS-ów, przy czym liczba ta obejmuje wyłącznie wiadomości przechodzące przez sieć operatora. Wyjaśniamy, dlaczego ten kanał działa tak skutecznie, jakie scenariusze powtarzają się w Polsce, czego blokada nie obejmuje i gdzie zgłosić podejrzaną wiadomość.
Smishing to phishing dostarczany SMS-em. W 2025 roku CSIRT NASK opracował 790 wzorców takich wiadomości, a operatorzy zablokowali na ich podstawie blisko 1,88 miliona złośliwych SMS-ów, o 27% więcej niż rok wcześniej. Ta blokada obejmuje jednak wyłącznie ruch przechodzący przez sieć operatora, a to nie jest jedyna droga, którą fałszywy SMS trafia na ekran.
Czym jest smishing?
Smishing to phishing prowadzony przez SMS; nazwa powstała ze słów „SMS” i „phishing”. Ofiara otrzymuje krótką wiadomość podszywającą się pod bank, firmę kurierską, urząd albo operatora, która ma skłonić ją do kliknięcia w odnośnik lub oddzwonienia pod wskazany numer. Polskie prawo traktuje to jako osobną kategorię nadużycia: ustawa z 28 lipca 2023 roku o zwalczaniu nadużyć w komunikacji elektronicznej definiuje smishing jako wysyłanie wiadomości, w której nadawca podszywa się pod inny podmiot, żeby nakłonić odbiorcę do określonego zachowania.
W porównaniu z pocztą atakujący ma tu kilka przewag naraz. Nie ma nagłówków do sprawdzenia, nie ma podglądu adresu, nie ma firmowego filtra. Jest za to zaufanie do kanału, którym przychodzą prawdziwe powiadomienia z banku. To jedna z częstszych odmian opisanych w przewodniku po rodzajach phishingu, od kilku lat coraz częściej wymierzona w pracowników, a nie wyłącznie w osoby prywatne.
Warto od razu rozdzielić dwie rzeczy, które w praktyce mylą się najczęściej. Smishing to kanał dostarczenia, a nie rodzaj oszustwa. Ta sama fałszywa bramka płatności może przyjść SMS-em, kodem QR na wydruku albo w rozmowie telefonicznej z klonowanym głosem. Zmienia się tylko to, co widzi obrona po drodze, i to właśnie decyduje o tym, które zabezpieczenia mają szansę zadziałać.
Gdzie SMS stoi wśród kanałów ataku
Wyżej niż wskazywałaby liczba wdrożonych zabezpieczeń. Verizon w raporcie DBIR 2026 podaje, że czynnik ludzki wystąpił w 62% naruszeń, a socjotechnika była trzecim najczęstszym wzorcem naruszenia i odpowiadała za 16% przypadków. Autorzy raportu zwracają uwagę na przesunięcie kanału: ataki socjotechniczne prowadzone przez telefon, czyli SMS-em i głosem, wypadają w ich zbiorze skuteczniej niż klasyczna poczta, do której obrona przygotowywała się przez ostatnią dekadę.
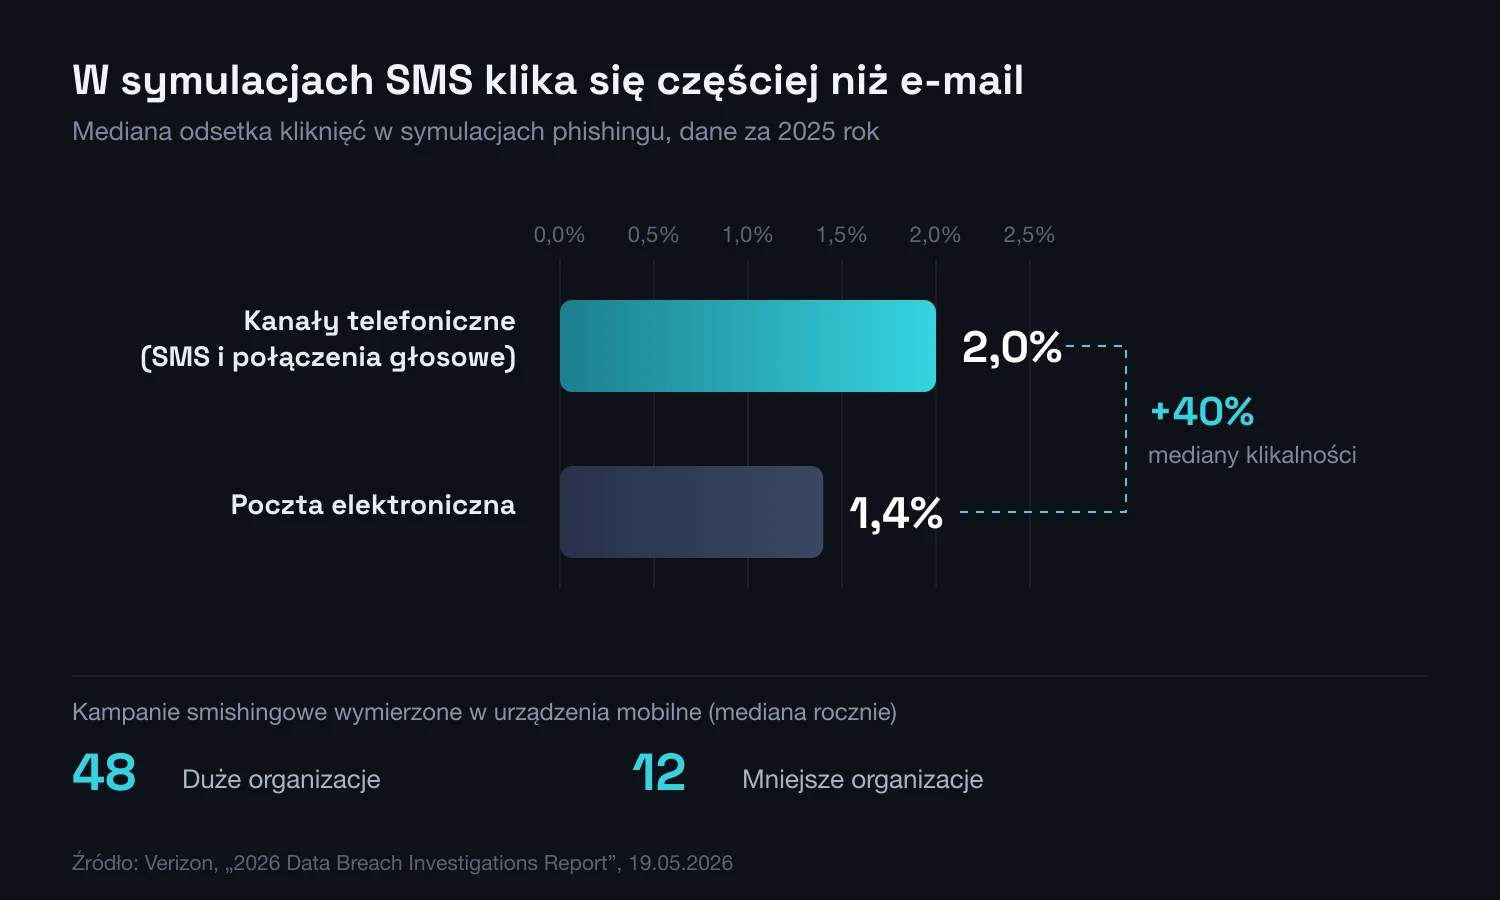
W symulacjach różnica jest mierzalna. Mediana kliknięć w kampaniach pocztowych wyniosła 1,4%, a w kampaniach prowadzonych kanałami telefonicznymi około 2%, czyli o 40% więcej. Verizon sam opatruje tę liczbę zastrzeżeniem, które warto powtórzyć: firm prowadzących symulacje SMS-owe i głosowe jest znacznie mniej niż firm symulujących phishing pocztowy, więc próba dla kanału telefonicznego jest mała. Kierunek jest jednak spójny z resztą danych, a rząd wielkości wystarczy, żeby przestać traktować SMS jako margines.
Ten sam raport pokazuje, jak często firmy w ogóle stykają się z tym kanałem: mediana liczby kampanii smishingowych wymierzonych w urządzenia mobilne wyniosła 48 rocznie w dużych organizacjach i 12 w mniejszych. Co istotne, wykryto je tylko dlatego, że urządzenia były zarządzane. Telefon prywatny, na którym pracownik odbiera firmową pocztę, nie pojawia się w żadnej z tych statystyk.
Obraz z drugiej strony wygląda podobnie. Anti-Phishing Working Group odnotowała w pierwszym kwartale 2026 roku 971 181 ataków phishingowych, o 13,8% więcej niż kwartał wcześniej, a oszustwa prowadzone kanałem telefonicznym, czyli vishing i smishing łącznie, wzrosły w tym samym okresie o 15%. Najczęściej atakowaną kategorią marek został sektor telekomunikacyjny, który skoczył z 5,9% wszystkich ataków w trzecim kwartale 2025 roku do 33% w pierwszym kwartale 2026. To ma znaczenie dla treści przynęt: podszycie się pod operatora przestało być scenariuszem niszowym.
Dlaczego SMS jest skuteczny
Nie dlatego, że jest sprytny, tylko dlatego, że każda warstwa obrony, na której opiera się poczta, w tym kanale znika. Ten sam odnośnik, który w e-mailu przechodzi przez bramkę, reputację domeny i piaskownicę, w SMS-ie trafia prosto na ekran. Cechy kanału, które działają na korzyść atakującego:
- Brak nagłówków. W SMS-ie nie ma odpowiednika SPF, DKIM ani DMARC, więc nie da się sprawdzić, kto naprawdę nadał wiadomość
- Brak filtra po stronie firmy. Bramka pocztowa nie widzi ruchu SMS, a jedyne filtrowanie odbywa się w sieci operatora, według wzorca, który musi najpierw powstać
- Zaufanie do kanału. Tym samym kanałem przychodzą prawdziwe kody autoryzacyjne i powiadomienia o transakcjach
- Urządzenie poza kontrolą. Telefon prywatny nie ma polityk, agenta ani logów, które ma laptop służbowy
- Ucięty adres. Na wąskim ekranie widać początek domeny, a nie jej koniec, czyli tę część, która decyduje, gdzie naprawdę prowadzi odnośnik
- Skrócone odnośniki są tu normą, więc skracacz nie wzbudza podejrzeń tak jak w poczcie
- Czytamy w biegu. Decyzja zapada w kilka sekund, zwykle przy okazji czegoś innego
Ostatni punkt jest dla firm najbardziej niewygodny. Smishing wymierzony w pracownika prawie zawsze trafia na urządzenie prywatne, którego dział bezpieczeństwa nie widzi i widzieć nie może. Nie ma z czego zebrać telemetrii, nie ma czego zablokować, a o incydencie dowiadujemy się dopiero z konsekwencji: nietypowego logowania, zresetowanego hasła albo przelewu. To jest realna dziura w modelu BYOD i żadna licencja jej nie zamyka. Zamyka ją procedura i szybka ścieżka zgłoszeń.
Przebieg ataku krok po kroku
Wysyłka wiadomości
Atakujący rozsyła SMS-y ze sfałszowaną nazwą nadawcy. Wiadomość trafia wtedy do tego samego wątku, w którym znajdują się prawdziwe powiadomienia z banku albo od kuriera.
Wywołanie pilności
Treść buduje presję czasu przy pozornie niewielkiej stawce: dopłata kilku złotych do przesyłki, blokada konta, nieopłacona faktura. Kwota jest celowo niska, ponieważ przy takiej sumie mało kto dzwoni, aby to zweryfikować.
Fałszywa strona
Odnośnik prowadzi na stronę imitującą bramkę płatności albo panel logowania banku. Na ekranie telefonu adres jest ucięty, więc podmieniona domena rzadko rzuca się w oczy.
Przejęcie środków
Dane logowania i kod autoryzacyjny trafiają do atakującego w czasie rzeczywistym. Panel po drugiej stronie działa jak pośrednik: przepisuje wpisane dane do prawdziwej bankowości i prosi o kod dokładnie wtedy, gdy jest potrzebny.
Zatwierdzenie cudzej transakcji
Kod, który ofiara przepisuje w przekonaniu, że autoryzuje dopłatę kilku złotych, autoryzuje operację atakującego, zwykle na znacznie wyższą kwotę. Coraz częściej celem nie jest jeden przelew, tylko dodanie zaufanego urządzenia albo zmiana danych kontaktowych, bo to daje dostęp na dłużej niż jedna sesja.
Polska specyfika: numer 8080, wzorce i ustawa
Polska dysponuje jednym z lepiej udokumentowanych obrazów tego zjawiska w Europie, bo działa tu osobny, bezpłatny kanał zgłoszeń pod numerem 8080 i ustawowy obowiązek blokowania. Poniższe liczby pochodzą z raportu rocznego CERT Polska za 2025 rok, opublikowanego w kwietniu 2026:
- Ponad 350 tysięcy wiadomości przeanalizowanych ze zgłoszeń na 8080
- Ponad 80 tysięcy uznanych za szkodliwe, najmniej od 2022 roku
- 790 opracowanych wzorców smishingowych używanych do blokowania kampanii
- Około 1,88 miliona zablokowanych złośliwych SMS-ów, o 27% więcej niż w 2024 roku
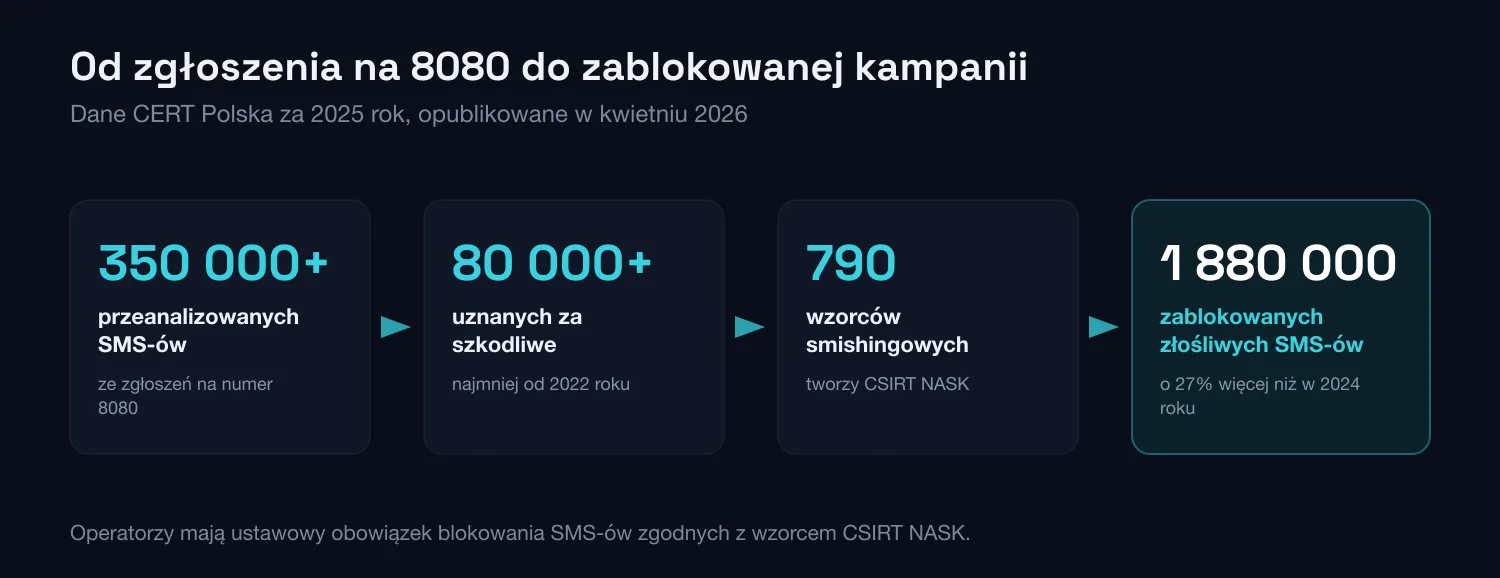
Te dwie liczby warto zestawić, bo zmieniają się w przeciwnych kierunkach. Blokad przybyło o ponad jedną czwartą, a szkodliwych wiadomości w zgłoszeniach było najmniej od 2022 roku. Mechanizm wzorców działa dokładnie tak, jak został pomyślany: kampania zablokowana wcześniej dociera do mniejszej liczby osób, więc mniej osób ma co zgłaszać. Skala samego zjawiska nie maleje przez to sama z siebie, zmienia się tylko punkt, w którym wiadomość zostaje zatrzymana.
Warto rozumieć, że to nie jest dobra wola operatorów. Ustawa z 28 lipca 2023 roku o zwalczaniu nadużyć w komunikacji elektronicznej nakłada na CSIRT NASK obowiązek monitorowania smishingu i tworzenia wzorca wiadomości, a na przedsiębiorców telekomunikacyjnych obowiązek blokowania SMS-ów zgodnych z takim wzorcem. Za niewykonanie tych obowiązków przewidziano karę do 3% rocznego przychodu przedsiębiorcy telekomunikacyjnego oraz karę dla kierownika sięgającą 300% miesięcznego wynagrodzenia. Samo prowadzenie smishingu jest odrębnym przestępstwem zagrożonym karą od 3 miesięcy do 5 lat pozbawienia wolności.
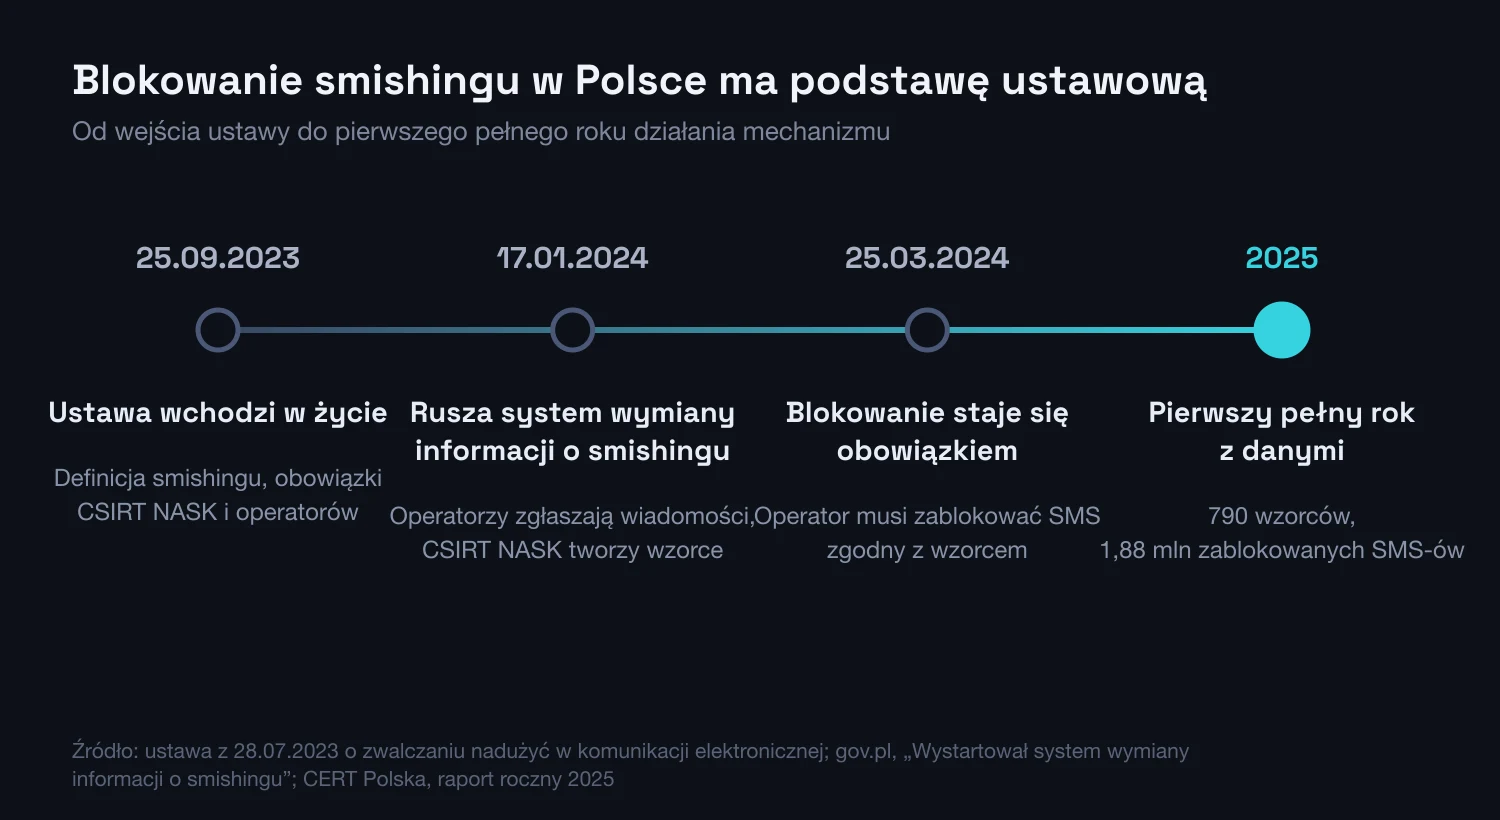
Mechanizm dochodził do pełnej sprawności etapami. Ustawa weszła w życie 25 września 2023 roku. System wymiany informacji o smishingu, przez który operatorzy zgłaszają podejrzane wiadomości, a CSIRT NASK odsyła wzorce, ruszył 17 stycznia 2024 roku. Od 25 marca 2024 roku blokowanie wiadomości zgodnych z wzorcem stało się obowiązkiem, a nie opcją. Rok 2025 jest więc pierwszym pełnym rokiem, dla którego mamy dane z działającego układu, i to tłumaczy, dlaczego akurat wtedy liczba blokad podskoczyła o ponad jedną czwartą.
Drugą nogą tego systemu jest Lista Ostrzeżeń przed niebezpiecznymi stronami, prowadzona przez CERT Polska od marca 2020 roku. Domena z listy jest blokowana po stronie operatorów, więc nawet po kliknięciu w odnośnik strona się nie otworzy. W 2025 roku na listę trafiło około 250 tysięcy domen, o 166% więcej niż rok wcześniej, co dało ponad pół miliona wpisów od uruchomienia i około 140 milionów zablokowanych prób wejścia. To jest realna druga linia, ale działa dopiero po zgłoszeniu, więc pierwsza godzina życia nowej domeny pozostaje niezabezpieczona.
Wniosek praktyczny dla firmy jest prosty: zgłoszenie ma wpływ. Wszystkie 790 wzorców powstało na podstawie wiadomości przekazanych przez ludzi i przez operatorów. Przesłanie podejrzanego SMS-a na numer 8080 funkcją „przekaż” zajmuje kilkanaście sekund, jest bezpłatne u wszystkich operatorów w Polsce i skraca życie kampanii dla wszystkich pozostałych odbiorców, nie tylko dla zgłaszającego.
Nadpisywanie nadawcy: dlaczego nazwa w SMS-ie nic nie dowodzi
Pole nadawcy w SMS-ie to zwykły tekst. Protokół nie przewiduje żadnego uwierzytelnienia nadpisu, więc nadawca masowy może wpisać w nim dowolny ciąg znaków, a telefon wyświetli go bez zastrzeżeń. Skutek uboczny jest gorszy niż sam fałsz: system operacyjny grupuje wiadomości po nazwie nadawcy, więc podrobiony SMS potrafi wylądować w tym samym wątku, w którym leżą prawdziwe powiadomienia z banku, obok kodów autoryzacyjnych sprzed tygodnia. Kontekst wątku robi wtedy za wiarygodność.
Polska ustawa próbuje zamknąć przynajmniej część tej luki. CSIRT NASK prowadzi rejestr nadpisów zastrzeżonych dla podmiotów publicznych, a Prezes UKE prowadzi jawny wykaz integratorów usług SMS uprawnionych do wysyłki w imieniu tych podmiotów. Operator ma blokować wiadomość z zastrzeżonym nadpisem, jeżeli nie została nadana przez integratora z wykazu. Rejestr jest celowo podzielony na część jawną, czyli listę nadpisów, którym można ufać, oraz część niejawną, czyli katalog złośliwych wariantów tych nazw, żeby nie podpowiadać atakującym, czego jeszcze nie próbowali.
Granica tego rozwiązania jest istotna dla czytelnika prywatnego i dla firmy. Ochrona nadpisu obejmuje podmioty publiczne, a nie każdą markę. Bank, przewoźnik czy sklep nie mają w tym rejestrze automatycznego miejsca, więc nazwa nadawcy sugerująca prywatną firmę pozostaje polem, któremu nie wolno ufać jako dowodowi. Praktyczna zasada nie zmienia się od lat: nazwa nadawcy nie jest tożsamością, a wątek, w którym leży wiadomość, nie jest jej uwierzytelnieniem.
Czego nie zablokuje operator: SMS blastery
Te 1,88 miliona zablokowanych wiadomości nie opisuje całego zjawiska. Liczba obejmuje wyłącznie SMS-y, które przeszły przez sieć operatora, bo tylko tam można porównać treść z wzorcem. Równolegle rośnie druga droga dostarczenia, której ten mechanizm w ogóle nie obejmuje.
SMS blaster to odpowiednio skonfigurowany IMSI catcher, czyli urządzenie udające stację bazową, na tyle małe, że mieści się w bagażniku samochodu. Telefony w zasięgu łączą się z nim zamiast z siecią operatora, a następnie zostają zmuszone do zejścia na 2G. W 2G sieć nie uwierzytelnia się wobec telefonu, urządzenie może więc wysłać wiadomość z dowolną nazwą nadawcy prosto na ekran. Żaden wzorzec ani filtr operatora tego nie zobaczy, ponieważ wiadomość nigdy nie trafia do sieci.
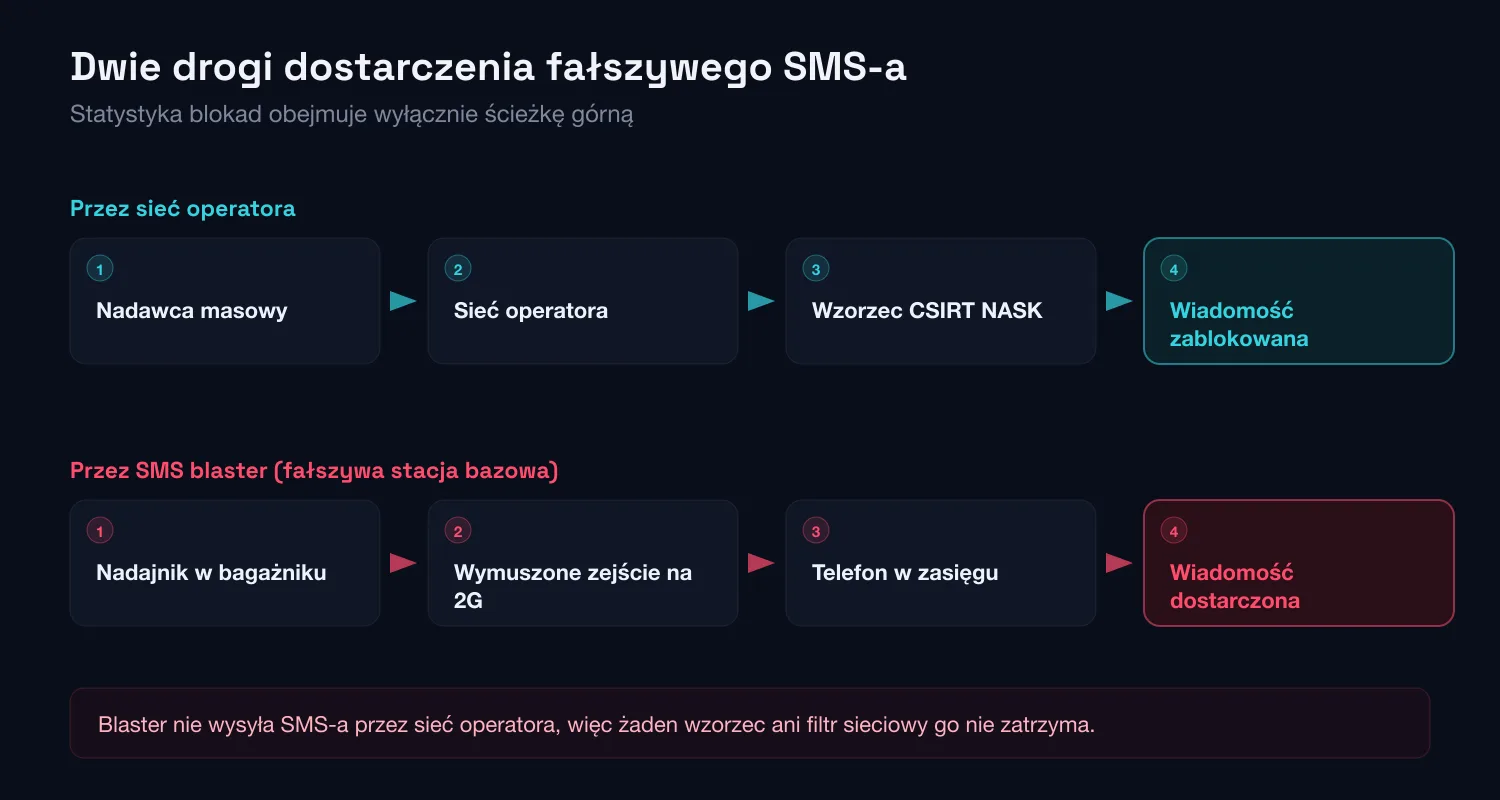
Nie jest to scenariusz teoretyczny ani egzotyczny. Branża telekomunikacyjna nazwała problem po imieniu, a sądy zdążyły już wydać wyroki:
- GSMA, wrzesień 2025: azjatycki zespół zadaniowy operatorów opisał SMS blastery jako przenośne, fałszywe stacje bazowe mieszczące się w bagażniku lub plecaku, konfigurujące się samodzielnie do otoczenia i niewymagające wiedzy technicznej od operującego, i zaapelował do rządów oraz organów ścigania o wsparcie
- Wielka Brytania, marzec 2025: student z Chin woził SMS blaster w bagażniku samochodu po Londynie przez sześć dni, kierując przynęty do dziesiątek tysięcy potencjalnych ofiar; zatrzymano go, gdy urządzenie pracowało, a policjanci w pobliżu odebrali fałszywe wiadomości podpisane nazwą urzędu skarbowego
- Wielka Brytania, czerwiec 2026: druga osoba z tej samej sprawy została skazana na 48 miesięcy pozbawienia wolności za dostarczanie sprzętu do oszustwa, w śledztwie prowadzonym przez City of London Police
W Polsce nie potwierdzono publicznie takiego przypadku, sprzęt jest jednak ten sam w całej Europie, a wzorce CSIRT NASK z definicji go nie obejmują. Obrona wygląda tu inaczej niż zwykle, ponieważ leży po stronie telefonu, a nie sieci. Android od wersji 12 pozwala wyłączyć 2G przełącznikiem „Zezwalaj na 2G” w ustawieniach sieci komórkowej, a w iPhonie 2G i 3G wyłączają się razem z trybem Lockdown. To jedno ustawienie odcina całą tę ścieżkę, kosztem zasięgu w miejscach, w których pozostała już wyłącznie sieć 2G.
Blaster to skrajny przypadek szerszej zasady: filtrowanie po stronie sieci działa tylko na to, co przez tę sieć przechodzi. Ta sama luka dotyczy masowych bramek SMS wynajmowanych poza krajem odbiorcy oraz kart SIM kupowanych hurtowo do wysyłki z aparatów telefonicznych. Dlatego zdanie „operator to zablokuje” jest prawdziwe wyłącznie warunkowo i nie nadaje się na fundament firmowej procedury.
RCS i iMessage: ten sam scenariusz w szyfrowanym kanale
Telefon dawno przestał odbierać wyłącznie SMS-y. RCS w Androidzie i iMessage w telefonach Apple wyglądają w skrzynce identycznie jak zwykła wiadomość, ale technicznie są komunikatorem: ruch jest szyfrowany end-to-end i idzie przez internet, a nie przez sieć SS7 operatora. Konsekwencja dla obrony jest bezpośrednia i niewygodna. Operator nie widzi treści, więc nie ma czego porównać z wzorcem CSIRT NASK, a ustawowy obowiązek blokowania odnosi się do wiadomości SMS.
Filtrowanie przenosi się wtedy do aplikacji na telefonie i do zgłoszeń użytkowników, na których, jak przypomina GSMA, operatorzy opierają wykrywanie kampanii omijających sieć. Dla czytelnika oznacza to jedno: przewaga wizualna nowego kanału, czyli ładniejsze formatowanie, obrazki, potwierdzenia odczytu i profil nadawcy z nazwą oraz logo, nie jest dowodem autentyczności, tylko lepszą scenografią. Kryterium pozostaje to samo co przy SMS-ie: czy wiadomość każe otworzyć odnośnik i podać dane, których nikt uprawniony nie potrzebuje.
Najczęstsze scenariusze w Polsce
Kampanie powtarzają kilka sprawdzonych schematów, a ich wcześniejsza znajomość rozwiązuje większość problemu. Zestawienie poniżej czyta się w jednym kierunku: od pretekstu, przez to, o co wiadomość naprawdę prosi, aż do sygnału, który przesądza sprawę bez otwierania odnośnika.
| Scenariusz | Pretekst | O co naprawdę prosi | Sygnał rozpoznawczy |
|---|---|---|---|
| Dopłata do przesyłki | „Paczka wstrzymana, wymagana dopłata 2,50 zł” | Dane karty na podrobionej bramce płatniczej | Przewoźnik nie pobiera dopłat odnośnikiem z SMS-a; status paczki sprawdzisz w jego aplikacji albo po numerze nadania |
| Blokada konta w banku | „Wykryliśmy podejrzaną transakcję, potwierdź tożsamość” | Login, hasło i kod autoryzacyjny w czasie rzeczywistym | Bank nie prosi o logowanie przez odnośnik ani o odesłanie kodu; kod autoryzuje operację opisaną w jego treści, a nie „weryfikację” |
| Niedopłata urzędowa | „Zaległość podatkowa, naliczamy odsetki” | Płatność kartą albo logowanie do bankowości | Sprawa urzędowa ma odzwierciedlenie w e-Urzędzie Skarbowym albo w mObywatelu; SMS z odnośnikiem nie jest kanałem rozliczeń |
| Faktura od operatora | „Nieopłacona faktura, usługa zostanie odcięta dziś” | Szybka płatność kartą | Brak numeru faktury i numeru umowy, a numer zwrotny jest zwykłą komórką zamiast nadpisu operatora |
| Wstrzymanie dostaw energii | „Odłączenie dziś o 14:00 z powodu zaległości” | Natychmiastowy przelew lub dane karty | Termin liczony w godzinach; prawdziwe wezwania do zapłaty mają formę pisemną i dłuższy termin |
| Wiadomość od bliskiej osoby | „Mamo, zgubiłem telefon, to mój nowy numer” | Przelew albo kod BLIK | Prośba o pieniądze z nieznanego numeru; oddzwoń pod numer zapisany wcześniej w kontaktach, nie pod ten z wiadomości |
Widać w tym jedną regułę, która działa niezależnie od pretekstu. Każdy z tych scenariuszy prosi o czynność, której instytucja nigdy nie inicjuje SMS-em: podanie danych karty, zalogowanie się przez cudzy odnośnik albo przepisanie kodu. Dopóki weryfikacja odbywa się kanałem wybranym przez nadawcę, sprawdzamy wyłącznie to, co atakujący chce nam pokazać.
Jak rozpoznać fałszywy SMS z banku
Porównanie wiersz po wierszu działa lepiej niż lista ostrzeżeń, bo prawdziwe powiadomienia też bywają lakoniczne i też potrafią straszyć. Różnicę robi nie ton, tylko to, o co wiadomość prosi i dokąd prowadzi.
Jeden wiersz zasługuje na osobne zdanie, bo Związek Banków Polskich powtarza go w każdej kampanii edukacyjnej: bank nie prosi o dane logowania w wiadomości SMS. Jeżeli wiadomość prosi, sprawa jest rozstrzygnięta, niezależnie od tego, jak wygląda nazwa nadawcy i w którym wątku leży.
- Oddzwanianie na numer z wiadomości. To numer atakującego. Jedyny bezpieczny numer to ten z rewersu karty płatniczej, z aplikacji banku albo z oficjalnej strony wpisanej ręcznie.
- Traktowanie nazwy nadawcy jako dowodu. Nadpis w SMS-ie nie jest uwierzytelniany, a system operacyjny grupuje wiadomości po tej nazwie, więc fałszywka potrafi wylądować w wątku z prawdziwymi kodami.
- Dopłacanie „grosza dla świętego spokoju”. Kwota jest niska celowo, bo przy dwóch złotych nikt nie dzwoni sprawdzić. Płaci się nie tę kwotę, tylko dane karty, które trafiają do formularza.
- Skasowanie wiadomości od razu po zorientowaniu się w sytuacji. Bez treści i bez zrzutu ekranu nie ma czego przekazać na 8080 ani czego dołączyć do zawiadomienia. Najpierw zrzut ekranu, potem zgłoszenie, dopiero na końcu usunięcie.
Pierwsze 60 minut po kliknięciu
Kolejność ma tu większe znaczenie niż tempo. Najpierw odcina się instrument, którym można zabrać pieniądze, potem dostęp do konta, dopiero na końcu robi się zgłoszenia. Poniższa procedura zakłada najgorszy wariant: dane karty albo dane logowania zostały już wpisane.
- 0–5 minutOsoba, która kliknęłaPrzerwij i udokumentuj
Zamknij stronę i nie wpisuj już niczego, nawet jeśli formularz prosi o „ostatni kod”. Zrób zrzut ekranu wiadomości razem z nazwą nadawcy oraz zrzut otwartej strony. To materiał do zgłoszenia i do zawiadomienia, a po skasowaniu wiadomości nie da się go odtworzyć.
- 5–15 minutOsoba + bankZablokuj kartę i zgłoś sprawę bankowi
Zablokuj kartę w aplikacji banku albo telefonicznie. Jeżeli nie masz dostępu do aplikacji, Związek Banków Polskich prowadzi całodobowy, ogólnokrajowy System Zastrzegania Kart pod numerem 828 828 828, który przełącza do właściwego banku. Dzwoń wyłącznie pod numer z rewersu karty, z aplikacji albo z oficjalnej strony, nigdy pod numer z wiadomości.
- 15–30 minutOsoba, która kliknęłaOdetnij dostęp do konta
Z innego, zaufanego urządzenia zmień hasło do bankowości i do poczty użytej przy rejestracji. Sprawdź listę zaufanych urządzeń, zdefiniowanych odbiorców, limity przelewów i dane kontaktowe. Jeżeli tego samego hasła używasz gdzie indziej, zmień je również tam, bo dane z formularza trafiają do obrotu poza tą jedną kampanią.
- 30–45 minutOsoba lub zespół bezpieczeństwaZgłoś kanałem, który realnie blokuje
Przekaż treść SMS-a na numer 8080 funkcją „przekaż”. Zgłoś adres strony przez formularz na incydent.cert.pl. Pierwsze zgłoszenie zasila wzorzec rozsyłany operatorom, drugie kieruje domenę na Listę Ostrzeżeń, po wpisaniu na którą strona przestaje się otwierać u klientów polskich operatorów.
- 45–60 minutOsoba poszkodowanaZawiadom organy ścigania
Jeżeli doszło do utraty środków albo do zatwierdzenia cudzej transakcji, złóż zawiadomienie na policji i dołącz zrzuty ekranu, numer lub nadpis nadawcy oraz godziny zdarzeń. Zgłoszenie do banku i zawiadomienie to dwie różne sprawy i jedno nie zastępuje drugiego.
- Pierwsza dobaZespół bezpieczeństwaSprawdź, czy to nie był dopiero początek
Jeżeli poszkodowany ma dostęp do zasobów firmowych, potraktuj sprawę jak incydent tożsamościowy: przegląd logowań z ostatniej doby, unieważnienie sesji, sprawdzenie reguł przekierowań poczty i metod uwierzytelniania zarejestrowanych po zdarzeniu. Ten sam schemat opisujemy przy przejęciach kont z ominięciem MFA.
Dwie rzeczy z tej procedury robi się najczęściej za późno. Blokada karty bywa odkładana do rozmowy z bankiem, choć w aplikacji zajmuje kilka sekund. Zgłoszenie na 8080 bywa pomijane, bo „sprawa i tak jest już załatwiona”, a to jedyny krok w całej liście, który chroni kogoś poza zgłaszającym.
Jak chronić organizację
Smishing wymierzony w pracowników jest kłopotliwy, ponieważ firmowe zabezpieczenia zwykle kończą się na komputerze służbowym, a wiadomość przychodzi na telefon, którego firma nie widzi. Kontrole poniżej są uporządkowane od tych, które działają niezależnie od świadomości ludzi, po te, które tę świadomość budują.
- Zastąp kody jednorazowe w SMS-ach uwierzytelnianiem odpornym na phishing wszędzie, gdzie aplikacja na to pozwala
- Obejmij politykami MDM telefony z dostępem do danych firmowych, a dla urządzeń prywatnych ustal minimum wpisane do regulaminu BYOD: blokada ekranu, aktualizacje systemu, oddzielny profil służbowy
- Wyłącz 2G na telefonach służbowych polityką MDM, żeby odciąć ścieżkę przez fałszywą stację bazową
- Ogłoś i egzekwuj zasadę, że sprawy służbowe nigdy nie idą SMS-em z odnośnikiem, łącznie z komunikacją od zarządu
- Zbuduj jeden, znany wszystkim kanał zgłaszania podejrzanych wiadomości, obejmujący również te przychodzące na telefony prywatne
- Wpisz numer 8080 i adres incydent.cert.pl do procedury zgłoszeniowej, żeby zgłoszenie nie zależało od tego, czy pracownik je pamięta
- Włącz scenariusze SMS-owe do programu symulacji phishingu, zamiast ograniczać go do poczty
- Ostrzegaj o trwających kampaniach w tygodniu, w którym trwają; ostrzeżenie na czas działa lepiej niż szkolenie raz w roku
- Obserwuj konta i sesje przez całą dobę, na przykład przez SOC-as-a-Service, bo skutki udanego smishingu widać po stronie tożsamości, a nie telefonu
- Przećwicz procedurę pierwszych 60 minut na sucho, zanim będzie potrzebna; jeśli nie macie takiej procedury, punktem wyjścia jest reagowanie na incydenty
Jednej pozycji na tej liście nie da się kupić. Zgłoszenia od ludzi są jedynym źródłem, z którego powstają wzorce blokujące kampanię, i jedynym sygnałem, jaki firma dostaje z urządzenia, którego nie kontroluje. Program uświadamiający, który za zgłoszenie fałszywego alarmu karze, po kilku miesiącach nie dostaje żadnych zgłoszeń, a wraz z nimi traci widoczność.
Warto też pamiętać, że SMS jest jednym z kilku kanałów tej samej socjotechniki i osobne szkolenie dla każdego z nich nie ma sensu. Ta sama presja czasu, ta sama prośba o kod i ta sama podrobiona bramka pojawiają się w vishingu z klonowaniem głosu oraz w phishingu z kodem QR. Przegląd wszystkich odmian zebraliśmy w przewodniku po rodzajach phishingu, a szerszy obraz socjotechniki w sektorze finansowym w Raporcie Social Engineering 2026.
Kluczowe wnioski
- 1Poza filtrem: ochrona poczty nie obejmuje SMS-ów, a jedyne filtrowanie odbywa się w sieci operatora, według wzorca, który musi najpierw powstać
- 2Niska kwota to technika: przy dwóch złotych mało kto weryfikuje sprawę, a stawką i tak są dane karty, nie ta kwota
- 3Nazwa nadawcy nic nie dowodzi: pole nadpisu nie jest uwierzytelniane, więc fałszywy SMS potrafi trafić do wątku z prawdziwymi powiadomieniami
- 4Zgłoszenie działa: wszystkie 790 wzorców powstało ze zgłoszeń, a przekazanie wiadomości na 8080 jest bezpłatne i zajmuje kilkanaście sekund
- 5Blokada ma granicę: SMS z fałszywej stacji bazowej nigdy nie trafia do sieci operatora, więc żaden wzorzec go nie obejmuje
- 6To problem BYOD: atak trafia na urządzenie prywatne, którego firma nie widzi, więc zamiast telemetrii potrzeba procedury i szybkiej ścieżki zgłoszeń
Najczęstsze pytania
Czy samo otwarcie SMS-a jest niebezpieczne?
Nie. Samo wyświetlenie treści wiadomości niczego nie uruchamia. Ryzyko zaczyna się dopiero przy kliknięciu w odnośnik, oddzwonieniu pod podany numer albo odesłaniu kodu. Nie kasuj wiadomości od razu, ponieważ przyda się przy zgłoszeniu.
Kliknąłem w odnośnik z SMS-a, co teraz?
Zależy, jak daleko zaszła sprawa. Jeżeli strona tylko się otworzyła i nic nie zostało wpisane, wystarczy ją zamknąć. Jeżeli podałeś dane logowania albo dane karty, zablokuj kartę w aplikacji, zmień hasło z innego urządzenia i skontaktuj się z bankiem pod numerem z rewersu karty. Pełną kolejność działań opisuje sekcja „Pierwsze 60 minut po kliknięciu” powyżej. W każdym przypadku wykonaj zrzuty ekranu, zanim cokolwiek skasujesz.
Czy zgłoszenie na 8080 kosztuje?
Nie. Przekazanie podejrzanej wiadomości na numer 8080 jest bezpłatne u wszystkich operatorów działających w Polsce. Wystarczy przesłać dalej treść SMS-a, bez komentarza.
Czy operator zablokuje każdy fałszywy SMS?
Nie. Blokada obejmuje wiadomości, które przechodzą przez sieć operatora i pasują do wzorca opracowanego przez CSIRT NASK. Nowa kampania działa więc do chwili powstania wzorca, a wiadomość wysłana z fałszywej stacji bazowej w ogóle nie trafia do sieci, więc żaden wzorzec jej nie obejmuje.
Skąd oszuści mają mój numer?
Zwykle nie zdobyli go celowo. Kampanie kierowane są na całe zakresy numeracyjne albo na numery z wcześniejszych wycieków, bez wiedzy o tym, kto odbierze wiadomość. Fałszywa stacja bazowa nie potrzebuje nawet numeru: wystarczy, że telefon znajdzie się w zasięgu urządzenia.
Czy nazwa nadawcy w SMS-ie może być podrobiona?
Tak. Pole nadawcy w SMS-ie to zwykły tekst, którego protokół nie uwierzytelnia, więc nadawca masowy może wpisać w nim dowolną nazwę. Telefon dodatkowo grupuje wiadomości po tej nazwie, więc podrobiony SMS potrafi trafić do wątku z prawdziwymi powiadomieniami z banku. W Polsce ustawowa ochrona nadpisów obejmuje wyłącznie zastrzeżone nazwy podmiotów publicznych, a nie dowolną markę.
Czy RCS i iMessage są bezpieczniejsze od SMS-a?
Dla treści prywatnej rozmowy tak, bo są szyfrowane end-to-end. Dla obrony przed oszustwem raczej nie, i to z tego samego powodu: skoro operator nie widzi treści, nie może jej porównać z wzorcem, a ustawowy obowiązek blokowania dotyczy wiadomości SMS. Filtrowanie przenosi się do aplikacji w telefonie i do zgłoszeń użytkowników, a ładniejsza oprawa wiadomości nie jest dowodem autentyczności nadawcy.
Fałszywy SMS przyszedł na prywatny telefon pracownika. Czy to sprawa firmy?
Tak, jeżeli z tego telefonu jest dostęp do poczty, komunikatora albo aplikacji uwierzytelniającej. Firma nie zobaczy tej wiadomości w żadnym systemie, więc jedynym sygnałem jest zgłoszenie od pracownika, a jedyną drogą jego uzyskania jest kanał zgłoszeń obejmujący również urządzenia prywatne i wolny od konsekwencji za fałszywy alarm. Skutki udanego ataku i tak pojawią się po stronie tożsamości, czyli tam, gdzie firma patrzy.
Podsumowanie
Smishing działa nie dlatego, że jest wyrafinowany. Działa, bo trafia w moment nieuwagi, na urządzeniu, którego nikt nie chroni, i dlatego, że każda warstwa obrony wypracowana dla poczty w tym kanale znika. Polska ma tu więcej narzędzi niż większość krajów: ustawowy obowiązek blokowania, wzorce CSIRT NASK, rejestr nadpisów i darmowy numer zgłoszeniowy. Wszystkie te mechanizmy mają jednak wspólne wąskie gardło, którym jest zgłoszenie od człowieka, i wspólną granicę, którą jest sieć operatora. Poza nią zostają wyłącznie decyzje podejmowane na małym ekranie w kilka sekund, a te da się przygotować tylko ćwiczeniem.
Twój firewall nie widzi SMS-ów. Twoi pracownicy widzą wszystkie i to oni podejmują decyzję.
Źródła
- 1.Raport roczny z działalności CERT Polska w 2025 rokuCERT Polska / NASK · 2026-04 · dostęp 2026-08-09Raport roczny CSIRT NASK: 350 tys. wiadomości przeanalizowanych ze zgłoszeń na 8080, ponad 80 tys. uznanych za szkodliwe (najmniej od 2022 roku), 790 wzorców smishingowych i blisko 1,88 mln zablokowanych SMS-ów, a także 250 tys. domen dopisanych do Listy Ostrzeżeń.
- 2.Ustawa o zwalczaniu nadużyć w komunikacji elektronicznejCyberpolicy NASK · 2023-09-25 · dostęp 2026-08-09Omówienie ustawy prowadzone przez NASK: definicje smishingu i CLI spoofingu, obowiązki CSIRT NASK i przedsiębiorców telekomunikacyjnych, rejestry z art. 10, 14 i 17 oraz wysokość kar.
- 3.Wystartował system wymiany informacji o smishinguMinisterstwo Cyfryzacji, gov.pl · 2024-01-17 · dostęp 2026-08-09Komunikat o uruchomieniu systemu wymiany informacji o smishingu 17 stycznia 2024 roku i o obowiązku blokowania wiadomości zgodnych z wzorcem od 25 marca 2024 roku.
- 4.Lista Ostrzeżeń przed niebezpiecznymi stronamiCERT Polska · 2026 · dostęp 2026-08-09Opis Listy Ostrzeżeń przed niebezpiecznymi stronami oraz instrukcja zgłaszania podejrzanych wiadomości na bezpłatny numer 8080 i przez formularz incydentowy.
- 5.Wykaz integratorów usług SMS dla podmiotów publicznychUrząd Komunikacji Elektronicznej (BIP) · 2026 · dostęp 2026-08-09Jawny wykaz integratorów usług SMS uprawnionych do wysyłki w imieniu podmiotów publicznych, prowadzony przez Prezesa UKE na podstawie art. 14 ustawy.
- 6.Karty bankowe — bezpieczne bankowanieZwiązek Banków Polskich · 2026 · dostęp 2026-08-09Zasady postępowania po utracie kontroli nad kartą płatniczą oraz całodobowy, ogólnokrajowy System Zastrzegania Kart pod numerem 828 828 828.
- 7.2026 Data Breach Investigations ReportVerizon · 2026-05-19 · dostęp 2026-08-09Dziewiętnasta edycja raportu; zbiór obejmuje zdarzenia od 1 listopada 2024 do 31 października 2025. Mediana klikalności symulacji: 1,4% dla poczty i około 2% dla kanałów telefonicznych. Mediana 48 kampanii SMS rocznie w dużych organizacjach i 12 w mniejszych.
- 8.Phishing Activity Trends Report, 1st Quarter 2026Anti-Phishing Working Group · 2026 · dostęp 2026-08-09971 181 ataków phishingowych w I kwartale 2026 roku, o 13,8% więcej niż kwartał wcześniej; oszustwa prowadzone kanałem telefonicznym (vishing i smishing) wyższe o 15%; sektor telekomunikacyjny odpowiadał za 33% wszystkich ataków.
- 9.GSMA Asia Pacific Mobile Industry Taskforce Calls for Government and Law Enforcement Support to Stamp Out SMS Blaster Device ThreatGSMA · 2025-09-23 · dostęp 2026-08-09Stanowisko azjatyckiego zespołu zadaniowego operatorów w sprawie SMS blasterów: charakterystyka urządzeń, sposób omijania sieci i apel o wsparcie organów ścigania.
- 10.Man jailed for role in "SMS Blaster" fraud operation following City of London Police investigationCity of London Police · 2026-06-09 · dostęp 2026-08-09Komunikat o wyroku 48 miesięcy pozbawienia wolności za dostarczanie SMS blastera oraz o wcześniejszym skazaniu osoby obsługującej urządzenie w Londynie w marcu 2025 roku.
- 11.2G connectivity toggleAndroid Open Source Project · 2026 · dostęp 2026-08-09Dokumentacja przełącznika „Zezwalaj na 2G”, dostępnego od Androida 12, wraz z uzasadnieniem: ochrona przed wymuszonym zejściem na 2G przez fałszywą stację bazową.
- 12.About Lockdown ModeApple Support · 2026 · dostęp 2026-08-09Opis trybu Lockdown, w którym Apple wyłącza obsługę 2G i 3G w iPhonie oraz iPadzie, z zastrzeżeniem dotyczącym połączeń alarmowych.
Sprawdź, jak Twój zespół reaguje na SMS
Większość programów szkoleniowych kończy się na poczcie. My testujemy również smishing oraz vishing z klonowaniem głosu, czyli kanały, na które pracownicy są najmniej przygotowani.