Vishing w 2026: dlaczego phishing głosowy to dziś główny wektor naruszeń w chmurze
Vishing odpowiada za 11% wszystkich włamań i 23% kompromitacji środowisk chmurowych, gdzie jest wektorem numer jeden. Dlaczego kontrole pocztowe nie działają na telefon, jak wyłudza się reset MFA w helpdesku, którymi metodami weryfikować dzwoniącego i co zrobić w pierwszej godzinie po incydencie.
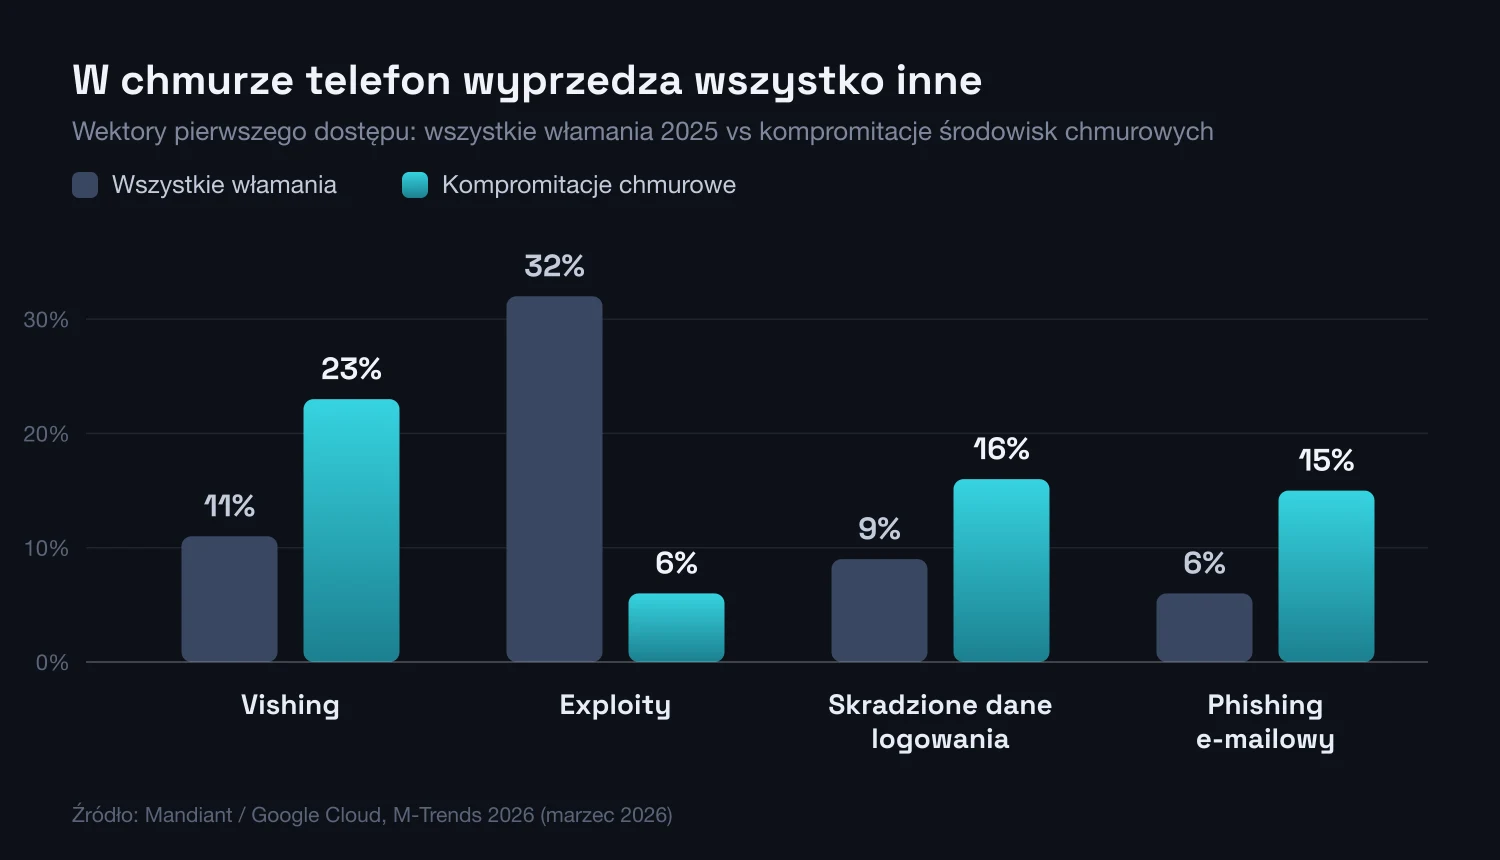
Vishing, czyli phishing prowadzony przez telefon, był w 2025 roku drugim najczęstszym wektorem pierwszego dostępu: 11% wszystkich włamań badanych przez Mandiant, a w kompromitacjach chmurowych aż 23%, czyli pierwsze miejsce. Powód jest prozaiczny: rozmowy nie da się przeskanować. Nie ma nagłówków, załącznika ani linku. Jedyną kontrolą, która działa, jest procedura weryfikacji dzwoniącego i człowiek, który wie, że wolno ją zastosować także wobec szefa.
Vishing jest dziś drugim wektorem pierwszego dostępu
M-Trends 2026, oparty na ponad 500 tys. godzin reagowania na incydenty prowadzonego przez Mandiant w 2025 roku, ustawia kolejność jednoznacznie. Na pierwszym miejscu, szósty rok z rzędu, są exploity z wynikiem 32%. Zaraz za nimi phishing głosowy: 11%. Vishing nie wyprzedził exploitów, ale wyprzedził wszystko inne: wcześniejsze naruszenie, skradzione dane logowania i phishing e-mailowy.
Druga liczba jest ciekawsza od pierwszej. Phishing e-mailowy spadł z 14% w 2024 roku do 6% w 2025. To nie wahnięcie próby, tylko konsekwentny trend. Bramy pocztowe, sandboxing i przepisywanie linków zrobiły swoje: opłacalność masowej kampanii mailowej spadła szybciej niż koszt zorganizowania fałszywego call center.
W chmurze proporcje wyglądają zupełnie inaczej. Tam vishing odpowiada za 23% kompromitacji i jest wektorem numer jeden, przed przejęciem przez stronę trzecią (17%), skradzionymi danymi logowania (16%) i phishingiem e-mailowym (15%). Exploity spadają do 6%. Wyjaśnienie jest proste: w SaaS nie ma wiele do zeksploitowania od strony sieci, jest za to helpdesk, który potrafi zresetować MFA.
Verizon 2026 DBIR patrzy na to samo z innej strony i dochodzi do zbieżnego wniosku. Czynnik ludzki występuje w 62% naruszeń, socjotechnika jest trzecim najczęstszym wzorcem incydentu (16%), a pretexting (budowanie zaufania pod zmyślonym pretekstem, według raportu „najczęściej głosowo”) wszedł do zestawienia jako osobny wektor z wynikiem 6%. W symulacjach mediana skuteczności kanałów mobilnych, czyli głosu i SMS-a, jest o 40% wyższa niż tego samego scenariusza w e-mailu.
Dlaczego telefon działa tam, gdzie e-mail przestał
Kontrole pocztowe nie mają czego przenieść na kanał głosowy. Filtr działa dlatego, że wiadomość jest artefaktem: ma nagłówki, nadawcę, domenę, załącznik, link. Każdy z nich da się sprawdzić wobec reputacji, wzorca i piaskownicy, zanim użytkownik go zobaczy. Rozmowa nie ma żadnego z tych elementów i nie zostawia nawet obiektu, który dałoby się przeskanować po fakcie.
To nie metafora, tylko konkretna lista rzeczy, których w tym kanale brakuje:
- Brak artefaktu do analizy: nie ma pliku, adresu URL ani nagłówków SPF, DKIM i DMARC; nie ma czego wysłać do piaskownicy
- Brak śladu do przeszukania: bez nagrania w logach zostaje co najwyżej metadana połączenia
- Prezentacja numeru nie jest uwierzytelnieniem. CLI można sfałszować, o czym CERT Polska ostrzega wprost: „Nie ufaj bezkrytycznie wyświetlanemu numerowi lub nazwie osoby dzwoniącej”
- Rozmowa jest interaktywna: napastnik reaguje na wahanie, zmienia argument, podnosi lub odpuszcza presję
- Presja czasu działa natychmiast: od e-maila można odejść na godzinę, a w słuchawce trwa cisza, którą trzeba wypełnić
- Autorytet jest deklarowany, nie weryfikowany: „dzwonię z działu bezpieczeństwa” brzmi identycznie niezależnie od tego, czy jest prawdą
M-Trends nazywa to wprost: choć phishing e-mailowy i głosowy mieszczą się pod wspólnym parasolem socjotechniki, „rozróżnienie między nimi jest kluczowe dla obrońców, ponieważ ataki interaktywne są znacznie odporniejsze na zautomatyzowane kontrole techniczne i wymagają innych strategii detekcji”. Budżet, który poszedł na bramę pocztową, nie kupił żadnej kontroli działającej na telefonie.
Anatomia ataku: od wiadomości do przejęcia konta
Typowa kampania nie zaczyna się od telefonu, tylko od wiadomości, która ma go sprowokować. Ta sekwencja omija kontrole obu kanałów naraz. Cztery kroki poniżej odzwierciedlają przebieg opisywany we wspólnym advisory FBI i CISA na temat Scattered Spider oraz w analizach Proofpointa poświęconych TOAD.
Przynęta bez ładunku — wiadomość, w której jest wyłącznie numer
Wiadomość podszywa się pod dostawcę, dział IT albo bank i informuje o zablokowanym koncie, nieudanym logowaniu lub fakturze do wyjaśnienia. Nie zawiera linku ani załącznika, tylko numer do „obsługi”. Proofpoint opisuje to bez ozdobników: przekaz wygląda niegroźnie, a łańcuch ataku uruchamia się dopiero wtedy, gdy ofiara sama zadzwoni.
Połączenie zwrotne — to ofiara wybiera numer
Po drugiej stronie odbiera fałszywe call center. Fakt, że kontakt zainicjowała ofiara, rozbraja podejrzliwość skuteczniej niż jakikolwiek pretekst: w jej odczuciu to ona zadzwoniła do firmy. Skala tego kanału jest przemysłowa: Proofpoint szacuje średnio 10 mln wiadomości TOAD miesięcznie, z rekordem ponad 13 mln w sierpniu 2023 roku.
Pretekst i presja — scenariusz prowadzony przez człowieka lub agenta AI
Rozmówca opisuje nieprawidłowość, buduje ramę czasową („mamy dziesięć minut, zanim system zablokuje konto”) i prowadzi do jednej z trzech czynności: podania kodu jednorazowego, zatwierdzenia monitu push albo zainstalowania narzędzia zdalnego dostępu. CERT Polska odnotowuje w polskich kampaniach dokładnie ten wariant.
Wykorzystanie dostępu — kod odtworzony, zanim wygaśnie
Podany na głos kod jest wpisywany na prawdziwej stronie logowania jeszcze w trakcie rozmowy. Jeśli celem był helpdesk, a nie użytkownik, efektem jest reset hasła i przepięcie metody MFA na urządzenie napastnika. Konto zostaje przejęte, gdy ofiara wciąż jest na linii i uważa, że właśnie uniknęła incydentu.
TOAD: e-mail, którego brama nie ma jak zablokować
Telephone-Oriented Attack Delivery to nazwa na wiadomość, która jest wyłącznie pretekstem do rozmowy. Proofpoint opisuje mechanizm bez ozdobników: przekaz zawiera „nie więcej niż numer telefonu i kilka nieprawdziwych informacji”, a łańcuch ataku aktywuje się dopiero wtedy, gdy ofiara wybierze ten numer. Przestępcze call center prowadzą rozmówców do przyznania zdalnego dostępu, ujawnienia danych logowania albo zainstalowania złośliwego oprogramowania.
Z punktu widzenia bramy pocztowej to wiadomość czysta. Nie ma adresu URL do sprawdzenia w reputacji, pliku do piaskownicy ani makra do rozbrojenia. Zostaje analiza treści i kontekstu nadawcy, czyli warstwa, w której generatywne modele językowe zlikwidowały ostatnie łatwe sygnały: kalki, błędy fleksyjne i nienaturalny szyk zdania.
- Wariant finansowy: rozmówca prowadzi do instalacji legalnego narzędzia zdalnego dostępu, przejmuje pulpit i operuje bankowością ofiary; ekran bywa wygaszany, żeby ukryć jego działania
- Wariant złośliwego oprogramowania: ofiara pobiera „narzędzie diagnostyczne” ze wskazanego adresu, co kończy się loaderem, a dalej ransomware
- Wariant korporacyjny: celem nie są pieniądze z konta, tylko kod jednorazowy albo zatwierdzenie monitu MFA, które otwiera dostęp do tenanta
- Wariant odwrotny: kontakt zaczyna się od telefonu, a e-mail lub SMS przychodzi dopiero jako „potwierdzenie” rozmowy
Skala tego kanału jest źle odwzorowana w programach świadomościowych. Proofpoint podaje, że symulacje smishingu i vishingu prowadzi 23% badanych organizacji. Mniej niż jedna czwarta ćwiczy scenariusz, który w chmurze jest wektorem numer jeden. Program kończący się na klikaniu w linki trenuje zachowanie, którego atakujący od tej grupy celów już nie wymagają.
Helpdesk jest celem, bo trzyma klucz do resetu MFA
Największy problem nie polega na tym, że pracownik poda kod, tylko na tym, że helpdesk zresetuje MFA na prośbę osoby, której tożsamości nikt nie zweryfikował. Wspólne advisory FBI, CISA, RCMP, ACSC, AFP, CCCS i NCSC-UK w sprawie Scattered Spider, w aktualizacji z 29 lipca 2025 roku, opisuje ten przepływ jako podstawową technikę grupy: napastnicy podszywają się pod pracowników, aby przekonać personel helpdesku do zresetowania hasła i przeniesienia tokenu MFA na kontrolowane przez siebie urządzenie.
Microsoft opisuje tę samą grupę pod nazwą Octo Tempest i dodaje szczegół przesądzający o skuteczności: napastnicy prowadzą wcześniej rozpoznanie, naśladują sposób mówienia konkretnej osoby i operują danymi osobowymi, które pozwalają przejść standardowe pytania kontrolne. Bywa też, że podszywają się pod świeżo zatrudnionego pracownika, gdzie „nie mam jeszcze dostępu” nie budzi podejrzeń.
| Metoda weryfikacji | Odporność na vishing | Co ją łamie | Koszt operacyjny |
|---|---|---|---|
| Pytania kontrolne: data urodzenia, numer pracownika, nazwisko przełożonego | Znikoma | Biały wywiad i wycieki danych kadrowych: napastnik zna odpowiedzi przed telefonem | Bardzo niski, kilkanaście sekund |
| Prezentacja numeru dzwoniącego (CLI) | Żadna | Spoofing numeru; CERT Polska ostrzega przed traktowaniem CLI jako dowodu tożsamości | Zerowy, ale też zerowa wartość |
| Rozłączenie się i oddzwonienie na numer z katalogu firmowego | Wysoka | Przekierowanie ustawione w centrali telefonicznej lub przejęcie numeru przez SIM swap | Niski, jedno dodatkowe połączenie na zgłoszenie |
| Weryfikacja wideo z okazaniem dokumentu i porównaniem ze zdjęciem w systemie kadrowym | Wysoka | Deepfake wideo w czasie rzeczywistym przy dobrze przygotowanym napastniku | Średni, wydłuża zgłoszenie o kilka minut |
| Potwierdzenie przez przełożonego kanałem niezależnym od zgłoszenia | Wysoka | Przejęte konto przełożonego albo jego nieobecność, która wymusza obejście | Średni, zależny od dostępności kadry |
| Potwierdzenie z wcześniej zarejestrowanego urządzenia lub klucza FIDO2 | Bardzo wysoka | Fizyczna utrata klucza; potrzebna udokumentowana ścieżka awaryjna | Wysoki przy wdrożeniu, niski w eksploatacji |
Kolumna z kosztem operacyjnym jest tu równie ważna jak odporność. Procedura wydłużająca każde zgłoszenie o dziesięć minut stanie się obejściem w pierwszym tygodniu po wdrożeniu, zwłaszcza przy zgłoszeniu od członka zarządu. Sensownym kompromisem jest stopniowanie: rutynowa sprawa po jednej weryfikacji, reset hasła i przepięcie MFA po dwóch niezależnych, a konta uprzywilejowane wyłącznie ścieżką bez samodzielnej decyzji helpdesku.
// 1. Authentication methods changed by somebody other than the account owner.
//    This is the signature of a reset talked out of the help desk: actor != target.
AuditLogs
| where TimeGenerated > ago(30d)
| where LoggedByService == "Authentication Methods"
| where OperationName has_any ("registered security info", "updated security info",
                               "deleted security info")
| extend Actor  = tostring(InitiatedBy.user.userPrincipalName)
| extend Target = tostring(TargetResources[0].userPrincipalName)
| where isnotempty(Actor) and isnotempty(Target) and Actor != Target
| project TimeGenerated, Actor, Target, OperationName, Result, CorrelationId
| order by TimeGenerated desc

// 2. An admin-driven password reset followed within the hour by a successful
//    sign-in from a country the user has not signed in from before. That gap is
//    the tail end of a hijack that started as a phone call.
let resets = AuditLogs
    | where TimeGenerated > ago(30d)
    | where OperationName has "Reset user password" and Result == "success"
    | project ResetTime = TimeGenerated,
              Target = tostring(TargetResources[0].userPrincipalName),
              Admin  = tostring(InitiatedBy.user.userPrincipalName);
let baseline = SigninLogs
    | where TimeGenerated between (ago(90d) .. ago(30d)) and ResultType == 0
    | summarize KnownCountries = make_set(tostring(LocationDetails.countryOrRegion))
        by UserPrincipalName;
SigninLogs
| where TimeGenerated > ago(30d) and ResultType == 0
| extend Country = tostring(LocationDetails.countryOrRegion)
| join kind=inner resets on $left.UserPrincipalName == $right.Target
| where TimeGenerated between (ResetTime .. ResetTime + 1h)
| join kind=leftouter baseline on UserPrincipalName
| where isnull(KnownCountries) or Country !in (KnownCountries)
| project TimeGenerated, UserPrincipalName, Country, IPAddress, ResetTime, Admin

// 3. A help desk operator whose reset volume spikes well above their own norm.
//    Not an incident by itself, but it is the cheapest metric that catches a
//    campaign aimed at one support seat rather than at one user.
AuditLogs
| where TimeGenerated > ago(90d)
| where OperationName has_any ("Reset user password", "registered security info")
| extend Admin = tostring(InitiatedBy.user.userPrincipalName)
| where isnotempty(Admin)
| summarize Daily = count() by Admin, Day = bin(TimeGenerated, 1d)
| summarize AvgDaily = avg(Daily), PeakDaily = max(Daily), ActiveDays = count() by Admin
| where PeakDaily > 3 * AvgDaily and ActiveDays > 5
| order by PeakDaily descTe zapytania nie wykryją rozmowy. Wykryją jej skutek. To w praktyce jedyne miejsce, w którym vishing zostawia telemetrię: zmiana metody uwierzytelniania wykonana przez kogoś innego niż właściciel konta, reset hasła, po którym natychmiast pojawia się logowanie z nieznanego kraju, oraz stanowisko helpdesku obsługujące nagle wielokrotność swojej normy resetów. Jeśli nikt nie czyta tych sygnałów codziennie, jest to zakres pokrywany przez SOC-as-a-Service.
Klonowanie głosu: co jest udowodnione, a co jest demonstracją
Warto tu oddzielić badania od marketingu. Praca „From One Stolen Utterance”, przedstawiona na IEEE Symposium on Security and Privacy w 2025 roku, przetestowała pięć technik klonowania głosu wobec ośmiu systemów uwierzytelniania głosowego i trzydziestu ludzkich słuchaczy, na materiale ponad 7 tys. mówców. Wniosek: współczesne klonowanie oszukuje zarówno systemy weryfikacji, jak i ludzi, a metody detekcji nie nadążają za nowymi generatorami.
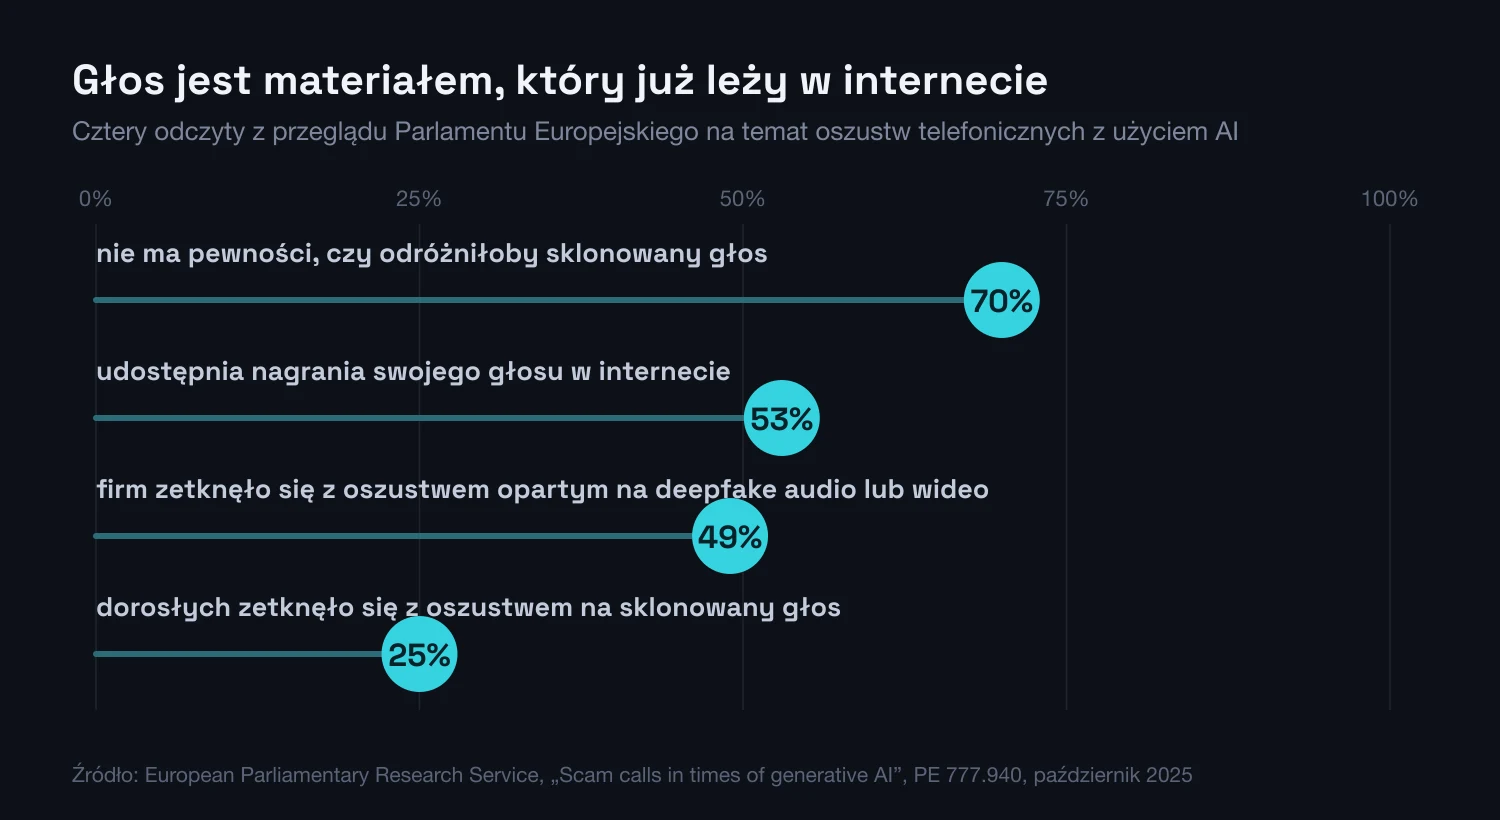
Przegląd przygotowany dla Parlamentu Europejskiego dokłada kontekst rynkowy. 53% osób udostępnia nagrania własnego głosu w internecie, 70% dorosłych nie ma pewności, czy odróżniłoby klon od oryginału, a co czwarty zetknął się z oszustwem opartym na klonowaniu głosu. Do tego 49% firm w badanych krajach zetknęło się z oszustwem wykorzystującym deepfake audio lub wideo.
Gdzie przebiega granica między demonstracją a realnym użyciem? Potwierdzone przypadki dotyczą przede wszystkim oszustw finansowych i podszywania się pod osoby publiczne. FBI IC3 opisało kampanię, w której napastnicy wysyłali SMS-y oraz „generowane przez AI wiadomości głosowe” podszywające się pod wysokich rangą urzędników amerykańskich. Europol odnotował operację, w której przechwycono ponad 7,5 tys. połączeń, zapobiegając stratom przekraczającym 10 mln euro w ponad 80% przypadków.
Czego dane nie potwierdzają: że sklonowany głos jest dziś domyślnym elementem korporacyjnego vishingu. W opisach kampanii Scattered Spider i Octo Tempest przewagą jest rozpoznanie i naśladowanie sposobu mówienia, a nie synteza mowy. Wniosek w obu scenariuszach jest identyczny: skoro głos przestał być dowodem tożsamości, procedura nie może traktować go jako uwierzytelnienia.
Prawdziwy telefon z IT albo z banku a atak
Różnice nie leżą w brzmieniu głosu, tylko w tym, o co rozmówca prosi i jak reaguje na przerwanie rozmowy. Zestawienie opiera się na zaleceniach CERT Polska i FBI IC3 oraz na advisory w sprawie Scattered Spider.
- Oddzwanianie na numer podany przez dzwoniącego. To nie weryfikacja, tylko potwierdzenie kontaktu z tą samą osobą. Oddzwaniaj wyłącznie na numer z katalogu firmowego, oficjalnej strony instytucji albo odwrotu karty płatniczej.
- Traktowanie prezentacji numeru jako dowodu. CLI da się sfałszować i CERT Polska ostrzega przed tym wprost. Numer na wyświetlaczu ma taką wartość dowodową jak pole „Od” w wiadomości e-mail.
- Uznawanie znajomego głosu za uwierzytelnienie. Głos przełożonego w słuchawce nie był czynnikiem uwierzytelniającym ani przed erą klonowania, ani po niej. Autoryzacja przelewu i zmiany rachunku musi opierać się na kanale zwrotnym, nie na rozpoznaniu barwy głosu.
- Karanie za rozłączenie się. Jeśli pracownik dostaje reprymendę za odłożenie słuchawki wobec „prezesa”, żadna procedura nie przetrwa. Prawo do rozłączenia się musi zostać wypowiedziane wprost przez zarząd.
Pierwsze 60 minut po tym, jak ktoś dał się przekonać
Zgłoszenie brzmi zwykle tak: „chyba właśnie podałem komuś kod z SMS-a”. Od tego momentu liczy się kolejność działań, bo przejęta sesja i przepięta metoda MFA przeżywają reset hasła. Poniższy przebieg zakłada jednego dostawcę tożsamości i typową obsadę: użytkownik, helpdesk, zespół bezpieczeństwa.
- Minuty 0–5Użytkownik i helpdeskZgłoś fakt rozmowy, nie próbuj naprawiać samodzielnie
Pracownik zgłasza rozmowę nawet wtedy, gdy nie ma pewności, czy cokolwiek ujawnił. Helpdesk nie prowadzi śledztwa. Przyjmuje zgłoszenie i eskaluje. Zanotuj numer, godzinę połączenia i to, o co proszono; te trzy dane wystarczą, żeby zacząć wyszukiwanie w logach.
- Minuty 5–15Zespół bezpieczeństwaUnieważnij sesje i tokeny, nie tylko hasło
Wymuś reset hasła, a następnie unieważnij wszystkie aktywne sesje i tokeny odświeżania dla tej tożsamości. Sam reset hasła zostawia napastnika w środku tak długo, jak żyje token odświeżania. Jeśli w środowisku działa continuous access evaluation, sprawdź, czy unieważnienie faktycznie się rozpropagowało do aplikacji.
- Minuty 15–30Zespół bezpieczeństwaSprawdź metody MFA i zarejestrowane urządzenia
Wylistuj metody uwierzytelniania i urządzenia zarejestrowane dla konta w ciągu ostatnich 30 dni. Każda pozycja dodana w oknie rozmowy lub tuż po niej jest do usunięcia. To krok najczęściej pomijany i to on decyduje, czy napastnik wróci mimo zmienionego hasła.
- Minuty 30–45Zespół bezpieczeństwaUstal zasięg: skrzynka, reguły, pliki, uprawnienia
Sprawdź reguły skrzynki i przekierowania utworzone po rozmowie, logi dostępu do plików, zmiany uprawnień oraz nowe zgody aplikacji OAuth. Jeśli konto miało role katalogowe, rozszerz przegląd o operacje wykonane tymi rolami. Utrwal wyniki, zanim zaczniesz sprzątać.
- Minuty 45–60Bezpieczeństwo, HR i komunikacjaOstrzeż resztę organizacji i zdecyduj o zgłoszeniach
Ta sama kampania niemal nigdy nie dzwoni raz. Roześlij ostrzeżenie z konkretem — jakiego pretekstu użyto i o co proszono — i sprawdź, czy inni odebrali podobne połączenia. Równolegle oceń obowiązki zgłoszeniowe: naruszenie ochrony danych osobowych do UODO w ciągu 72 godzin, incydent poważny zgodnie z obowiązkami sektorowymi. Nie karz osoby, która zgłosiła.
Jeżeli w ciągu tej godziny okaże się, że napastnik zdążył zarejestrować własną metodę MFA albo wykonać operacje z uprawnieniami administracyjnymi, przestaje to być incydent obsługiwany przez helpdesk. To moment na uruchomienie reagowania na incydenty i na potraktowanie tożsamości, a nie stacji roboczej, jako głównego obszaru dochodzenia.
Kontrole, które realnie zmniejszają ryzyko
Vishing jest problemem procesu i uprawnień, nie problemem narzędziowym. Najskuteczniejsze kontrole są organizacyjne i nie wymagają nowego produktu. Wymagają decyzji o tym, kto ma prawo co zrobić i na czyją prośbę. Poniższa lista układa je w kolejności od najtańszych do najbardziej wymagających wdrożeniowo.
- Spisz i ogłoś procedurę weryfikacji dzwoniącego: jedna weryfikacja w sprawach rutynowych, dwie niezależne przy resecie hasła i przepięciu MFA, osobna ścieżka dla kont uprzywilejowanych
- Odbierz helpdeskowi możliwość samodzielnego przepięcia metody MFA: niech wymaga drugiej osoby albo potwierdzenia przez przełożonego kanałem niezależnym od zgłoszenia
- Ustal hasło kontrolne przy zatrudnieniu i przechowuj je poza katalogiem użytkowników, żeby przejęcie konta nie dawało dostępu do odpowiedzi weryfikacyjnych
- Zdefiniuj kanał zwrotny dla decyzji finansowych: zmiana rachunku i przelew powyżej progu potwierdzane oddzwonieniem na numer z rejestru kontrahentów, nigdy na numer z rozmowy
- Wypowiedz wprost prawo do rozłączenia się: komunikat zarządu, że odłożenie słuchawki i oddzwonienie nigdy nie będzie podstawą do negatywnej oceny
- Włącz alerty na zmiany metod MFA i rejestracje urządzeń, z osobnym progiem dla operacji wykonanych przez konto inne niż właściciel
- Przenieś konta uprzywilejowane na uwierzytelnianie odporne na phishing: klucze FIDO2/WebAuthn lub uwierzytelnianie certyfikatowe, wskazywane w advisory jako jedyne metody odporne na push bombing i SIM swap
- Ogranicz dane ułatwiające pretekst: publiczna struktura organizacyjna, wewnętrzne numery i imienne listy działów to gotowy materiał rozpoznawczy
- Ćwicz kanał głosowy, nie tylko skrzynkę: symulacje mierzące, kto ujawnia dane pod presją, a nie tylko kto kliknął
Koszt takiego programu rozkłada się na pozycje, których nie zastąpi jedna licencja. Pierwsza to czas helpdesku: dodatkowa weryfikacja wydłuża obsługę, więc liczy się ją w zgłoszeniach miesięcznie, a nie w abstrakcyjnym narzucie proceduralnym. Druga to sprzęt do uwierzytelniania odpornego na phishing: liczba kluczy, ścieżka wydania i procedura na wypadek zgubienia. Trzecia to integracje: alerty z katalogu tożsamości muszą trafiać tam, gdzie ktoś je czyta.
Czwarta pozycja jest pomijana najczęściej: utrzymanie. Hasła kontrolne wymagają rotacji, rejestr kontrahentów wymaga właściciela, a scenariusze symulacji zużywają się po kilku powtórzeniach. Rozsądniej umocować to w cyklu, na przykład w ramach vCISO, niż traktować jako jednorazowy projekt. Odporność zespołu na konkretny pretekst sprawdza się symulacjami socjotechnicznymi obejmującymi kanał głosowy; vishing opisujemy też w przewodniku po rodzajach phishingu, obok spear phishingu i whalingu.
Kluczowe wnioski
- 1Vishing to wektor nr 2 ogółem i nr 1 w chmurze: 11% włamań badanych przez Mandiant w 2025 roku i 23% kompromitacji chmurowych
- 2Telefon wygrywa, bo nie zostawia artefaktu: nie ma nagłówka, linku ani załącznika, więc kontrole, które uszczelniły skrzynkę, nie mają czego przenieść na ten kanał
- 3Helpdesk jest właściwym celem, nie użytkownik: reset hasła i przepięcie MFA to jedna rozmowa zamiast całego łańcucha technicznego
- 4Procedura weryfikacji dzwoniącego to jedyna kontrola, która skaluje się na tym kanale, z kosztem liczonym w czasie obsługi zgłoszenia, nie w licencjach
- 5Klonowanie głosu jest udowodnione w badaniach i potwierdzone w oszustwach finansowych, ale w kampaniach korporacyjnych przewagą częściej bywa rozpoznanie niż synteza
- 6Głos przestał być dowodem tożsamości: jeśli autoryzacja opiera się na rozpoznaniu rozmówcy, nie jest procedurą, tylko nawykiem
Najczęstsze pytania o vishing
Czym różni się vishing od phishingu i smishingu?
Vishing to socjotechnika prowadzona głosem: rozmową telefoniczną lub wiadomością głosową. Phishing wykorzystuje pocztę, a smishing wiadomości SMS. Różnica jest operacyjna, nie nazewnicza: e-mail i SMS zostawiają artefakt, który da się przeskanować, a rozmowa nie zostawia niczego. Wszystkie trzy zestawiamy w przewodniku po rodzajach phishingu.
Czy prezentacja numeru dzwoniącego jest wiarygodna?
Nie. Numer na wyświetlaczu można sfałszować, a CERT Polska ostrzega wprost przed traktowaniem go jako dowodu. Jedyną wiarygodną metodą jest rozłączenie się i oddzwonienie na numer z niezależnego źródła: katalogu firmowego, oficjalnej strony instytucji albo odwrotu karty. Oddzwonienie na numer podany przez rozmówcę nie weryfikuje niczego.
Ile nagrania wystarczy, żeby sklonować czyjś głos?
Badanie przedstawione na IEEE Symposium on Security and Privacy w 2025 roku pokazało, że pojedyncza wypowiedź ofiary wystarcza współczesnym narzędziom do wygenerowania klonu skutecznego wobec systemów weryfikacji głosowej i ludzkich słuchaczy. Konsekwencja jest prostsza niż liczba sekund: skoro 53% osób udostępnia nagrania głosu w internecie, materiał źródłowy zwykle już istnieje.
Czy MFA chroni przed vishingiem?
Chroni przed kradzieżą samego hasła, ale nie przed rozmową, której celem jest kod jednorazowy albo zatwierdzenie monitu push. Odporne są metody phishing-resistant: klucze FIDO2/WebAuthn i uwierzytelnianie certyfikatowe, wskazywane w advisory CISA i FBI jako niepodatne na push bombing i SIM swap. Osobnym problemem jest reset MFA wyproszony telefonicznie w helpdesku: tego nie rozwiąże żadna metoda uwierzytelniania, tylko procedura.
Jak weryfikować dzwoniącego do helpdesku, nie paraliżując obsługi?
Przez stopniowanie. Sprawy rutynowe wymagają jednej weryfikacji, reset hasła i przepięcie MFA — dwóch niezależnych, na przykład oddzwonienia na numer z katalogu i potwierdzenia przez przełożonego. Konta uprzywilejowane powinny mieć ścieżkę bez samodzielnej decyzji helpdesku. Koszt liczy się w czasie obsługi zgłoszenia, więc warto go zmierzyć przed wdrożeniem.
Co zrobić od razu po tym, jak pracownik podał kod przez telefon?
Wymusić reset hasła, a potem unieważnić wszystkie sesje i tokeny odświeżania: sam reset nie wyrzuca napastnika. Następnie sprawdzić metody MFA i urządzenia zarejestrowane w oknie rozmowy, przejrzeć reguły skrzynki oraz zgody aplikacji i ostrzec resztę organizacji. Pełny przebieg opisuje runbook w tym artykule.
Czy vishing dotyczy tylko dużych firm?
Nie. Kampanie TOAD są masowe — Proofpoint szacuje średnio 10 mln takich wiadomości miesięcznie — a scenariusz „na pracownika banku” opisywany przez CERT Polska celuje w osoby prywatne i małe firmy. Różni się stawka: w dużej organizacji jest nią dostęp do tenanta, w małej pieniądze z konta albo zdalny dostęp do komputera.
Czy nagrywanie rozmów przychodzących rozwiązuje problem?
Pomaga w dochodzeniu, ale nie zapobiega. Nagranie powstaje po fakcie i nie zmienia decyzji podjętej w rozmowie, a przy połączeniach na telefony prywatne w ogóle nie istnieje. Ma natomiast wartość w helpdesku: pozwala odtworzyć, jakie pytania kontrolne padły i czy procedura została zastosowana.
Podsumowanie
Przesunięcie z e-maila na telefon nie jest zaskoczeniem, tylko konsekwencją tego, że kontrole pocztowe zaczęły działać. Napastnicy przenieśli się na kanał, w którym nie ma bramy, nagłówków ani niczego do przeskanowania. Obrona musi przenieść się razem z nimi: do procedury weryfikacji dzwoniącego, do ograniczenia tego, co helpdesk może zrobić na prośbę z telefonu, i do treningu na scenariuszu, który w chmurze jest wektorem numer jeden. Żadna kontrola techniczna nie odbierze za Ciebie tego telefonu.
Rozmowy telefonicznej nie da się załatać ani przeskanować. Jedyną kontrolą, która skaluje się na tym kanale poza pojedynczą osobę, jest procedura mówiąca wprost, czego helpdesk nie zrobi przez telefon, i zarząd, który potwierdził, że odłożenie słuchawki nigdy nie będzie błędem.
Źródła
- 1.M-Trends 2026 Executive EditionMandiant / Google Cloud · 2026-03 · dostęp 2026-08-09Ponad 500 tys. godzin reagowania na incydenty w 2025 roku; udziały wektorów pierwszego dostępu i zalecenie szkolenia helpdesku.
- 2.How to stop AI voice clones from bypassing your security perimeterGoogle Cloud · 2026-06-12 · dostęp 2026-08-09Materiał Google Cloud podający wprost, że vishing odpowiadał za 23% wszystkich incydentów związanych z chmurą według M-Trends 2026.
- 3.M-Trends 2026: Initial Access Handoff Shrinks From Hours to 22 SecondsSecurityWeek · 2026-03-24 · dostęp 2026-08-09Serwis informacyjny, cytowany wyjątkowo: rozbicie wektorów chmurowych (strona trzecia 17%, dane logowania 16%, e-mail 15%, exploity 6%) publikowane jest wyłącznie w płatnym pełnym wydaniu M-Trends 2026.
- 4.2026 Data Breach Investigations Report — Executive SummaryVerizon · 2026-05 · dostęp 2026-08-09Ponad 31 tys. incydentów i 22 tys. potwierdzonych naruszeń w 145 krajach; czynnik ludzki, pretexting i skuteczność symulacji głosowych.
- 5.Scattered Spider (AA23-320A)FBI, CISA, RCMP, ACSC, AFP, CCCS, NCSC-UK · 2025-07-29 · dostęp 2026-08-09Wspólne advisory siedmiu agencji, aktualizacja z 29 lipca 2025; podszywanie się pod pracownika wobec helpdesku i MFA odporne na phishing.
- 6.Senior U.S. Officials Continue to be Impersonated in Malicious Messaging Campaign (I-121925-PSA)FBI IC3 · 2025-12-19 · dostęp 2026-08-09Kampania wykorzystująca SMS-y i generowane przez AI wiadomości głosowe; zalecany sposób niezależnej weryfikacji dzwoniącego.
- 7.Scam calls in times of generative AI (PE 777.940)European Parliamentary Research Service · październik 2025 · dostęp 2026-08-09Udostępnianie próbek głosu, pewność rozpoznania klonu, odsetek firm dotkniętych deepfake'ami i wyniki operacji Europolu.
- 8.From One Stolen Utterance: Assessing the Risks of Voice Cloning in the AIGC EraIEEE Symposium on Security and Privacy 2025 · 2025-05 · dostęp 2026-08-09Ponad 7 tys. mówców, pięć technik klonowania, osiem systemów uwierzytelniania głosowego i trzydziestu słuchaczy.
- 9.2024 State of the PhishProofpoint · 2024 · dostęp 2026-08-09Wolumen kampanii TOAD, mechanizm wiadomości bez ładunku i odsetek organizacji ćwiczących smishing oraz vishing.
- 10.Protecting customers from Octo Tempest attacks across multiple industriesMicrosoft Threat Intelligence · 2025-07-16 · dostęp 2026-08-09Octo Tempest: rozpoznanie przed telefonem, naśladowanie mowy i podszywanie się pod nowo zatrudnionych.
- 11.Fałszywi konsultanciCERT Polska · dostęp 2026-08-09Scenariusz „na fałszywego konsultanta”: spoofing numeru, presja czasu, prośba o zdalny dostęp, zalecenie oddzwonienia.
Chroń kadrę zarządzającą przed atakami typu VENOM
Arsen zapewnia symulacje phishingowe oparte na AI, testowanie ataków QR code i szkolenia dedykowane kadrze zarządzającej: dokładnie te mechanizmy obronne, które rekomendujemy wobec tej kampanii.