This article is available in Polish only.
SZBI krok po kroku: jak zbudować system i politykę bezpieczeństwa informacji
Masz zbudować SZBI? Przewodnik prowadzi przez siedem etapów, od zakresu i analizy ryzyka po przegląd kierownictwa. Pokazuje, które klauzule ISO/IEC 27001:2022 zamyka każdy etap, co musi zawierać polityka i jak jednym systemem spełnić ustawę o KSC oraz KRI.
SZBI (system zarządzania bezpieczeństwem informacji) to zestaw zasad, ról, procesów i zabezpieczeń, za pomocą których organizacja decyduje, jakie ryzyko dla swoich informacji akceptuje i jak ogranicza resztę. Masz zbudować SZBI? Zacznij od zakresu i analizy ryzyka, a polityki napisz dopiero w piątym z siedmiu etapów. Ten przewodnik prowadzi przez całą budowę: od cyklu klauzul 4–10 normy ISO/IEC 27001:2022, przez plan etapów, po dowody, o które poprosi audytor. Obowiązek wynika ze znowelizowanej ustawy o krajowym systemie cyberbezpieczeństwa, obowiązującej od 3 kwietnia 2026 roku. Dotyczy każdego podmiotu kluczowego i ważnego, a wcześniej obejmował tylko operatorów usług kluczowych. Art. 8 wymienia czternaście obszarów środków, a art. 8d oddaje decyzje o systemie kierownikowi podmiotu, a nie działowi IT. Ustawa nie każe wdrażać normy, ale SZBI zbudowany według niej wykonuje większość pracy, której wymaga prawo.
Czym jest SZBI
SZBI, czyli system zarządzania bezpieczeństwem informacji, to zestaw zasad, ról, procesów i zabezpieczeń. Za jego pomocą organizacja świadomie decyduje, jakie ryzyko dla swoich informacji akceptuje, jak ogranicza resztę i jak sprawdza, czy to działa. W literaturze anglojęzycznej ten sam system nazywa się ISMS (information security management system). Rdzeniem SZBI jest cykl: oszacuj ryzyko, wybierz zabezpieczenia, wdróż je, zmierz efekt, popraw.
SZBI to coś więcej niż dokumentacja. Polityki i procedury są jego zapisem, ale system istnieje dopiero wtedy, gdy decyzje z tych dokumentów da się odnaleźć w praktyce. Chodzi o konfigurację systemów, umowy z dostawcami, rejestr incydentów i protokoły z przeglądów kierownictwa. Audytor, organ nadzoru i zarząd po incydencie zadają w gruncie rzeczy to samo pytanie: skąd wiadomo, że zapisane reguły są stosowane.
W Polsce na SZBI patrzy się przez trzy teksty naraz. Pierwszy to norma ISO/IEC 27001, która opisuje wymagania wobec systemu i pozwala go certyfikować. Drugi to art. 8 ustawy o KSC, który od 2026 roku obejmuje podmioty kluczowe i ważne. Trzeci to rozporządzenie w sprawie Krajowych Ram Interoperacyjności, które od lat wymaga SZBI od podmiotów realizujących zadania publiczne. Wszystkie trzy opisują w dużej mierze ten sam system, tylko z innym rozłożeniem akcentów.
Cykl SZBI: planuj, wdrażaj, sprawdzaj, doskonal
Zanim zaczniesz, warto zobaczyć całość. Klauzule 4–10 normy ISO/IEC 27001:2022 układają się w cykl: planowanie (klauzule 4–7), działania operacyjne (8), ocena efektów (9) i doskonalenie (10). Wydanie normy z 2005 roku nazywało ten cykl wprost. Obecne go nie nazywa, ale kolejność klauzul nadal tak się czyta. Schemat pokazuje też, które etapy budowy opisane niżej przypadają na każdą fazę.
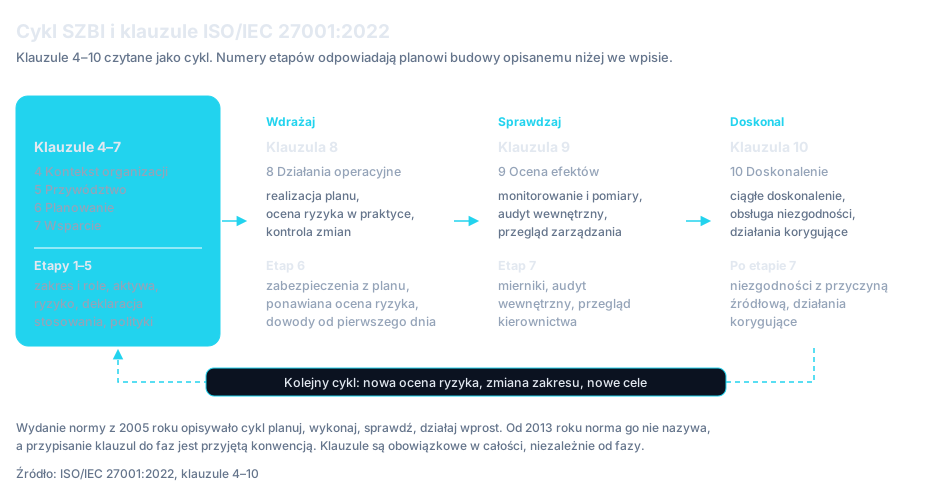
ISO/IEC 27001:2022 składa się z dwóch części: klauzul 4–10, które opisują wymagania wobec samego systemu zarządzania, oraz Załącznika A z katalogiem zabezpieczeń. Klauzule są obowiązkowe w całości: organizacja, która chce się powołać na normę, nie może pominąć żadnej z nich. W 2024 roku normę uzupełniono poprawką Amd 1, która dopisuje do analizy kontekstu (klauzule 4.1 i 4.2) pytanie, czy zmiana klimatu jest dla organizacji istotną kwestią.
Jak zbudować SZBI krok po kroku
Kolejność ma znaczenie, bo każdy etap korzysta z wyniku poprzedniego. Najczęściej zaczyna się od pisania polityk, a to etap piąty: polityka napisana przed analizą ryzyka opisuje zabezpieczenia, które ktoś uznał za potrzebne, zamiast tych, które wynikają z ryzyka.
Na zbudowanie systemu ustawa o KSC daje 12 miesięcy od uznania za podmiot kluczowy lub ważny. W projekcie skierowanym do Sejmu było to 6 miesięcy, a termin wydłużono w toku prac parlamentarnych. Dla podmiotów, które spełniały kryteria w dniu wejścia ustawy w życie, termin mija 3 kwietnia 2027 roku. Etykieta każdego etapu wskazuje klauzule normy, które ten etap zamyka.
- Etap 1 · kl. 4, 5.1, 5.3Zarząd i właściciel SZBIZakres, kontekst i role
Ustal, które procesy, lokalizacje i systemy obejmuje SZBI i co jest poza nim. Podmiot objęty ustawą o KSC zaczyna od usługi, z powodu której podlega ustawie. Zapisz strony zainteresowane i ich wymagania: ustawę, umowy, RODO. Wskaż właściciela systemu i zdobądź decyzję kierownictwa o zasobach, bo bez niej każdy kolejny etap utknie na priorytetach. Osoba, która ma realizować zadania z art. 8 ustawy o KSC, przedstawia wcześniej informację z Krajowego Rejestru Karnego (art. 8f).
- Etap 2 · kl. 4.3, zab. 5.9Właściciel SZBI i ITInwentaryzacja aktywów
Spisz informacje, systemy, aplikacje, usługi chmurowe i dostawców w zakresie, każdy z przypisanym właścicielem. Uzupełnij widok wewnętrzny o przegląd od strony internetu, bo zasoby bez właściciela rzadko figurują w ewidencji. Podmiot publiczny ma ten obowiązek także w § 19 KRI i w załączniku nr 4 do ustawy. Mechanizm opisujemy w tekście o shadow IT.
- Etap 3 · kl. 6.1.2, 8.2Właściciele procesówSzacowanie ryzyka
Przyjmij metodykę z jasnymi kryteriami prawdopodobieństwa, skutku i akceptacji ryzyka, zanim zaczniesz oceniać. Oceniaj razem z właścicielami procesów, bo tylko oni wiedzą, co oznacza dzień przestoju systemu albo wyciek konkretnej bazy. Wynikiem jest rejestr ryzyk z właścicielem każdego ryzyka.
- Etap 4 · kl. 6.1.3, 8.3Właściciel SZBI i zarządPlan postępowania z ryzykiem i deklaracja stosowania
Dla każdego ryzyka powyżej progu zdecyduj: ograniczyć, przenieść, unikać czy zaakceptować. Wybrane zabezpieczenia porównaj z Załącznikiem A i zapisz w deklaracji stosowania razem z uzasadnieniem wyłączeń. Ryzyka rezydualne akceptują ich właściciele, a nie dział IT.
- Etap 5 · kl. 5.2, 7.5Właściciel SZBIPolityki i procedury
Dopiero teraz napisz politykę nadrzędną i polityki tematyczne, dla obszarów, które wynikają z planu postępowania z ryzykiem. Każda procedura ma właściciela, wersję i datę przeglądu. Zatwierdzenie przez kierownictwo jest wymogiem normy i, w podmiocie objętym ustawą o KSC, częścią obowiązków kierownika.
- Etap 6 · kl. 7.2–7.4, 8.1IT, bezpieczeństwo, HR, zakupyWdrożenie i zbieranie dowodów
Wdrażaj zabezpieczenia według priorytetów z planu, a przy każdym od razu ustal, czym będzie się dowodzić jego działania: zrzutem konfiguracji, raportem, zapisem z przeglądu uprawnień. Równolegle prowadź szkolenia i komunikację polityk. Dowody zbierane od pierwszego dnia nie trzeba potem odtwarzać w pośpiechu przed audytem.
- Etap 7 · kl. 9.2, 9.3, 10Audytor wewnętrzny i zarządAudyt wewnętrzny i przegląd kierownictwa
Audyt wewnętrzny prowadzi osoba, która nie ocenia własnej pracy. Na przeglądzie kierownictwa zarząd dostaje wyniki audytu, stan ryzyk, mierniki i incydenty, a w zamian podejmuje decyzje: o zasobach, o akceptacji ryzyka, o zmianach w systemie. Protokół z tych decyzji jest najlepszym dowodem, że SZBI żyje. W podmiocie publicznym § 19 KRI wymaga audytu wewnętrznego nie rzadziej niż raz w roku.
Audyt wewnętrzny SZBI to co innego niż audyt bezpieczeństwa wymagany ustawą o KSC od podmiotów kluczowych. Ten drugi musi przeprowadzić wykonawca niezależny od osób realizujących w podmiocie zadania bezpieczeństwa, a jego przebieg i zakres opisujemy w tekście o audycie cyberbezpieczeństwa. Dobrze prowadzone audyty wewnętrzne sprawiają, że audyt ustawowy rzadko przynosi niespodzianki.
Etap 4 z bliska: Załącznik A i deklaracja stosowania
Załącznik A zawiera 93 zabezpieczenia w czterech tematach: organizacyjnym (37), dotyczącym ludzi (8), fizycznym (14) i technologicznym (34). Wydanie z 2013 roku miało 114 zabezpieczeń w czternastu obszarach, więc kto porządkuje dziś starszą dokumentację, zwykle musi przenumerować odwołania. Szczegółowe wskazówki wdrożeniowe do każdego zabezpieczenia zawiera osobna norma, ISO/IEC 27002.
Załącznik A nie jest listą rzeczy do odhaczenia, tylko katalogiem, z którym porównuje się wynik analizy ryzyka. Organizacja wybiera zabezpieczenia potrzebne do obniżenia ryzyka, a potem sprawdza, czy nie pominęła czegoś z katalogu. Wynik zapisuje w deklaracji stosowania (ang. Statement of Applicability): przy każdym z 93 zabezpieczeń stoi informacja, czy zostało wybrane, dlaczego i czy jest już wdrożone. To jeden z pierwszych dokumentów, o które prosi audytor, bo widać w nim, czy organizacja podejmowała decyzje, czy przepisała katalog.
Etap 5 z bliska: co musi zawierać polityka bezpieczeństwa informacji
Polityka bezpieczeństwa informacji to dokument nadrzędny SZBI: kierownictwo zapisuje w nim, po co organizacja chroni informacje, jakie cele sobie stawia i do czego się zobowiązuje. Klauzula 5.2 normy ISO/IEC 27001 określa jej minimum. Poniższa lista łączy to minimum z elementami, które w praktyce pozwalają polityce przetrwać pierwszy audyt.
- Cel dopasowany do organizacji: polityka ma odnosić się do tego, czym organizacja się zajmuje i jakie informacje przetwarza, a nie do firmy z szablonu
- Cele bezpieczeństwa albo sposób ich wyznaczania: mierzalne, przypisane do właściciela i rozliczane na przeglądzie kierownictwa
- Zobowiązanie do spełniania wymagań: prawnych, umownych i własnych, w tym wprost ustawy o KSC, jeśli organizacja jej podlega
- Zobowiązanie do ciągłego doskonalenia: z odesłaniem do audytów wewnętrznych i przeglądu kierownictwa jako mechanizmu
- Zakres i odesłanie do polityk tematycznych: wskazanie, które obszary regulują dokumenty szczegółowe: kontrola dostępu, kopie zapasowe, kryptografia, dostawcy, incydenty, praca zdalna
- Role i odpowiedzialność: kto jest właścicielem SZBI, kto zatwierdza wyjątki, kto raportuje zarządowi
- Zatwierdzenie i data przeglądu: podpis kierownictwa, numer wersji i termin następnej aktualizacji
- Komunikacja: dowód, że personel politykę zna, a strony zainteresowane mają do niej dostęp w potrzebnym zakresie
Dobra polityka nadrzędna jest krótka: zwykle kilka stron, które zarząd jest w stanie przeczytać przed podpisaniem. Szczegóły trafiają do polityk tematycznych. Ten podział przewiduje zarówno norma (zabezpieczenie 5.1 Załącznika A wymaga polityk tematycznych zatwierdzonych przez kierownictwo i przeglądanych w zaplanowanych odstępach), jak i ustawa o KSC, która w art. 8 ust. 1 pkt 2 lit. a wprost wymienia „polityki tematyczne”. Polityka na czterdzieści stron, łącząca deklaracje z instrukcją konfiguracji zapory, jest trudna do zatwierdzenia i jeszcze trudniejsza do aktualizacji.
Najczęściej brakuje w polityce wyjątków. Każda organizacja ma system, którego nie da się objąć uwierzytelnianiem wieloskładnikowym, albo dostawcę, który nie przyjmie standardowych klauzul. Polityka, która nie mówi, kto taki wyjątek zatwierdza, na jak długo i gdzie się go rejestruje, będzie łamana po cichu. Przy audycie każde takie odstępstwo wyjdzie wtedy jako niezgodność, a nie jako świadomie przyjęte ryzyko.
Co audytor sprawdzi w każdej klauzuli
Po siedmiu etapach każda klauzula powinna mieć swój ślad w dokumentach i zapisach. Tabela poniżej działa jak lista kontrolna dowodów przed pierwszym audytem wewnętrznym albo certyfikującym.
| Klauzula | Czego wymaga | Typowy dowód |
|---|---|---|
| 4. Kontekst organizacji | Ustalenia, co wpływa na bezpieczeństwo informacji, kto ma wobec organizacji wymagania i jaki jest zakres SZBI | Udokumentowany zakres z granicami i wyłączeniami, lista stron zainteresowanych i ich wymagań, w tym ustawowych |
| 5. Przywództwo | Zaangażowania najwyższego kierownictwa, polityki bezpieczeństwa informacji oraz przypisania ról i uprawnień | Zatwierdzona polityka, dokument powołujący role, decyzje o zasobach |
| 6. Planowanie | Metody szacowania ryzyka i postępowania z nim, celów bezpieczeństwa i planowania zmian w systemie | Metodyka oceny ryzyka, rejestr ryzyk, plan postępowania z ryzykiem, deklaracja stosowania |
| 7. Wsparcie | Zasobów, kompetencji, świadomości personelu, komunikacji i nadzoru nad dokumentacją | Rejestr szkoleń, matryca kompetencji, zasady wersjonowania i zatwierdzania dokumentów |
| 8. Działania operacyjne | Realizacji zaplanowanych działań, ponawiania oceny ryzyka i wykonywania planu postępowania z ryzykiem | Wyniki okresowych ocen ryzyka, zapisy z realizacji zabezpieczeń, kontrola zmian |
| 9. Ocena efektów | Monitorowania i pomiarów, audytu wewnętrznego oraz przeglądu zarządzania | Mierniki, program i raporty audytów wewnętrznych, protokół z przeglądu kierownictwa |
| 10. Doskonalenie | Ciągłego doskonalenia, obsługi niezgodności i działań korygujących | Rejestr niezgodności z przyczyną źródłową, terminem i potwierdzeniem skuteczności korekty |
A certyfikat?
Certyfikacja jest dobrowolna i wydaje ją niezależna jednostka certyfikująca po audycie dwuetapowym: najpierw przegląd dokumentacji i gotowości, potem ocena, czy system faktycznie działa. Certyfikat obejmuje zakres zapisany w SZBI, a nie automatycznie całą organizację, dlatego przy ofertach i ankietach od klientów warto czytać zakres, a nie samo logo. Na potrzeby tego wpisu wystarczy jedno: działający SZBI jest warunkiem certyfikatu, ale nie jego skutkiem.
Najczęstsze błędy przy wdrażaniu SZBI
Większość nieudanych wdrożeń nie rozbija się o technologię. Powtarzają się te same wzorce organizacyjne, a każdy z nich da się rozpoznać z daleka, zanim zrobi się kosztowny.
- Dokument na półce. Polityki zatwierdzone raz, bez właścicieli i dat przeglądu. Po roku opisują strukturę organizacyjną i systemy, których już nie ma.
- Szablon zamiast analizy. Polityka kupiona razem z nazwą innej firmy w stopce i deklaracja stosowania, w której wszystkie 93 zabezpieczenia są „wdrożone”. Audytor rozpozna to szybko.
- Zakres za szeroki albo za wąski. Cała organizacja w pierwszym podejściu oznacza projekt bez końca. Zakres, który omija usługę objętą ustawą, oznacza system, który nie zamyka obowiązku.
- SZBI jako projekt działu IT. Zarząd podpisuje i wraca do swoich spraw, a ryzyka biznesowe ocenia administrator. Ustawa o KSC zamyka tę drogę, bo odpowiedzialność kierownika nie przechodzi na osobę, której powierzono zadania.
- Dowody zbierane tydzień przed audytem. Zrzuty ekranu robione na szybko pokazują stan z jednego dnia, a nie to, że zabezpieczenie działało przez cały okres.
- Niezgodności bez przyczyny źródłowej. Ta sama usterka wraca na kolejnym audycie, bo poprawiono objaw, a nie proces, który do niej doprowadził.
SZBI w ustawie o KSC po nowelizacji
Art. 8 ust. 1 znowelizowanej ustawy o KSC wymaga, by podmiot kluczowy lub ważny wdrożył SZBI w systemie informacyjnym wykorzystywanym w procesach wpływających na świadczenie usługi. To ważne zawężenie: ustawa wyznacza zakres przez usługę, z powodu której podmiot jej podlega, a nie przez całą organizację. System ma zapewniać systematyczne szacowanie ryzyka oraz proporcjonalne środki techniczne i organizacyjne w czternastu wymienionych obszarach. Do tego dochodzi zbieranie informacji o cyberzagrożeniach i podatnościach, zarządzanie incydentami oraz środki ograniczające ich wpływ, w tym regularne aktualizacje oprogramowania.
Ustawa nie odsyła do normy ISO/IEC 27001, ale jej katalog dobrze się na normę nakłada. Tabela poniżej pokazuje, gdzie szukać odpowiednika dla wybranych wymogów, i to, czym ustawa wykracza poza normę. Odwzorowanie jest orientacyjne: jeden wymóg ustawowy rozkłada się zwykle na kilka zabezpieczeń, więc nie zastąpi analizy luk.
| Wymóg ustawy o KSC | Gdzie w normie | Na co uważać |
|---|---|---|
| Systematyczne szacowanie ryzyka (ust. 1 pkt 1) | Klauzule 6.1.2, 6.1.3, 8.2 i 8.3 | Słowo „systematyczne” oznacza ocenę powtarzaną, a nie jednorazowy raport z etapu wdrożenia |
| Polityki, w tym tematyczne (pkt 2 lit. a) | Klauzula 5.2 i zabezpieczenie 5.1 | Ta sama konstrukcja: dokument nadrzędny i polityki szczegółowe, zatwierdzane przez kierownictwo |
| Bezpieczeństwo łańcucha dostaw (pkt 2 lit. e, ust. 2) | Zabezpieczenia 5.19–5.23 | Ustawa każe dodatkowo uwzględnić skoordynowane oceny ryzyka na poziomie UE i decyzje o dostawcach wysokiego ryzyka |
| Ciągłość działania i odtwarzanie (pkt 2 lit. f) | Zabezpieczenia 5.29, 5.30 i 8.13 | Plany muszą być testowane, a nie tylko spisane. Kopia, której nikt nie odtwarzał, niczego nie dowodzi |
| Monitorowanie w trybie ciągłym (pkt 2 lit. g) | Zabezpieczenia 8.15 i 8.16 | Norma nie przesądza, że monitorowanie ma być ciągłe. Ustawa przesądza, a to przesądza o dyżurze poza godzinami pracy |
| Zarządzanie incydentami (ust. 1 pkt 4) | Zabezpieczenia 5.24–5.28 | Norma nie zna ustawowych terminów zgłoszenia: 24 godzin na wczesne ostrzeżenie i 72 godzin na zgłoszenie incydentu poważnego |
| Testowanie systemu informacyjnego (pkt 2 lit. b) | Zabezpieczenia 8.8 i 8.29 | Ustawa wymienia testowanie wprost, w ramach bezpieczeństwa nabywania, rozwoju i utrzymania systemu |
Testowanie z art. 8 ust. 1 pkt 2 lit. b to w praktyce testy bezpieczeństwa, w tym testy penetracyjne. Jak wygląda taki test i co powinien zawierać raport, opisujemy w tekście o testach penetracyjnych.
Najbardziej odczuwalna zmiana dotyczy kierownictwa. Według art. 8c kierownik podmiotu odpowiada za wykonanie obowiązków także wtedy, gdy powierzył je innej osobie, a przy zarządzie wieloosobowym, który nie wskazał osoby odpowiedzialnej, odpowiadają wszyscy jego członkowie. Art. 8d wymienia decyzje, których nie da się przekazać w dół: przygotowanie, wdrożenie, przegląd i nadzór nad SZBI, zaplanowanie środków finansowych i przydział zadań. Art. 8e dokłada coroczne, udokumentowane szkolenie kierownika. Pełny obraz obowiązków, terminów i kar opisujemy w tekście o nowelizacji ustawy o KSC i NIS2, a wymogi wobec dostawców rozwijamy w tekście o ataku na łańcuch dostaw.
SZBI w JST i podmiocie publicznym: KRI i ustawa o KSC
Urząd, szpital czy jednostka samorządu miała obowiązek prowadzenia SZBI na długo przed nowelizacją. Wynika on z § 19 rozporządzenia w sprawie Krajowych Ram Interoperacyjności z 2024 roku. Rozporządzenie wymaga od podmiotu realizującego zadania publiczne opracowania, wdrożenia, monitorowania, przeglądu i doskonalenia SZBI. Wymienia też czternaście działań, w tym okresową analizę ryzyka, aktualną inwentaryzację sprzętu i oprogramowania oraz audyt wewnętrzny nie rzadziej niż raz w roku. § 19 ust. 3 przyjmuje, że wymagania są spełnione, jeśli system opracowano na podstawie normy PN-ISO/IEC 27001, a zabezpieczenia i zarządzanie ryzykiem oparto na normach z nią związanych. Dla ustanawiania zabezpieczeń przepis wskazuje PN-ISO/IEC 27002, a dla zarządzania ryzykiem PN-ISO/IEC 27005. Samo rozporządzenie KRI z 2024 roku zostanie uznane za uchylone 23 lutego 2027 roku na mocy nowelizacji ustawy o informatyzacji (Dz.U. 2025 poz. 1158), więc warto śledzić przepisy, które przejmą te wymagania.
Ustawa o KSC traktuje podmiot publiczny inaczej w zależności od tego, czy jest podmiotem kluczowym, czy ważnym. Podmiot ważny będący podmiotem publicznym nie stosuje art. 8 ust. 1, tylko prowadzi SZBI według załącznika nr 4 do ustawy. Załącznik zawiera osiemnaście elementów obowiązkowych, między innymi inwentaryzację produktów i usług ICT, zasadę minimalnych uprawnień, odseparowane i testowane kopie zapasowe oraz szkolenia z cyberhigieny. Wymienia też dziewięć elementów dodatkowych, w tym zasady korzystania z publicznych usług chmurowych i ogólnodostępnych modeli generatywnej sztucznej inteligencji. Przegląd systemu ma się odbywać co najmniej raz w roku oraz bezzwłocznie po rekomendacji Pełnomocnika Rządu do Spraw Cyberbezpieczeństwa albo po zmianie, która może wpłynąć na ryzyko incydentu poważnego.
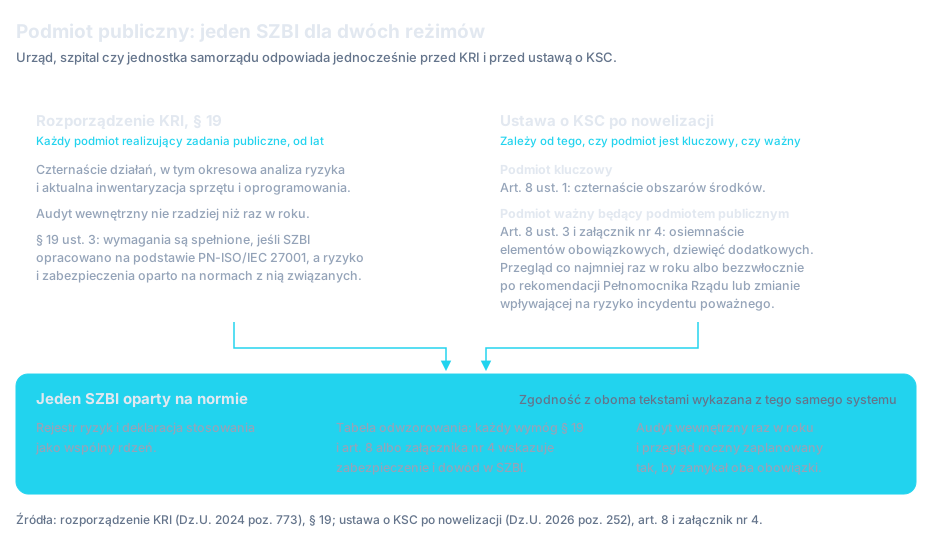
Praktyczny wniosek jest taki, że jednostka publiczna nie powinna budować dwóch systemów. Jeden SZBI oparty na normie, z deklaracją stosowania i rejestrem ryzyk, można opisać tak, by jednocześnie wykazywał zgodność z § 19 KRI i z załącznikiem nr 4. Wystarczy dodać tabelę odwzorowania, a przegląd roczny zaplanować tak, żeby zamykał oba obowiązki. Specyfikę obowiązków jednostek publicznych zebraliśmy na stronie KSC dla podmiotu publicznego.
Dowody zamiast deklaracji, czyli gdzie pomaga automatyzacja
Narzędzia, które pomagają utrzymać SZBI, nazywa się zwykle platformami GRC. Skrót pochodzi od angielskich słów governance, risk i compliance, czyli nadzór, ryzyko i zgodność. Platforma GRC przechowuje rejestr ryzyk, polityki i deklarację stosowania w jednym miejscu, przypisuje zadania właścicielom i pokazuje, które zabezpieczenia mają aktualne dowody. Największa praca w utrzymaniu SZBI to właśnie dowody, a nie pisanie dokumentów. Trzeba wykazać, kto ma dostęp do czego, czy przegląd uprawnień się odbył, czy kopie są szyfrowane i czy nowy pracownik przeszedł szkolenie.
Platformy GRC i narzędzia do automatyzacji zgodności pomagają zbierać dowody na bieżąco, ale nie ustalą za organizację zakresu SZBI, nie ocenią, które ryzyko jest akceptowalne, i nie poprowadzą przeglądu kierownictwa. Za te decyzje według ustawy odpowiada kierownik podmiotu. Ciągłe monitorowanie wymagane art. 8 można oprzeć na SOC 24/7.
Kluczowe wnioski
- 1Budowę SZBI zaczyna się od zakresu, aktywów i ryzyka, a polityki powstają w piątym z siedmiu etapów, na podstawie planu postępowania z ryzykiem
- 2SZBI to system decyzji o ryzyku: dokumentacja jest jego zapisem, ale o istnieniu systemu świadczą konfiguracje, rejestry i protokoły z przeglądów
- 3ISO/IEC 27001:2022 ma dwie części: obowiązkowe klauzule 4–10 i Załącznik A z 93 zabezpieczeniami w czterech tematach, z których wybór uzasadnia deklaracja stosowania
- 4Polityka bezpieczeństwa informacji ma być krótka: cele, zobowiązania, role i odesłania do polityk tematycznych, z zatwierdzeniem kierownictwa i datą przeglądu
- 5Ustawa o KSC nie wymaga ISO 27001, ale się na nią nakłada: art. 8 wymienia czternaście obszarów środków, a kierownik podmiotu odpowiada za SZBI osobiście
- 6Podmiot publiczny buduje jeden system dla dwóch reżimów: § 19 KRI i załącznik nr 4 do ustawy da się wykazać z tego samego SZBI opartego na normie
Najczęstsze pytania
Co to jest SZBI?
SZBI, czyli system zarządzania bezpieczeństwem informacji, to zestaw zasad, ról, procesów i zabezpieczeń. Za jego pomocą organizacja szacuje ryzyko dla swoich informacji, wybiera i wdraża zabezpieczenia, mierzy ich skuteczność i poprawia to, co nie działa. Wymagania wobec SZBI opisuje norma ISO/IEC 27001, a w Polsce obowiązek jego wdrożenia nakładają także ustawa o KSC i rozporządzenie w sprawie Krajowych Ram Interoperacyjności.
Ile czasu jest na wdrożenie SZBI?
Ustawa o KSC daje 12 miesięcy od uznania za podmiot kluczowy lub ważny na wykonanie obowiązków, w tym wdrożenie SZBI. Dla podmiotów, które spełniały kryteria w dniu wejścia ustawy w życie, termin mija 3 kwietnia 2027 roku. W projekcie skierowanym do Sejmu było to pierwotnie 6 miesięcy.
Od czego zacząć budowę SZBI?
Od zakresu i decyzji kierownictwa: ustal, które procesy, systemy i lokalizacje obejmuje system, kto jest jego właścicielem i jakie dostaje zasoby. Potem przychodzi inwentaryzacja aktywów i szacowanie ryzyka. Polityki pisze się na podstawie planu postępowania z ryzykiem, czyli w piątym etapie, a nie na początku.
Czy SZBI wymagany ustawą o KSC musi być zgodny z ISO 27001?
Nie. Art. 8 ustawy o KSC sam określa, co system ma zapewniać, i nie odsyła do normy. W praktyce SZBI zbudowany według ISO/IEC 27001 pokrywa większość tych wymogów. Trzeba go jednak uzupełnić o elementy, których norma nie zna, przede wszystkim ustawowe terminy zgłaszania incydentów, monitorowanie w trybie ciągłym i obowiązki kierownika podmiotu. W podmiotach publicznych rozporządzenie KRI przyjmuje, że SZBI oparty na PN-ISO/IEC 27001 spełnia jego wymagania.
Czym różni się polityka bezpieczeństwa informacji od SZBI?
Polityka jest jednym z dokumentów SZBI, a nie całym systemem. Zapisuje cele, zobowiązania kierownictwa i role oraz odsyła do polityk tematycznych. SZBI obejmuje dodatkowo zakres, analizę ryzyka, deklarację stosowania, wdrożone zabezpieczenia, audyty wewnętrzne i przeglądy kierownictwa. Organizacja może mieć politykę i nie mieć działającego systemu.
Kto odpowiada za SZBI w podmiocie kluczowym lub ważnym?
Kierownik podmiotu. Zgodnie z art. 8c ustawy o KSC odpowiada on za wykonanie obowiązków także wtedy, gdy powierzył je innej osobie, a gdy kierownikiem jest organ wieloosobowy bez wskazanej osoby odpowiedzialnej, odpowiadają wszyscy jego członkowie. Art. 8d przypisuje mu decyzje o przygotowaniu, wdrożeniu, przeglądzie i nadzorze nad SZBI oraz planowanie środków finansowych, a art. 8e coroczne szkolenie.
GRC: co to jest?
GRC to skrót od governance, risk and compliance, czyli nadzoru, zarządzania ryzykiem i zgodności. Tym mianem określa się zarówno podejście, w którym te trzy obszary prowadzi się wspólnie, jak i platformy, które przechowują rejestr ryzyk, polityki i dowody działania zabezpieczeń. Przy SZBI platforma GRC pomaga utrzymać system między audytami, ale nie podejmuje za organizację decyzji o zakresie i akceptacji ryzyka.
Podsumowanie
SZBI łatwo wdrożyć na papierze i trudno utrzymać w praktyce, bo jego wartość widać dopiero po roku: na drugim przeglądzie kierownictwa, przy kolejnej ocenie ryzyka, przy pierwszym poważnym incydencie. Dla podmiotów objętych ustawą o KSC termin 3 kwietnia 2027 roku wyznacza moment, w którym system ma działać, a nie dopiero powstawać. Kolejność opisana wyżej pozwala zdążyć bez pisania polityk, które trzeba będzie zaraz poprawiać: najpierw zakres i ryzyko, potem decyzje, na końcu dokumenty i dowody.
Polityka mówi, co organizacja obiecuje. SZBI pokazuje, czy dotrzymuje słowa.
Źródła
- 1.Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252)Sejm RP, ISAP · 2026-03-02 · dostęp 2026-10-15Nowe brzmienie art. 8 (SZBI i czternaście obszarów środków), art. 8a–8b (rozporządzenia szczegółowe i akty wykonawcze UE), art. 8c–8f (odpowiedzialność, obowiązki i szkolenie kierownika) oraz załącznik nr 4 z wymogami SZBI dla podmiotu ważnego będącego podmiotem publicznym.
- 2.Rozporządzenie Rady Ministrów z dnia 21 maja 2024 r. w sprawie Krajowych Ram Interoperacyjności, minimalnych wymagań dla rejestrów publicznych i wymiany informacji w postaci elektronicznej oraz minimalnych wymagań dla systemów teleinformatycznych (Dz.U. 2024 poz. 773)Sejm RP, ISAP · 2024-05-22 · dostęp 2026-10-15§ 19: obowiązek SZBI dla podmiotów realizujących zadania publiczne, czternaście działań, audyt wewnętrzny nie rzadziej niż raz w roku i domniemanie spełnienia wymagań przy SZBI opartym na PN-ISO/IEC 27001.
- 3.Ustawa z dnia 25 lipca 2025 r. o zmianie ustawy o informatyzacji działalności podmiotów realizujących zadania publiczne oraz niektórych innych ustaw (Dz.U. 2025 poz. 1158)Dziennik Ustaw RP · 2025-08-22 · dostęp 2026-11-17Ustawa, na mocy której rozporządzenie KRI z 2024 roku zostaje uznane za uchylone z dniem 23 lutego 2027 roku (według metadanych ELI).
- 4.Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa. Stan po pracach parlamentarnychNASK, Cyberpolicy · 2026-02 · dostęp 2026-10-15Analiza zmian z prac parlamentarnych: wydłużenie terminu na wdrożenie SZBI z 6 do 12 miesięcy od uznania za podmiot kluczowy lub ważny.
- 5.Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa (KSC): obowiązki podmiotów kluczowych i ważnychgov.pl, Baza wiedzy · dostęp 2026-10-15Wdrożenie SZBI na liście obowiązków podmiotów kluczowych i ważnych oraz termin 3 kwietnia 2027 roku dla podmiotów spełniających kryteria w dniu wejścia ustawy w życie.
- 6.ISO/IEC 27001:2022 Information security, cybersecurity and privacy protection: Information security management systems: RequirementsISO / IEC · 2022-10 · dostęp 2026-10-15Struktura normy: klauzule 4–10 z wymaganiami wobec systemu zarządzania i Załącznik A z 93 zabezpieczeniami w czterech tematach. Polskie wydanie: PN-EN ISO/IEC 27001:2023-08.
- 7.ISO/IEC 27001:2022/Amd 1:2024: Climate action changesISO / IEC · 2024-02 · dostęp 2026-10-15Poprawka dodająca do klauzul 4.1 i 4.2 uwzględnienie zmiany klimatu jako możliwej kwestii istotnej dla SZBI.
Chcesz, żeby SZBI opierał się na dowodach z działających systemów?
Projektujemy architekturę bezpieczeństwa tak, żeby dało się na niej wykazać zgodność z ustawą o KSC: logi, retencja i ścieżka decyzyjna są ustawione pod dowód, a nie dosztukowane przed audytem.