Quishing: phishing ukryty w kodach QR
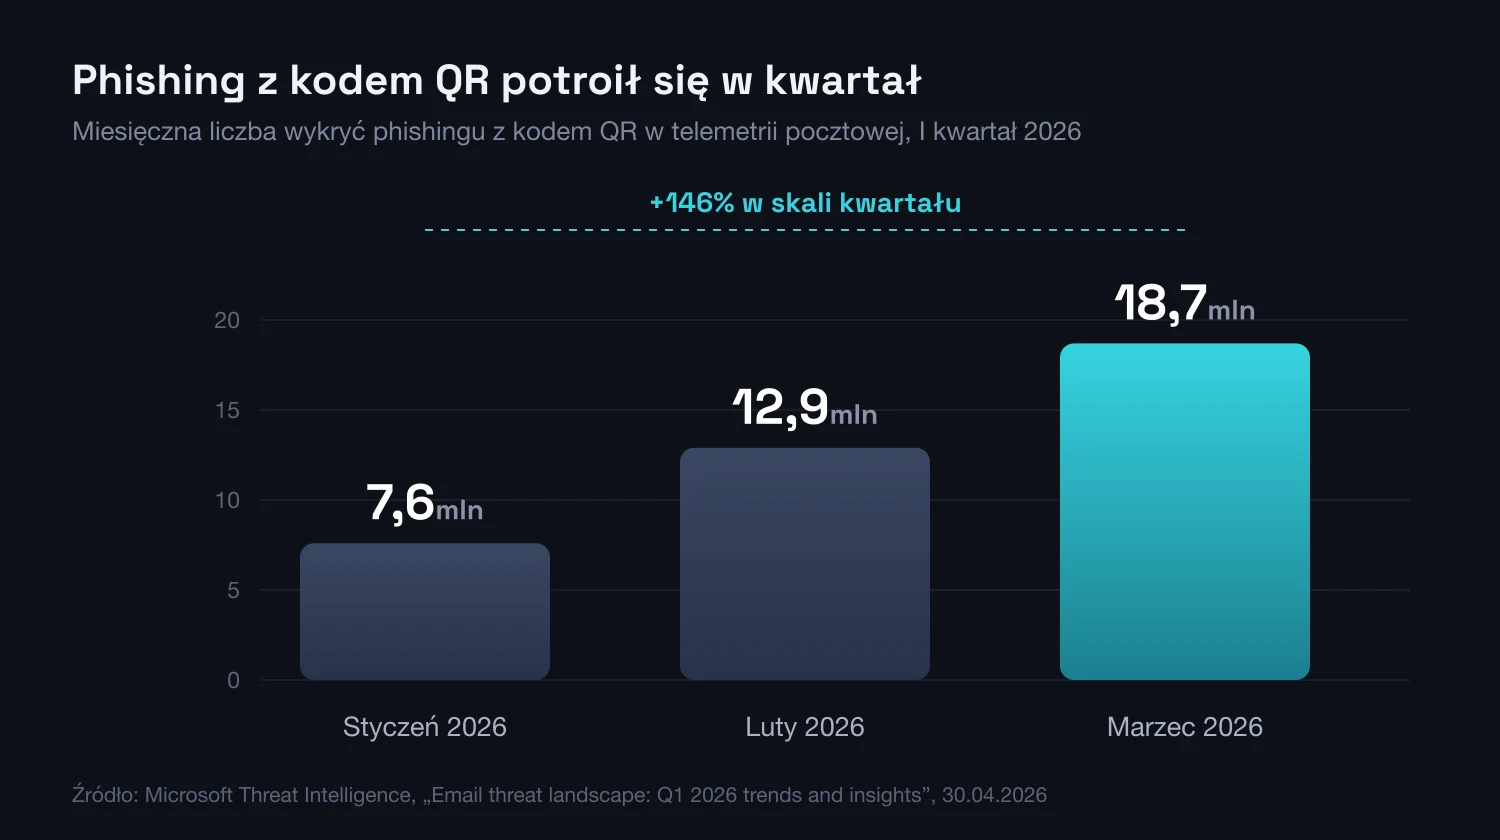
Filtr pocztowy potrafi sprawdzić każdy odnośnik w wiadomości. Kodu QR nie sprawdzi, bo widzi obrazek. Na tej jednej luce opiera się cały wektor, którego wykrycia wzrosły w I kwartale 2026 roku z 7,6 mln w styczniu do 18,7 mln w marcu.
Quishing to phishing, w którym odnośnik został zakodowany w obrazku. Filtr pocztowy analizuje tekst i adresy, a w takiej wiadomości nie ma ani jednego adresu do analizy: jest załącznik PDF, kwadrat z czarnych pikseli i człowiek z telefonem w ręku. W marcu 2026 roku ten schemat odpowiadał w telemetrii pocztowej Microsoftu za 18,7 mln wykryć miesięcznie, wobec 7,6 mln w styczniu.
Czym jest quishing?
Quishing, od słów „QR” i „phishing”, to atak, w którym złośliwy odnośnik zostaje zakodowany jako kod QR zamiast zwykłego linku. Ofiara skanuje kod telefonem i trafia na fałszywą stronę logowania. Sam kod nie jest przy tym żadną technologią ataku: to zapis adresu w formie graficznej, taki sam jak na rachunku w restauracji.
Samo oszustwo przebiega tak samo jak w innych rodzajach phishingu i zmienia się wyłącznie opakowanie odnośnika. Ta drobna różnica wystarczy, by ominąć sporą część zabezpieczeń pocztowych, w które firmy inwestowały przez ostatnią dekadę. Nie chodzi o to, że filtr działa źle. Chodzi o to, że nie dostaje danych wejściowych, na których został zbudowany.
Termin trafił już do słownika unijnej agencji ENISA, która definiuje quishing jako phishing oparty na kodach QR, kierujący ofiary na złośliwe strony lub do złośliwego ładunku. To nie ciekawostka z konferencji branżowej, tylko osobna kategoria w europejskim krajobrazie zagrożeń.
Rzeczywista skala zjawiska
W pierwszym kwartale 2026 roku phishing z kodem QR był najszybciej rosnącym wariantem ataku pocztowego. Liczba wykryć wzrosła z 7,6 mln w styczniu przez 12,9 mln w lutym do 18,7 mln w marcu, czyli o 146% w kwartał, i był to najwyższy wynik miesięczny od co najmniej roku. Próbą było około 8,3 mld zagrożeń pocztowych z tego samego okresu.
Ten sam wektor nie rośnie jednak liniowo we wszystkich zbiorach danych. W czwartym kwartale 2025 roku w załącznikach pocztowych wykryto 655 673 unikalne złośliwe kody QR, o 9% mniej niż 716 306 kwartał wcześniej. Spadek nie oznaczał jednak spadku ryzyka: w tym samym kwartale atakujący przebudowali zaplecze i zmienili cele, a część kampanii zgrali z tygodniem Black Friday.
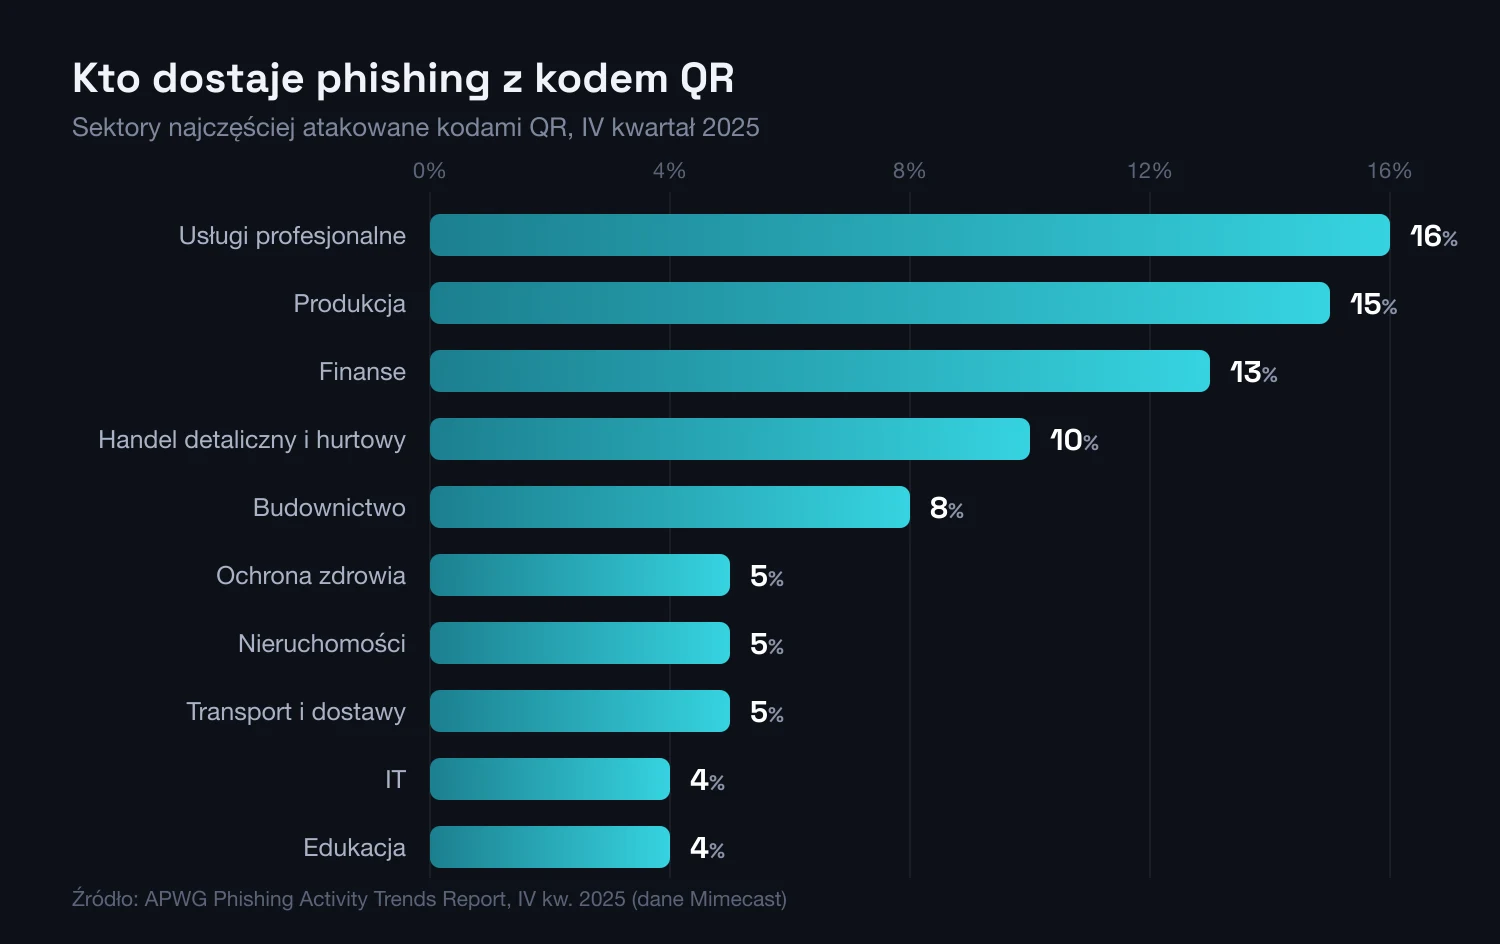
Rozkład na branże mówi więcej niż sama liczba. Żaden sektor nie odstawał na tyle, by mówić o jednej branży pod ostrzałem, i to samo w sobie jest informacją: te kampanie prowadzi się szeroko, a nie pod jedną wertykalę.
Podszywane marki zmieniają się szybciej niż sektory. W czwartym kwartale 2025 roku dominował Walmart (61%), a drugie miejsce zajęła AstraZeneca (23%), której kwartał wcześniej nie zaatakowano kodem QR ani razu. DHL, najczęściej podszywana marka drugiego kwartału 2025, odpowiadał wtedy już tylko za 0,7% ataków. To nie szum, lecz sygnał, że lista celów powstaje za każdym razem od nowa.
Warto zobaczyć proporcje. ENISA, analizując 4 875 incydentów od lipca 2024 do czerwca 2025, wskazała phishing jako dominujący wektor wejścia: 60% przypadków, wobec 21,3% dla wykorzystania podatności. W Stanach Zjednoczonych phishing i spoofing pozostały najczęściej zgłaszanym przestępstwem internetowym, z 191 561 zgłoszeniami w 2025 roku. Quishing jest podzbiorem tej kategorii, a nie zjawiskiem obok niej.
Osobna obserwacja dotyczy kadry zarządzającej. Abnormal Security ustaliło, że w czwartym kwartale 2023 roku członkowie zarządu byli celem 42 razy większej liczby ataków z kodem QR niż przeciętny pracownik, a 89,3% tych ataków szło po dane logowania. To dane sprzed dwóch lat, więc traktuj je jako opis mechanizmu, nie jako aktualny pomiar. Sama selekcja celów działa tak, jak opisujemy przy spear phishingu i whalingu.
Dlaczego bramka pocztowa tego nie zatrzymuje
Bramka przepuszcza quishing nie przez zaniedbanie, tylko dlatego, że jej najsilniejsze mechanizmy potrzebują adresu URL, a w tej wiadomości go nie ma. Składają się na to cztery decyzje napastnika.
Kod jest obrazem, nie tekstem
Reputacja domen, listy blokowane, przepisywanie odnośników i detonacja w piaskownicy startują od wyodrębnienia adresu z treści. Kod QR nie jest adresem, tylko jego graficznym zapisem, więc analizator tekstu przechodzi nad nim obojętnie. Żeby zobaczyć cel, bramka musi rozpoznać w obrazie kod i go zdekodować: dodatkowy krok dla każdego załącznika i pierwszy punkt, w którym atakujący próbuje przerwać łańcuch. Kod bywa obrócony, zaszumiony, wtopiony w tło albo pocięty na fragmenty składane dopiero przy renderowaniu strony.
Najczęściej podróżuje w załączniku
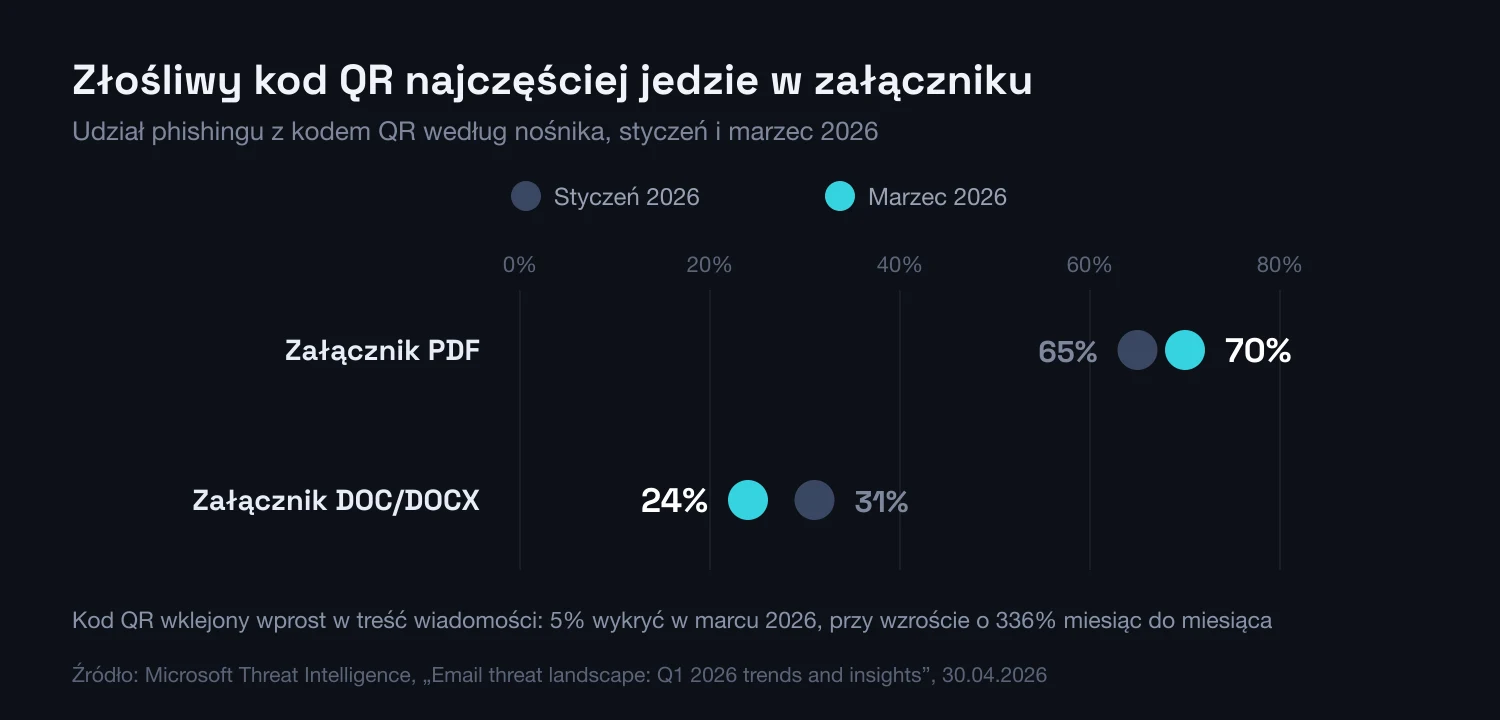
W marcu 2026 roku 70% złośliwych kodów QR przyszło w załączniku PDF, a 24% w pliku DOC lub DOCX. Kod wklejony wprost w treść wiadomości odpowiadał wtedy za 5% wykryć, choć akurat ten wariant urósł w marcu o 336% miesiąc do miesiąca. Załącznik jest dla atakującego wygodniejszy: dokument trzeba najpierw wyrenderować, żeby zobaczyć w nim grafikę, a plik może dodatkowo ukryć właściwy adres w adnotacjach PDF, obok drugiego, całkiem niewinnego odnośnika.
Cel chowa się za łańcuchem przekierowań
Adres zapisany w kodzie rzadko prowadzi wprost do strony wyłudzającej dane. Zwykle wskazuje generator kodów QR, ten przekierowuje do skracacza (w IV kwartale 2025 najczęściej do TinyURL), a dopiero ten na panel logowania. Dochodzą bramki z zagadką obrazkową, których automat nie przejdzie: w marcu 2026 roku odnotowano 11,9 mln takich ataków, o 125% więcej niż miesiąc wcześniej. Każde ogniwo da się przestawić bez ruszania wysłanego kodu.
Wiadomość wygląda jak proces, który znasz
Kampanie z kodem QR udają dokument do podpisu, sprawę kadrową, fakturę albo powiadomienie o dostawie, czyli sytuacje, w których załącznik jest normą. ENISA opisała kampanię Scanception, w której kody QR w załącznikach PDF kierowały ofiary na strony wyłudzające dane logowania, hostowane na zaufanych platformach chmurowych, również w Unii Europejskiej. Hosting na renomowanej domenie oznacza, że reputacja adresu też nie podnosi alarmu.
# QR code generator domains — APWG Phishing Activity Trends Report, Q4 2025
scan[.]page             61.1% of Q4 2025 detections
view[.]page             38.6%
qr.scanned[.]page       36.6%
qrfy[.]io               18.3%
jsj[.]top               415,345 detections (down 64% from Q3 2025)

# Dropped out of detections entirely between Q3 and Q4 2025
qrto[.]org   qr[.]pro   me-team[.]org   bio[.]link

# Redirect layer seen most often in Q4 2025
tinyurl[.]com

# Retrospective review of your own mail flow
1. inbound mail whose body is an image and contains no URL at all
2. PDF / DOCX attachments whose rendered pages hold a decodable QR code
3. decoded QR destinations resolving to a shortener or a code generator
4. sign-ins minutes later from a mobile user agent and an unfamiliar ASNDlaczego kolejny filtr niewiele zmieni
Dane APWG z czwartego kwartału 2025 roku pokazują, jak szybko przestawia się zaplecze tych kampanii. Na JSJ[.]TOP, w trzecim kwartale najwydajniejsze źródło ataków z 1 149 088 wykryciami, przypadło w czwartym 415 345, czyli o 64% mniej. Cztery inne generatory (QRTO[.]ORG, QR[.]PRO, ME-TEAM[.]ORG i BIO[.]LINK) zniknęły z wykryć całkowicie. Ich miejsce zajęły nowe: sam SCAN[.]PAGE odpowiadał za 61,1% wykryć, przed VIEW[.]PAGE (38,6%) i QRFY[.]IO (18,3%).
Wniosek jest niewygodny dla każdego, kto liczy na listę blokowanych domen. Zablokowanie konkretnego generatora daje efekt mniej więcej przez jeden kwartał, potem listę trzeba budować od nowa. Dochodzi problem, o którym łatwo zapomnieć: te same generatory obsługują ruch legalny, bo korzystają z nich agencje marketingowe, muzea i organizatorzy konferencji. Blokada całej domeny uderza więc też w kogoś, kto nie zrobił nic złego, i dlatego rzadko utrzymuje się długo.
Przebieg ataku
Przygotowanie pretekstu
Atakujący tworzy wiadomość albo materiał drukowany z wiarygodnym powodem do zeskanowania kodu: weryfikacją konta, fakturą do opłacenia, aktualizacją danych kadrowych.
Skanowanie kodu
Ofiara skanuje kod telefonem. Wiadomość przeszła przez filtr, ponieważ w jej treści nie było żadnego odnośnika. Był obrazek.
Fałszywa strona
Telefon otwiera stronę łudząco podobną do panelu logowania. Adres jest skrócony albo zamaskowany, a na ekranie telefonu i tak widać tylko jego początek.
Przejęcie konta
Wpisane dane trafiają do atakującego. Bardziej zaawansowane panele przechwytują również kod jednorazowy i przejmują sesję, mimo włączonego 2FA.
Gdzie pojawiają się złośliwe kody QR
Quishing nie ogranicza się do poczty, a wariant fizyczny jest najtrudniejszy: naklejka na parkomacie nie przechodzi przez żadną bramkę i nie zostawia logu. Poniższe zestawienie porządkuje warianty według tego, co widać przed zeskanowaniem.
| Wariant | Sygnał przed zeskanowaniem | Gdzie występuje |
|---|---|---|
| Kod w załączniku PDF | Dokument każe sięgnąć po telefon, choć jesteś zalogowany na komputerze | Poczta służbowa: faktury, dokumenty do podpisu, sprawy kadrowe |
| Kod w treści wiadomości | Kod stoi tam, gdzie zwykle przycisk, a w wiadomości nie ma odnośnika | Powiadomienia o wygasającym haśle i o MFA |
| Naklejka na parkomacie | Naklejka na oryginalnym oznaczeniu: inny połysk, odstające krawędzie, zasłonięty numer strefy | Ulice, parkingi miejskie, słupki obok automatu |
| Fałszywe wezwanie do zapłaty za wycieraczką | Ulotka z logo urzędu i kodem do „szybkiej zapłaty”; urząd nie doręcza wezwań w ten sposób | Parkingi, ulice, okolice biura |
| Kod na ładowarce EV lub terminalu samoobsługowym | Płatność zaczyna się od kodu, nie od aplikacji operatora; strona prosi o dane karty poza znanym systemem | Stacje ładowania, biletomaty, terminale publiczne |
| „Kod do WiFi” w hotelu lub kawiarni | Karteczka bez oznaczeń obiektu, prowadząca do logowania zamiast do sieci | Hotele, coworking, lotniska, sale konferencyjne |
| Awizo i powiadomienie o przesyłce | Kod zamiast numeru przesyłki, status niezgodny z aplikacją przewoźnika | Skrzynki pocztowe, drzwi, poczta i SMS-y udające kurierów |
| Plakaty, roll-upy, materiały konferencyjne | Kod nie pasuje do składu albo pojawił się bez wiedzy organizatora | Konferencje, recepcje, kuchnie biurowe |
Wariant z ulotką za wycieraczką jest w Polsce udokumentowany po stronie administracji. W kwietniu 2026 roku Krajowa Administracja Skarbowa ostrzegła przed fałszywymi wezwaniami do zapłaty wkładanymi za wycieraczki samochodów. Ulotki mają logo KAS, wyglądają na urzędowe i zawierają kod QR rzekomo prowadzący do szczegółów mandatu. KAS zaznaczyła wprost, że nie przekazuje wezwań w formie ulotek, a kod może kierować do pobrania złośliwego oprogramowania.
Naklejki na parkomatach opisano najwcześniej po drugiej stronie Atlantyku: amerykańska FTC już w grudniu 2023 roku ostrzegała, że oszuści zaklejają oryginalne kody własnymi, a kierowca płacący „za parkowanie” przekazuje im dane karty. Polski sektor bankowy podjął ten wątek jesienią 2025 roku w kampanii „Bankowcy dla CyberEdukacji”. Szerszy kontekst daje raport roczny CERT Polska za 2025 rok, opisujący kampanie podszywające się pod InPost, Pocztę Polską i system e-Doręczeń. Kod QR jest w tym schemacie kolejnym sposobem na przeniesienie ofiary na telefon.
Dlaczego telefon jest złym miejscem na weryfikację
Cały sens quishingu polega na przeniesieniu decyzji z komputera na telefon, bo na telefonie ubywa dokładnie tych sygnałów, na których opiera się rozpoznanie oszustwa. To nie kwestia nieuwagi użytkownika, tylko tego, ile informacji da się w ogóle pokazać na małym ekranie:
- Pasek adresu jest skrócony i pokazuje sam początek domeny, więc adres z nazwą marki w subdomenie wygląda przekonująco; przy przewijaniu pasek znika, a fałszywa strona potrafi narysować własną atrapę
- Nie ma podglądu odnośnika po najechaniu kursorem, bo nie ma kursora: adres poznajesz po otwarciu strony, a przy kodzie QR nie ma nawet czego przytrzymać
- Nagłówki i pełne dane nadawcy są w aplikacji pocztowej schowane o dwa dotknięcia głębiej niż na komputerze
- Telefon bywa prywatny, więc nie obejmuje go MDM, filtrowanie DNS ani polityka przeglądarki
- Menedżer haseł nie podpowie hasła na obcej domenie, ale na telefonie łatwiej wpisać je ręcznie
- Decyzja zapada w ruchu, przy parkomacie albo między spotkaniami, a nie przy biurku
Wniosek jest prosty i mało wygodny: jeżeli sprawa dotyczy logowania albo pieniędzy, weryfikację trzeba przenieść z powrotem na urządzenie, na którym widać cały adres. Najtańsza wersja tej zasady brzmi „nie skanuj, wpisz”. Ten sam mechanizm opisujemy przy phishingu SMS-owym: kanał jest inny, wąskie gardło to samo.
Jak rozpoznać quishing
Zasada jest prosta: kod QR to odnośnik od nieznanego nadawcy. Różnice między kodem w porządku a podmienionym widać przy tym wcześniej, niż się zwykle zakłada.
Do tej listy należy dodać zastrzeżenie, o którym pisze się rzadko. Sprawdzenie adresu jest konieczne, ale nie zamyka sprawy, bo część generatorów pozwala podmienić cel kodu już po jego wydrukowaniu albo wysłaniu. Kod, który w poniedziałek prowadził na zwykłą stronę, we wtorek może otwierać panel logowania. Większą różnicę robi więc druga warstwa, czyli uwierzytelnianie odporne na phishing, niż sama czujność użytkownika.
Kluczowe wnioski
- 1Kod QR omija filtry pocztowe: dla systemu bezpieczeństwa jest obrazem, nie adresem, więc nie ma czego sprawdzić
- 2Skala rośnie skokowo: wykrycia wzrosły z 7,6 mln w styczniu 2026 do 18,7 mln w marcu, o 146% w kwartał
- 3Zagrożenie mieszka w załączniku: w marcu 2026 roku 70% kodów przyszło w PDF-ie, a 24% w pliku DOC lub DOCX
- 4Spadek wolumenu nie oznacza spadku ryzyka: w IV kwartale 2025 liczba kodów spadła o 9%, a zaplecze i cele się wymieniły
- 5Wariant fizyczny omija warstwę IT: naklejka na parkomacie nie przechodzi przez żadną bramkę
Jak się chronić
Obronę warto rozdzielić na dwie listy, bo mieszanie ich to najczęstszy powód, dla którego żadna nie działa. Pierwsza jest dla osoby z kodem QR przed sobą i pięcioma sekundami na decyzję.
- Zapytaj, dlaczego to kod, a nie odnośnik. Jeżeli jesteś przy komputerze, a treść każe sięgnąć po telefon, to sam w sobie sygnał ostrzegawczy.
- Obejrzyj nośnik. Przy naklejce sprawdź krawędzie, połysk i to, czy nie zasłania oryginalnego oznaczenia.
- Włącz podgląd adresu w skanerze i czytaj domenę od prawej. Liczy się to, co stoi tuż przed pierwszym ukośnikiem.
- Odrzuć skracacze w sprawach logowania i płatności. Prawdziwy operator nie chowa własnej domeny.
- Nie skanuj, wpisz. To jedyna metoda odporna na podmianę celu kodu.
- Nigdy nie podawaj hasła ani kodu z SMS-a na stronie otwartej z kodu QR.
- Zgłoś, nawet jeśli nic nie wpisałeś. Informacja, że kod krąży, jest cenniejsza niż cisza.
Druga jest dla organizacji i to na niej spoczywa ciężar, bo pierwsza działa tylko wtedy, gdy druga zdejmuje z użytkownika odpowiedzialność za pomyłkę.
- Wdróż uwierzytelnianie odporne na phishing. Passkeys i klucze sprzętowe nie zadziałają na domenie atakującego, więc rozbrajają cały łańcuch.
- Wpisz dekodowanie kodów QR w załącznikach do wymagań wobec ochrony poczty. Sprawdź na własnej próbce, czy bramka rozkłada PDF-y i pliki biurowe, czy tylko treść wiadomości.
- Testuj scenariusze z kodem QR w [programie symulacji phishingu](/testy-phishingowe), obok poczty i SMS-a, razem z wariantami fizycznymi.
- Obejmij telefony z dostępem do danych firmowych polityką stacji roboczych: MDM, filtrowaniem DNS i wymuszonym menedżerem haseł.
- Ogłoś zasadę, że logowanie do systemów firmowych nigdy nie zaczyna się od kodu QR. Reguła, której nie da się złamać przypadkiem, jest warta więcej niż lista wskazówek.
- Wyznacz właściciela kodów fizycznych w biurze i cykl ich przeglądu.
- Daj jeden, oczywisty kanał zgłoszeń i mierz czas od zgłoszenia do ostrzeżenia dla reszty zespołu.
- Obserwuj konta i sesje całą dobę, na przykład przez [SOC-as-a-Service](/soc): przejętą sesję rozpoznaje się po zachowaniu, a nie po logowaniu.
- Resztę wektorów socjotechnicznych zebraliśmy w [Raporcie Social Engineering 2026](/report).
- Skanowanie „żeby sprawdzić”. Zeskanowanie jest już otwarciem odnośnika: uruchamia przekierowania, przekazuje adres IP i porę, a atakujący dostaje od generatora statystykę skanowań.
- Zaufanie do logo wewnątrz kodu. Kolorowy kod z logotypem nie jest w żaden sposób uwierzytelniony: dowolny generator zrobi taki w minutę, a wiarygodności dodaje więcej niż czarno-biały kwadrat.
- Poleganie wyłącznie na szkoleniach. Świadomość obniża odsetek zeskanowań, ale nie do zera, a cel kodu bywa podmieniany po wydrukowaniu. Bez uwierzytelniania odpornego na phishing jedno kliknięcie nadal kończy się przejęciem konta.
- Lista blokowanych domen jako podstawa obrony. Zestaw domen zmienia się co kwartał, a część obsługuje ruch legalny. To warstwa uzupełniająca.
Zeskanowałem kod i podałem dane — co teraz
Jeżeli dane logowania trafiły na fałszywą stronę, liczy się kolejność, a nie tempo. Procedura zakłada konto firmowe; przy prywatnym kroki są te same, tylko rolę zespołu bezpieczeństwa przejmuje wsparcie dostawcy.
- Minuty 0–5Osoba, która zeskanowała kodOdetnij sesję, nie tylko hasło
Zmień hasło z innego, zaufanego urządzenia i od razu wyloguj wszystkie aktywne sesje. Sama zmiana hasła nie unieważnia tokenu, który atakujący mógł już przechwycić. Jeżeli to samo hasło działa gdzie indziej, zmień je również tam.
- Minuty 0–10Osoba, która zeskanowała kodZgłoś zdarzenie, zanim zaczniesz je naprawiać
Powiadom zespół bezpieczeństwa albo IT i podaj cztery rzeczy: skąd pochodził kod, o której go zeskanowano, na jakim urządzeniu i co zostało wpisane. Zachowaj wiadomość, załącznik albo zdjęcie naklejki: to jedyny materiał dowodowy.
- Minuty 10–30Zespół bezpieczeństwa / ITSprawdź, co stało się po zalogowaniu
Przejrzyj logi logowań pod kątem nowej lokalizacji, urządzenia i nietypowej pory. Sprawdź reguły przekazywania poczty, nowe metody MFA, świeże tokeny aplikacji i udostępnienia plików. Przejęcie konta poznaje się po tych zmianach, nie po samym udanym logowaniu.
- Minuty 30–60Zespół bezpieczeństwa / ITUstal zasięg kampanii
Poszukaj tej samej wiadomości i załącznika w skrzynkach reszty organizacji, a przy wariancie fizycznym sprawdź to samo miejsce i sąsiednie urządzenia. Usuń kopie, zablokuj domenę docelową i ostrzeż zespół. Jeżeli w grę wchodziły dane karty, poinformuj bank.
- Ten sam dzieńZespół bezpieczeństwa / właściciel procesuZgłoś na zewnątrz i domknij lukę
Zgłoś incydent do CERT Polska, a przy naklejce w przestrzeni publicznej również do operatora strefy lub zarządcy obiektu, żeby kod zniknął. Przy podejrzeniu naruszenia danych osobowych uruchom ścieżkę zgłoszenia do UODO. Na koniec odpowiedz na pytanie, którą kontrolę trzeba zmienić, żeby następny taki kod nie wyglądał wiarygodnie.
Najczęstsze pytania o quishing
Czy kod QR może zainstalować wirusa?
Sam kod nie instaluje niczego, bo to tylko zapis adresu. Może natomiast otworzyć stronę namawiającą do pobrania pliku albo prowadzić do instalatora aplikacji spoza oficjalnego sklepu. Krajowa Administracja Skarbowa, ostrzegając w 2026 roku przed fałszywymi wezwaniami z kodem QR, wskazała właśnie ryzyko złośliwego oprogramowania. Największym realnym zagrożeniem pozostaje jednak wyłudzenie danych logowania.
Jak sprawdzić kod QR przed zeskanowaniem?
Zacznij od nośnika: obejrzyj, czy kod nie jest naklejką na wierzchu oryginalnego oznaczenia. Potem użyj skanera, który pokazuje adres przed otwarciem strony. W aparatach większości telefonów wyświetla się on jako baner do potwierdzenia. Przeczytaj domenę stojącą tuż przed pierwszym ukośnikiem i porównaj ją z tą, którą znasz. Jeżeli widzisz skracacz, a sprawa dotyczy logowania lub płatności, nie otwieraj i wejdź na stronę ręcznie.
Czy dwuskładnikowe uwierzytelnianie chroni przed quishingiem?
Zależy od składnika. Kod z SMS-a albo z aplikacji można przepisać na fałszywą stronę, która natychmiast poda go dalej i przejmie sesję, więc chroni tylko przed najprostszymi atakami. Passkeys i klucze sprzętowe są związane z domeną i po prostu nie zadziałają na stronie atakującego. To jedyna warstwa, która wytrzymuje sytuację, w której użytkownik już dał się nabrać.
Dlaczego filtr antyspamowy nie wyłapuje kodów QR?
Bo jego najsilniejsze mechanizmy potrzebują adresu URL: reputacji domeny, list blokowanych, przepisywania odnośników i detonacji w piaskownicy. Kod QR jest obrazem, a w marcu 2026 roku 70% złośliwych kodów przyszło dodatkowo schowanych w załączniku PDF. Żeby zobaczyć cel, bramka musi wyrenderować dokument, rozpoznać w nim kod i go zdekodować. Wiele wdrożeń tego kroku nie ma.
Czy kod QR w restauracji albo na parkomacie jest bezpieczny?
Kody nadrukowane fabrycznie zwykle tak, naklejone później niekoniecznie. FTC już w 2023 roku opisała mechanizm zaklejania oryginalnych kodów na parkomatach kodem oszusta. Zasada praktyczna: przy płatnościach korzystaj z aplikacji operatora zamiast z kodu, a jeżeli już skanujesz, sprawdź, czy naklejka nie została naniesiona na oryginalne oznaczenie.
Czym quishing różni się od smishingu i zwykłego phishingu?
Cel jest ten sam: skłonić do otwarcia odnośnika i podania danych. Różni je to, co widzi obrona. W klasycznym phishingu odnośnik jest w treści i da się go przeanalizować; w smishingu jest w SMS-ie, poza zasięgiem bramki; w quishingu jest w obrazku, więc przechodzi przez bramkę, tylko nikt go tam nie widzi.
Podsumowanie
Quishing pokazuje, jak szybko atakujący obchodzą zabezpieczenie skuteczne wobec poprzedniego wektora. Filtry nauczyły się analizować odnośniki, więc odnośnik zniknął z treści i przeniósł się do obrazka, a stamtąd do załącznika. Dane mówią przy tym coś jeszcze: liczba kodów potrafi spaść o 9%, a kilka miesięcy później wykrycia rosną o 146%, bo zmieniło się wyłącznie zaplecze.
Kolejny filtr kupuje w tej rozgrywce jeden kwartał. Trwale zmieniają ją dwie rzeczy: odruch, żeby sprawy logowania i płatności załatwiać na własnej ścieżce zamiast na wskazanej, oraz uwierzytelnianie, którego nie da się oddać fałszywej stronie. Reszta, z listą blokowanych domen włącznie, jest uzupełnieniem.
Kod QR to odnośnik, którego nie zobaczysz przed kliknięciem. Tyle wystarczy, żeby traktować go ostrożnie.
Źródła
- 1.Email threat landscape: Q1 2026 trends and insightsMicrosoft Threat Intelligence · 2026-04-30 · dostęp 2026-08-09Analiza zagrożeń pocztowych za I kwartał 2026 na próbie około 8,3 mld wykrytych zagrożeń. Źródło danych o miesięcznej liczbie wykryć phishingu z kodem QR, wzroście o 146%, udziale załączników PDF i DOC/DOCX oraz o atakach z zagadką obrazkową.
- 2.Phishing Activity Trends Report, 4th Quarter 2025Anti-Phishing Working Group (APWG) · 2026-02-18 · dostęp 2026-08-09Kwartalny raport branżowy; dane o kodach QR pochodzą z telemetrii pocztowej firmy Mimecast, członka APWG. Źródło liczby unikalnych złośliwych kodów QR, rozkładu na sektory, podszywanych marek i rotacji domen generatorów.
- 3.ENISA Threat Landscape 2025ENISA · 2025-10 · dostęp 2026-08-09Analiza 4 875 incydentów w Unii Europejskiej z okresu lipiec 2024 – czerwiec 2025. Źródło udziału phishingu wśród wektorów wejścia, definicji quishingu oraz opisu kampanii Scanception z kodami QR w załącznikach PDF.
- 4.2025 Internet Crime ReportFBI IC3 · 2026 · dostęp 2026-08-09Statystyka zgłoszeń przestępstw internetowych w Stanach Zjednoczonych za 2025 rok. Źródło liczby zgłoszeń dotyczących phishingu i spoofingu.
- 5.Uwaga na fałszywe wezwania do zapłatyKrajowa Administracja Skarbowa · 2026-04-14 · dostęp 2026-08-09Komunikat polskiej administracji skarbowej o fałszywych wezwaniach do zapłaty z kodem QR podrzucanych za wycieraczki samochodów.
- 6.Raport roczny z działalności CERT Polska w 2025 rokuCERT Polska / NASK · 2026-04 · dostęp 2026-08-09Przegląd kampanii phishingowych w polskiej cyberprzestrzeni w 2025 roku, w tym podszywania się pod firmy kurierskie i system e-Doręczeń.
- 7.Scammers hide harmful links in QR codes to steal your informationFederal Trade Commission · 2023-12 · dostęp 2026-08-09Ostrzeżenie konsumenckie amerykańskiego regulatora opisujące zaklejanie oryginalnych kodów QR na parkomatach kodami oszustów.
- 8.Bankowcy dla CyberEdukacji: Quishing — uważaj na fałszywe kody QR!Związek Banków Polskich · 2025-10-16 · dostęp 2026-08-09Materiał edukacyjny polskiego sektora bankowego w ramach kampanii „Bankowcy dla CyberEdukacji”, poświęcony rozpoznawaniu fałszywych kodów QR.
- 9.Data Shows C-Suite Receives 42x More QR Code AttacksAbnormal Security · 2024-02 · dostęp 2026-08-09Analiza dostawcy ochrony poczty z danych za IV kwartał 2023 roku. Źródło porównania liczby ataków z kodem QR wymierzonych w zarząd i w przeciętnego pracownika; dane sprzed dwóch lat, cytowane jako opis mechanizmu, nie jako aktualny pomiar.
Sprawdź, ilu pracowników zeskanuje kod
Prowadzimy symulacje quishingu obok klasycznego phishingu i smishingu, także z kodami umieszczonymi fizycznie w biurze. Wynik pokazuje realny odsetek zeskanowań, a nie deklaracje ze szkolenia.