VDI: co to jest i kiedy wirtualne pulpity mają sens
VDI to wirtualne pulpity uruchamiane na serwerach firmy: pracownik łączy się z nimi z dowolnego urządzenia, a dane zostają w serwerowni. Wyjaśniamy, jak działa VDI, czym różni się od zdalnego pulpitu, RDP, DaaS i VPN, co zmienia w bezpieczeństwie, czego nie rozwiązuje i kiedy wdrożenie ma sens.
VDI (Virtual Desktop Infrastructure, infrastruktura wirtualnych pulpitów) to sposób udostępniania pracownikom pulpitu (najczęściej z systemem Windows), który działa jako maszyna wirtualna na serwerze, a nie na komputerze użytkownika. Użytkownik łączy się z nim przez sieć z laptopa, terminala albo przeglądarki, a do jego urządzenia trafia tylko obraz ekranu. Aplikacje i pliki zostają na serwerach. Poniżej wyjaśniamy, jak działa VDI, czym różni się od zdalnego pulpitu, publikowania aplikacji, DaaS i VPN, co zmienia w bezpieczeństwie, czego nie rozwiązuje i kiedy wdrożenie ma sens.
Skrót VDI ma też inne znaczenia. Plik z rozszerzeniem .vdi (Virtual Disk Image) to obraz dysku maszyny wirtualnej w programie VirtualBox. VDI 2700 to niemiecka wytyczna dotycząca zabezpieczania ładunków na pojazdach drogowych. Część uczelni nazywa „VDI” swój portal logowania do wirtualnych pulpitów dla studentów, czyli jedno konkretne wdrożenie tej technologii. Ten tekst dotyczy infrastruktury wirtualnych pulpitów w firmie.
Jak działa VDI
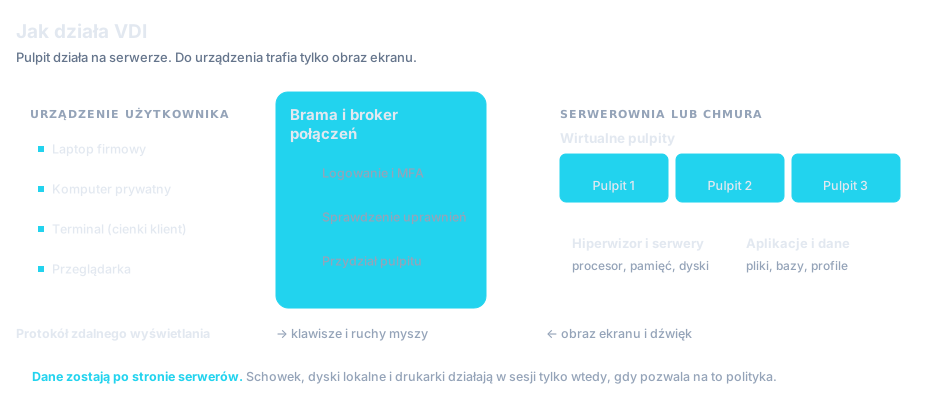
W tradycyjnym modelu system operacyjny, aplikacje i pliki znajdują się na komputerze pracownika. W VDI działają na serwerach w serwerowni albo w chmurze, a komputer pracownika wyświetla obraz i przesyła ruchy myszy oraz naciśnięcia klawiszy. Środowisko składa się z sześciu elementów:
- Serwery i hiperwizor. Hiperwizor to oprogramowanie, które dzieli zasoby fizycznego serwera między wiele maszyn wirtualnych. Każdy wirtualny pulpit jest jedną taką maszyną z własnym systemem operacyjnym
- Obraz wzorcowy. Raz przygotowany system z aplikacjami i ustawieniami, z którego powstają pulpity. Poprawkę instaluje się w obrazie, a nie na każdym komputerze osobno
- Broker połączeń. Usługa, która po zalogowaniu sprawdza, do których pulpitów i aplikacji użytkownik ma dostęp, i kieruje go do wolnej maszyny albo do jego własnej
- Brama dostępowa. Przyjmuje połączenia z internetu, szyfruje je i przekazuje do brokera. Dzięki niej same pulpity nie są dostępne bezpośrednio z internetu
- Protokół zdalnego wyświetlania. Przesyła do urządzenia obraz ekranu i dźwięk, a w drugą stronę naciśnięcia klawiszy i ruchy myszy. Najbardziej znanym protokołem tego typu jest RDP (Remote Desktop Protocol)
- Urządzenie końcowe. Laptop, komputer domowy, tablet, przeglądarka albo terminal
Sesja przebiega w kolejności pokazanej na schemacie. Użytkownik uruchamia program kliencki albo otwiera adres w przeglądarce, podaje hasło i drugi składnik uwierzytelniania, a broker sprawdza jego uprawnienia i przydziela pulpit. Każda operacja jest odtąd wykonywana na serwerze. Po wylogowaniu pulpit zostaje zachowany albo wraca do stanu z obrazu wzorcowego, zależnie od typu pulpitu, opisanego niżej.
Terminal VDI, czyli cienki klient
Terminal VDI (cienki klient, ang. thin client) to małe urządzenie, które ma tylko tyle oprogramowania, ile potrzeba do połączenia z wirtualnym pulpitem. Nie przechowuje dokumentów ani aplikacji. Podłącza się do niego monitor, klawiaturę i mysz. Terminale stosuje się tam, gdzie wiele osób korzysta z tych samych stanowisk, na przykład w rejestracji przychodni albo w punkcie obsługi klienta.
Pulpity trwałe i nietrwałe
Wirtualne pulpity dzielą się na dwa typy, które różnią się nakładem pracy przy utrzymaniu, wygodą i bezpieczeństwem.
Pulpit nietrwały ma jedną zaletę z punktu widzenia bezpieczeństwa: złośliwe oprogramowanie, które zapisało się w systemie, znika razem z maszyną po wylogowaniu. Zostają natomiast pliki zapisane w profilu użytkownika lub na dyskach sieciowych oraz hasła, które atakujący zdążył przechwycić.
VDI, zdalny pulpit, publikowanie aplikacji i DaaS
Te pojęcia bywają używane zamiennie, choć oznaczają różne rzeczy. „Zdalny pulpit” w języku potocznym to każde połączenie z ekranem innego komputera. W tym znaczeniu VDI jest jednym ze sposobów uzyskania zdalnego pulpitu. Ta nazwa obejmuje jednak co najmniej trzy różne rozwiązania.
VDI vs RDP i zdalny pulpit
RDP to protokół, czyli sposób przesyłania obrazu i poleceń między dwoma komputerami. VDI to cała infrastruktura: serwery, obraz wzorcowy, broker i brama. Jedno nie wyklucza drugiego, bo VDI może używać RDP jako protokołu wyświetlania.
Najprostszy zdalny pulpit to połączenie z konkretnym fizycznym komputerem, na przykład ze stacją roboczą w biurze. Drugi wariant to usługi pulpitu zdalnego na serwerze (Remote Desktop Services, dawniej usługi terminalowe): wielu użytkowników loguje się do jednego systemu Windows Server i każdy ma w nim własną sesję. Serwer, który obsługuje takie sesje, nazywa się hostem sesji. W VDI każdy użytkownik ma osobną maszynę wirtualną z własnym systemem. Jest więc lepiej odizolowany od pozostałych, ale zużywa więcej zasobów serwera.
VDI a maszyna wirtualna (VM)
VM (virtual machine, maszyna wirtualna) to pojedynczy komputer uruchomiony programowo na hiperwizorze. Może być serwerem bazy danych, środowiskiem testowym albo pulpitem. VDI to sposób zarządzania wieloma takimi maszynami w roli pulpitów: tworzenie ich z obrazu, przydzielanie użytkownikom, obsługa logowania i połączeń.
Publikowanie aplikacji i DaaS
Przy publikowaniu aplikacji użytkownik nie dostaje całego pulpitu, tylko okno jednego programu, który działa na serwerze. Na swoim komputerze widzi je obok lokalnych aplikacji. DaaS (Desktop as a Service) to wirtualne pulpity kupowane jako usługa: serwery, hiperwizor i broker utrzymuje dostawca w swojej chmurze, a firma zarządza obrazami, aplikacjami i użytkownikami.
| Model | Co dostaje użytkownik | Gdzie działa | Kiedy pasuje | Na co uważać |
|---|---|---|---|---|
| VDI | Własną maszynę wirtualną z pełnym pulpitem | Na serwerach firmy, w serwerowni lub w chmurze | Gdy aplikacje wymagają systemu klienckiego albo użytkownicy potrzebują izolacji i własnych ustawień | Największe wymagania sprzętowe i najwięcej pracy przy utrzymaniu |
| Hosty sesji (usługi pulpitu zdalnego) | Sesję we wspólnym systemie serwerowym | Na serwerach firmy, w serwerowni lub w chmurze | Gdy wiele osób używa tego samego zestawu aplikacji | Nie każda aplikacja działa poprawnie w systemie serwerowym i przy wielu użytkownikach naraz |
| Publikowanie aplikacji | Okno jednej aplikacji zamiast pulpitu | Na hostach sesji lub maszynach VDI | Gdy potrzebny jest dostęp do jednego lub kilku programów, na przykład dla firmy zewnętrznej | Wymiana plików między aplikacją a urządzeniem wymaga jasnych zasad |
| DaaS | Wirtualny pulpit jako usługę | W chmurze dostawcy | Gdy firma nie chce utrzymywać własnych serwerów albo liczba użytkowników szybko się zmienia | Lokalizacja danych, zależność od dostawcy i opóźnienie w komunikacji z systemami, które zostały w serwerowni |
Te modele można łączyć w jednym środowisku. O wyborze modelu dla danej grupy decydują aplikacje, z których ta grupa korzysta.
VDI a VPN w pracy zdalnej
VPN i VDI rozwiązują różne problemy. VPN łączy urządzenie pracownika z siecią firmy. Aplikacje nadal działają na tym urządzeniu, pliki są na nie pobierane, a komputer staje się częścią sieci wewnętrznej. Jeśli jest zainfekowany, złośliwe oprogramowanie ma zwykle taki sam dostęp do serwerów jak użytkownik.
W VDI urządzenie nie jest podłączane do sieci firmy. Łączy się tylko z bramą i odbiera obraz. Pliki zostają na serwerach, o ile polityka nie pozwala kopiować ich przez schowek lub dyski lokalne.
VPN wystarcza, gdy pracownicy mają firmowe, zarządzane laptopy, a aplikacje działają lokalnie lub w przeglądarce. VDI lub publikowanie aplikacji ma przewagę, gdy łączą się urządzenia prywatne, gdy dane nie mogą opuszczać serwerów albo gdy dostęp trzeba ograniczyć do wybranych programów. Oba rozwiązania wymagają uwierzytelniania wieloskładnikowego i oba są dostępne z internetu, więc ich bramy trzeba aktualizować w pierwszej kolejności.
Bezpieczeństwo: co VDI daje, a czego nie rozwiązuje
VDI zmienia miejsce, w którym znajdują się dane i działają aplikacje. Daje to korzyść w kilku konkretnych scenariuszach. Liczby, do których odwołujemy się niżej, są w tabeli.
| Wskaźnik | Wartość | Źródło |
|---|---|---|
| Naruszenia danych, w których pierwszym wektorem dostępu było wykorzystanie podatności (z wyłączeniem błędów i nadużyć uprawnień) | 31% | Verizon DBIR 2026 |
| Naruszenia danych, w których pierwszym wektorem dostępu było nadużycie poświadczeń (z wyłączeniem błędów i nadużyć uprawnień) | 13% | Verizon DBIR 2026 |
| Naruszenia danych z udziałem strony trzeciej | 48% | Verizon DBIR 2026 |
| Mediana czasu pełnego usunięcia podatności wymienionych w katalogu CISA KEV | 43 dni | Verizon DBIR 2026 |
| Incydenty ransomware zarejestrowane przez CERT Polska w 2025 roku | 179 (o 21 proc. więcej niż w 2024 roku) | CERT Polska / NASK |
Dane zostają na serwerach
Jeśli polityka sesji wyłącza schowek oraz przekierowanie dysków lokalnych i drukarek, pliki nie trafiają na urządzenie użytkownika. Zgubiony lub skradziony laptop nie zawiera wtedy dokumentów firmy, a dostęp odbiera się, blokując konto. To samo dotyczy komputerów prywatnych. VDI nie zastępuje jednak szyfrowania dysków ani kontroli nośników na komputerach, które nadal przechowują dane lokalnie. Opisujemy to w tekstach o szyfrowaniu pendrive’ów i kontroli USB oraz o systemie DLP.
Poprawki instaluje się w jednym miejscu
Według raportu Verizon DBIR 2026 wykorzystanie podatności było pierwszym wektorem dostępu w 31% naruszeń, a mediana czasu pełnego usunięcia podatności wymienionych w katalogu CISA KEV wyniosła 43 dni. Przy pulpitach nietrwałych poprawkę instaluje się w obrazie wzorcowym. Po ponownym utworzeniu pulpitów mają ją wszyscy użytkownicy i nie trzeba czekać, aż każdy laptop połączy się z siecią. Urządzenia końcowe, serwery i hiperwizor nadal wymagają aktualizacji. Na komputerach z systemami Windows, macOS i Linux poprawki instaluje z jednej konsoli platforma RMM, taka jak NinjaOne.
Dostęp dla firm zewnętrznych
W tym samym raporcie 48% naruszeń miało związek ze stroną trzecią. Serwisant, biuro rachunkowe czy dostawca oprogramowania często potrzebują jednej aplikacji, a dostają VPN do całej sieci. Publikowanie aplikacji pozwala pokazać im tylko ten program, przez bramę z MFA, a reszta sieci pozostaje dla nich niewidoczna. Jak atakujący wykorzystują dostęp dostawców, opisujemy w tekście o ataku na łańcuch dostaw. Inaczej jest z dostępem administracyjnym do serwerów i urządzeń sieciowych. Do tego służy system PAM, na przykład JumpServer: imienne konta dla administratorów i firm zewnętrznych, sejf haseł i nagrywanie sesji.
Czego VDI nie rozwiązuje
VDI nie chroni przed przejęciem konta. Jeśli atakujący zna hasło użytkownika i nie zatrzyma go drugi składnik, loguje się do wirtualnego pulpitu tak samo jak pracownik i widzi te same dane. Według raportu Verizon DBIR 2026 nadużycie poświadczeń było pierwszym wektorem dostępu w 13% naruszeń. VDI tego wektora nie usuwa.
- Złośliwe oprogramowanie na prywatnym komputerze może przechwycić hasło wpisywane przy logowaniu i obraz wyświetlany na ekranie.
- Wyłączony schowek nie chroni przed zdjęciem ekranu zrobionym telefonem ani przed przepisaniem danych.
- Ransomware uruchomione w wirtualnym pulpicie szyfruje udziały sieciowe, do których użytkownik ma prawo zapisu.
- Brama i broker są wystawione do internetu. Podatność bez zainstalowanej poprawki może dać atakującemu dostęp do wszystkich pulpitów.
- Awaria platformy zatrzymuje pracę wszystkich użytkowników naraz, więc potrzebne są nadmiarowe serwery i plan postępowania na czas przerwy.
Trzecie z tych ograniczeń dotyczy ransomware. W 2025 roku CERT Polska zarejestrował 179 incydentów ransomware, o 21 proc. więcej niż w 2024 roku. Co robić w razie takiego ataku, opisujemy w tekście o pierwszej godzinie ataku ransomware. Z ograniczeń wynikają wymagania. Logowanie do bramy musi wymagać uwierzytelniania wieloskładnikowego. Wirtualny pulpit jest zwykłym systemem operacyjnym, więc potrzebuje ochrony klasy EDR tak samo jak fizyczny komputer. Logi bramy, brokera i sesji powinny trafiać do monitoringu, aby osoba odpowiedzialna za monitoring zauważyła logowanie z nietypowego miejsca albo o nietypowej porze. Kopie zapasowe udziałów sieciowych muszą być odizolowane od sieci, w której pracują użytkownicy.
VDI a ustawa o KSC i NIS2
Przepisy nie wymagają VDI. Dyrektywa NIS2 wymienia wśród minimalnych środków zarządzania ryzykiem politykę kontroli dostępu (art. 21 ust. 2 lit. i) oraz, w stosownych przypadkach, uwierzytelnianie wieloskładnikowe lub ciągłe (lit. j). Znowelizowana ustawa o krajowym systemie cyberbezpieczeństwa nakłada na podmioty kluczowe i ważne obowiązek wdrożenia systemu zarządzania bezpieczeństwem informacji (art. 8 ustawy), który obejmuje między innymi kontrolę dostępu. Brama z MFA, reguły dostępu do poszczególnych aplikacji i logi sesji pomagają te wymagania spełnić i wykazać ich spełnienie podczas audytu. Nie zastępują szacowania ryzyka ani pozostałych środków. Kogo dotyczą te obowiązki, wyjaśniamy w tekście o NIS2 i ustawie o KSC.
Zalety i wady VDI
Najważniejsze plusy i minusy VDI opisane w tym tekście, zebrane w jednym miejscu.
Zalety VDI
- Dane zostają na serwerach. Przy wyłączonym schowku i przekierowaniu dysków pliki nie trafiają na urządzenie użytkownika
- Poprawki instaluje się w jednym obrazie. Przy pulpitach nietrwałych aktualizację wgrywa się do obrazu wzorcowego, a nie na każdy komputer osobno
- Dostęp z dowolnego urządzenia. Z laptopa, komputera prywatnego, tabletu, terminala albo przeglądarki
- Dostęp tylko do wybranych aplikacji. Firma zewnętrzna widzi jeden program, a nie całą sieć
Wady VDI
- Zależność od łącza. Bez połączenia z serwerem nie da się pracować, a duże opóźnienie utrudnia pracę
- Jeden punkt awarii. Awaria platformy zatrzymuje pracę wszystkich użytkowników naraz
- Licencje i administracja. Środowiska wirtualne mają własne zasady licencjonowania, a obraz, bramę i hiperwizor ktoś musi stale aktualizować
- Brak ochrony przed przejęciem konta. Kto zna hasło i nie zostanie zatrzymany przez drugi składnik, widzi ten sam pulpit co pracownik
Gdzie VDI ma sens
W Polsce z domu pracuje mniejszy odsetek osób niż średnio w Unii Europejskiej, ale udział pracujących z domu rośnie. Według Eurostatu w 2025 roku 6,1% pracujących w Polsce w wieku 15–64 lata zwykle pracowało z domu, a 10,2% robiło to czasami. Rok wcześniej było to 5,5% i 9,8%.
| Wskaźnik | Polska | UE-27 | Źródło |
|---|---|---|---|
| Zwykle pracują z domu | 6,1% (2024: 5,5%) | 8,8% | Eurostat, tabela lfsa_ehomp |
| Czasami pracują z domu | 10,2% (2024: 9,8%) | 14,2% | Eurostat, tabela lfsa_ehomp |
| Nigdy nie pracują z domu | 83,7% (2024: 84,7%) | 77,0% | Eurostat, tabela lfsa_ehomp |
Praca zdalna to tylko jeden z powodów. VDI lub publikowanie aplikacji pasuje w następujących sytuacjach:
- Praca zdalna i hybrydowa, zwłaszcza z komputerów prywatnych, którymi firma nie zarządza
- Firmy zewnętrzne i podwykonawcy, którzy potrzebują dostępu do wybranych aplikacji
- Starsze aplikacje Windows, które mają działać na komputerach z systemem macOS, tabletach albo w przeglądarce
- Centra obsługi telefonicznej i zespoły zmianowe, w których wiele osób korzysta z tych samych stanowisk i tego samego zestawu programów
- Urzędy i szpitale, gdzie pracownik przechodzi między stanowiskami, a dane osobowe i medyczne nie powinny zostawać na lokalnych dyskach
Gdzie VDI nie pasuje
VDI nie zastępuje komputerów bez dodatkowych zasobów. Moc obliczeniową, pamięć i dyski trzeba zapewnić w serwerowni albo w chmurze, a platformę trzeba utrzymywać. W poniższych sytuacjach zwykle lepiej wybrać inne rozwiązanie:
- Słabe lub niestabilne łącze. Bez połączenia z serwerem użytkownik nie może pracować, a duże opóźnienie utrudnia pracę
- Praca bez dostępu do sieci, na przykład w terenie albo w podróży
- Aplikacje, które już działają w przeglądarce. Jeśli cała praca odbywa się w usługach SaaS, wirtualny pulpit jest dodatkową warstwą, która niczego nie zmienia
- Wymagająca grafika i wideo. Projektowanie 3D i montaż wymagają kart graficznych w serwerach i dobrego łącza, co podnosi wymagania sprzętowe
- Firma bez administratora. Platformę trzeba aktualizować i nadzorować. Bez osoby, która za to odpowiada, firma ma kolejny nieaktualizowany system dostępny z internetu
Rozwiązaniem pośrednim jest publikowanie tylko tych aplikacji, które tego wymagają, zamiast przenoszenia wszystkich pulpitów.
Czego wymaga wdrożenie VDI
Wdrożenie VDI wymaga decyzji w pięciu obszarach: serwery, sieć, licencje, profile użytkowników i urządzenia peryferyjne.
Dobór serwerów
Dobór zaczyna się od liczby osób pracujących jednocześnie, a nie od liczby kont. Dla każdej grupy trzeba ustalić, ile mocy procesora, pamięci i miejsca na dysku potrzebują jej aplikacje. Największe obciążenie występuje rano, gdy wiele osób loguje się w tym samym czasie, oraz podczas instalowania aktualizacji i skanowania antywirusowego. Do tego dochodzi zapas na awarię jednego serwera. Założenia najlepiej sprawdzić w pilotażu z prawdziwymi użytkownikami.
Sieć i opóźnienia
Wygoda pracy zależy bardziej od opóźnienia między urządzeniem a serwerem niż od samej przepustowości łącza. Trzeba sprawdzić łącza w oddziałach i typowe łącza domowe pracowników. Wideokonferencje i telefonia w wirtualnym pulpicie wymagają osobnych testów, bo dźwięk i obraz z kamery są przesyłane dodatkowo przez serwer. Jeśli pulpity są w chmurze, a bazy danych w serwerowni, liczy się też opóźnienie między nimi.
Licencje
Zasady licencjonowania trzeba ustalić przed wyborem modelu. Dostęp do wirtualnych pulpitów z systemem Windows i dostęp do hostów sesji mają własne zasady licencjonowania, inne niż dla systemu zainstalowanego na komputerze. Część producentów oprogramowania stosuje odrębne warunki dla środowisk wirtualnych. Dochodzą też licencje platformy VDI i hiperwizora.
Profile użytkowników
Przy pulpitach nietrwałych ustawienia, skróty, podpisy w poczcie i pliki użytkownika muszą być przechowywane poza maszyną, w profilu ładowanym przy logowaniu. Źle zaplanowane profile wydłużają logowanie. Trzeba zdecydować, co należy do profilu, gdzie są przechowywane dokumenty i jak wykonuje się ich kopie zapasowe.
Drukowanie i urządzenia
Drukarki, skanery, czytniki kart, tokeny do podpisu elektronicznego i kamery są podłączone do urządzenia użytkownika, a aplikacja działa na serwerze. Każdy typ urządzenia trzeba przetestować. Przekierowanie drukarek i dysków umożliwia też skopiowanie danych poza sesję. Domyślnie powinno być wyłączone i włączane tylko dla grup, które go potrzebują.
Pytania przed wyborem
Na poniższe pytania warto odpowiedzieć przed rozmową o konkretnym produkcie. Pomagamy w tym w ramach projektu architektury bezpieczeństwa, a wdrożenie prowadzimy jako integrację systemów bezpieczeństwa.
- Które aplikacje mają być dostępne zdalnie i czy potrzebny jest cały pulpit, czy wystarczą pojedyncze programy
- Ile osób pracuje jednocześnie i z jakich urządzeń: firmowych, prywatnych, terminali
- Co może opuścić sesję (schowek, pliki, wydruki) i dla których grup
- Jak użytkownicy się logują, jaki jest drugi składnik i co się dzieje, gdy urządzenie nie spełnia wymagań bezpieczeństwa
- Gdzie mają działać pulpity: we własnej serwerowni, w chmurze czy w obu miejscach, i gdzie mogą być przetwarzane dane
- Jakie licencje są potrzebne dla systemu, aplikacji i platformy
- Kto aktualizuje obraz wzorcowy, bramę i hiperwizor i w jakim czasie od wydania poprawki
- Dokąd trafiają logi sesji i kto reaguje na nietypowe logowania
- Co robią użytkownicy, gdy platforma jest niedostępna
Jak to wygląda w Parallels RAS
Parallels RAS publikuje aplikacje Windows i pełne pulpity z hostów sesji, maszyn VDI i komputerów w biurze. Użytkownik otwiera je w przeglądarce albo w programie klienckim w systemach Windows, macOS, Linux, iOS lub Android, a programy działają na serwerach firmy: w serwerowni, w chmurze albo w obu miejscach. Połączenia z internetu przechodzą przez bramę Secure Gateway z MFA, a zasady klienta decydują, czy w sesji działają schowek, dyski lokalne i drukarki. Reguły dostępu określają dla każdej aplikacji, kto ją widzi: według użytkownika lub grupy, adresu IP, systemu urządzenia i tego, czy urządzenie spełnia wymagania bezpieczeństwa. Przy zastępowaniu VPN użytkowników warto przenosić grupa po grupie, żeby nikt nie stracił dostępu w dniu przełączenia.
Najczęstsze pytania
Co to jest VDI w prostych słowach?
VDI to pulpit komputera, który działa na serwerze firmy. Pracownik łączy się z nim przez sieć i widzi go na swoim ekranie.
Czym różni się VDI od zdalnego pulpitu?
„Zdalny pulpit” to ogólna nazwa połączenia z ekranem innego komputera, a RDP to protokół, który takie połączenie obsługuje. VDI to infrastruktura, w której każdy użytkownik ma własną maszynę wirtualną przydzielaną przez broker połączeń.
Czy VDI to to samo co plik .vdi w programie VirtualBox?
Nie. Plik .vdi to obraz dysku maszyny wirtualnej w programie VirtualBox, a skrót oznacza tam Virtual Disk Image. VDI opisane w tym tekście to Virtual Desktop Infrastructure, czyli infrastruktura wirtualnych pulpitów w firmie.
Czy VDI zastępuje VPN?
Tak tam, gdzie użytkownik potrzebuje dostępu do aplikacji, a nie do całej sieci. VPN wystarcza, gdy pracownicy mają firmowe, zarządzane laptopy, a aplikacje działają lokalnie lub w przeglądarce.
Czy VDI jest bezpieczne?
VDI ogranicza ryzyko wycieku danych z urządzeń końcowych i ułatwia instalowanie poprawek. Nie chroni przed przejęciem konta, więc potrzebne są uwierzytelnianie wieloskładnikowe, ochrona EDR na wirtualnych pulpitach, monitoring logowań i aktualizowanie bramy.
Co to jest terminal VDI?
To małe urządzenie, nazywane też cienkim klientem, które służy tylko do połączenia z wirtualnym pulpitem i nie przechowuje aplikacji ani dokumentów.
Czym różni się VDI od DaaS?
W VDI firma sama utrzymuje serwery, hiperwizor i broker. W DaaS tę infrastrukturę utrzymuje dostawca w swojej chmurze, a firma zarządza obrazami, aplikacjami i użytkownikami.
Jakie są wady VDI?
Najważniejsze wady to zależność od łącza, jedna platforma, której awaria zatrzymuje pracę wszystkich użytkowników, osobne zasady licencjonowania i potrzeba administratora, który aktualizuje obraz, bramę i hiperwizor. VDI nie chroni też przed przejęciem konta.
Kluczowe wnioski
- 1VDI to pulpity uruchamiane jako maszyny wirtualne na serwerach, a urządzenie użytkownika odbiera tylko obraz ekranu
- 2Pulpit trwały zachowuje zmiany użytkownika, a nietrwały po wylogowaniu wraca do stanu z obrazu wzorcowego
- 3RDP to protokół, hosty sesji dzielą jeden system między wielu użytkowników, a DaaS to wirtualne pulpity jako usługa
- 4Inaczej niż przy VPN urządzenie użytkownika nie jest podłączane do sieci firmy, a pliki zostają na serwerach
- 5Przejęte konto daje atakującemu ten sam pulpit co pracownikowi, więc MFA, EDR i monitoring są konieczne
- 6VDI pasuje przy urządzeniach prywatnych, dostępie firm zewnętrznych i stanowiskach zmianowych, a nie pasuje przy słabym łączu, pracy wyłącznie w usługach SaaS i braku administratora
- 7Zanim wybierzesz pełne VDI, sprawdź, czy nie wystarczy opublikować kilku aplikacji
Źródła
- 1.Employed persons working from home by professional status, % of total employment (lfsa_ehomp)Eurostat · 2026-10-30 · dostęp 2026-11-11Pracujący (employed persons, wszystkie statusy zatrudnienia) w wieku 15–64 lata, 2025 rok. Polska: zwykle 6,1%, czasami 10,2%, nigdy 83,7% (2024: 5,5%, 9,8% i 84,7%). UE-27: zwykle 8,8%, czasami 14,2%, nigdy 77,0%. Dane zaktualizowane 30 października 2026 r.
- 2.2026 Data Breach Investigations Report: Executive SummaryVerizon · 2026-05 · dostęp 2026-11-11Strony 8 i 9: wykorzystanie podatności jako pierwszy wektor dostępu w 31% naruszeń i nadużycie poświadczeń w 13% (naruszenia bez kategorii błędów i nadużyć uprawnień), mediana czasu pełnego usunięcia podatności wymienionych w katalogu CISA KEV 43 dni, udział strony trzeciej w 48% naruszeń.
- 3.Prawie 2 tys. zgłoszeń każdego dnia. Raport CERT Polska za 2025 rokCERT Polska / NASK · 2026-04-08 · dostęp 2026-11-11„W ubiegłym roku odnotowano 179 takich incydentów – o 21 proc. więcej niż w 2024 roku” (o atakach ransomware).
- 4.Dyrektywa Parlamentu Europejskiego i Rady (UE) 2022/2555 (NIS2)Dziennik Urzędowy UE · 2022-12-27 · dostęp 2026-11-11Art. 21 ust. 2 lit. i (polityka kontroli dostępu) oraz lit. j (uwierzytelnianie wieloskładnikowe lub ciągłe, w stosownych przypadkach).
- 5.Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252)Sejm RP (ELI) · 2026-03-02 · dostęp 2026-11-11Art. 8 ustawy o KSC w brzmieniu nadanym nowelizacją (system zarządzania bezpieczeństwem informacji w podmiocie kluczowym i ważnym).
Chcesz udostępnić aplikacje bez VPN do całej sieci?
Wdrażamy Parallels RAS: aplikacje i pulpity Windows na dowolnym urządzeniu, także w przeglądarce, przez bramę z MFA. Programy i dane zostają na Twoich serwerach.