SOAR: co to jest i jak automatyzuje reakcję na incydenty
SOAR to oprogramowanie, które po alercie samo wykonuje opisane kroki: zbiera kontekst, zakłada zgłoszenie i uruchamia reakcję w innych systemach. Wyjaśniamy, jak działa playbook, czym SOAR różni się od SIEM, XDR i EDR, co automatyzować najpierw, a czego nie, i kto go potrzebuje.
SOAR (Security Orchestration, Automation and Response) to oprogramowanie, które łączy narzędzia bezpieczeństwa w organizacji i po alercie samo wykonuje ustalone wcześniej kroki: zbiera informacje o zdarzeniu, zakłada zgłoszenie, powiadamia właściwe osoby i uruchamia reakcję w innych systemach, na przykład blokuje konto. SOAR niczego nie wykrywa. Zaczyna pracę wtedy, gdy alert już istnieje. Poniżej wyjaśniamy, co oznaczają trzy części nazwy, jak działa playbook krok po kroku, czym system SOAR różni się od SIEM, XDR i EDR, co automatyzować najpierw, a czego nie, kto takiego systemu potrzebuje i jak przebiega wdrożenie.
Co oznacza skrót SOAR
Skrót rozwija się jako Security Orchestration, Automation and Response, czyli orkiestracja, automatyzacja i reakcja w obszarze bezpieczeństwa, i w tym brzmieniu podaje go słownik NIST, amerykańskiego instytutu normalizacyjnego. Wytyczne NIST SP 800-61 w wersji z kwietnia 2025 roku wymieniają SOAR obok SIEM wśród narzędzi, które służą do analizy zdarzeń i do oceny skali incydentu. Każda z trzech części nazwy opisuje inną funkcję.
Orkiestracja: połączenie narzędzi
Orkiestracja oznacza, że SOAR ma połączenia z innymi systemami, może pobierać z nich dane i wysyłać do nich polecenia. SOAR łączy się zwykle z systemem SIEM, ochroną endpointów (EDR), pocztą, katalogiem użytkowników i dostawcą tożsamości, firewallem, bazami reputacji adresów i plików oraz systemem zgłoszeń. Komunikacja odbywa się zwykle przez API. Dzięki temu jedna sekwencja może pobrać dane z trzech systemów i wykonać akcję w czwartym, a analityk nie musi logować się do każdej konsoli osobno.
Automatyzacja: kroki wykonywane bez człowieka
Automatyzacja to wykonywanie kroków według zapisanej sekwencji, którą nazywa się playbookiem. Playbook określa, co ma się stać po alercie danego typu, w jakiej kolejności i pod jakimi warunkami. Krok może być w pełni automatyczny albo czekać na zatwierdzenie przez analityka. Ten wybór ustala się osobno dla każdej akcji.
Reakcja: obsługa incydentu w jednym miejscu
Trzecia część to obsługa sprawy. SOAR prowadzi zgłoszenie od alertu do zamknięcia: przypisuje je do osoby, zapisuje wykonane kroki wraz z godziną i wynikiem, przechowuje zebrane dowody i pozwala wygenerować raport. Ten zapis jest potrzebny także po incydencie, bo pokazuje, kto, kiedy i jaką decyzję podjął.
Jak działa playbook: przykład krok po kroku
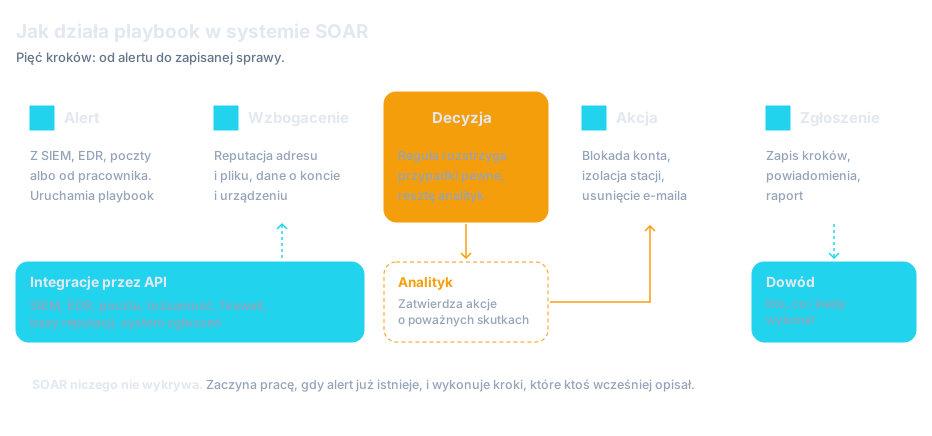
NIST SP 800-61 opisuje playbooki jako zapis konkretnych kroków lub zadań, które ludzie wykonują w określonych scenariuszach. SOAR przenosi taki zapis do postaci, którą może wykonać program. Poniższy przykład dotyczy częstego scenariusza: pracownik zgłasza podejrzaną wiadomość e-mail. Kolejność kroków odpowiada schematowi na początku tekstu.
- Krok 1AutomatAlert uruchamia playbook
Zgłoszenie od pracownika albo alert z filtra poczty trafia do systemu SOAR. System rozpoznaje typ zdarzenia i uruchamia przypisany do niego playbook. Jeśli sprawa dotycząca tej samej wiadomości jest już otwarta, nowy alert zostaje do niej dołączony.
- Krok 2AutomatWzbogacenie
Playbook wyodrębnia z wiadomości nadawcę, linki i załączniki. Sprawdza je w bazach reputacji, pobiera z systemu pocztowego listę osób, które dostały tę samą wiadomość, a z katalogu użytkowników dane o odbiorcach: dział, uprawnienia i ostatnie logowania.
- Krok 3Reguła albo analitykDecyzja
Jeśli link albo załącznik figuruje w bazach reputacji jako złośliwy, playbook przechodzi dalej sam. Jeśli wynik jest niejednoznaczny, sprawa trafia do analityka razem z zebranymi danymi, a playbook czeka na jego decyzję.
- Krok 4Automat, część akcji po zatwierdzeniuAkcja
Playbook usuwa wiadomość ze skrzynek wszystkich odbiorców, blokuje adres nadawcy i domenę z linku. Jeśli ktoś kliknął link, wymusza zmianę hasła i unieważnia aktywne sesje tego konta. Akcje o poważniejszych skutkach, takie jak zablokowanie konta administratora, czekają na zatwierdzenie.
- Krok 5Automat i analitykZgłoszenie i raport
Wszystkie kroki, wyniki i decyzje są zapisywane w zgłoszeniu. Playbook powiadamia osobę, która zgłosiła wiadomość, i zamyka sprawę albo przekazuje ją analitykowi do dalszego badania.
Ten sam układ powtarza się w innych playbookach: logowanie z nietypowej lokalizacji, alert o złośliwym oprogramowaniu na stacji roboczej, hasło pracownika znalezione w wycieku. Zmieniają się źródła danych i akcje, a kolejność pozostaje taka sama: alert, wzbogacenie, decyzja, akcja, zapis.
Playbook powinien też określać, co się dzieje, gdy coś nie zadziała: gdy system, do którego SOAR wysyła polecenie, nie odpowiada, albo gdy analityk nie zatwierdzi akcji w ustalonym czasie. Bez tego sprawa może zatrzymać się w połowie i nikt tego nie zauważy.
Gdzie SOAR pasuje obok SIEM, XDR i EDR
| Narzędzie | Co robi | Skąd ma dane | Jak reaguje | Czego nie zrobi |
|---|---|---|---|---|
| SOAR | Wykonuje playbooki po alercie i prowadzi zgłoszenia | Z alertów innych narzędzi i z danych pobranych przez API | Uruchamia akcje w wielu systemach: w poczcie, systemie tożsamości, EDR i na firewallu | Niczego nie wykrywa i nie poprawi źle opisanego procesu |
| SIEM | Zbiera, normalizuje i koreluje logi, generuje alerty, przechowuje dane | Z logów serwerów, aplikacji, sieci, chmury i narzędzi bezpieczeństwa | Zwykle tylko alertem i powiadomieniem | Zwykle sam nie przerwie ataku |
| XDR | Łączy wykrywanie na endpointach, w poczcie, tożsamości, chmurze i sieci | Z własnych czujników i podłączonych źródeł | Wbudowanymi akcjami w systemach, w których ma własne agenty lub źródła danych | Nie obejmie systemów, z którymi nie ma połączenia |
| EDR | Obserwuje zachowanie procesów na komputerach i serwerach | Z agenta zainstalowanego na urządzeniu | Zatrzymuje proces i izoluje urządzenie od sieci | Nie widzi tego, co dzieje się poza urządzeniem |
SIEM i SOAR: jak pracują razem
Najczęstsze połączenie to SIEM i SOAR. System SIEM wykrywa i tworzy alert, a SOAR ten alert obsługuje. Kolejność ma znaczenie: bez źródła wiarygodnych alertów SOAR nie ma na czym pracować. Alert może też pochodzić z EDR, XDR albo filtra poczty, więc SOAR może pracować bez SIEM. W maju 2025 roku amerykańska agencja CISA i australijskie ACSC wraz z partnerami z innych państw wydały wspólne wytyczne dotyczące wdrażania platform SIEM i SOAR. Jeden z trzech dokumentów dotyczy wyłącznie tego, które logi zbierać w SIEM w pierwszej kolejności.
Te kategorie częściowo się pokrywają. Wiele platform SIEM i XDR ma dziś wbudowaną automatyzację, a EDR, na przykład SentinelOne, sam zatrzymuje proces i izoluje urządzenie. Osobny SOAR ma sens wtedy, gdy reakcja musi objąć narzędzia kilku producentów albo gdy zespół potrzebuje jednego miejsca do prowadzenia spraw. Szersze porównanie czterech kategorii zawiera artykuł SIEM, SOAR, XDR i EDR: czym się różnią, a ochronę urządzeń opisujemy osobno: EDR: co to jest i jak działa.
Zmienia się też sposób, w jaki powstaje sam alert. W platformie Vega, agentowym SIEM, który wdrażamy, każdy alert jest oceniany, a incydenty trafiają do zespołu jako sprawy z werdyktem, dowodami i uzasadnieniem. Analityk dostaje wtedy sprawę z zebranym już kontekstem.
Skala incydentów i czas obsługi: liczby
Tabela zestawia dane z raportów opublikowanych w latach 2025 i 2026 oraz terminy z ustawy o KSC. Liczby CERT Polska opisują skalę zgłoszeń w całym kraju, a nie liczbę alertów w jednej organizacji. Dane IBM dotyczą naruszeń danych w organizacjach objętych badaniem.
| Liczba | Co oznacza | Źródło |
|---|---|---|
| 658 320 | Zgłoszenia, które zespół CERT Polska otrzymał w 2025 roku. To ponad 1800 dziennie | CERT Polska / NASK, raport za 2025 rok |
| 260 783 | Unikalne incydenty zarejestrowane na podstawie tych zgłoszeń. To ponad 700 dziennie | CERT Polska / NASK, raport za 2025 rok |
| 247 dni | Średni czas potrzebny na wykrycie i opanowanie naruszenia danych, we wszystkich branżach | IBM, strona „What is a data breach?”, dane z raportu Cost of a Data Breach 2026 |
| 65 dni | O tyle krócej trwa wykrycie i opanowanie naruszenia w organizacjach, które szeroko stosują AI i automatyzację w operacjach bezpieczeństwa | IBM, strona „What is a data breach?”, dane z raportu Cost of a Data Breach 2026 |
| 1,93 mln USD | O tyle niższy jest średni koszt naruszenia przy szerokim użyciu AI i automatyzacji w bezpieczeństwie, w porównaniu z organizacjami, które ich nie używają | IBM, strona raportu Cost of a Data Breach 2026. Zakres badania według komunikatu IBM: naruszenia w 602 organizacjach od marca 2025 do lutego 2026 roku |
| 24 h i 72 h | Terminy na wczesne ostrzeżenie i na zgłoszenie incydentu poważnego, liczone od jego wykrycia | Ustawa o KSC, art. 11 ust. 1 pkt 4 i 4a |
Dane IBM dotyczą szeroko rozumianego użycia AI i automatyzacji w operacjach bezpieczeństwa, a nie wyłącznie produktów SOAR. Pokazują kierunek zależności, ale nie przesądzają o wyniku w konkretnej organizacji.
Co automatyzować najpierw, a czego nie
Najlepiej zacząć od czynności, które spełniają trzy warunki: powtarzają się codziennie, zawsze przebiegają tak samo i nie wyrządzą szkody, jeśli alert okaże się fałszywy. W praktyce są to kroki, które zbierają informacje, a nie zmieniają stanu systemów.
- Wzbogacanie alertów: sprawdzenie adresu IP, domeny i skrótu pliku w bazach reputacji, pobranie danych o użytkowniku i urządzeniu
- Zakładanie i przypisywanie zgłoszeń: NIST SP 800-61 zaleca rozważenie automatycznego tworzenia i przypisywania zgłoszeń dla określonych typów alertów
- Łączenie duplikatów: wiele alertów o tym samym zdarzeniu trafia do jednej sprawy
- Powiadomienia: informacja do właściciela systemu, przełożonego użytkownika albo osoby dyżurnej
- Zbieranie dowodów: zapis logów, listy procesów i konfiguracji z chwili alertu, zanim zostaną nadpisane
Takie playbooki skracają czas, który analityk poświęca na jedną sprawę, i nie mogą przerwać pracy firmy. Dopiero gdy działają stabilnie, warto dodawać akcje, które zmieniają stan systemów.
Które akcje wymagają decyzji człowieka
Automat wykonuje akcję tak samo szybko przy prawdziwym ataku i przy fałszywym alercie. Dlatego akcje, które mogą zatrzymać pracę firmy albo mają skutki prawne, powinny czekać na decyzję człowieka. Granicę wyznacza skutek pomyłki, a nie trudność techniczna.
- Jeśli reguła wykrywania czasem się myli, automat wykona akcję także wtedy. Przed włączeniem akcji bez zatwierdzenia trzeba sprawdzić, jak często dany typ alertu okazywał się fałszywy, i spisać wyjątki: systemy i konta, których playbook nigdy nie blokuje sam.
To podejście jest zgodne z NIST SP 800-61. Dokument zaleca rozważenie automatycznych działań ograniczających skutki incydentu, takich jak kwarantanna złośliwego oprogramowania albo przeniesienie zainfekowanego urządzenia do odizolowanej sieci. Zaleca też, żeby osoby obsługujące incydent mogły wybierać i wykonywać takie działania ręcznie, zamiast automatycznych albo obok nich. Kolejność działań w pierwszej godzinie opisujemy w artykule Atak ransomware: co zrobić w pierwszej godzinie.
Kto potrzebuje systemu SOAR
SOAR ma sens tam, gdzie jest zespół, który codziennie obsługuje alerty, i gdzie alertów jest więcej, niż ludzie zdążą zbadać. Dotyczy to przede wszystkim zespołów SOC, własnych i zewnętrznych, oraz większych działów bezpieczeństwa.
Zespoły SOC
W SOC te same czynności powtarzają się na każdej zmianie. Dzięki automatyzacji alert z trzeciej w nocy przechodzi przez te same kroki co alert z południa, a analityk dostaje sprawę z kompletem danych. Jeśli organizacja nie ma własnego zespołu, tę samą funkcję pełni usługa. W modelu SOC as a Service playbooki i dyżur są po stronie dostawcy, a uprawnienia do wykonywania akcji ustala się przy wdrożeniu. Na podobnej zasadzie działa usługa MDR, którą przedstawiamy osobno: MDR: co to jest.
Podmioty objęte ustawą o KSC
Znowelizowana ustawa o krajowym systemie cyberbezpieczeństwa (Dz.U. 2026 poz. 252) obowiązuje od 3 kwietnia 2026 roku i obejmuje także część podmiotów publicznych. Podmiot kluczowy lub ważny przekazuje wczesne ostrzeżenie o incydencie poważnym w ciągu 24 godzin od jego wykrycia, a zgłoszenie incydentu w ciągu 72 godzin (art. 11 ust. 1 pkt 4 i 4a). Kogo dotyczą te obowiązki, wyjaśnia artykuł o ustawie o KSC i NIS2. Podmioty finansowe mają własne terminy zgłaszania incydentów wynikające z rozporządzenia DORA, omówione w artykule o wymogach DORA.
Ustawa nie wymaga zakupu systemu SOAR. SOAR nie wyśle też zgłoszenia za organizację i nie oceni, czy incydent jest poważny. Automatyzacja może natomiast skrócić czas potrzebny na ocenę incydentu i decyzję o zgłoszeniu: zebrać dane o zakresie zdarzenia, zapisać czas wykrycia, powiadomić osobę upoważnioną do zgłoszenia i przygotować zestaw informacji do formularza. Ma to znaczenie, bo doba na wczesne ostrzeżenie biegnie także w nocy i w weekend. W urzędzie, szpitalu czy spółce komunalnej z małym działem IT taką automatyzację zapewnia zwykle usługa SOC, a nie własny system.
Kiedy na SOAR jest za wcześnie
Jeśli firma nie ma jeszcze ochrony endpointów na wszystkich urządzeniach, centralnego zbioru logów ani osoby, która czyta alerty, SOAR niczego nie poprawi. Nie ma wtedy alertów, które mógłby obsłużyć, ani procesu, który mógłby wykonać. Zwykle kolejność jest taka: najpierw EDR, potem logi i SIEM albo usługa SOC, a na końcu automatyzacja.
Jak przebiega wdrożenie systemu SOAR
Wdrożenie systemu SOAR to w większości praca nad procesem i integracjami, a w mniejszej części instalacja produktu. System potrzebuje czterech warunków, które organizacja musi zapewnić sama: integracji, wiarygodnych alertów, opisanego procesu i właściciela playbooków. Typowy przebieg ma pięć etapów.
1. Spis powtarzalnych czynności
Zespół wypisuje typy alertów, które obsługuje najczęściej, i kroki wykonywane przy każdym z nich. Playbook jest zapisem tego, co zespół już robi, więc jeśli każdy analityk obsługuje ten sam typ alertu inaczej, najpierw trzeba uzgodnić jedną procedurę. Jeśli kroków nie da się wypisać, nie ma jeszcze czego automatyzować. Z gotowej listy wybiera się kilka scenariuszy na początek, zwykle phishing i podejrzane logowanie.
2. Integracje
Dla wybranych scenariuszy ustala się, z którymi systemami SOAR musi się połączyć, jakich uprawnień potrzebuje i kto w organizacji je nadaje. Na tym etapie okazuje się, które systemy nie mają API ani gotowego połączenia. Kroków, które od nich zależą, nie da się zautomatyzować. Konta, których SOAR używa do wykonywania akcji, mają szerokie uprawnienia w wielu systemach, więc wymagają takiej samej ochrony jak konta administratorów. Łączenie narzędzi różnych producentów prowadzimy w ramach usługi integracji systemów bezpieczeństwa.
3. Playbooki w trybie obserwacji
Pierwsze playbooki uruchamia się tak, żeby zbierały dane i proponowały akcje, ale żadnej nie wykonywały same. Analityk porównuje propozycje z tym, co zrobiłby ręcznie. Ten etap ujawnia błędy w logice playbooka i alerty, które trzeba dostroić u źródła. Automatyzacja nie poprawia jakości alertów: jeśli większość pozycji w kolejce to fałszywe alerty, playbooki będą szybko obsługiwać fałszywe alerty.
4. Włączanie akcji
Akcje włącza się stopniowo, od tych o najmniejszych skutkach. Dla każdej zapisuje się, czy wymaga zatwierdzenia, kto zatwierdza oraz które systemy i konta są wyłączone z automatycznej reakcji.
5. Pomiar, przegląd i właściciel
Od początku warto mierzyć czas od alertu do pierwszej reakcji, czas do zamknięcia sprawy i odsetek spraw zamkniętych bez udziału człowieka. Playbooki dezaktualizują się wraz ze zmianami systemów, uprawnień, struktury firmy i technik ataków. Dlatego potrzebują właściciela: osoby, która odpowiada za ich przegląd po każdej większej zmianie w środowisku, testy i decyzje o tym, które akcje wolno wykonywać bez zatwierdzenia.
Najczęstsze pytania
Co to jest SOAR w prostych słowach?
SOAR to oprogramowanie, które łączy narzędzia bezpieczeństwa i po alercie samo wykonuje ustalone kroki: zbiera informacje o zdarzeniu, zakłada zgłoszenie, powiadamia właściwe osoby i uruchamia reakcję, na przykład blokuje konto. Skrót oznacza Security Orchestration, Automation and Response.
Czym SOAR różni się od SIEM?
SIEM zbiera logi, koreluje je i generuje alerty. SOAR niczego nie wykrywa: obsługuje alerty, które już powstały, i wykonuje reakcję w innych systemach. Oba narzędzia często pracują razem. Więcej: SIEM: co to jest.
Co to jest playbook w systemie SOAR?
Playbook to zapisana sekwencja kroków dla alertu danego typu. Określa, jakie dane zebrać, jakie warunki sprawdzić, jakie akcje wykonać i które z nich wymagają zatwierdzenia przez analityka.
Które decyzje w SOAR zostają przy analityku?
Przypadki niejednoznaczne oraz akcje o poważnych skutkach: izolacja serwera produkcyjnego, zablokowanie konta administratora albo konta serwisowego, usunięcie danych, ocena, czy incydent jest poważny, i zgłoszenie do CSIRT. Analityk dostaje sprawę z zebranymi danymi, a playbook czeka na jego decyzję.
Czy SOAR może działać bez SIEM?
Tak, bo alert może pochodzić także z EDR, XDR albo filtra poczty. SOAR potrzebuje jednak źródła wiarygodnych alertów. Bez niego nie ma na czym pracować.
Kiedy firma nie potrzebuje systemu SOAR?
Wtedy, gdy nie ma jeszcze ochrony endpointów na wszystkich urządzeniach, centralnego zbioru logów ani osoby, która czyta alerty. Automatyzacja niczego wtedy nie poprawi. Zwykle kolejność jest taka: najpierw EDR, potem logi i SIEM albo usługa, na przykład SOC as a Service, a na końcu automatyzacja.
Czy SOAR pomaga spełnić wymogi ustawy o KSC i NIS2?
Ustawa o KSC nie wymaga zakupu systemu SOAR. Wymaga natomiast wczesnego ostrzeżenia o incydencie poważnym w ciągu 24 godzin od wykrycia i zgłoszenia w ciągu 72 godzin. Automatyzacja może skrócić przygotowanie zgłoszenia: zbiera dane o zdarzeniu, zapisuje czas wykrycia i powiadamia osobę upoważnioną do zgłoszenia. Decyzja i samo zgłoszenie zostają po stronie organizacji.
Kluczowe wnioski
- 1SOAR to Security Orchestration, Automation and Response: łączy narzędzia, wykonuje playbooki i prowadzi zgłoszenia
- 2SOAR pracuje na alertach z SIEM, EDR, XDR i innych źródeł
- 3Playbook ma stały układ: alert, wzbogacenie, decyzja, akcja, zapis
- 4Najpierw automatyzuje się kroki zbierające informacje, potem akcje o niewielkich skutkach
- 5Izolacja systemów produkcyjnych, blokada kont uprzywilejowanych i zgłoszenie do CSIRT wymagają decyzji człowieka
- 6Organizacja musi sama zapewnić integracje, wiarygodne alerty, opisany proces i właściciela playbooków
- 7Ustawa o KSC daje 24 godziny na wczesne ostrzeżenie i 72 godziny na zgłoszenie incydentu poważnego. Automatyzacja pomaga przygotować dane, ale nie zastępuje decyzji
Źródła
- 1.NIST SP 800-61 Rev. 3: Incident Response Recommendations and Considerations for Cybersecurity Risk ManagementNIST · 2025-04-03 · dostęp 2026-11-11Rozdział o procedurach i playbookach oraz tabela zaleceń: DE.AE-02, DE.AE-03 i DE.AE-04 (SIEM i SOAR jako narzędzia analizy zdarzeń), DE.AE-06 (automatyczne tworzenie i przypisywanie zgłoszeń), RS.MI-01 (automatyczne i ręczne działania ograniczające skutki incydentu).
- 2.Security orchestration, automation, and response (SOAR), glossary entryNIST CSRC · dostęp 2026-11-11SOAR jako skrót nazwy „security orchestration, automation, and response”.
- 3.Guidance for SIEM and SOAR ImplementationCISA, ASD's ACSC · 2025-05-27 · dostęp 2026-11-11Strona zbiorcza trzech wspólnych dokumentów z 27 maja 2025 roku: wytyczne dla kadry kierowniczej, wytyczne dla praktyków oraz lista logów do zebrania w SIEM w pierwszej kolejności.
- 4.Prawie 2 tys. zgłoszeń każdego dnia. Raport CERT Polska za 2025 rokCERT Polska / NASK · 2026-04-08 · dostęp 2026-11-11658 320 zgłoszeń i 260 783 unikalne incydenty w 2025 roku, czyli ponad 1800 zgłoszeń i ponad 700 incydentów dziennie.
- 5.Cost of a Data Breach Report 2026IBM · 2026-07 · dostęp 2026-11-11Strona raportu: niższy o 1,93 mln USD średni koszt naruszenia przy szerokim użyciu AI i automatyzacji w bezpieczeństwie, w porównaniu z organizacjami, które ich nie używają.
- 6.What is a data breach?IBM · dostęp 2026-11-11Dane z raportu Cost of a Data Breach 2026: średnio 247 dni na wykrycie i opanowanie naruszenia oraz 65 dni krócej przy szerokim użyciu AI i automatyzacji w operacjach bezpieczeństwa.
- 7.IBM Study: One in Four Malicious Breaches are AI-Enabled, Costing Companies $6 Million on AverageIBM Newsroom · 2026-07-29 · dostęp 2026-11-11Zakres badania: naruszenia w 602 organizacjach na świecie od marca 2025 do lutego 2026 roku.
- 8.Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252)Sejm RP (ELI) · 2026-03-02 · dostęp 2026-11-11Art. 11 ust. 1 pkt 4 i 4a: wczesne ostrzeżenie w ciągu 24 godzin i zgłoszenie incydentu poważnego w ciągu 72 godzin od wykrycia. Ustawa weszła w życie 3 kwietnia 2026 roku.
Potrzebujesz zespołu, który obsłuży alerty według playbooków?
Prowadzimy SOC as a Service: analitycy obsługują alerty 24/7/365, prowadzą threat hunting i reagują na incydenty z użyciem Twoich narzędzi, z dowodami na potrzeby NIS2 i ustawy o KSC.