Atak na systemy chłodnicze sklepów: co wiemy i co sprawdzić w sieci OT
W październiku i listopadzie 2026 r. ktoś zdalnie przełączył w tryb odszraniania sterowniki chłodnicze w sklepach we Francji i w kolejnych krajach Europy. Zbieramy potwierdzone fakty, dane Flare o 2667 adresach IP z panelem sterownika dostępnym z internetu, w tym 107 w Polsce, i listę rzeczy do sprawdzenia w sieci OT.
W nocy z 11 na 12 października 2026 r. sterowniki chłodnicze w kilkuset sklepach spożywczych we Francji zostały zdalnie przełączone w tryb odszraniania. Trzy tygodnie później to samo zgłosiły sklepy w kolejnych krajach Europy. Nikt nie przyznał się do ataku i nie ustalono, jak napastnicy uzyskali dostęp. Francuski CERT-FR zaleca przede wszystkim odłączyć takie sterowniki od internetu i przywrócić zdalny dostęp wyłącznie przez VPN albo sieć chronioną. W tym tekście zbieramy potwierdzone fakty, wyniki analizy Flare i listę rzeczy do sprawdzenia we własnej sieci OT.
Co się stało we Francji i w kolejnych krajach
Lady i komory chłodnicze w sklepie obsługuje sterownik, czyli niewielki komputer przemysłowy, który utrzymuje zadaną temperaturę, uruchamia odszranianie i wysyła alarmy. Sterowniki należą do OT (operational technology, technologia operacyjna). Systemy OT sterują urządzeniami fizycznymi, a systemy IT przetwarzają dane. Serwisant zwykle łączy się ze sterownikiem zdalnie, przez panel otwierany w przeglądarce.
Tryb odszraniania (ang. defrost) to zwykła funkcja: urządzenie na krótko przestaje chłodzić i podgrzewa parownik, żeby stopić lód. Według analizy Flare w nocy z 11 na 12 października 2026 r. ktoś wymusił ten tryb w kilkuset sklepach spożywczych we Francji. Flare, powołując się na doniesienia prasowe, podaje, że temperatura w części urządzeń wzrosła do 50 °C, towar został zniszczony, a sprzęt się przegrzewał.
Kolejne ataki nastąpiły w nocy z 1 na 2 listopada. Holenderski nadawca publiczny NOS podał, że w Holandii zmieniono temperaturę w co najmniej 17 firmach, a podobne zgłoszenia pochodziły z Belgii, Luksemburga, Szwecji, Irlandii i Estonii. Według irlandzkiego nadawcy RTÉ problem objął 13 sklepów SuperValu w Irlandii i został usunięty, w Belgii i Luksemburgu dotyczył dziesiątek sklepów, a w Szwecji kilku. W Finlandii tej samej nocy zakłócenia w pracy urządzeń chłodniczych wystąpiły w kilku małych sklepach sieci K. Fiński nadawca Yle podał, że przyczyna jest badana, a włamania nie można wykluczyć.
Rzecznik firmy Danfoss, producenta części tych sterowników, powiedział NOS, że systemy zaatakowane tej nocy w Holandii nie działały w zabezpieczonej sieci i miały domyślne hasło. Według NOS firma już 13 października radziła holenderskim klientom odłączyć systemy od internetu i podłączyć je ponownie dopiero przez zabezpieczoną sieć. Rzecznik powiedział, że atak był tego samego rodzaju co we Francji: tryb odszraniania i powoli rosnąca temperatura.
Co zaleca CERT-FR
CERT-FR, francuski zespół reagowania na incydenty działający przy agencji ANSSI, opublikował 12 października alert CERTFR-2026-ALE-012 o incydencie bezpieczeństwa dotyczącym zdalnie obsługiwanych sterowników instalacji chłodniczych. 13 października dopisał kolejne atakowane urządzenia, a 16 października zaktualizował zalecenia. Alert wymienia cztery grupy produktów: Copeland xweb, Dixell xweb oraz Danfoss z serii AK-SC i AK-SM. CERT-FR ocenia, że kampanie ataków prawdopodobnie nadal trwają.
Alert zawiera następujące zalecenia:
- Odłącz od internetu wymienione urządzenia i każdy sterownik, który ma publiczny adres IP
- Przywróć zdalny dostęp wyłącznie przez bezpieczny VPN albo sieć chronioną
- Filtrowanie na firewallu, które dopuszcza tylko adresy IP instalatora, traktuj jako rozwiązanie doraźne, a nie trwałe
- Zaktualizuj oprogramowanie sterowników
- Zmień domyślne hasła, a w urządzeniach Danfoss ustaw poziom zabezpieczeń „Strict”
- Sprawdź harmonogramy odszraniania zapisane w konfiguracji
- Przejęte urządzenia Danfoss zrestartuj albo przywróć do ustawień fabrycznych i skonfiguruj od nowa
- Zanim odetniesz łącze do instalatora, sprawdź warunki umowy ubezpieczenia
Co zmierzył Flare: 2667 adresów z panelem sterownika dostępnym z internetu
Flare, partner technologiczny ZeroLayer, opublikował 15 października analizę ekspozycji tej klasy urządzeń i zaktualizował ją 11 listopada. Ekspozycja oznacza tu, że panel sterownika odpowiada na połączenia z dowolnego miejsca w internecie. Badacze Flare nie logowali się do żadnego urządzenia i nie testowali podatności. Korzystali wyłącznie z danych zebranych pasywnie, a liczby podają według stanu na 13 października.
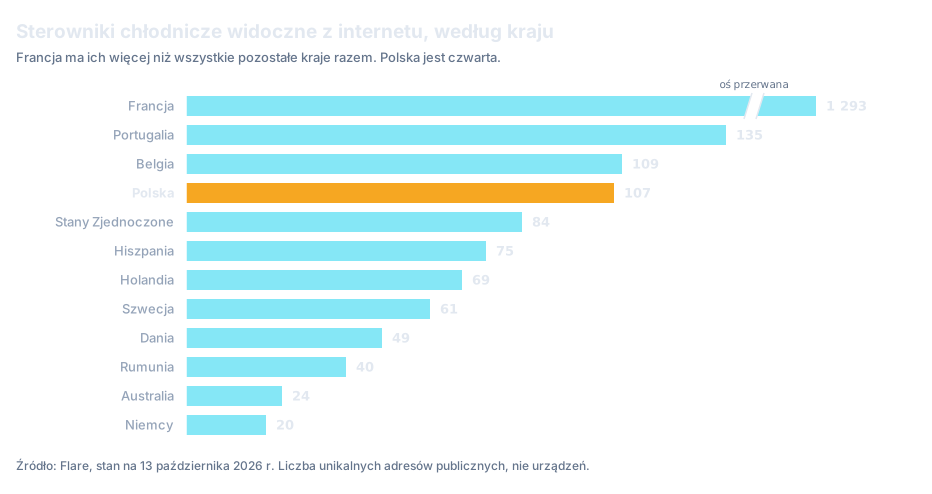
Flare naliczył 2667 publicznych adresów IP, pod którymi odpowiada panel zarządzania systemem chłodniczym. To suma wyników trzech metod wyszukiwania i wartość minimalna. W metodzie, która dała najpełniejsze wyniki, 1293 adresy przypadają na Francję, a 1009 na wszystkie pozostałe kraje razem. Polska ma 107 adresów i zajmuje czwarte miejsce, za Portugalią (135) i Belgią (109).
| Miara | Wartość | Uwagi |
|---|---|---|
| Publiczne adresy IP z panelem sterownika chłodniczego | 2667 | Suma wyników trzech metod wyszukiwania, wartość minimalna |
| Adresy we Francji | 1293 | Metoda, która dała najpełniejszy obraz |
| Adresy we wszystkich pozostałych krajach razem | 1009 | Ta sama metoda |
| Adresy w Polsce | 107 | Czwarte miejsce w zestawieniu |
| Adresy z więcej niż jedną usługą | 65% | 356 z 547 potwierdzonych adresów |
| Adresy z plikami panelu starszymi niż poprawka błędu logowania z 2025 r. | 76,8% | 604 z 786 adresów z czytelną datą, szacunek |
| Miejsce | Kraj | Liczba adresów |
|---|---|---|
| 1 | Francja | 1293 |
| 2 | Portugalia | 135 |
| 3 | Belgia | 109 |
| 4 | Polska | 107 |
| 5 | Stany Zjednoczone | 84 |
| 6 | Hiszpania | 75 |
| 7 | Holandia | 69 |
| 8 | Szwecja | 61 |
| 9 | Dania | 49 |
| 10 | Rumunia | 40 |
| 11 | Australia | 24 |
| 12 | Niemcy | 20 |
Te liczby oznaczają adresy IP, a nie fizyczne urządzenia: za jednym adresem może działać kilka sterowników. Flare nie podaje nazwy żadnej organizacji. W Polsce jest to 107 adresów, pod którymi 13 października panel sterownika był dostępny z internetu. Flare nie podaje, czy którykolwiek z nich został zaatakowany.
Liczba wpisów a liczba urządzeń
Flare opisuje też liczbę 4629, którą przytaczano jako liczbę urządzeń. To liczba wpisów o usługach w jednym ze źródeł danych. Po usunięciu powtórzeń zostają 2302 adresy. Na osiem adresów przypada 2205 wpisów, bo ta sama strona odpowiada pod nimi na setkach portów. Przy własnej inwentaryzacji warto więc liczyć osobno adresy i porty. W przeciwnym razie wynik będzie zawyżony.
Polska: 107 adresów w październiku, 101 na początku listopada
W październikowym zestawieniu Flare na Polskę przypada 107 adresów i 109 wpisów, więc pod prawie każdym adresem panel odpowiadał na jednym porcie. W aktualizacji z 11 listopada Flare podaje dane zebrane 1 i 2 listopada. W źródle danych pozostawało wtedy 101 polskich adresów, a 68 z nich zaobserwowano 13 października lub później. Pozostałych 33% po tej dacie nie zaobserwowano ponownie.
| Miara | Wartość |
|---|---|
| Adresy z panelem sterownika, stan na 13 października | 107 |
| Wpisy o usługach pod tymi adresami, stan na 13 października | 109 |
| Adresy pozostające w źródle danych 1–2 listopada | 101 |
| Adresy zaobserwowane 13 października lub później | 68 |
| Adresy niezaobserwowane ponownie po 13 października | 33% |
| Wpisy na portach 80, 443, 8080 lub 8443 niezaobserwowane ponownie po 13 października | 38% |
| Incydent podobny do listopadowych, stan na 2 listopada | nie zgłoszono |
Wśród polskich wpisów na typowych portach WWW (80, 443, 8080, 8443) 38% nie zostało zaobserwowanych ponownie po 13 października, wobec 33% dla wszystkich portów. Panele znajdowano też na portach niestandardowych, dlatego adresy trzeba sprawdzać w pełnym zakresie portów. Flare wymienia Polskę razem z Hiszpanią i Danią jako kraje z mierzalną liczbą dostępnych paneli, z których do czasu zebrania danych nie zgłoszono incydentu podobnego do listopadowych.
Flare zastrzega, że wpis pozostający w źródle danych nie dowodzi, że adres nadal odpowiada, a odsetki mogą wynikać z różnej częstotliwości skanowania. Z tych liczb nie wynika więc, ile polskich sterowników odłączono od internetu po 13 października.
Pod większością adresów sterownik nie jest jedyną usługą
Flare sprawdził, co jeszcze odpowiada pod tymi samymi adresami. Pod 356 z 547 potwierdzonych adresów, czyli pod 65%, odpowiadała więcej niż jedna usługa. Pod 191 adresami odpowiadał wyłącznie sterownik.
| Usługa | Liczba adresów | Dlaczego to ma znaczenie |
|---|---|---|
| Zdalny pulpit dostępny przez przeglądarkę | 72 | Daje dostęp do komputera w tej samej lokalizacji, a nie tylko do sterownika |
| Kamery i serwery wideo | 42 | Kolejne urządzenie z własnym panelem logowania i własnymi podatnościami |
| VPN (IPsec, OpenVPN, L2TP) | 78 | Brama VPN jest dostępna z internetu z założenia. Sterownik powinien być osiągalny dopiero po połączeniu z nią |
| Tylko sterownik | 191 | Najmniej usług w tej grupie, ale panel nadal odpowiada z internetu |
Flare zastrzega, że ta grupa adresów została wybrana jedną metodą rozpoznawania i nie jest próbą losową. Wniosek praktyczny jest od tego niezależny: jeśli pod adresem sklepu albo magazynu odpowiada sterownik, trzeba sprawdzić wszystkie porty tego adresu. Szerzej piszemy o tym w tekście o shadow IT i powierzchni ataku.
Osobne ustalenie dotyczy konfiguracji paneli. W 1024 z 1026 zbadanych odpowiedzi panel dopuszczał zapytania z dowolnej domeny (polityka CORS z symbolem wieloznacznym). Flare nie sprawdzał, czy to ustawienie pozwala sterować urządzeniem ani czy jest ustawieniem fabrycznym.
Skradzione dane logowania: jedno znalezisko, brak dowodu związku z atakiem
Flare przeszukał pięć zbiorów danych wykradzionych przez infostealery, czyli złośliwe programy, które kopiują hasła zapisane w przeglądarce. Zbiory pochodziły z około 3400 zainfekowanych komputerów. Flare nie znalazł w nich danych logowania, które z nazwy wskazywałyby na panele tych sterowników albo na usługę chmurową producenta.
Znalazł jeden wyjątek. Na komputerze z systemem Windows zainfekowanym w maju 2025 r. były zapisane dane logowania do adresu IP, pod którym 16 miesięcy później odpowiadał panel sterownika chłodniczego. Flare zaznacza, że nie ustalono, czy te dane były ważne ani czy ktoś ich użył. Nie ustalono też związku z październikowym atakiem.
Jedno takie znalezisko nie pozwala wskazać metody ataku. Uzasadnia natomiast dwa działania: zmianę haseł serwisowych po odłączeniu sterowników od internetu i pytanie do firmy serwisowej, na których komputerach te hasła są zapisane. Jak działa ten rodzaj złośliwego oprogramowania, wyjaśniamy w tekście o infostealerach.
Dlaczego sama aktualizacja nie wystarczy
Flare opisuje błąd w jednej z rodzin sterowników, naprawiony w pierwszym wydaniu oprogramowania z 2025 r. Pozwalał ominąć logowanie, ponieważ druga ścieżka uwierzytelniania przyjmowała kod wyliczany z bieżącej daty urządzenia. Według Flare była to jedyna z trzech podatności naprawionych w 2025 r., którą dało się wykorzystać bez logowania.
Wersji oprogramowania nie widać z zewnątrz, dlatego Flare posłużył się przybliżeniem: datą plików panelu WWW. Wśród 786 adresów z czytelną datą pod 604, czyli 76,8%, były pliki starsze niż pierwsza poprawka z 2025 r. Ta data opisuje panel, a nie oprogramowanie sterownika, więc wynik jest szacunkiem.
Aktualizacja jest potrzebna, bo usuwa znane błędy. Odłączenia od internetu nie zastąpi jednak ani ona, ani zmiana hasła. Zmiana hasła nie usuwa możliwości ominięcia logowania w urządzeniu bez poprawki. Aktualizacja usuwa tylko znane błędy, a Flare wymienia podatności w panelach tej klasy opisane w latach 2023, 2025 i 2026, więc trzeba liczyć się z kolejnymi.
Co sprawdzić we własnej sieci OT
Lista łączy zalecenia CERT-FR z wnioskami Flare. Te same kroki mają zastosowanie do sterowników klimatyzacji, automatyki budynkowej i innych systemów OT. W bezpieczeństwie OT najpierw trzeba ustalić, które urządzenia są dostępne spoza firmy.
- Spisz publiczne adresy IP wszystkich lokalizacji: sklepów, magazynów i zakładów. Uwzględnij łącza zamówione przez firmę serwisową
- Sprawdź każdy adres w pełnym zakresie portów, a nie tylko na portach 80 i 443. Flare znajdował panele sterowników na portach niestandardowych
- Usuń przekierowania portów do sterowników. Zdalny dostęp zostaw wyłącznie przez VPN albo bramę z uwierzytelnianiem i rejestrem połączeń
- Zmień hasła domyślne i serwisowe po odłączeniu sterowników od internetu
- Zaktualizuj oprogramowanie sterowników, zapisz wersję i datę aktualizacji
- Zapytaj firmę serwisową na piśmie, jak łączy się z urządzeniami (o ryzyku dostępu dostawców piszemy w tekście o ataku na łańcuch dostaw), jakie konta istnieją, na których komputerach zapisano hasła i kiedy je ostatnio zmieniono
- Przejrzyj harmonogramy odszraniania i progi alarmów temperatury w konfiguracji
- Ustal, kto odbiera alarm temperatury w nocy i w weekend oraz co ma wtedy zrobić
- Sprawdzaj adresy regularnie, także po każdej wizycie serwisu
Regularne sprawdzanie, które zasoby organizacji są dostępne z internetu, opisujemy w tekście o threat exposure management. Wycieki haseł pracowników i firm serwisowych do logów infostealerów monitorujemy w usłudze Intelligence, którą prowadzimy na platformie Flare.io.
Czego nadal nie wiadomo
Stan na 17 listopada 2026 r. (alert CERT-FR, analiza Flare i doniesienia mediów sprawdzone ponownie tego dnia, bez nowych ustaleń):
- Sprawcy. Według Flare do 2 listopada nikt nie przyznał się do ataków, nie przypisano ich żadnej grupie i nie stwierdzono żądania okupu
- Metoda dostępu. Producent potwierdził domyślne hasło tylko w systemach zaatakowanych w Holandii. W przypadku ataku we Francji metody nie ustalono
- Związek między atakami z października i listopada. Mechanizm jest ten sam, ale Flare zaznacza, że nie dowodzi to wspólnych sprawców ani jednej metody dostępu
- Skala przejęć. Dane Flare opisują dostępność paneli z internetu, a nie liczbę włamań
- Finlandia. Yle podaje, że przyczyna zakłóceń w sklepach sieci K jest badana
Najczęstsze pytania
Na czym polegał atak na systemy chłodnicze sklepów?
Ktoś zdalnie przełączył sterowniki chłodnicze w tryb odszraniania, przez co temperatura w ladach i komorach rosła. Według Flare w nocy z 11 na 12 października 2026 r. dotyczyło to kilkuset sklepów spożywczych we Francji. W nocy z 1 na 2 listopada podobne zdarzenia zgłoszono w Holandii, Belgii, Luksemburgu, Szwecji, Irlandii i Estonii.
Czy atak dotyczy Polski?
Żadne ze źródeł, z których korzystamy, nie opisuje do 17 listopada 2026 r. ataku w Polsce. Flare naliczył natomiast 107 adresów IP w Polsce z panelem sterownika chłodniczego dostępnym z internetu (stan na 13 października), co daje czwarte miejsce w zestawieniu. Na początku listopada w danych Flare pozostawało 101 takich adresów. CERT-FR zaleca odłączyć takie sterowniki od internetu. Flare nie podaje, czy którykolwiek z tych adresów został zaatakowany.
Co to jest OT i czym bezpieczeństwo OT różni się od bezpieczeństwa IT?
OT (operational technology) to systemy, które sterują urządzeniami fizycznymi: chłodzeniem, klimatyzacją, liniami produkcyjnymi. Skutkiem ataku na OT jest zmiana fizyczna, na przykład wzrost temperatury. Urządzenia OT pracują latami, rzadko dostają aktualizacje i często obsługuje je zewnętrzny serwis. Dlatego w bezpieczeństwie OT podstawowe środki to odłączenie urządzeń od internetu i kontrola zdalnego dostępu.
Czy zmiana hasła do sterownika wystarczy?
Nie. CERT-FR zaleca najpierw odłączyć sterownik od internetu i przywrócić dostęp tylko przez VPN albo sieć chronioną. Flare opisuje naprawiony w 2025 r. błąd w jednej z rodzin sterowników, który pozwalał ominąć logowanie niezależnie od hasła, a większość zbadanych paneli miała pliki starsze niż ta poprawka. Hasła zmień po odłączeniu sterownika od internetu.
Jak sprawdzić, czy sterownik jest dostępny z internetu?
Ustal publiczne adresy IP swoich lokalizacji i sprawdź je z zewnątrz na wszystkich portach, samodzielnie albo z dostawcą, który sprawdza, co z Twojej sieci jest dostępne z internetu. Jeśli panel logowania sterownika otwiera się spoza sieci firmowej bez połączenia VPN, urządzenie jest dostępne z internetu.
Których sterowników dotyczy alert CERT-FR?
Alert CERTFR-2026-ALE-012 wymienia cztery grupy produktów: Copeland xweb, Dixell xweb oraz sterowniki Danfoss z serii AK-SC i AK-SM. Według Flare linia XWEB jest sprzedawana pod markami Copeland i Dixell. CERT-FR zaleca odłączenie tych urządzeń od internetu i przywrócenie zdalnego dostępu wyłącznie przez VPN albo sieć chronioną.
Podsumowanie
Metody dostępu we Francji nie ustalono. Producent potwierdził, że systemy zaatakowane w Holandii nie działały w zabezpieczonej sieci i miały domyślne hasło. CERT-FR zaleca przede wszystkim odłączyć sterowniki od internetu, dlatego pierwszym krokiem jest inwentaryzacja adresów i odłączenie paneli od internetu. Aktualizacje, zmiana haseł i ustalenia z firmą serwisową są kolejnymi krokami.
Kluczowe wnioski
- 1W nocy z 11 na 12 października 2026 r. sterowniki chłodnicze w kilkuset sklepach we Francji przełączono zdalnie w tryb odszraniania, a w nocy z 1 na 2 listopada podobne zdarzenia zgłoszono w sześciu kolejnych krajach
- 2CERT-FR w alercie CERTFR-2026-ALE-012 zaleca odłączyć sterowniki od internetu i przywrócić dostęp wyłącznie przez VPN albo sieć chronioną
- 3Flare naliczył 2667 publicznych adresów z panelem sterownika chłodniczego, w tym 1293 we Francji i 107 w Polsce
- 4Pod 65% zbadanych adresów działały także inne usługi, między innymi zdalny pulpit, kamery i VPN
- 5Zmiana hasła nie wystarczy: błąd w jednej z rodzin sterowników, naprawiony w 2025 r., pozwalał ominąć logowanie, a według szacunku Flare 76,8% zbadanych paneli miało pliki starsze niż ta poprawka
- 6Sprawców, metody dostępu i związku między atakami z października i listopada nie ustalono
Źródła
- 1.Analysis After the Refrigeration System Attack in FranceFlare · 2026-10-15 · dostęp 2026-11-11Analiza ekspozycji sterowników chłodniczych z 15 października 2026 r., zaktualizowana 11 listopada 2026 r. Liczby według stanu na 13 października 2026 r. Źródło wszystkich danych o adresach, usługach, datach plików i danych logowania w tym tekście.
- 2.CERTFR-2026-ALE-012: Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigérationCERT-FR (ANSSI) · 2026-10-12 · dostęp 2026-11-11Alert z 12 października 2026 r., zmieniony 13 i 16 października. Lista urządzeń i zalecenia. Tekst po francusku.
- 3.Ook koelsystemen in Nederland aangevallen, bij 17 bedrijven temperatuur aangepastNOS · 2026-11-02 · dostęp 2026-11-11Co najmniej 17 firm w Holandii, wypowiedź rzecznika Danfoss o domyślnym haśle i niezabezpieczonej sieci, zalecenie z 13 października. Tekst po niderlandzku.
- 4.Issues with refrigeration systems at 13 SuperValu stores after hack now resolvedRTÉ · 2026-11-02 · dostęp 2026-11-1113 sklepów SuperValu w Irlandii, dziesiątki sklepów w Belgii i Luksemburgu, kilka w Szwecji.
- 5.K-kauppojen kylmälaitteissa ilmeni häiriötä samaan aikaan – hakkerointia ei voida poissulkeaYle · 2026-11-02 · dostęp 2026-11-11Zakłócenia w pracy urządzeń chłodniczych w kilku małych sklepach sieci K w Finlandii, przyczyna badana. Tekst po fińsku.
Sprawdź, czy hasła Twojej organizacji są w logach infostealerów
W usłudze Intelligence obsługujemy dla Ciebie platformę Flare.io: szukamy haseł pracowników i danych firmy w logach infostealerów i źródłach przestępczych, a analitycy weryfikują znaleziska.