SIEM: co to jest, jak działa i kiedy go potrzebujesz
System SIEM zbiera logi z całej infrastruktury, łączy je w zdarzenia i generuje alerty. Pokazujemy, jak działa w pięciu etapach, co daje firmie, jakie obowiązki z KSC i DORA pomaga spełnić, z jakimi problemami trzeba się liczyć i od czego zacząć.
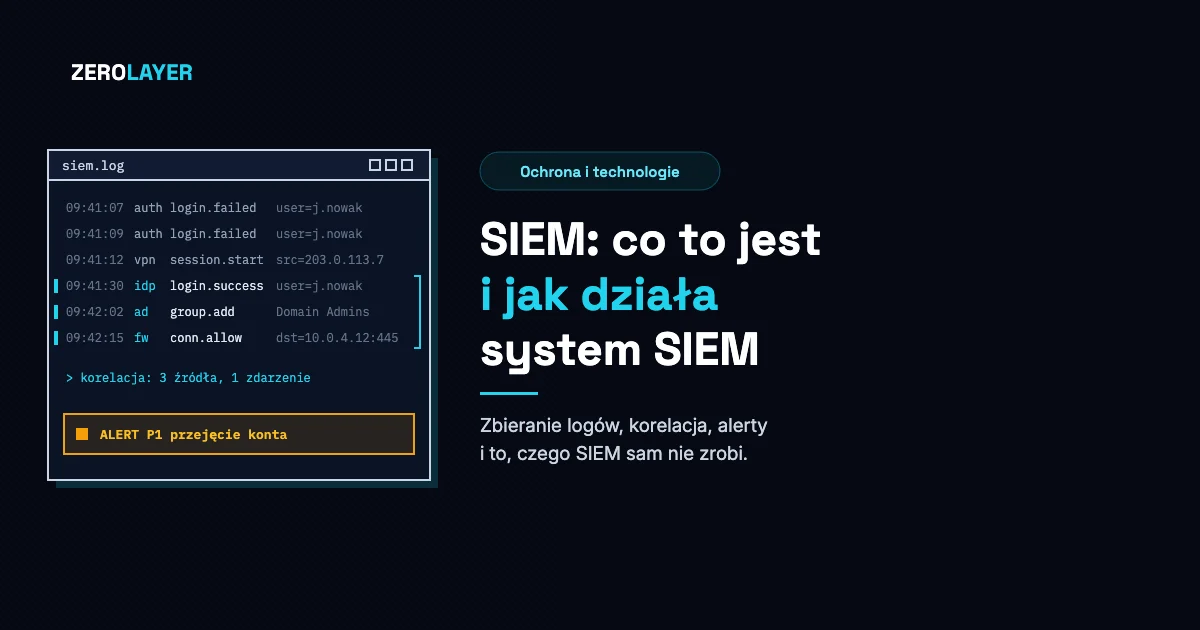
SIEM (Security Information and Event Management) to system, który zbiera w jednym miejscu logi z serwerów, aplikacji, urządzeń sieciowych i narzędzi bezpieczeństwa, łączy je ze sobą i generuje alert, gdy układ zdarzeń wskazuje na atak. Przechowuje też te dane, więc po incydencie da się odtworzyć jego przebieg i pokazać go audytorowi. Poniżej wyjaśniamy, jak system SIEM działa krok po kroku, z czego się składa, co daje organizacji, z jakimi problemami trzeba się liczyć i od czego zacząć. Porównanie SIEM z SOAR, XDR i EDR jest w osobnym tekście: SIEM, SOAR, XDR i EDR: czym się różnią.
Czym jest system SIEM
NIST, amerykański instytut normalizacyjny, opisuje narzędzie SIEM jako aplikację, która zbiera dane o bezpieczeństwie z elementów systemów informatycznych i przedstawia je w jednym interfejsie jako informacje, na podstawie których można działać. W praktyce oznacza to trzy funkcje w jednym produkcie: centralny zbiór logów, silnik reguł, który szuka w nich śladów ataku, oraz konsolę, w której analityk ogląda alerty i przeszukuje dane.
Nazwa łączy dwa starsze pojęcia. SIM (Security Information Management) dotyczył przechowywania i analizy logów, głównie na potrzeby audytu. SEM (Security Event Management) dotyczył obserwacji zdarzeń na bieżąco i obsługi incydentów. Wytyczne NIST SP 800-92 odnotowują, że produkty należały kiedyś zwykle do jednej z tych grup, a z czasem zaczęły łączyć obie funkcje. Stąd wspólna nazwa.
Logi to zapisy zdarzeń, które systemy tworzą same: logowanie użytkownika, zmiana uprawnień, zablokowane połączenie na firewallu, uruchomienie usługi na serwerze. Każdy system zapisuje je w innym formacie i w innym miejscu. Pojedynczy wpis rzadko mówi coś o ataku. Dopiero zestawienie wpisów z kilku źródeł pokazuje na przykład, że to samo konto zalogowało się z dwóch krajów w ciągu godziny, a chwilę później nadało sobie uprawnienia administratora.
Jak działa SIEM: pięć etapów
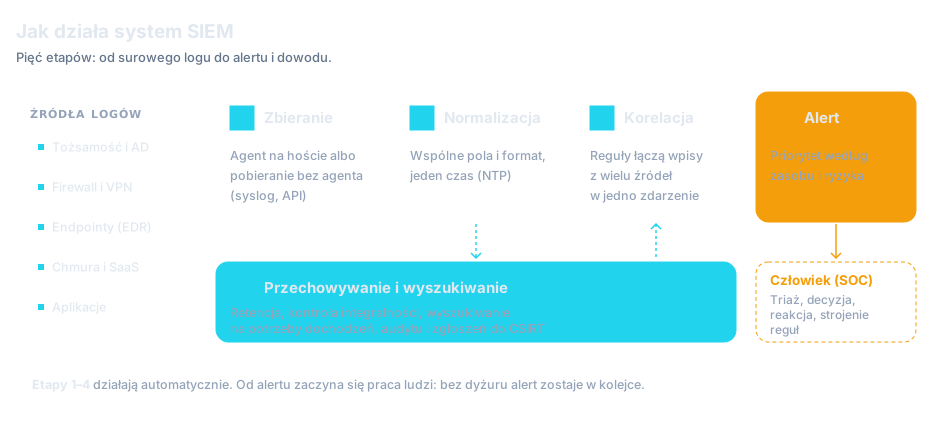
Kolejność odpowiada schematowi na początku tekstu. Nazwy etapów pochodzą z opisu infrastruktury zarządzania logami w NIST SP 800-92 z 2006 roku. NIST pracuje nad aktualizacją tych wytycznych (projekt SP 800-92 Rev. 1 z 2023 roku), ale opis etapów pozostaje aktualny. Produkty od tego czasu się zmieniły, ale te etapy występują w każdym systemie SIEM.
1. Zbieranie logów
SIEM pobiera dane na dwa sposoby. W modelu bezagentowym serwer SIEM sam odpytuje źródła albo źródła wysyłają mu logi, na przykład protokołem syslog. W modelu agentowym na serwerze lub stacji działa mały program, który wstępnie filtruje i porządkuje logi, zanim wyśle je dalej. NIST opisuje ten wybór jako kompromis: model bezagentowy nie wymaga instalowania niczego na każdym hoście, ale przesyła przez sieć znacznie więcej danych, bo filtrowanie odbywa się dopiero na serwerze. Typowe źródła to kontroler domeny i dostawca tożsamości, firewalle i VPN, serwery pocztowe i WWW, systemy ochrony endpointów, platformy chmurowe oraz aplikacje biznesowe.
2. Normalizacja
Każde źródło zapisuje te same informacje inaczej. Jeden system podaje czas w formacie 12-godzinnym z nazwą strefy, inny w formacie 24-godzinnym z przesunięciem w osobnym polu. To przykład z NIST SP 800-92. Normalizacja sprowadza pola do jednej postaci, tak żeby czas, adres IP, nazwa użytkownika i typ zdarzenia znaczyły to samo bez względu na źródło. Bez tego kroku korelacja nie działa, bo reguła nie rozpozna, że dwa wpisy dotyczą tego samego konta. Z tego samego powodu wytyczne zalecają synchronizację zegarów wszystkich systemów, na przykład przez NTP.
3. Korelacja
Korelacja to szukanie powiązań między wpisami. Najczęściej opiera się na regułach: jeśli w ciągu kilku minut na jednym koncie wystąpi seria nieudanych logowań, potem udane logowanie z nowego adresu i zmiana uprawnień, SIEM tworzy z tych wpisów jedno zdarzenie. Reguły mogą łączyć dane z jednego źródła albo z wielu, na podstawie znacznika czasu, adresu IP czy typu zdarzenia. Część systemów dokłada metody statystyczne i profile typowego zachowania użytkowników i hostów, żeby wychwycić odstępstwa, których nie opisuje żadna reguła.
4. Alert i priorytet
Wynik korelacji trafia do kolejki jako alert z oceną ważności. SIEM może podnieść priorytet, gdy zdarzenie dotyczy serwera z danymi osobowymi albo systemu ze znaną, niezałataną podatnością. Na tym etapie kończy się praca narzędzia i zaczyna praca człowieka: ktoś musi alert otworzyć, sprawdzić kontekst i zdecydować, czy to incydent. Systemy SIEM mają zwykle wbudowaną obsługę zgłoszeń, a część z nich potrafi uruchomić prostą reakcję, na przykład wysłać powiadomienie.
5. Przechowywanie i wyszukiwanie
SIEM przechowuje znormalizowane dane przez ustalony czas i pozwala je przeszukiwać. NIST rozróżnia tu dwie rzeczy: retencję, czyli regularne archiwizowanie logów w ramach codziennej pracy, oraz zabezpieczenie logów, które normalnie zostałyby usunięte, ale dotyczą incydentu lub dochodzenia. Wytyczne zalecają też kontrolę integralności archiwum, na przykład przez skróty kryptograficzne plików, żeby dało się wykazać, że nikt nie zmienił zapisów po fakcie.
Z czego składa się system SIEM
Nazwy modułów różnią się między produktami, ale funkcje są podobne. Typowy system SIEM ma:
- Kolektory i agenty, które odbierają logi ze źródeł albo je pobierają
- Parsery i moduł normalizacji, które rozkładają wpisy na pola i sprowadzają je do jednego schematu
- Silnik korelacji z biblioteką reguł detekcji, często opisanych technikami z MITRE ATT&CK
- Kolejkę alertów i obsługę spraw, gdzie analityk przypisuje, opisuje i zamyka zgłoszenia
- Pulpity i raporty, w tym raporty na potrzeby audytu i wymagań regulacyjnych
- Magazyn danych z wyszukiwarką, który trzyma logi przez okres retencji
Część produktów dokłada analizę zachowań użytkowników i urządzeń (UEBA) albo automatyzację reakcji. Automatyzacja to osobna kategoria narzędzi, SOAR.
Co SIEM daje organizacji
Wykrywanie ataków, których nie widać w jednym systemie
Najwięcej daje tam, gdzie atak zostawia ślady w kilku miejscach. Przejęte konto loguje się do VPN, potem do poczty w chmurze, potem do serwera plików. Każdy z tych systemów widzi tylko swój fragment i żaden nie ma powodu do alarmu. SIEM widzi całość i może połączyć wpisy w jedną sprawę. Dotyczy to też systemów, na których nie da się zainstalować agenta ochrony endpointów: urządzeń sieciowych, aplikacji biznesowych, usług SaaS.
Dochodzenie po incydencie
Po incydencie pierwsze pytania brzmią: kiedy to się zaczęło, którędy atakujący wszedł, do czego miał dostęp i czy nadal jest w sieci. Odpowiedź leży w logach, pod warunkiem że zostały zebrane, mają zgodny czas i były przechowywane wystarczająco długo. Bez centralnego zbioru zespół szuka ich na każdym serwerze osobno, a część mogła już zostać nadpisana.
Dowody dla audytora i organu nadzoru
Przepisy nie wymagają zakupu SIEM z nazwy, ale wymagają rzeczy, które bez centralnego zbioru logów trudno wykazać. Znowelizowana ustawa o krajowym systemie cyberbezpieczeństwa wymienia wśród środków, które podmiot kluczowy lub ważny stosuje w ramach systemu zarządzania bezpieczeństwem informacji, objęcie systemu informacyjnego używanego do świadczenia usługi systemem monitorowania w trybie ciągłym (art. 8 ust. 1 pkt 2 lit. g). Ta sama ustawa wyznacza terminy zgłaszania incydentu poważnego do CSIRT sektorowego, liczone od momentu jego wykrycia. Kogo dotyczą te obowiązki, opisujemy w tekście o ustawie o KSC i NIS2.
Żeby zmieścić się w dobie na wczesne ostrzeżenie, trzeba incydent najpierw zauważyć, a potem szybko ustalić jego zakres. Sprawozdanie końcowe wymaga opisu przebiegu i przyczyny, a tego nie da się napisać bez zapisów zdarzeń z całego okresu ataku. Dyrektywa NIS2 wymienia obsługę incydentów wśród minimalnych środków zarządzania ryzykiem (art. 21 ust. 2 lit. b) i stawia te same trzy terminy w art. 23, ale liczy je od powzięcia wiedzy o poważnym incydencie.
W sektorze finansowym wymagania są opisane dokładniej. Rozporządzenie delegowane (UE) 2024/1774, uzupełniające DORA, wymaga od podmiotów finansowych procedur i narzędzi rejestrowania: mają określić, jakie zdarzenia się rejestruje i jak długo, chronić rejestry przed manipulacją i nieuprawnionym dostępem oraz synchronizować zegary systemów z wiarygodnym źródłem czasu (art. 12). Art. 23 tego rozporządzenia wymaga mechanizmu, który gromadzi i analizuje te rejestry, generuje ostrzeżenia o nietypowych działaniach i pozwala obsłużyć je w ustalonym czasie, zarówno w godzinach pracy, jak i poza nimi. To opis funkcji systemu SIEM i dyżuru przy nim. Więcej o samym rozporządzeniu w tekście o wymogach DORA.
Typowe problemy z SIEM
SIEM ma opinię narzędzia trudnego w utrzymaniu. Przed zakupem warto znać trzy problemy, z którymi trzeba się liczyć przy każdym wdrożeniu.
Za dużo alertów
Reguły w ustawieniach domyślnych zgłaszają wszystko, co może być atakiem. Cotygodniowy skan podatności, nocna kopia zapasowa czy administrator logujący się z domu wyglądają w logach podobnie do działań atakującego. Jeśli nikt nie stroi reguł, kolejka rośnie, a analitycy zaczynają zamykać alerty bez czytania.
To, że większość sygnałów nie okazuje się incydentem, jest normalne. CERT Polska w 2025 roku otrzymał 658 320 zgłoszeń, a za incydenty uznał 260 783 z nich. Liczy się to, czy ktoś ma czas, żeby sygnały odsiać. Strojenie reguł, wyjątki z datą ważności i regularny przegląd reguł, które od miesięcy niczego nie znalazły, to stała praca, a nie jednorazowe zadanie przy wdrożeniu.
Ładowanie wszystkich danych do jednego magazynu
Tradycyjny SIEM kopiuje logi do własnego magazynu i tam je indeksuje. Ilość danych rośnie z każdym nowym źródłem, a z nią obciążenie systemu: logi z chmury, firewalli czy serwerów WWW bywają bardzo obszerne. Organizacje ograniczają więc źródła, które wydają się mniej ważne, i w chwili incydentu może brakować akurat tych danych. Już NIST SP 800-92 zwracał uwagę, że normalizacja potrafi mocno obciążać zasoby, zwłaszcza przy złożonych wpisach.
Nikt nie patrzy na alerty
Najpoważniejszy problem nie jest techniczny. SIEM wykrywa i zgłasza, ale nie decyduje. Jeśli alert z drugiej w nocy trafia do skrzynki, którą ktoś przeczyta w poniedziałek, system spełnia wymóg na papierze, a w praktyce nie chroni. Rozporządzenie 2024/1774 ujmuje to wprost: ostrzeżenia trzeba obsłużyć w ustalonym czasie zarówno w godzinach pracy, jak i poza nimi.
Kto obsługuje alerty z SIEM
SIEM to narzędzie, a SOC (Security Operations Center) to zespół analityków i procedury, które z niego korzystają: czytają alerty, decydują o reakcji i stroją reguły. Bez zespołu SIEM tworzy kolejkę, której nikt nie zamyka, a całodobowy dyżur wymaga kilku osób na zmiany, więc mniejsze organizacje korzystają zwykle z SOC as a Service albo usługi MDR. Ustawa o KSC (art. 14) dopuszcza oba warianty: własne struktury albo umowę z dostawcą usług zarządzanych w zakresie cyberbezpieczeństwa. Czym SIEM różni się od SOC i jak działa zespół SOC, wyjaśniamy w tekście SOC: co to jest.
SIEM bywa też mylony z SOAR. SOAR niczego nie wykrywa, tylko wykonuje opisane kroki po alercie, na przykład blokuje konto albo zakłada zgłoszenie. Różnice między SIEM, SOAR, XDR i EDR rozpisaliśmy w osobnym porównaniu.
| Pojęcie | Co to jest | Co robi | Czego nie zrobi | Kiedy wystarczy |
|---|---|---|---|---|
| SIEM | Narzędzie, które zbiera logi z wielu systemów w jednym miejscu | Normalizuje i koreluje logi, generuje alerty, przechowuje dane do dochodzeń i audytu | Nie decyduje o reakcji i zwykle niczego nie blokuje | Nie wystarcza sam: potrzebuje kogoś, kto odbiera i bada alerty o każdej porze |
| SOC | Zespół analityków i procedury, własny albo jako usługa | Bada alerty, decyduje o reakcji, stroi reguły | Bez SIEM nie zobaczy całości: musi przeglądać każdy system osobno | Gdy ma dane z narzędzi, takich jak SIEM i EDR, a dyżur obejmuje noce i weekendy |
| SOAR | Narzędzie do automatyzacji reakcji | Wykonuje opisane kroki po alercie, na przykład blokuje konto albo zakłada zgłoszenie | Niczego nie wykrywa | Gdy proces jest opisany i da się wypisać kroki, które analityk powtarza codziennie |
| EDR | System działający na komputerach i serwerach | Obserwuje zachowanie procesów i potrafi sam przerwać atak na urządzeniu | Nie widzi tego, co dzieje się poza urządzeniem, na przykład logowania do panelu chmurowego czy reguły przekierowania poczty | Jako pierwszy krok, na wszystkich stacjach i serwerach, z kimś, kto odbiera alerty |
Tabela nie obejmuje XDR, bo ta kategoria ma osobny tekst: czym XDR różni się od SIEM, wyjaśniamy w artykule XDR: co to jest i czym różni się od EDR.
Nowsze podejście: zapytania do danych tam, gdzie leżą
Problemy z ładowaniem wszystkich danych do jednego magazynu doprowadziły do innego modelu. Zamiast kopiować wszystkie logi w jedno miejsce, system wysyła zapytania bezpośrednio tam, gdzie dane już są: do dotychczasowego SIEM-a, jeziora danych, logów chmurowych czy magazynu obiektowego. Nowe źródło nie wymaga wtedy migracji ani ponownego ładowania tych samych danych.
Tak działa Vega, platforma SIEM, którą wdrażamy. Jej warstwa Security Analytics Mesh odpytuje dane u źródła, a agenci AI prowadzą na niej polowanie na zagrożenia (threat hunting), detekcję, triaż i dochodzenie. Każdy alert dostaje werdykt z dowodami i uzasadnieniem. Sposób pracy najlepszych analityków zapisuje się jako Detection Skills, więc nocna zmiana wykonuje te same kroki co zespół dzienny.
Vega może działać obok obecnego SIEM-a i objąć źródła, których ten nigdy nie zbierał, albo stopniowo go zastąpić. Propozycje zmian w regułach zatwierdza człowiek. Model agentowy nie zwalnia więc z dyżuru, tylko zmienia pracę analityka: zamiast zbierać kontekst, podejmuje decyzję.
Open source czy komercyjny SIEM?
Darmowe i otwarte systemy SIEM istnieją i potrafią zbierać logi, normalizować je i uruchamiać reguły. Samo uruchomienie systemu to jednak mała część pracy. Ktoś musi zainstalować i utrzymywać serwery, pisać parsery dla nietypowych źródeł, aktualizować reguły, pilnować wydajności przy rosnącej ilości danych i odbierać alerty. W rozwiązaniu komercyjnym część tej pracy bierze na siebie dostawca, w otwartym zostaje ona po stronie organizacji.
Rozwiązanie otwarte ma sens, gdy firma ma ludzi z doświadczeniem w utrzymaniu takich systemów i czas na tę pracę. Bez nich łatwo skończyć z systemem, który zbiera dane, ale nikt nie rozwija w nim reguł.
Jak zacząć: lista kontrolna
Wdrożenie SIEM warto zacząć od pytań, a nie od wyboru produktu. Ta lista pomaga ustalić zakres przed rozmową z dostawcą.
- Spisz cele: wykrywanie ataków, dowody na potrzeby KSC, NIS2 lub DORA, dochodzenia po incydentach. Od celu zależy, które źródła i reguły są potrzebne najpierw
- Zrób listę źródeł logów i sprawdź, które z nich rzeczywiście wysyłają dziś dane i w jakim formacie
- Zacznij od źródeł o największej wartości: tożsamość i kontroler domeny, poczta, VPN i dostęp zdalny, ochrona endpointów, firewall
- Ustal okres retencji dla każdej grupy logów i zapisz uzasadnienie: cel, wymagania przepisów i wynik oceny ryzyka
- Zsynchronizuj zegary wszystkich systemów z jednym źródłem czasu, zanim zaczniesz pisać reguły
- Wybierz pierwsze reguły dla scenariuszy, które najbardziej Ci zagrażają, i zaplanuj ich strojenie w pierwszych tygodniach
- Ustal, kto odbiera alerty w nocy i w weekend, kto może zdecydować o izolacji systemu i kto podpisuje zgłoszenie do CSIRT
- Ustal, kto będzie utrzymywał parsery i reguły przez cały okres używania
Najczęstsze pytania
Co to jest SIEM w prostych słowach?
SIEM to system, który zbiera w jednym miejscu zapisy zdarzeń z wielu systemów w firmie, szuka w nich śladów ataku i powiadamia o nich zespół bezpieczeństwa. Przechowuje też te zapisy, żeby po incydencie można było odtworzyć jego przebieg.
Czym SIEM różni się od EDR?
EDR działa na komputerach i serwerach: obserwuje zachowanie procesów i potrafi samodzielnie przerwać atak na urządzeniu. SIEM zbiera dane z wielu systemów, także z EDR, i łączy je ze sobą, ale sam zwykle niczego nie blokuje. Więcej w tekście EDR: co to jest i jak działa.
Czy mała firma potrzebuje SIEM?
Nie zawsze. Jeśli firma nie ma własnych serwerów ani domeny i nie ma nikogo, kto czytałby alerty, lepiej zacząć od ochrony endpointów, uwierzytelniania wieloskładnikowego i kopii zapasowych. SIEM ma sens, gdy przepisy lub klienci wymagają monitorowania i dowodów albo gdy systemów jest tyle, że ręczne przeglądanie logów przestaje być możliwe. Wtedy od razu trzeba ustalić, kto będzie obsługiwał alerty.
Jak długo przechowywać logi w SIEM?
Ani dyrektywa NIS2, ani DORA nie podają jednego okresu dla wszystkich logów. Rozporządzenie delegowane (UE) 2024/1774 wymaga od podmiotów finansowych, żeby same ustaliły okres zatrzymywania rejestrów, biorąc pod uwagę cele biznesowe i cele bezpieczeństwa, powód rejestrowania zdarzenia oraz wynik oceny ryzyka ICT. Okres musi też wystarczyć, żeby odtworzyć incydent wykryty z opóźnieniem. Warto zapisać go w polityce razem z uzasadnieniem.
Podsumowanie
System SIEM zbiera logi z całej infrastruktury, sprowadza je do wspólnego formatu, łączy w zdarzenia, generuje alerty i przechowuje dane do dochodzeń i audytu. Pokazuje to, czego nie widzi żaden pojedynczy system, i dostarcza dowodów, których wymagają ustawa o KSC czy DORA. Jego wartość zależy jednak od dwóch rzeczy spoza samego produktu: czy zbiera właściwe dane i czy ktoś odbiera alerty o każdej porze.
Kluczowe wnioski
- 1SIEM zbiera logi z wielu systemów, normalizuje je, koreluje, generuje alerty i przechowuje dane do dochodzeń
- 2Nazwa łączy dwie starsze kategorie: SIM, czyli przechowywanie i analizę logów, oraz SEM, czyli obserwację zdarzeń na bieżąco
- 3Ustawa o KSC wymaga monitorowania w trybie ciągłym i zgłoszenia incydentu poważnego w 24 godziny, 72 godziny i miesiąc
- 4Rozporządzenie 2024/1774 do DORA opisuje rejestrowanie zdarzeń i wykrywanie nietypowych działań, także poza godzinami pracy
- 5Typowe problemy to nadmiar alertów, obciążenie przy ładowaniu wszystkich danych i brak osoby, która alerty czyta
- 6SIEM to narzędzie, SOC to ludzie: bez dyżuru alerty zostają w kolejce
- 7Nowsze platformy, takie jak Vega, odpytują dane tam, gdzie leżą, zamiast kopiować je do jednego magazynu
Źródła
- 1.NIST SP 800-92: Guide to Computer Security Log ManagementNIST · 2006-09 · dostęp 2026-11-11Rozdział 3.2 (funkcje: parsowanie, filtrowanie, agregacja, normalizacja, korelacja, retencja, kontrola integralności), rozdział 3.4 (oprogramowanie SIEM, model agentowy i bezagentowy) i przypis 34 (SIM i SEM).
- 2.NIST SP 800-92 Rev. 1 (Initial Public Draft): Cybersecurity Log Management Planning GuideNIST · 2023-10-11 · dostęp 2026-11-17Projekt rewizji wytycznych NIST SP 800-92 (Initial Public Draft) opublikowany 11 października 2023 roku.
- 3.Security information and event management (SIEM) tool, glossary entry (source: NIST SP 800-128)NIST CSRC · dostęp 2026-11-11Definicja narzędzia SIEM w słowniku NIST.
- 4.Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252)Sejm RP (ELI) · 2026-03-02 · dostęp 2026-11-11Art. 8 ust. 1 pkt 2 lit. g (monitorowanie w trybie ciągłym) i art. 11 ust. 1 pkt 4–4c (wczesne ostrzeżenie w 24 godziny, zgłoszenie w 72 godziny, sprawozdanie końcowe w miesiąc).
- 5.Dyrektywa Parlamentu Europejskiego i Rady (UE) 2022/2555 (NIS2)Dziennik Urzędowy UE · 2022-12-27 · dostęp 2026-11-11Art. 21 ust. 2 lit. b (obsługa incydentu) i art. 23 ust. 4 (terminy zgłoszeń liczone od powzięcia wiedzy o poważnym incydencie).
- 6.Rozporządzenie delegowane Komisji (UE) 2024/1774 z dnia 13 marca 2024 r. (RTS do DORA o zarządzaniu ryzykiem ICT)Dziennik Urzędowy UE · 2024-06-25 · dostęp 2026-11-11Art. 12 (rejestrowanie, okres zatrzymywania, ochrona rejestrów, synchronizacja zegarów) i art. 23 (wykrywanie nietypowych działań, obsługa ostrzeżeń w godzinach pracy i poza nimi).
- 7.Prawie 2 tys. zgłoszeń każdego dnia. Raport CERT Polska za 2025 rokCERT Polska / NASK · 2026-04-08 · dostęp 2026-11-11658 320 zgłoszeń i 260 783 incydenty obsłużone przez CERT Polska w 2025 roku.
Potrzebujesz kogoś, kto będzie czytał alerty?
Prowadzimy SOC as a Service: monitoring logów i telemetrii 24/7, triaż alertów, strojenie reguł i reakcję na incydenty, z dowodami na potrzeby NIS2 i ustawy o KSC.