SOC: co to jest Security Operations Center
SOC to zespół, który całą dobę monitoruje systemy organizacji, ocenia alerty i reaguje na incydenty. Wyjaśniamy, co robi na co dzień, kto w nim pracuje, jakich narzędzi używa, czym różni się od MDR i SIEM, co mówi o tym ustawa o KSC i o co pytać dostawcę.
SOC (Security Operations Center, centrum operacji bezpieczeństwa) to zespół ludzi, procesów i narzędzi, który w sposób ciągły monitoruje systemy organizacji, ocenia alerty i reaguje na incydenty bezpieczeństwa. Skrót SOC ma też inne znaczenia: raport audytowy SOC 2 albo układ scalony System on Chip. Ten tekst dotyczy wyłącznie centrum operacji bezpieczeństwa, także w wariancie zlecanym na zewnątrz jako SOC as a Service.
SOC: co to jest
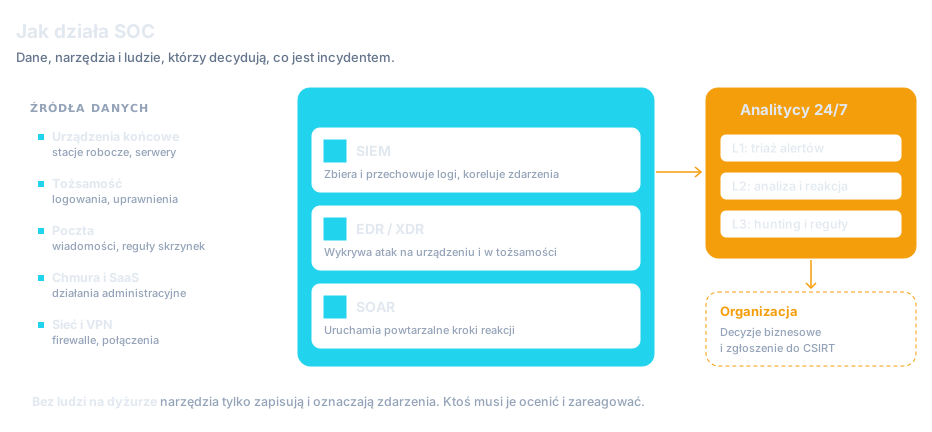
SOC to funkcja, a nie jedno narzędzie. Narzędzia zbierają zdarzenia i oznaczają te podejrzane. Analitycy SOC decydują, które z nich są atakiem, ustalają jego zakres i uruchamiają reakcję. Procesy opisują, kto robi co i w jakim czasie: kiedy alert przechodzi do kolejnej linii, kiedy trzeba obudzić administratora i kiedy powiadomić zarząd.
SOC może być zespołem wewnątrz organizacji, usługą zewnętrznego dostawcy albo połączeniem obu. W każdym z tych wariantów ma te same trzy części: dane z systemów, narzędzia do ich analizy i ludzi na dyżurze. Brak jednej z nich sprawia, że pozostałe tracą sens. Narzędzia bez ludzi tylko zapisują zdarzenia. Ludzie bez danych nie mają czego oceniać.
SOC pracuje na tym, co organizacja ma już wdrożone. Jeśli serwer nie wysyła logów, a laptop nie ma agenta EDR, SOC nie zobaczy na nich ataku. Dlatego przed uruchomieniem monitorowania warto sprawdzić, które systemy są podłączone i czy dane z nich da się ze sobą powiązać. Tym zajmuje się architektura i integracja bezpieczeństwa.
Czym zajmuje się SOC na co dzień
Praca SOC to cykl: zdarzenie, alert, ocena, reakcja, wnioski. Dużą część czasu zajmuje ocena alertów. W badaniu SANS 2025 Detection and Response Survey 73% respondentów wskazało fałszywe alarmy jako główny problem wykrywania. Typowy zakres zadań wygląda tak:
- Monitorowanie w trybie ciągłym. Przyjmowanie zdarzeń z urządzeń, tożsamości, poczty, chmury i sieci przez całą dobę.
- Triaż alertów. Odrzucenie fałszywych alarmów i nadanie priorytetu tym, które mogą oznaczać atak.
- Analiza incydentu. Ustalenie, które konta, urządzenia i dane są objęte atakiem, od kiedy trwa i jaką drogą wszedł atakujący.
- Reakcja. Izolacja urządzenia, blokada konta, usunięcie wiadomości, zablokowanie adresu. Działania, które mogą zatrzymać pracę firmy, wymagają decyzji właściciela systemu.
- Threat hunting. Szukanie śladów ataku, który nie wywołał żadnego alertu, na podstawie hipotez i nowych technik atakujących.
- Inżynieria detekcji. Pisanie i strojenie reguł wykrywania, żeby ograniczyć fałszywe alarmy i objąć nowe techniki.
- Raportowanie. Materiał do zgłoszenia incydentu, raporty dla zarządu i dowody dla audytu.
Kto pracuje w SOC: linie L1, L2 i L3
Zespół SOC dzieli się zwykle na linie wsparcia. Alert trafia najpierw do pierwszej linii, a do kolejnych przechodzi tylko wtedy, gdy wymaga głębszej analizy. Dzięki temu najbardziej doświadczone osoby zajmują się atakami, a nie fałszywymi alarmami.
| Rola | Zadania |
|---|---|
| Analityk L1 | Przyjmuje alerty, odrzuca fałszywe alarmy, zbiera podstawowe informacje i przekazuje sprawę dalej według procedury |
| Analityk L2 | Analizuje incydent, ustala jego zakres i przebieg, prowadzi reakcję i kontakt z administratorami |
| Analityk L3 | Prowadzi threat hunting i analizę złośliwego oprogramowania, obsługuje najtrudniejsze incydenty |
| Inżynier detekcji | Pisze i stroi reguły wykrywania, podłącza nowe źródła danych, dba o jakość danych w SIEM |
| Kierownik SOC | Odpowiada za grafik dyżurów, procedury, mierniki i kontakt z zarządem oraz właścicielami systemów |
Według SANS SOC Survey 2025 najczęstsza liczebność w pełni obsadzonego SOC to od 2 do 10 osób, a najczęstszą odpowiedzią na pytanie, ile osób potrzeba do prowadzenia SOC, było 10 etatów. Brak wykwalifikowanych ludzi respondenci nadal wskazują jako największe wyzwanie. Przy dyżurze całodobowym każde stanowisko wymaga kilku osób w grafiku, z urlopami i zastępstwami.
Narzędzia SOC: SIEM, EDR i XDR, SOAR
SOC nie ma jednego „systemu SOC”. Korzysta z kilku narzędzi, z których każde odpowiada za inną część pracy. Poniżej opisujemy ich rolę w pracy SOC, a pełne porównanie czterech kategorii jest w tekście SIEM, SOAR, XDR i EDR: czym się różnią.
SIEM
SIEM zbiera logi z wielu systemów, przechowuje je i łączy zdarzenia według reguł. Jest podstawowym źródłem wiedzy o tym, co działo się w organizacji, i miejscem, w którym analityk szuka śladów sprzed tygodni. Szczegóły opisujemy w tekście SIEM: co to jest system SIEM i jak działa.
EDR i XDR
EDR wykrywa atak na komputerach i serwerach po zachowaniu procesów i pozwala go przerwać, na przykład izolując urządzenie. XDR dokłada do tego dane z tożsamości, poczty, chmury i sieci. Według SANS SOC Survey 2025 dla 85% respondentów alerty z ochrony urządzeń końcowych są głównym sygnałem do rozpoczęcia reakcji. Różnice wyjaśniamy w tekście XDR: co to jest i czym różni się od EDR.
SOAR
SOAR automatyzuje powtarzalne kroki: wzbogaca alert o dane z innych systemów, zakłada zgłoszenie, blokuje adres albo konto po zatwierdzeniu przez analityka. Dzięki temu analitycy poświęcają mniej czasu na czynności, które za każdym razem wyglądają tak samo. Więcej w tekście SOAR: co to jest.
Threat intelligence
Informacje o zagrożeniach to listy złośliwych adresów, domen i plików oraz opisy technik konkretnych grup. SOC używa ich, żeby szybciej rozpoznać znany atak i ustalić, czego się spodziewać w kolejnych krokach. Osobnym źródłem są informacje o wyciekach haseł pracowników, które pozwalają zareagować, zanim ktoś ich użyje.
Liczba narzędzi nie świadczy o jakości SOC. Według SANS SOC Survey 2025 42% zespołów SOC przesyła do SIEM wszystkie zbierane dane. To zwiększa ilość danych do przeszukania, ale nie mówi nic o tym, czy reguły wykrywania obejmują techniki, którymi atakujący faktycznie wchodzą do organizacji.
Jak SOC obsługuje alert: przykład
Poniższy przykład jest poglądowy. Pokazuje, jak alert przechodzi przez kolejne linie w nocy, kiedy w organizacji nie ma nikogo z działu IT.
- 02:14EDRAlert: narzędzie administracyjne na stacji księgowej
Na komputerze w dziale księgowości uruchamia się narzędzie do zdalnego wykonywania poleceń. Użytkownik jest wylogowany od wieczora.
- 02:19Analityk L1Triaż
Analityk sprawdza, czy to zaplanowane zadanie administratora. Nie ma takiego zgłoszenia, a konto, z którego uruchomiono narzędzie, logowało się wcześniej z nietypowego adresu. Alert trafia do L2.
- 02:31Analityk L2Analiza i izolacja
Analityk ustala, że to samo konto łączyło się z dwoma serwerami. Izoluje stację od sieci i blokuje konto zgodnie z uzgodnioną procedurą.
- 02:50Analityk L2Powiadomienie organizacji
Dyżurny administrator dostaje telefon z opisem incydentu i listą kroków. Decyzja o wyłączeniu serwerów należy do organizacji.
- 08:00Kierownik SOCRaport i zgłoszenie
Organizacja dostaje raport z osią czasu, listą kont i urządzeń oraz materiał potrzebny do wczesnego ostrzeżenia, jeśli incydent podlega zgłoszeniu.
Bez dyżuru ten sam alert czekałby do rana w konsoli EDR. Atakujący miałby kilka godzin na przejście do kolejnych systemów.
Dlaczego SOC działa całą dobę
Ataki nie ograniczają się do godzin pracy działu IT, a czas między wejściem atakującego a jego kolejnym krokiem jest coraz krótszy. Poniższe dane pokazują, jak wygląda praca SOC i jak szybko działają atakujący.
| Wskaźnik | Wartość | Źródło |
|---|---|---|
| SOC działające całą dobę | 79% | SANS SOC Survey 2025 |
| Najczęstsza liczebność w pełni obsadzonego SOC | 2–10 osób | SANS SOC Survey 2025 |
| SOC, które raportują mierniki ręcznie lub w większości ręcznie | 69% | SANS SOC Survey 2025 |
| Fałszywe alarmy jako główny problem wykrywania | 73% (64% rok wcześniej) | SANS 2025 Detection and Response Survey |
| Brak wykwalifikowanych ludzi jako główny problem wykrywania | 59% | SANS 2025 Detection and Response Survey |
| Mediana czasu od wejścia atakującego do wykrycia | 14 dni (rok wcześniej 11 dni) | Mandiant, M-Trends 2026 |
| Włamania, które organizacja wykryła sama | 52% (rok wcześniej 43%) | Mandiant, M-Trends 2026 |
| Mediana czasu od uzyskania dostępu do przekazania go kolejnej grupie | 22 sekundy w 2025 r. (ponad 8 godzin w 2022 r.) | Mandiant, M-Trends 2026 |
| Zgłoszenia do CERT Polska i zarejestrowane incydenty w 2025 roku | 658 320 zgłoszeń, 260 783 incydenty | CERT Polska / NASK |
Dane M-Trends pokazują dwie rzeczy naraz. Organizacje coraz częściej same wykrywają włamania, ale atakujący potrzebują coraz mniej czasu, żeby przekazać zdobyty dostęp dalej. Zespół, który zaczyna analizę dopiero rano, nie nadąży za takim tempem.
SOC wewnętrzny, zewnętrzny czy hybrydowy
Wybór modelu zależy od tego, czy organizacja jest w stanie obsadzić dyżur całodobowy i utrzymać ludzi z odpowiednimi umiejętnościami. Każdy model ma swoje ograniczenia.
| Model | Kiedy pasuje | Na co uważać |
|---|---|---|
| Wewnętrzny | Duża organizacja z własnym zespołem bezpieczeństwa, która może obsadzić grafik całodobowy | Rekrutacja i utrzymanie ludzi, zastępstwa, rozwój reguł wykrywania we własnym zakresie |
| Zewnętrzny (SOC as a Service) | Organizacja, która nie ma zespołu na dyżur całodobowy albo potrzebuje go szybko | Dostęp dostawcy do systemów, zakres uprawnień do reakcji, miejsce przetwarzania danych |
| Hybrydowy | Organizacja z zespołem IT lub bezpieczeństwa w godzinach pracy, która zleca noce, weekendy albo specjalistyczne zadania | Jasny podział odpowiedzialności i przekazywanie spraw między zespołami |
SANS SOC Survey 2025 opisuje monitorowanie i reagowanie na incydenty jako obszary, w których modele hybrydowe są częste: część pracy wykonuje własny zespół, a dostawca zewnętrzny przejmuje nadmiarowe lub specjalistyczne zadania. Testy penetracyjne i red teaming respondenci częściej zlecają na zewnątrz, niż prowadzą sami.
SOC, SIEM i NOC: czym się różnią
| Pojęcie | Czym jest | Relacja do SOC |
|---|---|---|
| SOC | Zespół, procesy i narzędzia do monitorowania i reagowania na incydenty | Pojęcie nadrzędne |
| MDR | Usługa zarządzanego wykrywania i reagowania, zwykle oparta na EDR lub XDR | Węższy wariant zewnętrznego SOC, skupiony na telemetrii z endpointów, tożsamości i chmury |
| SIEM | Narzędzie do zbierania, przechowywania i korelacji logów | Jedno z narzędzi, z których korzysta SOC |
| NOC | Centrum operacji sieciowych, które dba o dostępność i wydajność sieci i usług | Inny cel: NOC dba o to, żeby systemy działały, a SOC o to, żeby nikt ich nie przejął |
Granica między SOC a MDR bywa w ofertach płynna. Przy porównaniu warto pytać o listę źródeł danych, zakres reakcji i to, kto pisze reguły wykrywania, a nie o nazwę usługi. Różnice opisujemy w tekście MDR: co to jest.
SOC a ustawa o KSC
Ustawa o krajowym systemie cyberbezpieczeństwa po nowelizacji z 2026 roku nie używa słowa SOC, ale opisuje jego zadania. Art. 14 stanowi, że podmiot kluczowy lub ważny powołuje wewnętrzne struktury odpowiedzialne za cyberbezpieczeństwo lub zawiera umowę z dostawcą usług zarządzanych w zakresie cyberbezpieczeństwa. Ustawa dopuszcza więc własny zespół, usługę zewnętrzną albo połączenie obu.
Art. 8 ust. 1 pkt 2 lit. g wymaga objęcia systemu informacyjnego, który służy do świadczenia usługi, monitorowaniem w trybie ciągłym. Ustawa nie mówi o „dyżurze 24/7”, ale monitorowanie w trybie ciągłym bez ludzi, którzy ocenią alert w nocy, nie spełnia swojego celu.
Art. 11 określa terminy zgłoszeń do właściwego CSIRT sektorowego: wczesne ostrzeżenie nie później niż w ciągu 24 godzin od wykrycia incydentu poważnego, zgłoszenie w ciągu 72 godzin i sprawozdanie końcowe nie później niż w ciągu miesiąca od zgłoszenia. Żeby zdążyć, trzeba w pierwszej dobie wiedzieć, co się stało i jakie systemy są objęte incydentem. To praca SOC. Obowiązki podmiotów publicznych opisujemy na stronie ustawa o KSC w podmiocie publicznym.
Dla jednostek samorządu terytorialnego art. 16e przewiduje wspólną obsługę tych obowiązków albo porozumienie, w którym kilka jednostek powierza je jednej z nich. To pozwala mniejszym gminom korzystać ze wspólnego zespołu zamiast budować własny.
O co zapytać dostawcę SOC
Przy wyborze zewnętrznego SOC najwięcej problemów bierze się z niedopowiedzeń: co dostawca widzi, co może zrobić sam i kiedy dzwoni. Poniższe pytania warto zadać przed podpisaniem umowy.
- Które źródła danych obejmuje usługa i kto odpowiada za ich podłączenie
- Czy analitycy pracują przez całą dobę, także w weekendy i święta, i jak wygląda przekazywanie dyżurów
- Które działania analityk może wykonać sam, a które wymagają zgody organizacji
- Jak i w jakim czasie organizacja dowiaduje się o incydencie
- Kto pisze i stroi reguły wykrywania i czy uwzględniają one specyfikę organizacji
- Gdzie dane są przetwarzane i przechowywane oraz jak długo
- Czy dostawca przygotowuje materiał do zgłoszenia incydentu w terminach z ustawy o KSC
- Jakie raporty i mierniki organizacja dostaje regularnie
- Co dzieje się z danymi i dostępami po zakończeniu umowy
Odpowiedzi na te pytania pokazują, czy usługa obejmuje całą ścieżkę od zdarzenia do reakcji, czy tylko przekazywanie alertów.
Najczęstsze pytania
SOC: co to jest w jednym zdaniu?
SOC (Security Operations Center) to zespół ludzi, procesów i narzędzi, który w sposób ciągły monitoruje systemy organizacji, ocenia alerty i reaguje na incydenty bezpieczeństwa.
Czym różni się SOC od SIEM?
SIEM to narzędzie, które zbiera i koreluje logi. SOC to zespół, który z SIEM korzysta, ocenia alerty i reaguje na incydenty. Sam SIEM bez analityków tylko zapisuje i oznacza zdarzenia.
Czym różni się SOC od MDR?
MDR to węższa usługa wykrywania i reagowania, najczęściej na telemetrii z endpointów, tożsamości i chmury, a SOC obejmuje zwykle całe środowisko, łącznie z logami i zgodnością. Różnice i pytania do dostawcy opisujemy w tekście MDR: co to jest.
Kto pracuje w SOC?
Analitycy pierwszej, drugiej i trzeciej linii, inżynierowie detekcji i kierownik SOC. L1 zajmuje się triażem alertów, L2 analizą i reakcją, L3 threat huntingiem i najtrudniejszymi incydentami.
Czy ustawa o KSC wymaga SOC?
Ustawa nie używa słowa SOC. Art. 14 wymaga od podmiotu kluczowego lub ważnego powołania wewnętrznych struktur odpowiedzialnych za cyberbezpieczeństwo lub zawarcia umowy z dostawcą usług zarządzanych w zakresie cyberbezpieczeństwa, a art. 8 wymaga monitorowania systemu w trybie ciągłym.
Czy SOC musi działać całą dobę?
Ustawa o KSC mówi o monitorowaniu w trybie ciągłym. W praktyce oznacza to, że ktoś musi ocenić alert także w nocy i w weekend. Według SANS SOC Survey 2025 całą dobę działa 79% zespołów SOC.
Kluczowe wnioski
- 1SOC to zespół, procesy i narzędzia, które w sposób ciągły monitorują systemy organizacji, oceniają alerty i reagują na incydenty
- 2SOC pracuje na danych z podłączonych systemów: czego nie podłączono, tego nie zobaczy
- 3Analitycy dzielą się na linie L1, L2 i L3, a najczęstsza liczebność w pełni obsadzonego SOC to 2–10 osób (SANS 2025)
- 4SIEM, EDR i XDR oraz SOAR to narzędzia SOC, a nie jego zamiennik
- 5Ustawa o KSC wymaga monitorowania w trybie ciągłym oraz własnych struktur cyberbezpieczeństwa lub umowy z dostawcą usług zarządzanych
- 6Przy wyborze dostawcy liczą się źródła danych, uprawnienia do reakcji i sposób powiadamiania, a nie nazwa usługi
Źródła
- 1.SANS 2025 SOC SurveySANS Institute · 2025-07-09 · dostęp 2026-11-15SOC działające całą dobę: 79%. Najczęstsza liczebność w pełni obsadzonego SOC: 2–10 osób; najczęstsza odpowiedź na pytanie o liczbę osób potrzebnych do prowadzenia SOC: 10 etatów. Brak wykwalifikowanych ludzi jako największe wyzwanie. Ręczne lub w większości ręczne raportowanie mierników: 69%. Alerty z ochrony urządzeń końcowych jako główny sygnał reakcji: 85%. Wysyłanie wszystkich danych do SIEM: 42%. Monitorowanie i reagowanie często w modelu hybrydowym.
- 2.SANS 2025 Detection and Response SurveySANS Institute · 2025-12 · dostęp 2026-11-15Fałszywe alarmy jako główny problem wykrywania: 73% (64% w 2024 roku). Brak wykwalifikowanych ludzi jako główny problem wykrywania: 59%.
- 3.M-Trends 2026Mandiant / Google Cloud · 2026-03-23 · dostęp 2026-11-15Mediana czasu do wykrycia 14 dni (11 dni rok wcześniej). Wykrycie przez samą organizację 52% (43% w 2024 roku). Mediana czasu przekazania dostępu kolejnej grupie: 22 sekundy w 2025 roku, ponad 8 godzin w 2022 roku.
- 4.Prawie 2 tys. zgłoszeń każdego dnia. Raport CERT Polska za 2025 rokCERT Polska / NASK · 2026-04-08 · dostęp 2026-11-15W 2025 roku CERT Polska przyjął 658 320 zgłoszeń i zarejestrował 260 783 incydenty.
- 5.Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252)Sejm RP (ELI) · 2026-03-02 · dostęp 2026-11-15Art. 8 ust. 1 pkt 2 lit. g (monitorowanie w trybie ciągłym), art. 11 ust. 1 pkt 4, 4a i 4c (24 godziny, 72 godziny, miesiąc), art. 14 (wewnętrzne struktury lub umowa z dostawcą usług zarządzanych w zakresie cyberbezpieczeństwa), art. 16e (wspólna obsługa obowiązków przez jednostki samorządu terytorialnego).
Potrzebujesz dyżuru, który oceni alert także w nocy?
SOC as a Service ZeroLayer monitoruje urządzenia, tożsamość, pocztę, chmurę i sieć przez całą dobę, a dane przetwarza w Unii Europejskiej. Zakres i źródła danych ustalamy przed uruchomieniem usługi.