XDR: co to jest i czym różni się od EDR
XDR zbiera dane z urządzeń końcowych, tożsamości, poczty, chmury i sieci oraz łączy powiązane zdarzenia w jeden incydent. Wyjaśniamy, co dokłada do EDR, czym różni się od SIEM, czego nie robi bez dyżuru, kiedy go wdrożyć i o co pytać dostawcę.
XDR (Extended Detection and Response, rozszerzone wykrywanie i reagowanie) to system bezpieczeństwa, który zbiera dane z urządzeń końcowych, tożsamości, poczty, chmury i sieci, łączy powiązane zdarzenia w jeden incydent i pozwala zareagować z jednej konsoli. Skrót XDR występuje też w nazwach monitorów, gdzie oznacza szeroki zakres dynamiki obrazu. Ten tekst dotyczy wyłącznie XDR w cyberbezpieczeństwie. Wyjaśniamy, co XDR dokłada do EDR, czym różni się od SIEM i kiedy warto go wdrożyć.
XDR: co to jest
XDR powstał jako rozszerzenie EDR. System EDR rejestruje zdarzenia na komputerach i serwerach, rozpoznaje atak po zachowaniu procesów i potrafi go przerwać. Opisujemy go w tekście EDR: co to jest i jak działa. XDR stosuje to samo podejście do większej liczby źródeł. Do tego odnosi się słowo „extended” (rozszerzony): zakres wykrywania i reakcji wychodzi poza urządzenie końcowe.
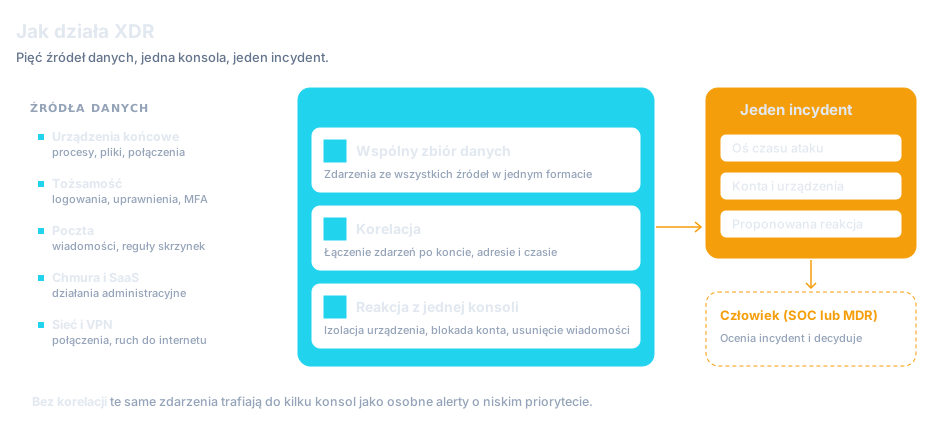
Każda platforma XDR ma trzy części. Pierwsza to źródła danych: agent na urządzeniach oraz integracje z katalogiem tożsamości, pocztą, chmurą i siecią. Druga to wspólny zbiór danych z silnikiem analizy, który szuka powiązań między zdarzeniami z różnych źródeł. Trzecia to konsola. Analityk widzi w niej incydent w całości i uruchamia reakcję, na przykład izoluje komputer albo blokuje konto.
XDR nie zastępuje EDR, tylko go zawiera. Agent na urządzeniu pozostaje głównym źródłem danych i głównym miejscem reakcji. Jeśli agent nie działa na wszystkich stacjach i serwerach, zdarzeń z pozostałych źródeł nie da się powiązać z tym, co dzieje się na urządzeniach bez agenta.
Pięć źródeł danych w XDR: urządzenia i cztery źródła dodatkowe
Urządzenia końcowe
Agent zapisuje uruchomienia procesów, zmiany w plikach, połączenia sieciowe i logowania na stacjach roboczych i serwerach. To część wspólna z EDR. Reakcja obejmuje zatrzymanie procesu, kwarantannę pliku i odcięcie urządzenia od sieci.
Tożsamość
Źródłem są zdarzenia z katalogu tożsamości, na przykład z Active Directory: logowania, zmiany uprawnień i zmiany metod uwierzytelniania. To źródło pokazuje użycie skradzionego hasła. Agent na komputerze nie odróżni takiego logowania od zwykłego. Skąd biorą się takie hasła, opisujemy w tekście o tym, jak działa infostealer. Reakcja to wymuszenie MFA, zmiana hasła albo zablokowanie konta.
Poczta
Poczta dostarcza informacji o wiadomościach phishingowych i ich odbiorcach oraz o zmianach w skrzynkach, takich jak nowa reguła przekierowania. Dzięki temu widać, od której wiadomości zaczął się atak i kto jeszcze ją dostał. Reakcja to usunięcie wiadomości ze wszystkich skrzynek i wylogowanie przejętego konta.
Chmura
Platformy chmurowe i usługi SaaS zapisują działania administracyjne: utworzenie klucza dostępu, zmianę uprawnień, uruchomienie nowych zasobów, masowe pobieranie danych. Atak prowadzony w całości w panelu chmurowym nie zostawia śladu na żadnym komputerze w firmie, więc sam EDR go nie pokaże.
Sieć
Dane z firewalli, VPN i czujników sieciowych pokazują połączenia między systemami oraz ruch do internetu i z internetu. Obejmują też urządzenia, na których nie da się zainstalować agenta: drukarki, kamery, sterowniki, sprzęt sieciowy. Według raportu M-Trends 2026 najczęstszym sposobem wejścia do organizacji było wykorzystanie podatności (32% włamań). Jeśli podatny system nie ma agenta, pierwszy ślad takiego wejścia zostaje w danych sieciowych.
EDR a XDR: czym się różnią
Różnica między EDR a XDR dotyczy zakresu danych, a nie sposobu działania. Oba systemy oceniają zachowanie procesów zamiast samej sygnatury pliku. Oba potrafią reagować automatycznie.
W ofertach nazwy EDR i XDR bywają używane zamiennie. Część producentów nazywa XDR-em produkt, który poza danymi z agenta zbiera tylko dane z własnych modułów. Dlatego przy porównywaniu ofert warto pytać o listę źródeł i dostępne reakcje, a nie o nazwę kategorii.
Jak korelacja łączy osobne alerty w jeden incydent
Korelacja to łączenie zdarzeń, które dotyczą tego samego użytkownika, urządzenia, adresu lub pliku i następują po sobie w krótkim czasie. Poniższy przykład jest poglądowy. Pokazuje atak, w którym każde źródło rejestruje tylko jeden krok.
- 09:12PocztaWiadomość z linkiem do fałszywej strony logowania
Pracownik działu finansów wpisuje hasło na podstawionej stronie. Ochrona poczty oznacza wiadomość jako podejrzaną dopiero po dostarczeniu. Osobno: alert o niskim priorytecie.
- 09:31TożsamośćLogowanie z nowego urządzenia i z innego kraju
Ktoś loguje się na konto pracownika z adresu, z którego nikt wcześniej nie logował się na to konto, i dodaje nową metodę MFA. Osobno: wygląda jak logowanie w podróży służbowej.
- 09:44PocztaNowa reguła w skrzynce
W skrzynce pojawia się reguła, która przenosi wiadomości od banku do folderu Archiwum. Osobno: zmiana, jaką użytkownicy wprowadzają codziennie.
- 10:05Sieć i VPNSesja VPN z tego samego adresu
Z tego konta zostaje zestawiona sesja VPN z adresu, z którego nastąpiło nietypowe logowanie. Osobno: poprawne uwierzytelnienie.
- 10:20Urządzenie końcoweNarzędzie administracyjne na serwerze plików
Z tego konta ktoś uruchamia na serwerze plików narzędzie do zdalnego wykonywania poleceń. To pierwszy alert o wysokim priorytecie, ponad godzinę po pierwszym kroku.
Bez korelacji tych pięć zdarzeń trafia do czterech konsol jako pięć osobnych alertów, z których cztery mają niski priorytet. Analityk musi sam zauważyć, że dotyczą jednego konta. Platforma XDR łączy je po nazwie konta, adresie IP i czasie. Jeden incydent może powstać już po drugim lub trzecim kroku i zawiera oś czasu, listę kont i urządzeń oraz proponowaną reakcję.
Korelacja skraca też czas reakcji. Mandiant podaje w raporcie M-Trends 2026, że mediana czasu między uzyskaniem dostępu a przekazaniem go kolejnej grupie przestępczej spadła z ponad 8 godzin w 2022 roku do 22 sekund w 2025 roku. Ręczne zestawianie alertów z kilku konsol trwa dłużej.
Dane z raportów: jak zaczynają się włamania
Według M-Trends 2026 włamania najczęściej zaczynały się od wykorzystania podatności. Phishing głosowy odpowiadał za 11% włamań, a phishing w poczcie e-mail za 6%. Verizon podaje w raporcie DBIR 2026 zbliżony udział podatności: 31% naruszeń. ENISA w incydentach zaobserwowanych w Unii Europejskiej wskazuje phishing w szerokim ujęciu, razem z vishingiem, malspamem i malvertisingiem, jako wektor wejścia w około 60% przypadków.
| Wskaźnik | Wartość | Źródło |
|---|---|---|
| Włamania, które zaczęły się od wykorzystania podatności | 32% | Mandiant, M-Trends 2026 |
| Włamania, które zaczęły się od phishingu głosowego | 11% | Mandiant, M-Trends 2026 |
| Włamania, które zaczęły się od phishingu w poczcie e-mail | 6% | Mandiant, M-Trends 2026 |
| Mediana czasu od uzyskania dostępu do przekazania go kolejnej grupie | 22 sekundy w 2025 r. (ponad 8 godzin w 2022 r.) | Mandiant, M-Trends 2026 |
| Mediana czasu od wejścia atakującego do wykrycia | 14 dni (rok wcześniej 11 dni) | Mandiant, M-Trends 2026 |
| Włamania, które organizacja wykryła sama | 52% (rok wcześniej 43%) | Mandiant, M-Trends 2026 |
| Naruszenia, które zaczęły się od wykorzystania podatności | 31% | Verizon, DBIR 2026 |
| Udział phishingu (z vishingiem, malspamem i malvertisingiem) wśród wektorów wejścia w incydentach w UE | około 60% | ENISA Threat Landscape 2025 |
| Zgłoszenia do CERT Polska i zarejestrowane incydenty w 2025 roku | 658 320 zgłoszeń, 260 783 incydenty | CERT Polska / NASK |
| Ataki ransomware odnotowane przez CERT Polska w 2025 roku | 179 (o 21% więcej niż rok wcześniej) | CERT Polska / NASK |
Liczby pochodzą z różnych prób. M-Trends opisuje włamania badane przez zespół reagowania na incydenty, a ENISA opisuje incydenty zaobserwowane w Unii Europejskiej. ENISA liczy też phishing szerzej, razem z vishingiem, malspamem i malvertisingiem. Stąd różnica w udziale phishingu między tymi raportami. Wniosek jest wspólny: atakujący stosują kilka sposobów wejścia, a każdy z nich rejestruje inne źródło danych.
Dane CERT Polska za 2025 rok pokazują skalę zgłoszeń i incydentów w Polsce, w tym liczbę ataków ransomware. Przebieg takiego ataku i działania w pierwszej godzinie opisujemy w tekście Atak ransomware: co zrobić w pierwszej godzinie.
XDR a SIEM: do czego służy każdy z nich
XDR i system SIEM łączą dane z wielu źródeł, więc często pada pytanie, czy jeden zastąpi drugi. W organizacjach objętych regulacjami zwykle nie zastąpi.
| Kryterium | XDR | SIEM |
|---|---|---|
| Główny cel | Wykrycie ataku i reakcja | Zbieranie, przechowywanie i przeszukiwanie logów oraz wykrywanie według reguł |
| Źródła danych | Źródła, dla których producent ma gotową integrację i gotowe detekcje | Dowolne źródło logów, także aplikacje biznesowe i systemy przemysłowe |
| Reguły wykrywania | W większości dostarcza je i aktualizuje producent | W większości pisze je i dostraja zespół organizacji |
| Reakcja | Wbudowana: izolacja urządzenia, blokada konta | Zwykle przez osobne narzędzie albo ręcznie |
| Przechowywanie danych | Okres zależy od licencji, a dane służą głównie do dochodzeń | Okres ustala organizacja według przepisów i własnej polityki |
| Dowody na potrzeby audytu | Przebieg incydentu ze źródeł objętych platformą | Zapisy ze wszystkich podłączonych systemów i raporty zgodności |
SIEM pozostaje potrzebny, gdy trzeba przechowywać logi przez ustalony czas i przedstawić je audytorowi lub organowi nadzoru. Jest też potrzebny dla systemów, do których XDR nie ma integracji: aplikacji dziedzinowych, baz danych, urządzeń przemysłowych. Zakresy obu kategorii coraz bardziej się pokrywają: platformy XDR dodają moduły do zbierania logów z systemów innych producentów, a systemy SIEM dodają automatyczną reakcję. Wszystkie cztery kategorie, razem z SOAR, zestawiamy w tekście SIEM, SOAR, XDR i EDR: czym się różnią.
Natywny i otwarty XDR: dwa scenariusze
Natywny XDR korzysta z danych z produktów jednego producenta. Otwarty XDR przyjmuje dane z narzędzi różnych producentów przez gotowe integracje. Wybór zależy od tego, co organizacja już ma.
Scenariusz 1: firma wymienia ochronę urządzeń i zaczyna od nowa
Organizacja ma stary antywirus i katalog Active Directory. Nie ma osobnych narzędzi do ochrony tożsamości ani chmury. W tym układzie sprawdza się podejście natywne: jeden agent, jedna konsola i moduły włączane kolejno. Źródła mają wspólny format danych, więc korelacja nie wymaga dodatkowej pracy integracyjnej. Ograniczenie: jeśli producent nie ma modułu dla danego obszaru, ten obszar pozostaje poza XDR.
Scenariusz 2: firma ma już narzędzia kilku producentów
Organizacja ma działającą ochronę poczty, firewalle i dostawcę tożsamości, a umowy na te narzędzia jeszcze trwają. Potrzebny jest XDR, który przyjmie dane z istniejących narzędzi. Przed zakupem trzeba sprawdzić trzy rzeczy dla każdego źródła: czy integracja istnieje, jakie zdarzenia przekazuje i czy konsola XDR może wykonać reakcję w tym narzędziu, czy tylko wyświetla jego alerty.
Platformy, które wdrażamy, i scenariusze, do których pasują
SentinelOne Singularity to platforma EDR/XDR z jednym agentem dla komputerów, serwerów i klastrów Kubernetes. Funkcja Storyline łączy powiązane procesy, zmiany plików i połączenia sieciowe w jeden przebieg ataku, a moduł Singularity Identity wykrywa ataki na tożsamości w Active Directory i Entra ID. Pasuje do scenariusza 1, także wtedy, gdy konsola ma działać on-premises albo w sieci odciętej od internetu.
CrowdStrike Falcon korzysta z jednego sensora i konsoli w chmurze producenta. Moduł Falcon Insight XDR zapisuje aktywność na komputerze i pokazuje przebieg ataku. Ochrona tożsamości analizuje uwierzytelnianie w Active Directory i Entra ID i może wymusić MFA albo zmianę hasła. Kolejne moduły włącza się bez instalowania nowych agentów, co odpowiada scenariuszowi 1. Moduł Next-Gen SIEM przyjmuje logi z systemów innych producentów, co odpowiada scenariuszowi 2.
Pocztę w chmurze chroni osobne narzędzie, na przykład Abnormal AI, które wykrywa przejęte konta i może wylogować atakującego. To, czy sygnały z poczty trafiają do konsoli XDR, zależy od dostępnych integracji. Sprawdzamy to na etapie projektu, przed zakupem licencji.
Czego XDR nie robi
- Nie podejmuje decyzji biznesowych. Automatyczna reakcja zablokuje konto albo odizoluje laptop. O wyłączeniu serwera produkcyjnego i o zgłoszeniu incydentu decyduje człowiek.
- Nie działa bez dyżuru. Incydent wykryty w nocy wymaga osoby, która go odbierze. Może to być własny zespół, usługa MDR (Managed Detection and Response) albo SOC as a Service. XDR obsługiwany całą dobę przez zewnętrzny zespół to w praktyce usługa MDR. Czym jest SOC i jak obsługuje alerty, wyjaśniamy w tekście SOC: co to jest.
- Nie obejmuje źródeł, których nie podłączono. Zakres XDR kończy się na liście integracji.
- Nie zastępuje archiwum logów. Długie przechowywanie i logi z dowolnych systemów to zadanie SIEM.
- Nie naprawia konfiguracji. Brak MFA na dostępie zdalnym, niezaktualizowane systemy i nadmiarowe uprawnienia trzeba naprawić osobno.
- Nie ocenia treści danych. Nie rozpozna, że plik wysyłany przez uprawnionego pracownika zawiera bazę klientów. To zadanie systemu DLP.
Mandiant podaje, że w 2025 roku mediana czasu od wejścia atakującego do wykrycia wynosiła 14 dni, a organizacje same wykryły 52% badanych włamań. O pozostałych dowiedziały się z zewnątrz. Narzędzie zwiększa szansę na wykrycie, ale wynik zależy od tego, czy ktoś czyta incydenty i reaguje.
Kiedy wystarczy EDR, a kiedy przejść na XDR
Kolejność ma znaczenie. XDR bez agenta na wszystkich urządzeniach daje mniej niż dobrze wdrożony EDR.
EDR wystarczy, gdy
- Większość systemów działa lokalnie, a nie w chmurze
- Poczta i konta mają podstawową ochronę i MFA
Najpierw dokończ wdrożenie EDR, gdy
- Agent nie działa jeszcze na wszystkich stacjach i serwerach. Najpierw trzeba zainstalować agenta na pozostałych urządzeniach.
- Nikt nie odbiera alertów poza godzinami pracy. Najpierw trzeba ustalić dyżur, bo XDR tego nie zmieni.
XDR ma uzasadnienie, gdy
- Poczta, pliki i aplikacje działają w chmurze, a pracownicy logują się przez jednego dostawcę tożsamości
- Ostatnie incydenty zaczynały się od przejętego konta albo phishingu, a nie od złośliwego pliku
- Analitycy ręcznie zestawiają alerty z kilku konsol, żeby ustalić przebieg jednego zdarzenia
- Organizacja podlega ustawie o KSC i musi szybko ustalić zakres incydentu
- Pracownicy i administratorzy łączą się zdalnie, więc duża część zdarzeń powstaje poza siecią biurową
XDR a ustawa o KSC: terminy 24 i 72 godzin
Podmiot kluczowy lub ważny zgłasza do CSIRT sektorowego wczesne ostrzeżenie o incydencie poważnym w ciągu 24 godzin, a zgłoszenie incydentu w ciągu 72 godzin od jego wykrycia (art. 11 ust. 1 pkt 4 i 4a ustawy o KSC w brzmieniu po nowelizacji, Dz.U. 2026 poz. 252, obowiązującej od 3 kwietnia 2026 roku). Kogo dotyczą te obowiązki, opisujemy w tekście o NIS2 i ustawie o KSC.
XDR pomaga na dwa sposoby. Po pierwsze zwiększa szansę, że incydent zostanie wykryty wcześnie, zanim obejmie kolejne systemy. Po drugie incydent w konsoli zawiera oś czasu oraz listę kont i urządzeń, czyli informacje potrzebne do wczesnego ostrzeżenia i zgłoszenia. Ustawa wymaga też objęcia systemu informacyjnego monitorowaniem w trybie ciągłym (art. 8 ust. 1 pkt 2 lit. g ustawy o KSC w brzmieniu po nowelizacji).
Żadne narzędzie nie zapewnia zgodności z ustawą. XDR nie zastępuje procedury zgłaszania, wyznaczonych osób ani archiwum logów. Ustawa nie wymienia XDR ani żadnej innej kategorii produktów.
Pytania przed zakupem XDR
- Które źródła danych obejmuje licencja, a które wymagają osobnych modułów
- Czy platforma przyjmuje dane z narzędzi innych producentów, które już działają w organizacji, i jakie zdarzenia z nich pobiera
- Czy z konsoli można wykonać reakcję w tych narzędziach, czy tylko zobaczyć ich alerty
- Po jakich polach platforma łączy zdarzenia w incydent i czy można to sprawdzić w pilotażu na własnych danych
- Jak długo platforma przechowuje dane i czy można je przeszukiwać przez cały ten okres
- Gdzie dane są przetwarzane i czy można wybrać region w Unii Europejskiej
- Które reakcje są automatyczne, a które wymagają zatwierdzenia, i czy da się to ustawić osobno dla stacji roboczych i serwerów
- Jak incydenty trafiają do SIEM i do systemu obsługi zgłoszeń IT
- Kto odbiera incydenty w nocy i w weekend: własny zespół, usługa producenta czy zewnętrzny SOC
Jak przebiega wdrożenie XDR
Wdrożenie przebiega etapami. Ich czas zależy od liczby urządzeń i źródeł, dlatego go nie podajemy.
- Etap 1IT i bezpieczeństwoSpis źródeł i luk
Powstaje lista urządzeń, katalogów tożsamości, systemów pocztowych, kont chmurowych i urządzeń sieciowych, z informacją, które źródła mają dziś ochronę.
- Etap 2Zespół wdrożeniowyAgent na wszystkich urządzeniach
Agent jest instalowany na wszystkich stacjach i serwerach. Kolejne kroki tego etapu opisujemy w tekście EDR: co to jest i jak działa.
- Etap 3Zespół wdrożeniowyPodłączenie tożsamości
Tożsamość jest zwykle pierwszym źródłem po urządzeniach, bo nazwa konta łączy zdarzenia z pozostałych źródeł. Trzeba sprawdzić, czy logowania i zmiany uprawnień są widoczne w konsoli i czy wiążą się ze zdarzeniami z urządzeń.
- Etap 4Zespół wdrożeniowy i właściciele systemówPoczta, chmura i sieć
Kolejne źródła podłącza się pojedynczo i po każdym wykonuje kontrolowany test. Zdarzenie z nowego źródła ma trafić do tego samego incydentu co zdarzenia z urządzenia i konta.
- Etap 5BezpieczeństwoReakcje automatyczne i ręczne
Dla każdej reakcji ustala się, czy wykonuje się sama, czy po zatwierdzeniu. Izolację serwera produkcyjnego i blokadę konta administratora zwykle zatwierdza człowiek.
- Etap 6Dyżur: własny lub SOCObsada dyżuru i ćwiczenie
Trzeba ustalić, kto odbiera incydenty o każdej porze i kto przygotowuje zgłoszenie do CSIRT. Modele dyżuru opisujemy w tekście MDR: co to jest i czym różni się od SOC i EDR. Całość trzeba sprawdzić w ćwiczeniu z przykładowym atakiem.
W ZeroLayer projektujemy i wdrażamy XDR na platformach SentinelOne i CrowdStrike Falcon. Nasz zespół ma certyfikaty SentinelOne Paladin i SIREN. Źródła podłączamy, a korelację sprawdzamy w ramach usługi integracja systemów bezpieczeństwa. Incydenty może odbierać nasz SOC.
Najczęstsze pytania
XDR: co to jest w jednym zdaniu?
XDR (Extended Detection and Response) to system bezpieczeństwa, który zbiera dane z urządzeń końcowych, tożsamości, poczty, chmury i sieci, łączy powiązane zdarzenia w jeden incydent i pozwala zareagować z jednej konsoli.
Czym różni się EDR od XDR?
EDR zbiera dane z komputerów i serwerów, na których działa agent, i tam reaguje. XDR działa tak samo, ale dodaje dane z tożsamości, poczty, chmury i sieci oraz reakcje poza urządzeniem, na przykład blokadę konta. XDR nie zastępuje EDR, tylko go zawiera.
Czy XDR zastępuje SIEM?
Zwykle nie. XDR służy do wykrywania i reakcji w źródłach, dla których producent ma gotową integrację. SIEM przechowuje logi z dowolnych systemów przez czas, który ustala organizacja, i dostarcza dowodów na potrzeby audytu. Więcej w tekście SIEM: co to jest i jak działa.
Kiedy wystarczy EDR zamiast XDR?
Sam EDR wystarczy, gdy większość systemów działa lokalnie, a poczta i konta mają podstawową ochronę i MFA. Jeśli agent nie działa jeszcze na wszystkich urządzeniach albo nikt nie odbiera alertów po godzinach, na XDR jest za wcześnie. Najpierw trzeba dokończyć wdrożenie EDR i ustalić dyżur.
Czy ustawa o KSC wymaga wdrożenia XDR?
Nie. Ustawa o KSC nie wymienia XDR ani żadnej innej kategorii produktów. Wymaga monitorowania w trybie ciągłym oraz wczesnego ostrzeżenia w ciągu 24 godzin i zgłoszenia incydentu poważnego w ciągu 72 godzin od wykrycia. XDR pomaga wcześniej wykryć incydent i ustalić jego zakres, ale nie zapewnia zgodności.
Czy SentinelOne to EDR czy XDR?
SentinelOne Singularity to platforma EDR/XDR z jednym agentem dla komputerów, serwerów i klastrów Kubernetes. Moduł Singularity Identity dodaje wykrywanie ataków na tożsamości w Active Directory i Entra ID. Szczegóły są na stronie SentinelOne.
Kluczowe wnioski
- 1XDR zbiera dane z urządzeń końcowych, tożsamości, poczty, chmury i sieci oraz łączy powiązane zdarzenia w jeden incydent
- 2XDR zawiera EDR: agent na urządzeniach pozostaje głównym źródłem danych i miejscem reakcji
- 3Korelacja łączy zdarzenia po koncie, adresie i czasie, więc kilka alertów o niskim priorytecie staje się jednym incydentem
- 4SIEM pozostaje potrzebny do długiego przechowywania logów i do systemów, których XDR nie obejmuje
- 5XDR wymaga ludzi: incydent musi ktoś ocenić, także w nocy i w weekend
- 6Ustawa o KSC nie wymaga XDR, ale XDR pomaga ustalić zakres incydentu przed upływem 24 i 72 godzin
Źródła
- 1.M-Trends 2026Mandiant / Google Cloud · 2026-03-23 · dostęp 2026-11-11Wektory wejścia w 2025 roku: wykorzystanie podatności 32%, phishing głosowy 11%, phishing e-mail 6%. Mediana czasu do wykrycia 14 dni (11 dni rok wcześniej). Wykrycie przez samą organizację 52% (43% w 2024 roku). Mediana czasu przekazania dostępu kolejnej grupie: 22 sekundy w 2025 roku, ponad 8 godzin w 2022 roku.
- 2.Vulnerability exploitation top breach entry point, 2026 industry-wide DBIR findsVerizon · 2026-05-19 · dostęp 2026-11-11Komunikat o raporcie DBIR 2026: 31% naruszeń zaczęło się od wykorzystania podatności.
- 3.ENISA Threat Landscape 2025: EU consistently targeted by diverse yet convergent threat groupsENISA · 2025-10-01 · dostęp 2026-11-17Komunikat o raporcie: 4875 incydentów z okresu od 1 lipca 2024 do 30 czerwca 2025 roku, phishing (razem z vishingiem, malspamem i malvertisingiem) jako wektor wejścia w około 60% zaobserwowanych przypadków.
- 4.Prawie 2 tys. zgłoszeń każdego dnia. Raport CERT Polska za 2025 rokCERT Polska / NASK · 2026-04-08 · dostęp 2026-11-11658 320 zgłoszeń, 260 783 incydenty i 179 ataków ransomware (o 21% więcej niż w 2024 roku) w 2025 roku.
- 5.Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252)Sejm RP (ELI) · 2026-03-02 · dostęp 2026-11-11Ustawa o KSC w brzmieniu po nowelizacji: art. 8 ust. 1 pkt 2 lit. g (monitorowanie w trybie ciągłym) i art. 11 ust. 1 pkt 4 i 4a (wczesne ostrzeżenie w 24 godziny, zgłoszenie w 72 godziny od wykrycia).
Chcesz sprawdzić, które źródła podłączyć do XDR?
Projektujemy i wdrażamy SentinelOne Singularity etapami: od agenta na wszystkich urządzeniach po tożsamość i chmurę. W testach sprawdzamy, czy zdarzenia z różnych źródeł trafiają do jednego incydentu.