Infostealery i wielkie wydarzenia: jak działa rynek skradzionych poświadczeń
Każde wielkie wydarzenie uruchamia ten sam mechanizm: podrobione domeny, zatrute wyniki wyszukiwania i infostealer, który zabiera ciasteczka sesyjne razem z hasłami. Mundial 2026 jako udokumentowane studium przypadku: z danymi, wykrywaniem i runbookiem.
Infostealer nie potrzebuje luki w oprogramowaniu. Potrzebuje powodu, dla którego klikniesz. Wielkie wydarzenie dostarcza taki powód milionom ludzi naraz, w tym samym tygodniu. Raport Verizon 2026 DBIR pokazuje, jak kończy się ta ścieżka: 73% ofiar ransomware miało w roku poprzedzającym atak infekcję infostealerem albo zdarzenie wycieku poświadczeń, a u połowy odstęp nie przekroczył 95 dni. Mundial 2026 jest tu przykładem, nie tematem: ten sam schemat uruchamiają igrzyska, premiera biletowa, wyprzedaż i każda data, którą wszyscy mają w kalendarzu.
Dlaczego wielkie wydarzenie jest szablonem, a nie wyjątkiem
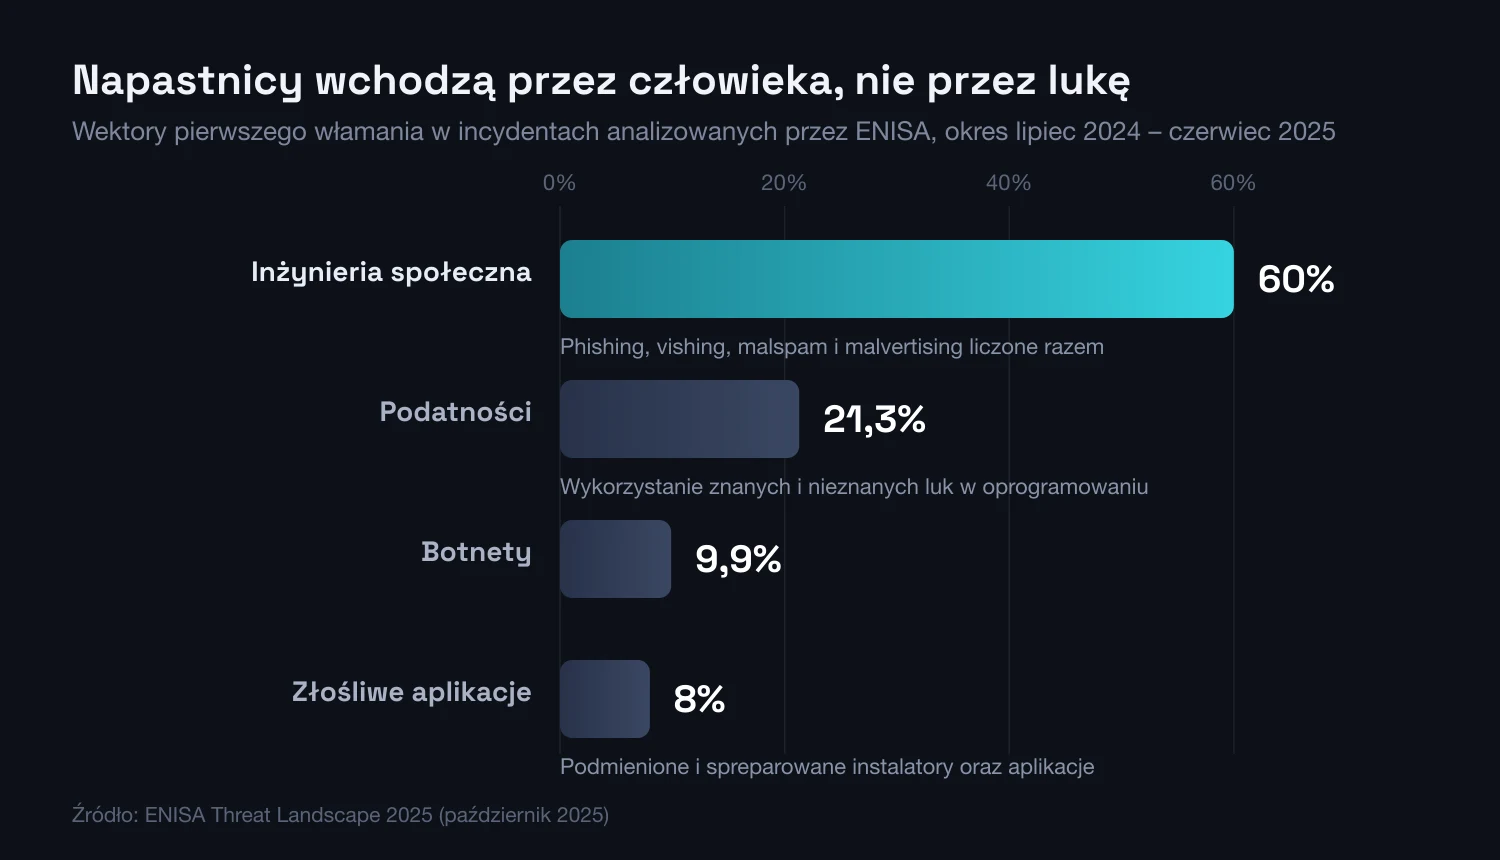
Wydarzenie nie tworzy nowej techniki ataku. Tworzy warunek, którego napastnikowi zwykle brakuje: tłum ludzi szukających w tym samym tygodniu tej samej rzeczy, gotowych zapłacić i mających powód, żeby się spieszyć. Reszta jest standardowa. ENISA w raporcie Threat Landscape 2025 przypisuje inżynierii społecznej (phishingowi, vishingowi, malspamowi i malvertisingowi liczonym razem) około 60% obserwowanych przypadków pierwszego włamania. Wykorzystanie podatności odpowiada za 21,3%. Wydarzenie nie zmienia tych proporcji. Zwiększa liczbę osób, wobec których pierwsza pozycja tej listy zadziała.
Infrastruktura powstaje z wyprzedzeniem i da się ją policzyć. FortiGuard Labs naliczył ponad 13 000 nowych domen nawiązujących do Mistrzostw Świata 2026, zarejestrowanych między styczniem a majem 2026 roku, z czego 8,8% zakwalifikowano jako złośliwe lub podejrzane. FBI w ostrzeżeniu IC3 z 27 maja 2026 opisało ten sam zestaw technik: podrobione strony organizatora, literówki w nazwie domeny, inne rozszerzenie zamiast oryginalnego oraz wykupione wyniki sponsorowane przechwytujące ruch, który miał trafić na stronę oficjalną.
Ten sam schemat powtarza się poza sportem. CERT Polska opisywał go już w 2024 roku na rynku biletów koncertowych: grupy sprzedażowe w mediach społecznościowych, serwisy imitujące legalną platformę i wariant łączący oba kanały, w którym rozmowa zaczyna się w komunikatorze, a kończy na spreparowanej stronie płatności. Zmienia się nazwa wydarzenia i zestaw słów kluczowych. Mechanika, kanały i moment największej skuteczności zostają te same.
Dla zespołu bezpieczeństwa płynie z tego praktyczny wniosek: publiczny kalendarz jest sygnałem wyprzedzającym. Jeżeli w firmie pracują ludzie, którzy w danym miesiącu będą kupować bilety, rezerwować przeloty albo szukać transmisji, to jest miesiąc, w którym rośnie prawdopodobieństwo infekcji na urządzeniu mającym dostęp do firmowej poczty. Nie dlatego, że ktokolwiek celuje akurat w tę firmę.
Anatomia kampanii wokół wydarzenia
Kampania rzadko opiera się na jednym kanale. Napastnik ustawia kilka wejść prowadzących do tego samego punktu: do momentu, w którym ofiara sama uruchomi plik albo sama wpisze dane. Poniższe elementy powtarzają się w udokumentowanych kampaniach niezależnie od tego, jakie wydarzenie akurat trwa, a każdy z nich odpowiada technice opisanej w przewodniku po rodzajach phishingu.
Zatrute wyniki wyszukiwania i reklama, która wygląda oficjalnie
Wynik sponsorowany stoi nad organicznym, a użytkownik szukający biletów rzadko odróżnia jedno od drugiego. FBI zaleca wprost, by nie korzystać z wyników sponsorowanych i wpisywać adres organizatora ręcznie albo otwierać go z zakładki. To nie jest ostrożność na wyrost: malvertising jest w klasyfikacji ENISA liczony razem z phishingiem w tych 60% przypadków pierwszego włamania, a Microsoft wskazuje zatruwanie wyników wyszukiwania i malvertising jako jedną z głównych dróg dostarczania rodzin StealC i Amadey.
Podrobione domeny biletowe
Domena jest tania, a rejestracja natychmiastowa, więc powstaje ich tyle, ile trzeba. FBI w ostrzeżeniu z maja 2026 wymieniło przykłady z trzech rodzin: literówkę w nazwie marki, podmianę rozszerzenia domeny na inne niż oryginalne oraz nazwy łączące markę wydarzenia ze słowem „tickets”, rokiem albo nazwą miasta gospodarza. Część takich domen nie sprzedaje niczego. Służy wyłącznie zebraniu danych karty i poświadczeń do konta biletowego, które u wielu osób jest tym samym kontem co poczta.
Fałszywy CAPTCHA, czyli ClickFix
ClickFix odwraca klasyczny schemat: nie próbuje niczego pobrać za ofiarę, tylko namawia ją, by sama wkleiła polecenie do systemowego okna uruchamiania. Ekran udaje weryfikację „nie jestem robotem” albo komunikat o błędzie przeglądarki. ENISA odnotowała nasilenie tej techniki od pierwszego kwartału 2025 roku, najczęściej pod postacią podrobionego CAPTCHA na przejętych lub spreparowanych stronach, wykorzystywanego do dostarczania infostealerów metodą drive-by. W samej kampanii ClearFake, dystrybuującej tą drogą rodziny Lumma i Vidar, ENISA raportuje 9300 potwierdzonych infekcji.
Podrobiony dysk w chmurze
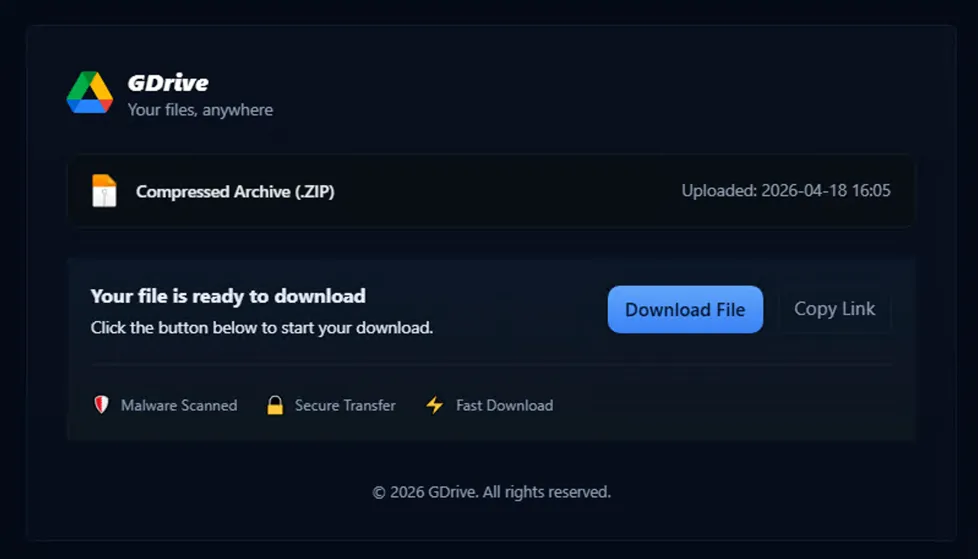
Ostatnie przekierowanie w łańcuchu prowadzi zwykle na stronę udającą znaną usługę plikową. W kampanii udokumentowanej przez Flare strona imitowała dysk w chmurze i wyświetlała plakietki „przeskanowano antywirusem” oraz „bezpieczny transfer”, które nie sprawdzały niczego. Prawdziwy adres pobierania był ukryty w kodzie strony, a przycisk kopiowania linku ponownie uruchamiał pobieranie. Skrypty na stronie wykrywały otwarcie narzędzi deweloperskich i czyściły zawartość, blokowały prawy przycisk myszy i zaznaczanie tekstu; utrudnianie analizy jest tu elementem produktu, nie dodatkiem.
Transmisje, aplikacje i „darmowe” narzędzia
Kto nie kupił biletu, szuka transmisji. I to jest drugi szczyt ruchu, na którym da się zarobić. FortiGuard Labs opisał wokół jednego wydarzenia fałszywe aplikacje bukmacherskie i streamingowe, pliki instalacyjne dla Androida pobierane poza oficjalnym sklepem oraz ponad 1700 podszywających się profili i kanałów, z czego około 90% w dwóch największych serwisach społecznościowych. Do tego dochodzi kanał zupełnie niezwiązany z wydarzeniem, a najskuteczniejszy przez cały rok: wyszukiwanie darmowego lub złamanego oprogramowania.
| Przynęta | Kanał dostarczenia | Co zabiera |
|---|---|---|
| Bilet na wydarzenie | Podrobiona domena z wyniku sponsorowanego lub linku w komunikatorze | Dane karty, dane osobowe, poświadczenia do konta biletowego |
| Transmisja meczu | Fałszywy serwis streamingowy, plik instalacyjny spoza oficjalnego sklepu | Poświadczenia, tokeny aplikacji mobilnych, dostęp do urządzenia |
| Darmowe lub złamane oprogramowanie | Zatrute wyniki wyszukiwania, strony z crackami, poradniki wideo | Cały log: hasła z przeglądarki, ciasteczka sesyjne, portfele, autouzupełnianie |
| Weryfikacja „nie jestem robotem” | Podrobiony CAPTCHA na przejętej stronie (ClickFix) | To, co pobierze wklejone polecenie: najczęściej infostealer |
| Plik udostępniony w chmurze | Strona pobierania imitująca usługę dyskową | Loader, a po nim stealer; aktywne sesje przeglądarki |
| Praca lub akredytacja przy wydarzeniu | Fałszywa rekrutacja, zaproszenie kalendarzowe, podrobiona strona logowania | Poświadczenia firmowe, kody jednorazowe, tokeny logowania jednokrotnego |
| Gadżety i kolekcje | Sklep-widmo, profil w mediach społecznościowych | Dane karty i dane osobowe |
Łańcuch infekcji krok po kroku
Poniższy przebieg pochodzi z jednej udokumentowanej infekcji opisanej przez Flare i jest reprezentatywny dla całej klasy. Zwróć uwagę, że nie ma w nim żadnego wykorzystania podatności. Każdy krok jest albo decyzją użytkownika, albo standardowym zachowaniem systemu operacyjnego.
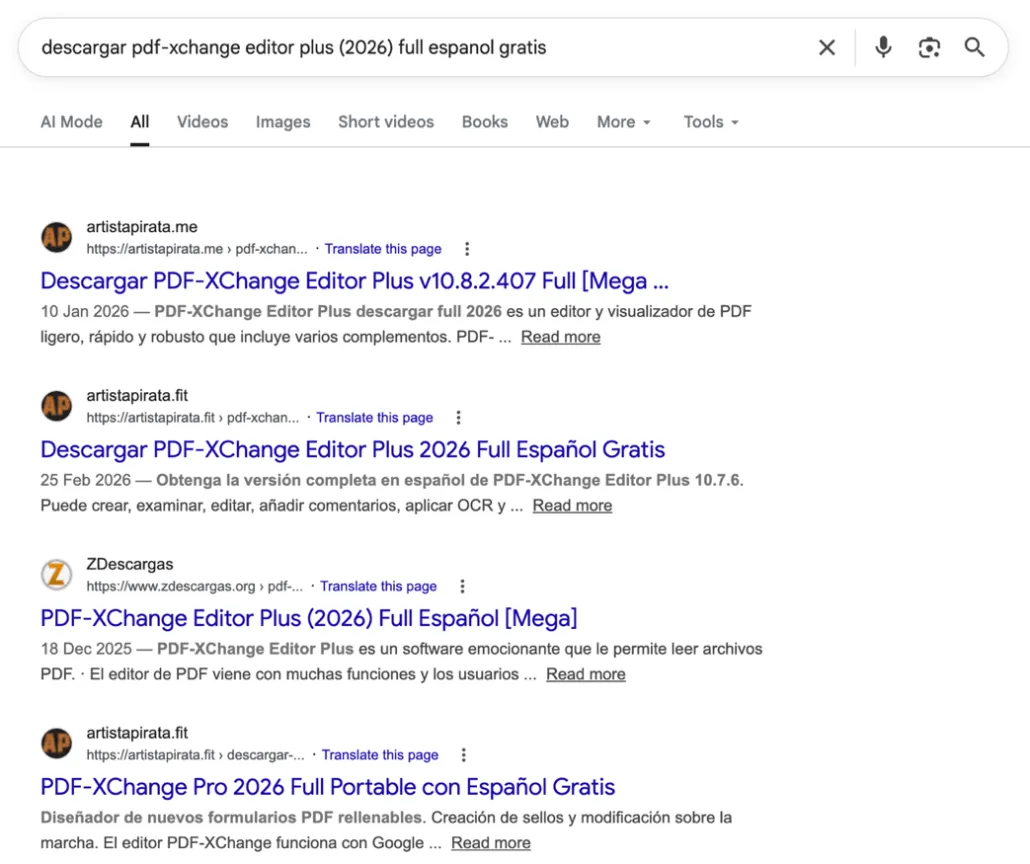
Wyszukiwanie — czołowe wyniki prowadzą do piractwa
Ofiara szukała darmowej wersji płatnego edytora PDF. Każdy z pierwszych wyników prowadził na stronę oferującą złamane oprogramowanie. Decyzja o szukaniu pirackiej kopii jest tu całą powierzchnią ataku: nie potrzeba exploita ani podatności dnia zerowego, wystarczy spreparowany instalator i użytkownik, który go uruchomi.
Łańcuch przekierowań — domeny jednorazowe
Kliknięcie „pobierz” uruchomiło przekierowania przez publiczny serwis pośredniczący i świeżo zarejestrowane domeny jednorazowe, generujące nową losową subdomenę przy każdym żądaniu. Cykl sam się odnawia: reklamy prowadzą do konfigurowalnych linków, oznaczone adresy zastępują nowe rejestracje, kolejne ofiary klikają. Jedna z domen w tym łańcuchu była już wcześniej oznaczona jako złośliwa, z powiązaniami phishingowymi.
Fałszywa strona pobierania
Ostatnie przekierowanie wyświetliło stronę imitującą usługę dyskową w chmurze, z sygnałami zaufania, które niczego nie weryfikują. Prawdziwy adres pliku był ukryty w kodzie strony, a skrypty anty-analityczne reagowały na otwarcie narzędzi deweloperskich. Na tym etapie ofiara jest już przekonana, że pobiera plik z legalnego źródła.
Ładunek — loader i side-loading biblioteki DLL
Pobrane archiwum zawierało łańcuch loadera znanego pod trzema nazwami handlowymi. Legalny, podpisany cyfrowo plik wykonywalny popularnej aplikacji został przemianowany i umieszczony obok podmienionej biblioteki DLL; uruchomienie tego pliku sprawiało, że system ładował złośliwą bibliotekę przez przejęcie kolejności wyszukiwania. Loader odczytywał zaszyfrowany ładunek z pliku udającego konfigurację, deszyfrował go w pamięci i wykonywał refleksyjnie, nie zapisując odszyfrowanego etapu na dysku. Finalnym ładunkiem był najprawdopodobniej infostealer z rodziny Lumma.
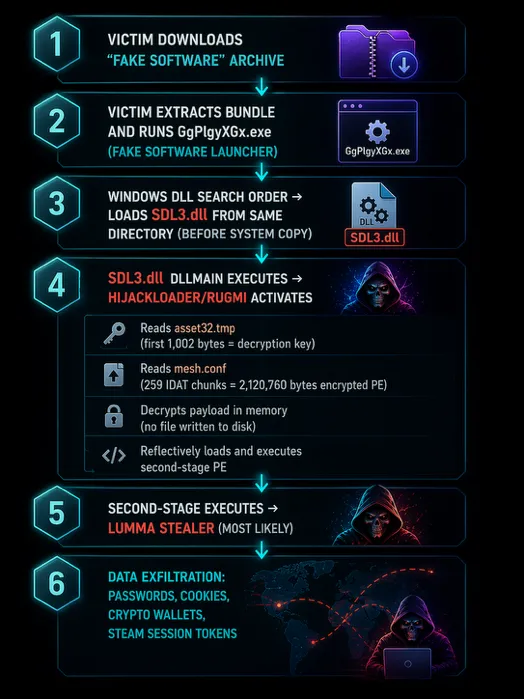
Ten sam loader był jedną z siedmiu rodzin zneutralizowanych w majowej fazie Operation Endgame w 2025 roku, a rok później, w czerwcu 2026, ta sama operacja uderzyła w infrastrukturę rodzin StealC, Amadey i SocGholish: 326 serwerów, 142 domeny i blisko 27 milionów odzyskanych poświadczeń. Takedowny działają, ale rynek się odbudowuje: po każdej z tych operacji miejsce zdjętej rodziny zajmowała kolejna.
Co konkretnie zabiera infostealer
Infostealer nie szuka jednego hasła. Wykonuje jeden przebieg po wszystkim, co przeglądarka i aplikacje trzymają lokalnie, pakuje to w ustrukturyzowany plik zwany logiem i wysyła na serwer operatora. Rozbiór rodzin StealC i Amadey opublikowany przez Microsoft w czerwcu 2026 wymienia zakres typowy dla całej klasy:
- Poświadczenia i ciasteczka z przeglądarek: Chrome, Edge, Firefox i pochodnych
- Rozszerzenia portfeli kryptowalutowych
- Hasła zapisane w klientach poczty
- Poświadczenia klientów FTP i SFTP
- Dane sesji aplikacji desktopowych, w tym platform gamingowych
- Zrzuty ekranu i zawartość autouzupełniania formularzy
Dlaczego ciasteczko sesyjne boli bardziej niż hasło
Hasło da się zmienić. Ciasteczko sesyjne to dowód, że uwierzytelnienie już się odbyło, łącznie z drugim składnikiem. Napastnik, który wstawi je do własnej przeglądarki, nie loguje się. Wchodzi do trwającej sesji. Nie ma monitu o hasło, nie ma pytania o kod, nie ma powiadomienia o nowym logowaniu, bo z punktu widzenia aplikacji żadne nowe logowanie się nie wydarzyło. Microsoft opisuje to wprost jako drogę obejścia uwierzytelniania wieloskładnikowego, szczególnie groźną przy tokenach VPN i logowania jednokrotnego zebranych z urządzeń prywatnych.
To zmienia sens reakcji na incydent. Reset hasła nie unieważnia sesji: dopóki system nie odetnie aktywnych tokenów, skradzione ciasteczko działa dalej, czasem tygodniami. ENISA wymienia przejmowanie sesji obok kradzieży poświadczeń i pośrednictwa w sprzedaży dostępów jako trzy podstawowe funkcje, które infostealery pełnią w łańcuchu przestępczym. Mechanikę obchodzenia drugiego składnika rozkładamy na czynniki przy okazji ataków na kadrę zarządzającą.
Co dzieje się potem: rynek logów, brokerzy dostępu, ransomware
Log rzadko jest wykorzystywany przez tego, kto go zebrał. Trafia na rynek. ENISA opisuje infostealery sprzedawane na przestępczych rynkach jako trwały i powszechny element łańcucha dostaw cyberprzestępczości, obsługujący trzy funkcje naraz: kradzież poświadczeń, przejmowanie sesji i pośrednictwo w sprzedaży dostępów. Ta trzecia funkcja jest tu kluczowa: broker dostępu kupuje logi hurtowo, sprawdza, które poświadczenia wciąż działają, i odsprzedaje zweryfikowane wejście do konkretnej organizacji dalej.
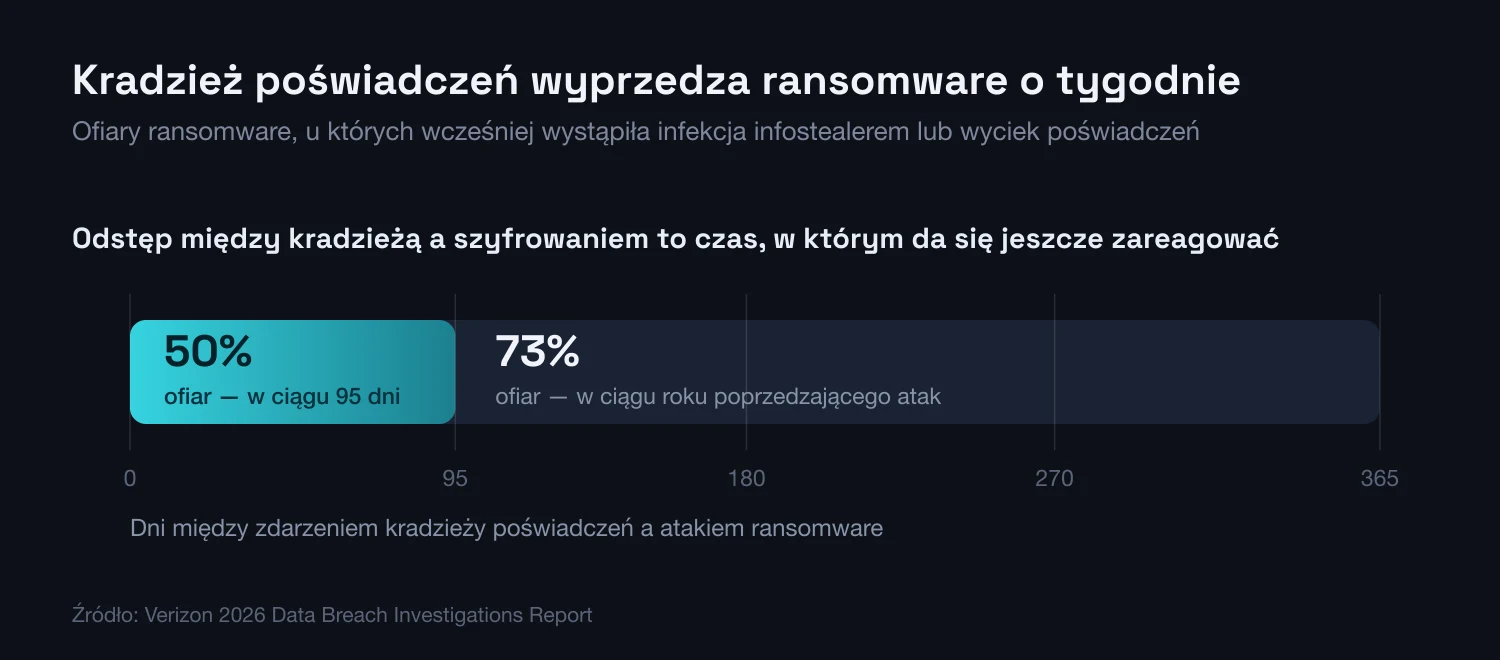
Dalej zwykle jest ransomware, a odstęp czasowy jest mierzalny. Verizon w raporcie DBIR 2026 podaje, że 73% ofiar ransomware miało w poprzedzającym roku infekcję infostealerem albo zdarzenie wycieku poświadczeń, przy czym u połowy odstęp nie przekroczył 95 dni. Ten sam raport pokazuje, że nadużycie poświadczeń pojawia się na którymś etapie w 39% wszystkich naruszeń, nawet jeśli jako sam wektor wejścia zostało wyprzedzone przez wykorzystanie podatności. Co dzieje się po sprzedaży dostępu, opisujemy krok po kroku w tekście o tym, jak przebiega atak ransomware.
Praktyczna konsekwencja tych 95 dni jest taka, że okno reakcji istnieje i jest szerokie. Poświadczenia wyciekają wcześniej, niż uderza szyfrowanie. Warunkiem wykorzystania tego okna jest wiedza, że wyciek w ogóle nastąpił, a ta nie przyjdzie z systemów wewnętrznych, bo z ich perspektywy nic się nie stało. Dlatego monitorowanie własnych domen w logach infostealerów i na listach combo traktujemy jako osobną kontrolę, realizowaną przez monitoring ekspozycji i dark webu, a nie jako element ochrony endpointa.
- Log kupuje broker dostępu, a nie autor infekcji: dlatego między kradzieżą a wykorzystaniem mija czas
- Poświadczenia są weryfikowane automatycznie, więc martwe konta odpadają, a działające zyskują na wartości
- Jeden log obejmuje konta firmowe i prywatne z tego samego urządzenia, bez rozróżnienia
- Te same dane wracają w listach combo długo po pierwszej sprzedaży, więc jednorazowy reset nie zamyka sprawy
- Wykrycie po stronie ofiary następuje zwykle dopiero na etapie skutku: nietypowego logowania, przelewu albo szyfrowania
Urządzenia prywatne, czyli gdzie ryzyko firmowe naprawdę powstaje
Pracownik kupujący bilety w przerwie na firmowym laptopie i pracownik logujący się do firmowej poczty na prywatnym komputerze wykonują z punktu widzenia infostealera tę samą czynność. Malware nie rozróżnia kontekstu: czyta magazyn poświadczeń przeglądarki w całości. Jeżeli w tym profilu jest zapisane logowanie do poczty służbowej, panelu SaaS albo VPN, znajdzie się w tym samym logu co konto sklepu i serwisu streamingowego.
Tu leży realny problem organizacyjny: urządzenie prywatne jest poza zasięgiem polityk firmowych, a mimo to bywa punktem wejścia do firmy. Verizon odnotowuje, że udział naruszeń z komponentem podmiotu trzeciego wzrósł do 48%, a typowe przyczyny (brak uwierzytelniania wieloskładnikowego, brak rotacji poświadczeń, nadmiarowe uprawnienia) są dokładnie tymi, które sprawiają, że pojedynczy skradziony log wystarcza. Skala jest krajowa, nie niszowa: CERT Polska zarejestrował w 2025 roku 260 783 unikalne incydenty, z czego 78 391 zaklasyfikowano jako phishing, i wpisał na listę ostrzeżeń 244 341 domen służących wyłudzaniu danych.
- Rozdziel profile przeglądarki: konto służbowe i prywatne nie powinny współdzielić magazynu haseł ani ciasteczek
- Nie pozwalaj przeglądarce zapisywać haseł do systemów firmowych; menedżer haseł z osobnym odblokowaniem jest inną klasą celu
- Zapewnij ścieżkę zgłoszenia bez konsekwencji: pracownik, który wie, że uruchomił coś nie tego, musi mieć powód, żeby zgłosić to w ciągu minut, a nie dni
Jak to wykryć u siebie
Statyczne wskaźniki starzeją się w dniach: domeny przekierowujące są jednorazowe, a sumy kontrolne zmieniają się przy każdej kompilacji. Trwałe jest zachowanie: proces uruchomiony z katalogu zapisywalnego przez użytkownika, biblioteka ładowana obok przemianowanego pliku podpisanego cyfrowo, kopia bazy poświadczeń przeglądarki powstająca poza profilem. Poniższe zapytania napisano w języku KQL dla zaawansowanego wyszukiwania w Microsoft Defender XDR i korzystają wyłącznie z udokumentowanych tabel i kolumn.
// 1. ClickFix: the system shell launches an interpreter that downloads or decodes
DeviceProcessEvents
| where Timestamp > ago(30d)
| where InitiatingProcessFileName in~ ("explorer.exe", "mshta.exe", "wscript.exe", "cscript.exe")
| where FileName in~ ("powershell.exe", "pwsh.exe", "cmd.exe", "mshta.exe", "curl.exe")
| where ProcessCommandLine has_any ("-enc", "-EncodedCommand", "FromBase64String",
                                    "Invoke-Expression", "DownloadString", "iwr ", "irm ",
                                    "-w hidden", "-WindowStyle Hidden")
| project Timestamp, DeviceName, AccountName, FileName, ProcessCommandLine, InitiatingProcessFileName
| order by Timestamp desc

// 2. DLL side-loading: a library from a user directory, rare across the fleet
DeviceImageLoadEvents
| where Timestamp > ago(30d)
| where FolderPath has_any (@"\AppData\Local\Temp", @"\Downloads", @"\AppData\Roaming")
| where FileName endswith ".dll"
| where InitiatingProcessFolderPath has_any (@"\AppData", @"\Downloads", @"\Temp")
| summarize Loads = count(), Devices = dcount(DeviceId),
            Procs = make_set(InitiatingProcessFileName, 10)
        by FileName, FolderPath
| where Devices <= 3
| order by Loads desc

// 3. A copy of a browser credential store created outside the browser profile
DeviceFileEvents
| where Timestamp > ago(30d)
| where ActionType in ("FileCreated", "FileRenamed")
| where FileName in~ ("Login Data", "Cookies", "Local State", "Web Data", "logins.json", "key4.db")
| where not (FolderPath has_any (@"\Google\Chrome\User Data", @"\Microsoft\Edge\User Data",
                                 @"\Mozilla\Firefox\Profiles"))
| project Timestamp, DeviceName, InitiatingProcessFileName, FileName, FolderPath
| order by Timestamp desc

// 4. Traffic to fresh event-themed domains in extensions abused for disposable registrations
DeviceNetworkEvents
| where Timestamp > ago(30d)
| where RemoteUrl has_any ("ticket", "tickets", "final", "hospitality", "stream", "live")
| where RemoteUrl matches regex @"\.(cfd|top|xyz|shop|icu|sbs|cab|click)(/|:|$)"
| summarize Hits = count(), Devices = dcount(DeviceId) by RemoteUrl, InitiatingProcessFileName
| order by Hits descZapytanie 2 celowo ogranicza wynik do bibliotek rzadkich w skali floty: bez tego progu zwróci każdy legalny instalator. Zapytanie 3 wykrywa krok, który stealer wykonuje tuż przed eksfiltracją, więc trafienie tam jest zwykle warte pilnego sprawdzenia. Zapytanie 4 nie jest detekcją, tylko materiałem do przeglądu: samo wejście na świeżo zarejestrowaną domenę niczego nie dowodzi, ale w zestawieniu z trafieniem z zapytania 1 lub 3 daje kolejność zdarzeń.
- Sam reset hasła po infekcji infostealerem. Skradzione ciasteczko sesyjne przeżywa zmianę hasła: dopóki nie unieważnisz aktywnych sesji i tokenów odświeżających, dostęp trwa.
- Zaufanie do wyniku, który „wygląda oficjalnie”. Wynik sponsorowany stoi nad organicznym i można go wykupić na dowolną frazę; FBI zaleca ręczne wpisywanie adresu właśnie z tego powodu.
- Zakup z linku reklamowego albo przesłanego w komunikatorze. Nawet jeśli strona docelowa okaże się prawdziwa, to nawyk klikania w linki z zewnątrz jest tym, co kampanie wokół wydarzeń wykorzystują.
- Traktowanie urządzenia prywatnego jako cudzego problemu. Log z prywatnego laptopa zawiera firmowe poświadczenia dokładnie tak samo jak log z komputera służbowego.
- Czekanie na alert z systemu wewnętrznego. Kradzież poświadczeń nie generuje zdarzenia po stronie ofiary; pierwszym sygnałem bywa dopiero jej wykorzystanie.
- Sprawdź, czy Twoje domeny pojawiają się w logach infostealerów i na listach combo, i ustaw to jako proces ciągły, nie jednorazowy przegląd
- Włącz uwierzytelnianie wieloskładnikowe odporne na phishing tam, gdzie to możliwe, i skróć czas życia tokenów sesji
- Upewnij się, że masz techniczną możliwość unieważnienia wszystkich sesji użytkownika jednym działaniem, i przećwicz to
- Wymuś listę dozwolonych aplikacji albo przynajmniej blokadę uruchamiania z katalogów tymczasowych i katalogu pobranych
- Włącz wykrywanie zachowań opisanych w zapytaniach powyżej i sprawdź, czy alerty trafiają do kogoś, kto na nie zareaguje
- Przypomnij zespołom przed sezonem wydarzeń, jak wygląda kanał oficjalny: konkretną domeną, nie ogólną zasadą
- Zweryfikuj, czy role z dostępem do systemów o wysokiej wartości mają osobne konta administracyjne i ostrzejszy dostęp warunkowy
Kluczowe wnioski
- 1Wydarzenie to okoliczność, nie zagrożenie: mechanizm jest ten sam przy mundialu, igrzyskach i premierze biletowej; zmieniają się tylko słowa kluczowe i data
- 2Wejście prowadzi przez człowieka: ENISA przypisuje inżynierii społecznej około 60% przypadków pierwszego włamania wobec 21,3% dla wykorzystania podatności
- 3Ciasteczko sesyjne bije hasło: skradziona sesja omija uwierzytelnianie wieloskładnikowe, więc reakcja musi obejmować unieważnienie sesji, nie tylko reset hasła
- 4Okno reakcji jest szerokie: u połowy ofiar ransomware zdarzenie kradzieży poświadczeń wyprzedzało atak o nie więcej niż 95 dni
- 5Urządzenie prywatne jest ryzykiem firmowym: jeden log obejmuje konta służbowe i prywatne z tego samego profilu przeglądarki
Runbook: pracownik uruchomił infostealer
Poniższa procedura zakłada podejrzenie, nie potwierdzenie. Potwierdzenie przychodzi zwykle za późno, a większość kroków jest odwracalna, więc koszt uruchomienia jej niepotrzebnie jest niski. Kolejność dwóch pierwszych kroków jest istotna i najczęściej bywa odwracana błędnie.
- Minuty 0–30Helpdesk lub SOCOdetnij urządzenie, ale go nie wyłączaj
Izolacja sieciowa przez agenta ochrony endpointa albo fizyczne odłączenie od sieci. Nie wyłączaj systemu i nie usuwaj plików: część śladów loadera istnieje wyłącznie w pamięci, a wyłączenie kasuje je razem z dowodami. Zabezpiecz zrzut pamięci, jeśli masz taką możliwość.
- Godziny 0–2Zespół tożsamościUnieważnij sesje, dopiero potem zmień hasła
Kolejność ma znaczenie. Najpierw wymuś globalne wylogowanie i unieważnienie tokenów odświeżających dla wszystkich kont używanych na tym urządzeniu, potem zmień hasła. Odwrotna kolejność zostawia napastnikowi działającą sesję, w której nowe hasło niczego nie blokuje. Usuń nieznane zarejestrowane metody uwierzytelniania wieloskładnikowego i sprawdź, czy nie dodano nowych.
- Godziny 2–8SOCUstal zakres logu
Odpowiedz na jedno pytanie: co ta przeglądarka miała zapisane. Przejrzyj profile przeglądarek, magazyny haseł, klientów poczty i FTP oraz aplikacje desktopowe z zapisaną sesją. Każde konto z tej listy traktuj jako skompromitowane niezależnie od tego, czy widzisz ślad wykorzystania.
- Godziny 8–48SOC i zespół ITPoszukaj śladów wykorzystania
Sprawdź logowania z nietypowych lokalizacji i urządzeń, nowe reguły przekierowania poczty, nowe integracje aplikacji, zmiany danych rozliczeniowych i eksporty danych. To są typowe pierwsze ruchy po przejęciu konta, wykonywane zwykle zanim ktokolwiek zorientuje się, że doszło do infekcji.
- Dni 2–14CISO lub właściciel ryzykaOdbuduj urządzenie i zamknij pętlę
Przeinstaluj system, nie czyść go. Włącz monitorowanie ekspozycji dla domen firmowych, żeby wychwycić ten sam log, gdy pojawi się na rynku po raz drugi. Zapisz, jaką drogą doszło do infekcji, i sprawdź, czy ta droga jest nadal otwarta dla pozostałych pracowników; najczęściej jest.
Najczęstsze pytania
Czym jest infostealer i czym różni się od zwykłego wirusa?
Infostealer to malware o jednym zadaniu: zebrać wszystko, co da się wykorzystać do zalogowania, i wysłać to operatorowi. Nie szyfruje plików i nie próbuje zostać na urządzeniu na stałe: często kończy działanie po jednym przebiegu. Efektem jest ustrukturyzowany plik zwany logiem, zawierający hasła z przeglądarki, ciasteczka sesyjne, dane autouzupełniania i tokeny aplikacji, który następnie trafia na rynek przestępczy.
Czy uwierzytelnianie wieloskładnikowe chroni przed infostealerem?
Chroni przed użyciem samego hasła, ale nie przed użyciem skradzionej sesji. Ciasteczko sesyjne jest dowodem, że uwierzytelnienie łącznie z drugim składnikiem już się odbyło, więc jego odtworzenie w przeglądarce napastnika nie wywołuje ponownego pytania o kod. Microsoft opisuje kradzież ciasteczek sesyjnych wprost jako drogę obejścia uwierzytelniania wieloskładnikowego. Metody odporne na phishing i krótszy czas życia tokenów ograniczają to ryzyko, ale go nie zerują.
Skąd mam wiedzieć, że dane mojej firmy są w logu infostealera?
Z systemów wewnętrznych zwykle nie da się tego stwierdzić, bo z ich perspektywy nic się nie wydarzyło: nie było nieudanego logowania ani alertu. Jedyną praktyczną drogą jest monitorowanie własnych domen w zbiorach logów infostealerów, na listach combo i w kanałach, którymi handluje się tymi danymi. To osobna kontrola, niezależna od ochrony endpointa.
Czy reset hasła wystarczy po infekcji infostealerem?
Nie. Zmiana hasła nie unieważnia aktywnych sesji, a to właśnie sesje są w logu najcenniejsze. Prawidłowa kolejność to najpierw globalne wylogowanie i unieważnienie tokenów odświeżających, potem zmiana haseł, a następnie przegląd zarejestrowanych metod uwierzytelniania i reguł skrzynki pocztowej.
Czy to zagrożenie dotyczy tylko wielkich wydarzeń sportowych?
Nie. Wydarzenie jest tylko okolicznością zwiększającą liczbę osób podatnych w tym samym momencie. Ten sam mechanizm działa przy premierach biletowych, wyprzedażach, sezonie rozliczeń podatkowych i każdej dacie, wokół której powstaje przewidywalny ruch w wyszukiwarce. Najskuteczniejszy kanał — wyszukiwanie darmowego lub złamanego oprogramowania — działa niezależnie od kalendarza.
Czy prywatny komputer pracownika to problem firmy?
Tak, jeżeli pracownik loguje się z niego do firmowych systemów. Infostealer czyta magazyn poświadczeń przeglądarki w całości i nie rozróżnia kont służbowych od prywatnych. Jeden log z urządzenia domowego może zawierać komplet danych do poczty służbowej, panelu SaaS i VPN, a firma nie ma na tym urządzeniu żadnej widoczności.
Jak rozpoznać fałszywą stronę sprzedaży biletów?
Najpewniejszą metodą jest nie sprawdzać strony, tylko nie trafiać na nią z linku: wpisać adres organizatora ręcznie albo otworzyć z zakładki. FBI zaleca dodatkowo unikanie wyników sponsorowanych oraz sprawdzenie rozszerzenia domeny i pisowni nazwy marki. Sygnały po stronie transakcji to jedna dopuszczona metoda płatności, przelew na rachunek osoby fizycznej, bilet przesyłany jako plik w komunikatorze i presja czasu.
Pracownik kupił bilet na firmowym laptopie z podejrzanej strony. Co dalej?
Potraktuj to jako podejrzenie infekcji, a nie jako incydent finansowy. Odetnij urządzenie od sieci bez wyłączania go, unieważnij sesje i tokeny wszystkich kont używanych na tym sprzęcie, dopiero potem zmień hasła. Następnie sprawdź, czy w ostatnich dniach nie pojawiły się nietypowe logowania, nowe reguły przekierowania poczty ani nowe metody uwierzytelniania.
Podsumowanie
Mundial 2026 dał temu zjawisku widoczność i policzalne dane: ponad 13 000 domen tematycznych w pięć miesięcy, ostrzeżenie FBI, tysiące adresów powiązanych z organizatorem w logach infostealerów. Nie stworzył jednak ani jednej nowej techniki. Cała mechanika (zatrute wyniki wyszukiwania, podrobione domeny, ClickFix, fałszywa strona pobierania, log, broker dostępu, ransomware) działała przed tym wydarzeniem i będzie działać po nim, przy kolejnej dacie w kalendarzu. Dlatego obrona nie może być sezonowa. Kontrole, które mają sens, są trwałe: rozdzielenie tożsamości prywatnej od służbowej, możliwość unieważnienia sesji jednym ruchem, wykrywanie zachowań zamiast sum kontrolnych i stała wiedza o tym, co z Twoich poświadczeń już krąży poza organizacją. Skalę zjawiska w sektorze finansowym pokazujemy w opracowaniu o wycieku danych logowania w fintechu EMEA.
Nikt nie musiał atakować konkretnej organizacji, żeby zdobyć jej poświadczenia: wypadły z tysięcy zwykłych infekcji na prywatnych komputerach. To właśnie czyni ten mechanizm groźnym: działa bez intencji, przez cały rok, a wielkie wydarzenie tylko podkręca mu przepustowość.
Źródła
- 1.ENISA Threat Landscape 2025ENISA · 2025-10 · dostęp 2026-08-09Roczny przegląd zagrożeń w UE za okres lipiec 2024 – czerwiec 2025; źródło danych o wektorach pierwszego włamania, technice ClickFix i roli infostealerów w łańcuchu przestępczym.
- 2.2026 Data Breach Investigations ReportVerizon · 2026-05 · dostęp 2026-08-09Coroczna analiza naruszeń danych; źródło danych o odstępie między kradzieżą poświadczeń a atakiem ransomware oraz o udziale nadużycia poświadczeń w naruszeniach.
- 3.Global cyber strike disrupts SocGholish, Amadey, and StealC malware networksEuropol · 2026-06-24 · dostęp 2026-08-09Komunikat o czerwcowej fazie Operation Endgame wymierzonej w rodziny SocGholish, Amadey i StealC; źródło liczb o przejętej infrastrukturze i odzyskanych poświadczeniach.
- 4.Threat Actors Spoofing FIFA Websites in Advance of the 2026 World Cup (PSA I-052726)FBI Internet Crime Complaint Center (IC3) · 2026-05-27 · dostęp 2026-08-09Ostrzeżenie publiczne FBI o podrabianiu stron organizatora przed wydarzeniem; źródło opisu typosquattingu i nadużywania wyników sponsorowanych.
- 5.Cybercriminals Are Targeting the FIFA World Cup 2026FortiGuard Labs · 2026-06-04 · dostęp 2026-08-09Analiza infrastruktury oszustw wokół jednego wydarzenia; źródło liczb o zarejestrowanych domenach, udziale domen złośliwych i podszywających się profilach.
- 6.StealC and Amadey: Breaking down infostealers and the cybercrime services that deliver themMicrosoft Threat Intelligence · 2026-06-24 · dostęp 2026-08-09Rozbiór rodzin StealC i Amadey oraz usług, które je dostarczają; źródło zakresu zbieranych danych i opisu obejścia uwierzytelniania wieloskładnikowego przez ciasteczka sesyjne.
- 7.From Pirated Software to Full Access to FIFA: Tracing the 2026 World Cup Infostealer PipelineFlare · 2026-04-29 · dostęp 2026-08-09Analiza logów infostealerów zawierających rekordy powiązane z domenami organizatora, kwiecień 2025 – kwiecień 2026; źródło opisu udokumentowanego łańcucha infekcji.
- 8.Prawie 2 tys. zgłoszeń każdego dnia. Raport CERT Polska za 2025 rokCERT Polska / NASK · 2026 · dostęp 2026-08-09Statystyki incydentów obsłużonych w Polsce w 2025 roku, w tym liczba incydentów phishingowych i domen wpisanych na listę ostrzeżeń.
- 9.Oszustwa biletoweCERT Polska · 2024-07-16 · dostęp 2026-08-09Opis mechanizmów oszustw biletowych na rynku polskim; podstawa obserwacji, że schemat powtarza się poza wydarzeniami sportowymi.
- 10.DeviceImageLoadEvents table in the advanced hunting schemaMicrosoft Learn · dostęp 2026-08-09Dokumentacja schematu zaawansowanego wyszukiwania; podstawa poprawności tabel i kolumn użytych w zapytaniach.
Zobacz, które Twoje dane już wyciekły
Wykorzystujemy Flare.io do ciągłego monitorowania dark webu pod kątem wyciekłych danych logowania i logów infostealerów, a nasi analitycy SOC weryfikują każde trafienie, byś zdążył zresetować ujawnione konta, zanim wykorzystają je napastnicy.