This article is available in Polish only.
EDR, czyli Endpoint Detection and Response: co to jest
EDR rejestruje, co dzieje się na komputerach i serwerach, i zatrzymuje atak rozpoznany po zachowaniu. Pokazujemy, jak działa w pięciu krokach i jak zdecydować: antywirus, EDR czy EDR z dyżurem MDR lub SOC.
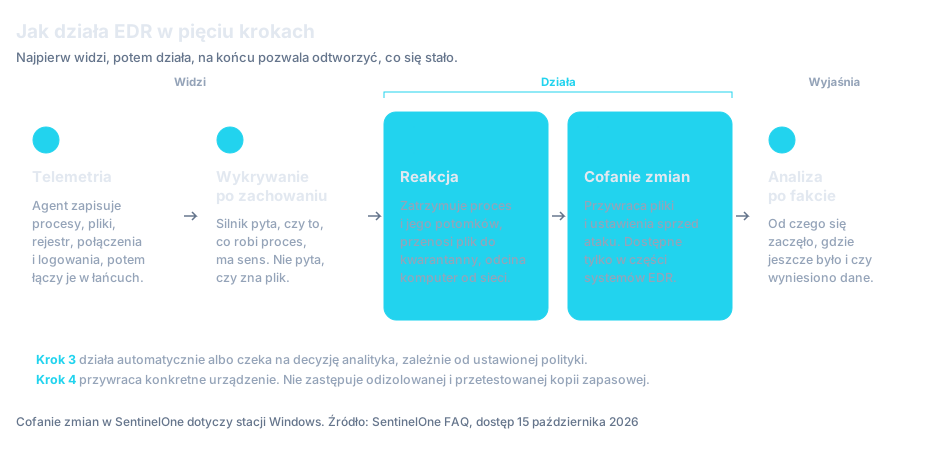
EDR (Endpoint Detection and Response) to system, który stale rejestruje zdarzenia na komputerach i serwerach. Rozpoznaje atak po zachowaniu procesów i potrafi samodzielnie go przerwać. Działa w pięciu krokach pokazanych na schemacie. Większa część tego tekstu odpowiada jednak na pytanie praktyczne: kiedy wystarczy antywirus, kiedy potrzebny jest EDR, a kiedy EDR razem z dyżurem, który odbierze alert w nocy.
Jak działa EDR
System składa się z trzech części: agenta instalowanego na każdym urządzeniu, silnika analizy, który ocenia zebrane zdarzenia, oraz konsoli. W konsoli widać przebieg incydentu i stamtąd wydaje się polecenia: zatrzymaj proces, odetnij komputer od sieci, przywróć pliki.
W rozmowach o zakupie te same rzeczy nazywa się kilkoma określeniami. Endpoint protection (w skrócie EPP) to warstwa zapobiegania, czyli blokowanie znanego złośliwego oprogramowania przed uruchomieniem. Endpoint security to pojęcie zbiorcze, obejmujące wszystko, co chroni urządzenia końcowe. EDR dokłada do zapobiegania dwie rzeczy, których klasyczna ochrona nie ma: zapis tego, co się wydarzyło, i możliwość reakcji, gdy coś przeszło przez warstwę zapobiegania. Współczesne platformy łączą EPP i EDR w jednym agencie, więc w praktyce kupuje się jedno i drugie naraz.
W praktyce: antywirus sprawdza plik w chwili uruchomienia. EDR obserwuje urządzenie cały czas, zapisuje przebieg zdarzeń i może zdalnie zatrzymać proces albo odciąć komputer od sieci, także gdy atakujący używa ważnego konta.
Działanie każdego systemu EDR da się rozłożyć na pięć elementów. Różnice między produktami nie polegają na tym, czy je mają, tylko na tym, jak dobrze działają w Twoim środowisku i ile pracy zostawiają ludziom.
Telemetria: zapis wszystkiego, co istotne
Agent zapisuje zdarzenia z systemu operacyjnego: uruchomienia procesów i to, kto je uruchomił, zmiany w plikach i rejestrze, połączenia sieciowe, logowania, ładowanie bibliotek, wywołania skryptów. Pojedyncze zdarzenie nic nie znaczy. Wartość bierze się z tego, że system łączy je w łańcuch: dokument z poczty uruchomił makro, makro wywołało PowerShell, PowerShell pobrał plik i nawiązał połączenie z serwerem za granicą. Taki łańcuch można potem odczytać jak protokół zdarzeń, krok po kroku.
Wykrywanie po zachowaniu, a nie po wyglądzie pliku
Silnik analizy nie pyta, czy zna dany plik. Pyta, czy to, co robi proces, ma sens. Weźmy program, który w ciągu minuty otwiera i nadpisuje tysiące dokumentów, usuwa kopie w tle i wyłącza odzyskiwanie systemu. Zachowuje się jak ransomware, nawet jeśli to wersja skompilowana wczoraj, której nie ma w żadnej bazie. Tak samo podejrzany jest proces, który sięga do pamięci systemu w poszukiwaniu haseł, albo narzędzie administracyjne uruchamiane z nietypowego konta na kilkunastu serwerach naraz. Do oceny służą modele uczenia maszynowego, reguły opisujące znane techniki atakujących oraz informacje o zagrożeniach dostarczane przez producenta.
Reakcja: zatrzymanie procesu, kwarantanna, izolacja
Po rozpoznaniu zagrożenia EDR może działać automatycznie albo czekać na decyzję analityka, zależnie od ustawionej polityki. Typowe działania to zatrzymanie złośliwego procesu wraz z procesami, które uruchomił, przeniesienie pliku do kwarantanny i odcięcie komputera od sieci. Izolacja hosta działa tak, że urządzenie traci łączność ze wszystkim poza konsolą EDR, więc atak nie rozejdzie się dalej, a zespół wciąż może zbierać dane i sprzątać zdalnie. Gdy atak rozchodzi się po sieci szybciej, niż ktokolwiek zdąży odebrać telefon, automatyczna reakcja bywa jedyną, która zdąży się wydarzyć.
Cofanie zmian po ataku
Część systemów EDR potrafi cofnąć zmiany wprowadzone przez złośliwy proces: przywrócić zaszyfrowane lub usunięte pliki i ustawienia systemu do stanu sprzed ataku. W SentinelOne odbywa się to jednym poleceniem z konsoli i według dokumentacji producenta dotyczy stacji z systemem Windows. To nie zastępuje kopii zapasowych. Rollback przywraca konkretne urządzenie po konkretnym zdarzeniu, a odizolowany i przetestowany backup jest potrzebny na scenariusz, w którym atakujący przejął całą domenę.
Analiza po fakcie i szukanie śladów
Zapisana telemetria pozwala odpowiedzieć na pytania, które padają po każdym incydencie: od czego się zaczęło, na których komputerach jeszcze to było, czy atakujący wyniósł dane. Pozwala też szukać zagrożeń, zanim cokolwiek się uruchomi, na przykład sprawdzić w całej firmie, czy gdzieś nie pojawił się plik albo adres opisany w świeżym ostrzeżeniu CERT Polska. Bez tego zapisu każda taka analiza zaczyna się od ręcznego zbierania logów z maszyn, które często zostały już wyczyszczone. CERT Polska wskazuje niedostateczną retencję logów jako jedno z głównych utrudnień w analizie ataków ransomware: bez centralnego zbierania sięgają one zaledwie kilku dni wstecz.
Antywirus, EDR czy EDR z dyżurem: jak zdecydować
Większość dzisiejszych ataków nie potrzebuje pliku, który antywirus mógłby rozpoznać. Wystarczy przejęte konto, legalne narzędzie administracyjne i kilka godzin w nocy. EDR powstał po to, żeby zauważyć właśnie takie zachowanie, zanim skończy się zaszyfrowaniem serwerów, i zatrzymać je bez czekania na człowieka.
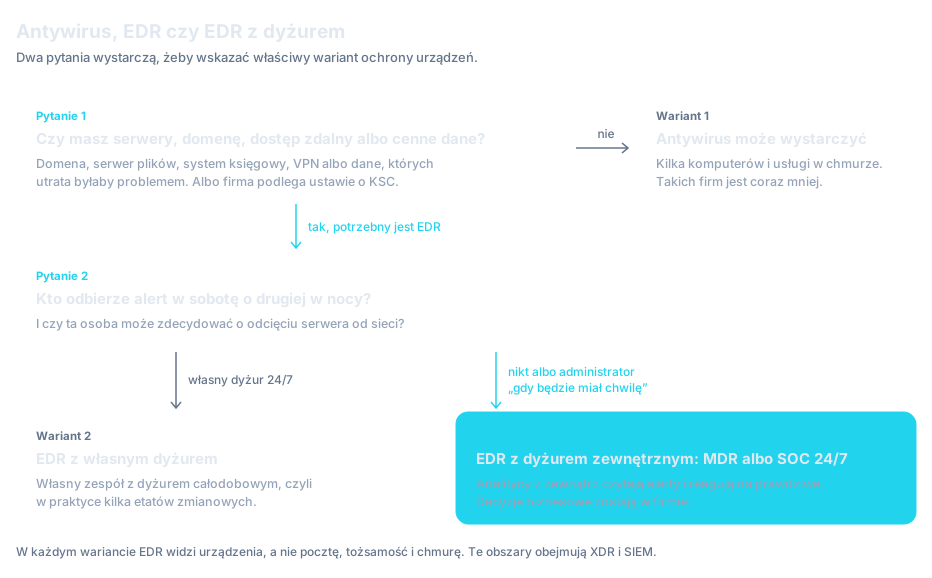
Wybór nie zaczyna się od porównania produktów, tylko od dwóch pytań. Pierwsze dotyczy tego, co firma ma do stracenia: serwerów, domeny, dostępu zdalnego, danych. Drugie dotyczy ludzi: kto odbierze alert, który przyjdzie poza godzinami pracy. Odpowiedzi wskazują jeden z trzech wariantów ochrony urządzeń.
Kiedy wystarczy antywirus
Uczciwa odpowiedź: coraz rzadziej. Klasyczny antywirus dla firm ma sens tam, gdzie nie ma danych, których utrata byłaby problemem, ani serwerów i dostępu zdalnego. Cała działalność opiera się wtedy na kilku komputerach i usługach w chmurze. Gdy organizacja ma domenę, serwer plików, system księgowy, dostęp VPN albo podlega ustawie o krajowym systemie cyberbezpieczeństwa, sama sygnatura chroni przed coraz mniejszą częścią realnych ataków. Według raportu Verizon DBIR 2026 31% naruszeń zaczyna się od wykorzystania podatności, po raz pierwszy częściej niż od wykradzionych haseł. Ransomware pojawia się w 48% wszystkich naruszeń. Żaden z tych scenariuszy nie musi zaczynać się od pliku, który antywirus zna.
Polska nie jest tu wyjątkiem. CERT Polska odnotował w 2025 roku 179 ataków ransomware, wobec 147 rok wcześniej. Według raportu rocznego zespołu w znacznej większości przypadków, w których dało się ustalić wektor, atakujący weszli przez usługi dostępu zdalnego bez uwierzytelniania dwuskładnikowego. Takie ataki często były rozłożone nawet na kilka tygodni, a operator szukał w tym czasie serwerów kopii zapasowych i wirtualizatorów. Jeśli na pierwsze pytanie choć raz odpowiadasz „tak”, antywirus przestaje wystarczać.
Kiedy potrzebny jest EDR
Antywirus odpowiada na pytanie, czy uruchamiany plik jest znanym zagrożeniem. EDR odpowiada na pytanie, czy to, co dzieje się na urządzeniu, wygląda na atak i co z tym zrobić. To nie jest różnica stopnia, tylko innego punktu widzenia.
Ostatni wiersz jest najważniejszy przy decyzji zakupowej. EDR daje dużo więcej widoczności, ale ta widoczność ma sens tylko wtedy, gdy ktoś z niej korzysta. Antywirus, który zablokował plik, nie potrzebuje decyzji człowieka. EDR, który zgłosił, że konto księgowej uruchamia narzędzie do zdalnego wykonywania poleceń na serwerze, potrzebuje jej natychmiast.
Kiedy EDR potrzebuje dyżuru
EDR wykrywa, ale ktoś musi przeczytać, co wykrył. To najczęstsza luka po wdrożeniu: narzędzie działa poprawnie, alerty powstają, tylko nikt ich nie ogląda w piątek wieczorem, a atak nie czeka na godziny pracy. Automatyczna reakcja zatrzyma wiele zdarzeń, ale nie rozstrzygnie przypadków niejednoznacznych, nie zdecyduje, czy wyłączyć serwer produkcyjny, i nie przygotuje zgłoszenia do CSIRT.
Są dwa sposoby, żeby tę lukę zamknąć. Pierwszy to własny zespół z dyżurem całodobowym, co w praktyce oznacza kilka etatów zmianowych. Drugi to usługa MDR (Managed Detection and Response) albo SOC działający w trybie ciągłym. Analitycy z zewnątrz oglądają tam alerty, odsiewają fałszywe i reagują na prawdziwe. Gdy potrzebna jest decyzja biznesowa, dzwonią do wskazanej osoby. Czym jest SOC i kto w nim pracuje, wyjaśniamy w tekście SOC: co to jest. Ustawa o KSC (art. 14) pozwala podmiotom kluczowym i ważnym zapewnić obsługę cyberbezpieczeństwa własnymi strukturami albo umową z dostawcą usług zarządzanych w zakresie cyberbezpieczeństwa. Jak wygląda taka reakcja w pierwszej godzinie, rozpisaliśmy na przykładzie ataku ransomware.
- Nikt nie wie, ile alertów było w ostatnim tygodniu. Jeśli nikt nie zna tej liczby, nikt ich też nie zamyka
- Agent jest na laptopach, ale nie na serwerach. Atakujący, który dostanie się do sieci, idzie właśnie na serwery i kontroler domeny
- Polityka od miesięcy pracuje w trybie „tylko wykrywaj”. Faza obserwacji ma sens na początku wdrożenia, a nie jako stan docelowy
- Lista wyjątków rośnie, ale nikt jej nie przegląda. Każdy wyjątek dodany „na chwilę” to miejsce, którego EDR już nie pilnuje
- Nie ma ustalonej osoby, która w nocy może zdecydować o izolacji serwera. Bez niej automat albo zrobi za dużo, albo za mało
EDR zobaczy atak jako pierwszy. Czy ktokolwiek się o nim dowie, rozstrzyga się dużo wcześniej, przy ustalaniu dyżuru.
| Antywirus | EDR bez dyżuru | EDR z dyżurem | |
|---|---|---|---|
| Blokuje znane złośliwe pliki przed uruchomieniem | ●tak, natywnie | ●tak, natywnie | ●tak, natywnie |
| Wykrywa atak prowadzony legalnymi narzędziami i przejętym kontem | ○nie | ●tak, natywnie | ●tak, natywnie |
| Zatrzymuje łańcuch procesów i odcina komputer od sieci | ○nie | ●tak, natywnie | ●tak, natywnie |
| Zostawia pełny przebieg zdarzeń do analizy i zgłoszenia | ○nie | ●tak, natywnie | ●tak, natywnie |
| Reaguje na atak w nocy i w weekend | ○nie | ◐częściowo lub z integracją | ●tak, natywnie |
| Rozstrzyga przypadki niejednoznaczne i decyduje o izolacji serwera | ○nie | ○nie | ●tak, natywnie |
Czego EDR nie widzi w żadnym wariancie
Druga granica wynika z miejsca, w którym działa agent. EDR widzi urządzenie, a nie to, co dzieje się w poczcie, w katalogu tożsamości czy w panelu chmurowym. Logowanie do usługi w chmurze z wykradzionych danych albo reguła przekierowania poczty w skrzynce prezesa nie są zdarzeniami na komputerze. To obszar XDR, który rozciąga ten sam mechanizm na pocztę, tożsamość, chmurę i sieć, oraz SIEM-a, który przechowuje logi do celów dowodowych. Różnice między tymi warstwami opisaliśmy osobno w porównaniu SIEM, SOAR, XDR i EDR, więc nie powtarzamy ich tutaj. EDR nie rozpozna też, że plik wysyłany przez uprawnionego pracownika zawiera bazę klientów, bo ocenia zachowanie, a nie treść. Za to odpowiada system DLP.
Na co patrzeć przy wyborze EDR
Karty produktowe wszystkich producentów brzmią podobnie: uczenie maszynowe, automatyczna reakcja, jedna konsola. Oferty różnicują dopiero pytania o to, jak system zachowa się w konkretnej infrastrukturze i kto będzie go obsługiwał. Poniższa lista nie faworyzuje żadnego produktu i warto nią sprawdzić także rozwiązanie, które proponujemy my.
- Czy agent obejmuje wszystkie Twoje systemy w tym samym zakresie: Windows, macOS, Linux, serwery fizyczne i wirtualne, kontenery. Deklarowane wsparcie bywa dla części platform wyraźnie węższe
- Czy reaguje bez połączenia z chmurą: laptop w pociągu i serwer z odciętym internetem muszą być chronione tak samo jak stacja w biurze
- Jakie działania wykonuje automatycznie, a jakie wymagają człowieka, i czy da się to ustawić osobno dla stacji roboczych i dla serwerów produkcyjnych
- Czy potrafi cofnąć zmiany po ataku i na których systemach: rollback dostępny tylko na części platform to informacja, którą lepiej znać przed incydentem
- Jak długo przechowuje telemetrię i czy można ją przeszukiwać: od tego zależy, czy po incydencie odtworzysz jego przebieg sprzed kilku tygodni
- Ile fałszywych alarmów daje w Twoim środowisku: sprawdzisz to tylko w pilotażu na własnych maszynach, nie na prezentacji
- Jak chroni sam siebie: agent, którego da się wyłączyć z uprawnieniami lokalnego administratora, zostanie wyłączony jako pierwszy
- Gdzie są przetwarzane dane: dla podmiotów publicznych i objętych KSC lokalizacja telemetrii w Unii Europejskiej bywa warunkiem, nie preferencją
- Kto będzie czytał alerty i w jakim czasie zareaguje, jeśli odpowiedź brzmi „nasz administrator, gdy będzie miał chwilę”, wróć do poprzedniej sekcji
Po tę listę warto sięgnąć także przy porównywaniu ofert. Dwie propozycje na tę samą liczbę stanowisk różnią się zwykle zakresem. Liczy się, czy obejmują serwery i chmurę, jak długo trzymają dane, czy w pakiecie jest usługa dyżurna i ile pracy wdrożeniowej założono.
Jak wdrożyć EDR, żeby nie zatrzymać firmy
Najczęstszy błąd to włączenie pełnego blokowania na wszystkich urządzeniach pierwszego dnia. Zatrzymuje to nietypowe, ale potrzebne oprogramowanie, na przykład stary system magazynowy albo skrypt księgowości, a dział IT pod presją zaczyna dopisywać wyjątki bez zastanowienia. Bezpieczniej jest wdrażać etapami, w takiej kolejności. Czas każdego etapu zależy od liczby urządzeń i systemów nietypowych.
- Etap 1IT i właściciele systemówSpis urządzeń i systemów nietypowych
Ustal, ile jest stacji, serwerów i maszyn wirtualnych oraz które systemy wymagają ostrożności: aplikacje dziedzinowe, sterowanie produkcją, stare serwery, których nikt nie chce ruszać. Bez tego spisu nie wiesz, czy agent jest na wszystkich urządzeniach, czy tylko na części, a atakujący znajdzie akurat te niechronione.
- Etap 2Zespół wdrożeniowyAgent w trybie wykrywania
Instalacja na wszystkich urządzeniach, ale z polityką, która rejestruje i alarmuje, nie blokuje. To czas na poznanie normalnego ruchu w firmie i odsianie fałszywych alarmów. Faza powinna być krótka i mieć datę zakończenia wpisaną z góry.
- Etap 3Bezpieczeństwo i ITWyjątki z uzasadnieniem
Każdy wyjątek ma właściciela, powód i datę przeglądu. Wyjątek na całą ścieżkę katalogu albo cały proces systemowy to dziura, przez którą przejdzie atak, więc zawęża się go do konkretnego pliku i podpisu.
- Etap 4BezpieczeństwoBlokowanie i automatyczna reakcja
Najpierw stacje robocze, potem serwery, każda grupa z własną polityką. Na serwerach produkcyjnych automat zatrzymuje proces, ale decyzję o izolacji całej maszyny warto zostawić człowiekowi, który zna skutki biznesowe.
- Od pierwszego dnia ochronyDyżur: własny lub SOCObsada alertów i ścieżka eskalacji
Ustal, kto odbiera alert w nocy i w weekend, kto może zdecydować o odcięciu serwera i kto przygotowuje zgłoszenie incydentu. Ten krok nie jest dodatkiem na koniec. Bez niego poprzednie cztery dają narzędzie, które widzi atak, ale nikt o tym nie wie.
W ZeroLayer wdrażamy w tej roli SentinelOne Singularity. Nasz zespół ma certyfikacje SentinelOne Paladin i SIREN i jest jedynym zespołem w Polsce, który ma obie jednocześnie. Projektujemy architekturę, przeprowadzamy wdrożenie etapami i spinamy telemetrię z pozostałymi warstwami w jeden układ. Po uruchomieniu zostajemy z tym dalej: alerty trafiają do naszego SOC, który pracuje całą dobę z danymi przetwarzanymi w UE. Na potwierdzony incydent reaguje ten sam zespół SOC: izoluje zaatakowane systemy i prowadzi sprawę aż do raportu poincydentowego.
Czy ustawa o KSC i NIS2 wymagają EDR
Nie wprost. Ani dyrektywa NIS2, ani znowelizowana ustawa o krajowym systemie cyberbezpieczeństwa, obowiązująca od 3 kwietnia 2026 roku, nie wymieniają EDR ani żadnej innej kategorii produktów. Art. 21 dyrektywy wymaga środków proporcjonalnych do ryzyka i podaje ich listę. Polska ustawa nakłada z kolei na podmioty kluczowe i ważne obowiązek wdrożenia systemu zarządzania bezpieczeństwem informacji (SZBI) oraz obsługi i zgłaszania incydentów. EDR jest jednym ze sposobów spełnienia kilku z tych wymagań i, co równie ważne, udokumentowania, że się je spełnia.
| Wymaganie | Co daje EDR |
|---|---|
| Obsługa incydentów (art. 21 ust. 2 lit. b NIS2) | Wykrycie, zatrzymanie i izolacja zagrożenia oraz zapis przebiegu zdarzeń |
| Zgłoszenie incydentu poważnego: 24 godziny, 72 godziny, miesiąc (art. 23 NIS2, art. 11 ust. 1 pkt 4–4c ustawy o KSC) | Telemetria, z której da się szybko ustalić, co się stało, gdzie i od kiedy |
| Ciągłość działania i odtwarzanie (lit. c) | Ograniczenie zasięgu ataku, w części systemów cofnięcie zmian na urządzeniu. Nie zastępuje kopii zapasowych |
| Zarządzanie aktywami i ocena skuteczności środków (lit. i oraz f) | Aktualny spis urządzeń z agentem i raporty pokazujące, że ochrona działa |
Najbardziej praktyczne jest drugie wymaganie. Zegar zgłoszenia rusza od wykrycia incydentu, a wczesne ostrzeżenie do CSIRT trzeba wysłać w ciągu 24 godzin. Bez zapisu zdarzeń z urządzeń ustalenie w tym czasie choćby tego, które systemy zostały objęte atakiem, jest bardzo trudne. Kogo dokładnie obejmuje ustawa, jakie terminy z niej wynikają i jakie kary grożą za zaniechanie, opisaliśmy w tekście o NIS2 i ustawie o KSC.
Najczęstsze pytania
EDR: co to jest w jednym zdaniu?
EDR (Endpoint Detection and Response) to system, który stale rejestruje zdarzenia na komputerach i serwerach i rozpoznaje atak po zachowaniu procesów. Potrafi też samodzielnie go zatrzymać, na przykład przerywając proces albo odcinając urządzenie od sieci.
Czy EDR zastępuje antywirus?
Tak, w tym sensie, że współczesne platformy łączą w jednym agencie zapobieganie znane z antywirusa (EPP) z wykrywaniem i reakcją. Nie ma potrzeby utrzymywać obu produktów jednocześnie, a dwa agenty ochrony na jednej maszynie potrafią sobie nawzajem przeszkadzać.
Czym różni się EDR od XDR?
XDR korzysta z tego samego podejścia co EDR, ale zbiera dane również z poczty, tożsamości, chmury i sieci, więc zawiera EDR, a nie go zastępuje. Szczegóły w tekście XDR: co to jest i czym różni się od EDR.
Czy do obsługi EDR potrzebny jest własny zespół bezpieczeństwa?
Potrzebny jest ktoś, kto czyta alerty i reaguje także poza godzinami pracy. Własny dyżur całodobowy wymaga kilku etatów zmianowych. Dlatego mniejsze i średnie organizacje zwykle przekazują tę część usłudze MDR albo SOC, a decyzje biznesowe, takie jak wyłączenie systemu produkcyjnego, zostawiają u siebie.
Czy ustawa o KSC wymaga wdrożenia EDR?
Nie wymienia go z nazwy. Ustawa o KSC i dyrektywa NIS2 wymagają środków adekwatnych do ryzyka, systemu zarządzania bezpieczeństwem informacji oraz obsługi i zgłaszania incydentów w terminach 24 godzin, 72 godzin i miesiąca. EDR jest jednym ze sposobów spełnienia tych wymagań i wykazania, że się je spełnia.
Czy mała firma potrzebuje EDR?
Decyduje to, co firma ma do stracenia, a nie liczba pracowników. Jeśli działalność opiera się na kilku komputerach i usługach w chmurze, bez serwerów i dostępu zdalnego, antywirus może wystarczyć. Gdy jest domena, serwer plików, system księgowy, VPN albo obowiązki z ustawy o KSC, potrzebny jest EDR i ktoś, kto odbiera alerty.
Ile trwa wdrożenie EDR?
Czas zależy od liczby urządzeń i systemów nietypowych. Kolejność jest stała: spis urządzeń, agent w trybie wykrywania, wyjątki z uzasadnieniem, blokowanie najpierw na stacjach, potem na serwerach. Dyżur i ścieżkę eskalacji ustala się od pierwszego dnia ochrony.
Podsumowanie
EDR jest dziś podstawą ochrony urządzeń w każdej organizacji, która ma serwery, domenę i dane warte okupu. Wypełnia lukę, której antywirus nie zamknie: widzi atak prowadzony bez złośliwego pliku i potrafi go zatrzymać, zanim człowiek zdąży sięgnąć po telefon. Nie jest jednak rozwiązaniem samym w sobie. Pełne pokrycie urządzeń, rozsądnie ustawione polityki i ktoś, kto odbierze alert w sobotę o drugiej w nocy, przesądzają o wyniku bardziej niż wybór między produktami z tej samej półki.
Kluczowe wnioski
- 1EDR rejestruje zdarzenia na komputerach i serwerach: rozpoznaje atak po zachowaniu procesów i potrafi go przerwać bez czekania na człowieka
- 2Wybór wyznaczają dwa pytania: czy firma ma serwery, domenę, dostęp zdalny lub cenne dane, i kto odbierze alert w nocy
- 3Antywirus pyta, czy plik jest znany, EDR pyta, czy zachowanie ma sens, dlatego wychwytuje ataki prowadzone legalnymi narzędziami i przejętymi kontami
- 4Reakcja EDR to zatrzymanie procesu, kwarantanna, izolacja hosta, a w części systemów cofnięcie zmian: rollback nie zastępuje odizolowanego backupu
- 5Narzędzie bez dyżuru nie chroni: ktoś musi czytać alerty w nocy i w weekend: własny zespół, MDR albo SOC
- 6EDR widzi urządzenie, a nie pocztę, tożsamość i chmurę: te obszary obejmują XDR i SIEM
- 7NIS2 i ustawa o KSC nie nakazują kupić EDR, ale ułatwia on obsługę incydentów i zgłoszenie w ciągu 24 godzin
Źródła
- 1.2026 Data Breach Investigations ReportVerizon · 2026-05 · dostęp 2026-10-15Ransomware w 48% naruszeń, wykorzystanie podatności jako punkt wejścia w 31% naruszeń. Dane z okresu 10.2024–11.2025.
- 2.Prawie 2 tys. zgłoszeń każdego dnia. Raport CERT Polska za 2025 rokCERT Polska / NASK · 2026 · dostęp 2026-10-15179 ataków ransomware w 2025 roku, o 21% więcej niż w 2024 roku; 260 783 incydenty łącznie.
- 3.Raport roczny z działalności CERT Polska 2025CERT Polska / NASK · 2026 · dostęp 2026-10-15179 ataków ransomware w 2025 roku wobec 147 w 2024; dostęp zdalny bez 2FA jako dominujący ustalony wektor; ataki rozłożone nawet na kilka tygodni; niedostateczna retencja logów.
- 4.Dyrektywa Parlamentu Europejskiego i Rady (UE) 2022/2555 (NIS2)Dziennik Urzędowy UE · 2022-12-27 · dostęp 2026-10-15Art. 21 ust. 2: lista środków zarządzania ryzykiem; art. 23: terminy zgłaszania incydentów poważnych.
- 5.Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252)ISAP / Sejm RP · 2026-03-02 · dostęp 2026-10-15
- 6.Nowelizacja ustawy o KSC: obowiązki podmiotów kluczowych i ważnychgov.pl · 2026 · dostęp 2026-10-15Obowiązki podmiotów kluczowych i ważnych: SZBI, obsługa i zgłaszanie incydentów, terminy wdrożenia.
- 7.SentinelOne FAQSentinelOne · dostęp 2026-10-15Dokumentacja producenta: cofanie zmian na stacjach Windows z poziomu konsoli oraz izolacja urządzenia od sieci z zachowaniem łączności z konsolą.
Chcesz zobaczyć, co EDR wykryje w Twojej sieci?
Projektujemy i wdrażamy SentinelOne etapami, od trybu wykrywania do pełnej ochrony, i spinamy go z całodobowym SOC, żeby każdy alert miał właściciela.