This article is available in Polish only.
Threat Exposure Management (CTEM): co widzi atakujący i jak to mierzyć
Co widzi ktoś, kto rozpoznaje Twoją firmę z zewnątrz? Domeny, wystawione usługi, hasła w logach infostealerów, oferty na dark webie i znane luki. Threat Exposure Management zamienia to spojrzenie w ciągły cykl: zakres, wykrywanie, priorytet, walidacja i zamknięcie.
Threat Exposure Management (TEM, w wersji Gartnera CTEM) to ciągły program, w którym firma ustala, co atakujący może o niej znaleźć z zewnątrz i wykorzystać, potwierdza to i doprowadza do zamknięcia. Program przebiega w pięciu etapach: zakres, wykrywanie, priorytetyzacja, walidacja i mobilizacja. Poniżej opisujemy każdy z nich, obszary ekspozycji zewnętrznej i miary, po których widać, czy program działa.
Pięć obszarów ekspozycji zewnętrznej
Ekspozycja zewnętrzna to wszystko, co atakujący może o firmie znaleźć i wykorzystać bez dostępu do jej sieci: domeny i domeny łudząco podobne do marki, usługi odpowiadające z internetu, znane luki w urządzeniach brzegowych, hasła pracowników w logach infostealerów oraz oferty na forach i kanałach Telegrama. Jak krok po kroku zinwentaryzować zapomniane zasoby widoczne z internetu, opisujemy w tekście o shadow IT. Tutaj zajmujemy się tym, jak objąć te obszary jednym programem.
Ta perspektywa ma dziś twarde uzasadnienie. Według Verizon DBIR 2026 najczęstszą drogą wejścia w naruszeniach stało się wykorzystanie podatności (31%), a nadużycie danych logowania, dotychczas najczęstsza droga wejścia, spadło do 13%. Jednocześnie tylko co czwartą lukę z katalogu podatności wykorzystywanych w realnych atakach usunięto w pełni. Rzadko chodzi o to, że nikt nie skanuje. Częściej skan zwraca tysiące pozycji, a nikt nie potrafi powiedzieć, które z nich atakujący wykorzysta jutro rano.
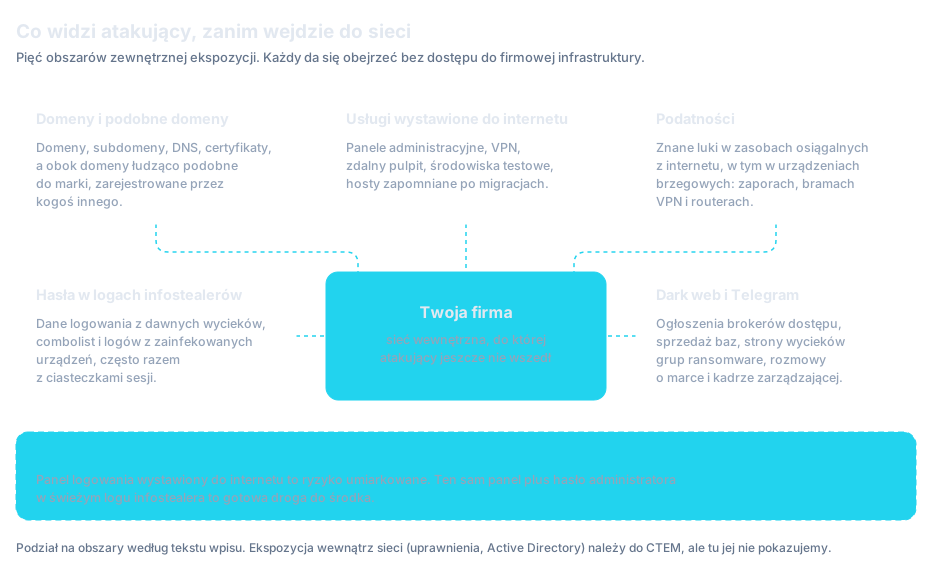
Schemat dzieli ekspozycję zewnętrzną na pięć obszarów. Każdy ma inne źródło danych i każdy wymaga reakcji kogoś innego w organizacji. Najlepiej widać to, gdy zestawi się firmową ewidencję z tym, co da się zobaczyć z zewnątrz.
To połączenie ma znaczenie praktyczne, bo najgroźniejsze scenariusze leżą na styku obszarów. Panel logowania wystawiony do internetu to ryzyko umiarkowane. Ten sam panel plus hasło administratora w świeżym logu infostealera to gotowa droga do środka. Osobne narzędzie dla każdego obszaru pokaże dwa średnie alerty w dwóch konsolach. Program zarządzania ekspozycją ma pokazać jedną sprawę krytyczną.
Każdy z tych obszarów ma na blogu własne omówienie i nie będziemy go tu powtarzać. Różnicę między logiem infostealera, combolistą i zrzutem bazy oraz kanały, w których ten materiał krąży, opisujemy w tekście o monitorowaniu wycieków danych. Jak wygląda taka ekspozycja w praktyce, pokazuje atak na systemy chłodnicze sklepów: według Flare panel sterownika odpowiadał z internetu pod 2667 publicznymi adresami IP. Ekspozycję przez firmy, które mają dostęp do Twoich systemów, opisujemy w tekście o ataku na łańcuch dostaw, a zawartość logu z zainfekowanego komputera w tekście o tym, jak działa infostealer. Tutaj chodzi o to, jak połączyć te obszary w jeden obraz.
Czym jest Threat Exposure Management
Threat Exposure Management (TEM), po polsku zarządzanie ekspozycją na zagrożenia, to ciągły program, w którym organizacja ustala, które jej zasoby, tożsamości i dane są osiągalne dla atakującego. Następnie sprawdza, czy da się je faktycznie wykorzystać, i doprowadza do zamknięcia najgroźniejszych pozycji. Miarą nie jest liczba znalezionych podatności. Miarą jest to, ile realnych dróg wejścia pozostaje otwartych i jak szybko się je zamyka.
Najczęściej spotykana nazwa, continuous threat exposure management (CTEM), pochodzi od Gartnera, który opisał taki program w lipcu 2022 roku w raporcie „Implement a Continuous Threat Exposure Management (CTEM) Program”. Gartner określa CTEM jako pragmatyczne i systemowe podejście do ciągłej oceny tego, na ile zasoby cyfrowe i fizyczne organizacji są dostępne, wystawione i podatne na wykorzystanie. W praktyce TEM i CTEM znaczą to samo. Słowo „ciągłe” przypomina tylko, że chodzi o cykl, a nie o projekt z datą odbioru.
TEM nie jest jednym narzędziem, choć producenci chętnie przypinają tę etykietę swoim platformom. Robi to także Flare, który opisuje się jako platforma threat exposure management, łącząca threat intelligence, ochronę marki i zarządzanie zewnętrzną powierzchnią ataku (EASM). Dobra platforma przejmuje dużą część wykrywania i wstępnej oceny ważności. Ustalenie zakresu, sprawdzenie, czy znalezisko naprawdę działa, i doprowadzenie poprawki do końca wymagają jednak decyzji ludzi, i to te etapy przesądzają, czy program cokolwiek zmienia.
W tym tekście zajmujemy się ekspozycją zewnętrzną: tym, co o firmie widać z internetu, z forów przestępczych i z kanałów, w których krążą skradzione dane. Ekspozycja wewnątrz sieci, czyli nadmiarowe uprawnienia, ścieżki w Active Directory czy konfiguracja stacji roboczych, też mieści się w CTEM, ale wymaga innych narzędzi i osobnego omówienia.
Pięć etapów cyklu CTEM
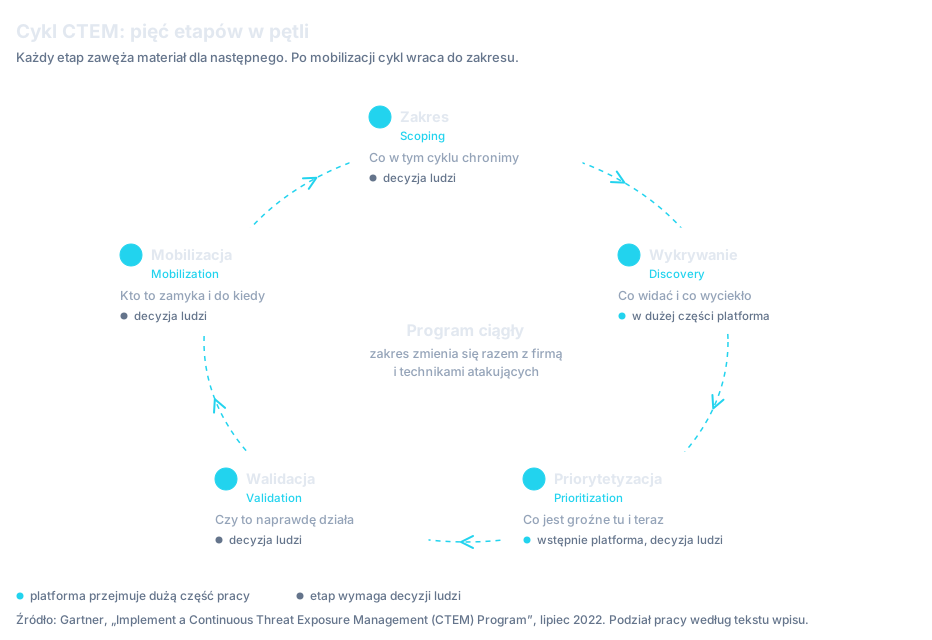
Gartner dzieli program na pięć etapów, powtarzanych w kółko: scoping, discovery, prioritization, validation i mobilization. Po polsku brzmią mniej efektownie, za to lepiej oddają, co trzeba zrobić. Kolejność ma znaczenie, bo każdy etap zawęża materiał dla następnego. Platforma przejmuje głównie wykrywanie i wstępną ocenę, pozostałe etapy wymagają decyzji ludzi.
Zakres: co w tym cyklu chronimy
Pierwszy etap to decyzja, a nie skan. Ustala się, którą część organizacji obejmuje bieżący przebieg: domeny i usługi wystawione do internetu, tożsamości pracowników w usługach chmurowych albo systemy obsługujące płatności. Zakres powinien wynikać z tego, czego utrata najbardziej zaboli firmę, a nie z tego, co akurat potrafi narzędzie. Zbyt szeroki zakres na starcie kończy się raportem, którego nikt nie przeczyta do końca.
Wykrywanie: co widać i co wyciekło
W drugim etapie zbiera się wszystko, co w ramach zakresu da się znaleźć. Na tę listę trafiają zasoby odpowiadające z internetu, podatności i błędy konfiguracji, dane logowania w obiegu, domeny udające markę oraz wzmianki na forach. Ekspozycja to więcej niż podatność z numerem CVE. Hasło pracownika w logu infostealera nie ma żadnego numeru, a daje dostęp skuteczniej niż niejedna luka oznaczona jako krytyczna.
Priorytetyzacja: co jest groźne tu i teraz
Wynik wykrywania jest zawsze za długi, więc priorytet nadaje się według trzech pytań. Czy atakujący dosięgnie tej ekspozycji bez dodatkowych warunków? Czy są dowody, że ktoś już z niej korzysta? Co się stanie, jeśli zostanie wykorzystana? Ocena CVSS odpowiada tylko na część pierwszego pytania. Na drugie odpowiada katalog CISA KEV, czyli lista podatności, których wykorzystanie w atakach potwierdzono. Na trzecie odpowie wyłącznie ktoś, kto zna procesy firmy.
| Obszar | Co przesądza o pilności |
|---|---|
| Domeny i domeny podszywające się pod markę | Czy podobna domena ma skonfigurowaną pocztę albo stronę logowania. Sama rejestracja to sygnał, rekord MX to już przygotowanie do kampanii |
| Wycieki haseł i logi infostealerów | Świeżość i to, czy konto nadal istnieje. Log sprzed tygodnia z aktywną sesją do firmowego SSO to sprawa na dziś, stara para login–hasło zwykle nie |
| Dark web i Telegram | Czy opis oferty pasuje do firmy: branża, wielkość, rodzaj dostępu. Wzmianka bez oferty rzadko wymaga działania |
| Usługi wystawione do internetu | Czy usługa przyjmuje logowanie z dowolnego adresu i czy ktokolwiek w firmie wie, że istnieje |
| Podatności | Czy luka jest w katalogu CISA KEV i czy zasób naprawdę odpowiada z zewnątrz. Ta sama podatność na serwerze wewnętrznym i na bramie VPN to dwa różne priorytety |
Walidacja: czy to naprawdę działa
Walidacja sprawdza, czy pozycja, która na liście wygląda groźnie, rzeczywiście prowadzi do celu. Czy wyciekłe hasło jest nadal aktywne, czy ciasteczko sesji wciąż wpuszcza do aplikacji, czy podatna usługa odpowiada mimo filtrów, czy zabezpieczenie, które miało zadziałać, zadziałało. Ten etap najłatwiej pominąć, bo jest pracochłonny. Bez niego zespół IT dostaje listę z domieszką fałszywych alarmów i szybko przestaje ją traktować poważnie.
Mobilizacja: kto to zamyka i do kiedy
Ostatni etap Gartner nazywa mobilizacją i to najtrafniejsze słowo w całym schemacie. Potwierdzona ekspozycja musi trafić do konkretnej osoby, z terminem i uzasadnieniem zrozumiałym poza działem bezpieczeństwa. Tu programy rozpadają się najczęściej: zespół bezpieczeństwa wie, co jest groźne, ale nie ma uprawnień do zmian w systemie, który należy do innego działu albo do dostawcy. Dlatego projektowanie programu warto zacząć od tej ścieżki, a nie od wyboru narzędzia, i połączyć znaleziska z systemem zgłoszeń, SIEM i procedurą reagowania, żeby potwierdzona ekspozycja nie kończyła się na e-mailu.
Po mobilizacji cykl wraca do początku. Zakres się zmienia, bo firma uruchamia nowe usługi, a atakujący sięgają po nowe techniki. Program, który zatrzymał się po pierwszym przebiegu, jest zwykłym audytem pod modną nazwą.
Jak mierzyć ekspozycję firmy
Ekspozycję mierzy się pokryciem i czasem, a nie liczbą znalezisk. Liczba alertów rośnie razem z zakresem monitorowania i czułością narzędzia, więc jej wzrost może znaczyć tyle, że widać więcej, a nie że jest gorzej. Lepiej sprawdzają się miary, które odpowiadają na pytanie zarządu: jak długo ekspozycja pozostaje otwarta i ile jest takich pozycji.
| Miara | Co pokazuje | Na co uważać |
|---|---|---|
| Pokrycie zakresu | Jaka część domen, usług i tożsamości z ustalonego zakresu jest monitorowana i ma przypisanego właściciela | Liczone względem własnej ewidencji wygląda lepiej, niż jest. Liczyć trzeba względem tego, co znaleziono z zewnątrz |
| Potwierdzone ekspozycje | Liczba pozycji, które przeszły walidację i wymagają działania, w podziale na pięć obszarów | Surowe alerty zawyżają obraz. Do tej miary trafia tylko to, co potwierdził analityk |
| Czas do zamknięcia | Mediana dni od wykrycia do usunięcia, osobno dla każdej klasy: hasło, usługa, podatność, domena | Średnia ukrywa pojedyncze sprawy otwarte miesiącami. Mediana razem z listą najstarszych otwartych pozycji mówi więcej |
| Zamknięte w terminie | Odsetek potwierdzonych ekspozycji usuniętych w terminie przypisanym do ich priorytetu | Termin trzeba uzgodnić z właścicielem systemu z góry. Inaczej ta miara pokazuje wyłącznie cierpliwość zespołu bezpieczeństwa |
| Nawroty | Jak często ta sama klasa ekspozycji wraca po zamknięciu: ten sam typ hosta, to samo konto, ta sama luka | Nawrót wskazuje na błąd w procesie, nie w narzędziu. Bez tej miary program usuwa pojedyncze znaleziska, a nie ich przyczynę |
Punktem odniesienia dla czasu do zamknięcia może być Verizon DBIR 2026. Mediana czasu pełnego usunięcia krytycznej podatności z katalogu CISA KEV wzrosła w 2025 roku do 43 dni z 32 rok wcześniej. W pełni usunięto przy tym tylko 26% takich luk, wobec 38% w poprzednim roku. To dane wyłącznie o podatnościach, nie o pozostałych klasach ekspozycji, ale dobrze oddają skalę problemu. W typowym przypadku luka, o której wiadomo, że jest wykorzystywana w atakach, stoi otwarta przez ponad sześć tygodni.
TEM a zarządzanie podatnościami i testy penetracyjne
Zarządzanie podatnościami, test penetracyjny i TEM odpowiadają na trzy różne pytania i żadne z nich nie zastępuje pozostałych. Zarządzanie podatnościami pyta, jakie znane luki są na znanych zasobach. Test penetracyjny pyta, jak daleko zajdzie atakujący w uzgodnionym zakresie i czasie. TEM pyta, co z całej widocznej powierzchni jest dziś groźne i czy zostało zamknięte.
| Zarządzanie podatnościami | Test penetracyjny | TEM / CTEM | |
|---|---|---|---|
| Wykrywa zasoby, o których firma nie wie | ○nie | ◐częściowo lub z integracją | ●tak, natywnie |
| Obejmuje wycieki haseł i logi infostealerów | ○nie | ◐częściowo lub z integracją | ●tak, natywnie |
| Obejmuje dark web i domeny podszywające się pod markę | ○nie | ○nie | ●tak, natywnie |
| Działa w sposób ciągły | ●tak, natywnie | ○nie | ●tak, natywnie |
| Sprawdza, czy lukę da się faktycznie wykorzystać | ○nie | ●tak, natywnie | ◐częściowo lub z integracją |
| Pokazuje cały łańcuch ataku od wejścia do celu | ○nie | ●tak, natywnie | ◐częściowo lub z integracją |
| Pilnuje, czy poprawka została wdrożona | ◐częściowo lub z integracją | ○nie | ●tak, natywnie |
Z tego zestawienia wynika podział pracy. TEM daje ciągły obraz i listę priorytetów, test penetracyjny daje głęboką walidację wybranego fragmentu, a zarządzanie podatnościami pozostaje mechanizmem łatania znanych systemów. W dojrzałym programie test penetracyjny staje się jednym z narzędzi etapu walidacji: jego zakres wyznacza lista potwierdzonych ekspozycji, a nie arkusz zasobów sprzed roku. Jak przebiega sam test i co powinien zawierać raport, opisujemy w tekście o tym, czym jest pentest.
Dlaczego każde znalezisko musi sprawdzić analityk
Automat znajduje, analityk rozstrzyga. Narzędzia do monitorowania ekspozycji z natury zwracają więcej, niż trzeba. Dopasowanie po nazwie łapie firmy o podobnej nazwie, wyszukiwanie haseł zwraca rekordy sprzed lat, a skaner wersji nie wie, że poprawkę wdrożono bez zmiany numeru. Lista bez weryfikacji przerzuca tę pracę na zespół IT, który szybko się uczy, że alerty z tego źródła można odłożyć na później.
- Domena podobna do marki, którą zarejestrowała sama firma. Agencja kupiła ją pod kampanię i nikogo nie poinformowała. Bez sprawdzenia właściciela taka domena trafi do wniosku o usunięcie.
- Subdomena wskazująca na usługę dostawcy. Rekord prowadzi do platformy chmurowej, która odpowiada na każde zapytanie. Wygląda jak wystawiony zasób, a jest stroną dostawcy z cudzą konfiguracją.
- Hasło z wycieku sprzed lat. Ta sama para login–hasło krąży w kolejnych zestawieniach i za każdym razem wygląda na nowe znalezisko. Liczy się data pierwszego pojawienia się i to, czy konto jeszcze istnieje.
- Podatność rozpoznana po numerze wersji. Część dystrybucji przenosi poprawki do starszych wydań bez zmiany numeru, więc skaner widzi lukę, której już nie ma.
- Wzmianka o marce bez żadnej oferty. Nazwa firmy w rozmowie na forum to informacja, nie incydent. Incydentem staje się oferta dostępu, która opisem pasuje do firmy.
Weryfikacja działa też w drugą stronę: analityk podnosi priorytet pozycji, którą automat ocenił nisko, bo zna kontekst. Konto testowe w logu infostealera wygląda niegroźnie, dopóki ktoś nie sprawdzi, że ma uprawnienia administratora w środowisku produkcyjnym. Dlatego w naszej usłudze monitorowania dark webu i zewnętrznej ekspozycji każde znalezisko przechodzi przez analityka, który je weryfikuje i ustala pilność, zanim trafi do zespołu po stronie firmy.
Jak zacząć program zarządzania ekspozycją
Pierwszy przebieg cyklu nie wymaga pełnego zakresu ani nowego zespołu. Kolejność poniżej odpowiada etapom CTEM, ale zaczyna od rzeczy, bez których dalsze kroki nie mają się na czym oprzeć.
- Krok 1IT i właściciele biznesowiInwentaryzacja aktywów zewnętrznych
Zbierz domeny, także te kupione pod kampanie i marki, których już nie ma, publiczne adresy, usługi chmurowe i konta w aplikacjach SaaS. Przy każdej pozycji zapisz właściciela. Lista bez właścicieli nie przyda się w ostatnim kroku.
- Krok 2BezpieczeństwoMonitoring ciągły
Obejmij monitorowaniem pięć obszarów ze schematu na początku tekstu: domeny, dane logowania, dark web i Telegram, usługi wystawione do internetu oraz podatności. Ustal, dokąd trafiają alerty i kto je odbiera poza godzinami pracy.
- Krok 3Bezpieczeństwo razem z biznesemPriorytetyzacja
Uzgodnij z właścicielami systemów, co znaczy „pilne”. Wystarczy prosty podział: osiągalne bez warunków i wykorzystywane w atakach, osiągalne bez dowodów wykorzystania, cała reszta. Każdej grupie przypisz termin zamknięcia.
- Krok 4AnalitykWalidacja
Sprawdź, czy ekspozycja z listy działa naprawdę: czy hasło jest aktywne, czy sesja żyje, czy usługa odpowiada z internetu. Pozycje, które odpadają, zamknij z notatką, żeby nie wróciły w następnym przebiegu.
- Krok 5Właściciel systemu i zespół reagowaniaReakcja i zamknięcie
Przekaż sprawę właścicielowi z terminem i potwierdź zamknięcie ponownym sprawdzeniem. Jeśli znalezisko wskazuje na trwające nadużycie, na przykład aktywną sesję w logu infostealera, uruchom procedurę reagowania na incydent zamiast zwykłego zgłoszenia. Po zamknięciu wróć do kroku pierwszego z nowym zakresem.
Przy danych logowania sama zmiana hasła często nie wystarcza, bo ważne ciasteczko sesji omija i hasło, i MFA. Co zrobić po przejęciu konta, krok po kroku opisujemy w tekście o credential stuffingu. Kroki pierwszy i piąty warto uruchomić równolegle: lista aktywów z właścicielami i ścieżka, którą potwierdzona ekspozycja dotrze do osoby z uprawnieniami do zmiany. Monitoring bez tej ścieżki tylko szybciej produkuje raporty.
Kluczowe wnioski
- 1Threat Exposure Management (CTEM) to ciągły program, a nie narzędzie: ustala, co atakujący może dziś wykorzystać, potwierdza to i doprowadza do zamknięcia
- 2Cykl Gartnera ma pięć etapów: zakres, wykrywanie, priorytetyzacja, walidacja i mobilizacja; platforma przejmuje głównie wykrywanie i wstępną ocenę, reszta wymaga decyzji ludzi
- 3Zewnętrzna ekspozycja obejmuje domeny, wycieki haseł i logi infostealerów, dark web i Telegram, usługi wystawione do internetu oraz podatności, a najgroźniejsze scenariusze leżą na styku tych obszarów
- 4Ekspozycję mierzy się pokryciem i czasem do zamknięcia, nie liczbą alertów; według Verizon DBIR 2026 mediana pełnego usunięcia krytycznej podatności wyniosła 43 dni
- 5Bez weryfikacji przez analityka lista ekspozycji zawiera fałszywe alarmy, a zespół IT szybko przestaje ją traktować poważnie
Najczęstsze pytania
Co to jest Threat Exposure Management?
Threat Exposure Management (TEM), czyli zarządzanie ekspozycją na zagrożenia, to ciągły program, w którym organizacja ustala, które jej zasoby, tożsamości i dane są osiągalne dla atakującego. Następnie sprawdza, czy da się je wykorzystać, i doprowadza do zamknięcia najgroźniejszych pozycji. Obejmuje domeny, wycieki danych logowania, dark web, usługi wystawione do internetu i podatności.
Co to jest CTEM?
CTEM (continuous threat exposure management, ciągłe zarządzanie ekspozycją na zagrożenia) to nazwa, którą Gartner nadał w 2022 roku programowi ciągłej oceny tego, na ile zasoby organizacji są dostępne, wystawione i podatne na wykorzystanie. Program składa się z pięciu powtarzanych etapów: zakresu, wykrywania, priorytetyzacji, walidacji i mobilizacji. W praktyce CTEM i Threat Exposure Management znaczą to samo.
Czym różni się TEM od CTEM?
Niczym istotnym. CTEM, continuous threat exposure management, to nazwa wprowadzona przez Gartnera w 2022 roku dla programu złożonego z pięciu etapów: zakresu, wykrywania, priorytetyzacji, walidacji i mobilizacji. Słowo „continuous” podkreśla, że cykl się powtarza. Producenci i praktycy używają obu skrótów zamiennie.
Czym różni się TEM od EASM?
EASM, czyli zarządzanie zewnętrzną powierzchnią ataku, jest jednym ze składników TEM: wykrywa zasoby wystawione do internetu i ich błędy konfiguracji. TEM łączy to z wyciekami haseł, monitorowaniem dark webu, domenami podszywającymi się pod markę i podatnościami, a do samego wykrywania dokłada walidację znalezisk i doprowadzenie poprawek do końca.
Czy TEM zastępuje testy penetracyjne?
Nie. TEM daje ciągły obraz ekspozycji i listę priorytetów, a test penetracyjny sprawdza w głąb, jak daleko zajdzie atakujący w wybranym fragmencie infrastruktury. W dojrzałym programie test jest narzędziem etapu walidacji, a jego zakres wynika z listy potwierdzonych ekspozycji.
Jak mierzyć ekspozycję firmy na zagrożenia?
Pokryciem i czasem, nie liczbą alertów. Najwięcej mówią odsetek zasobów z zakresu objętych monitorowaniem i przypisanych do właściciela oraz liczba ekspozycji potwierdzonych przez analityka. Do tego dochodzą mediana czasu od wykrycia do zamknięcia w podziale na klasy, odsetek spraw zamkniętych w terminie oraz częstotliwość nawrotów.
Jakie obszary obejmuje ekspozycja zewnętrzna w CTEM?
Bez dostępu do sieci da się zobaczyć pięć obszarów. Są to domeny firmy i domeny łudząco podobne do marki, usługi wystawione do internetu oraz znane podatności w tych usługach. Do tego dochodzą dane logowania pracowników w wyciekach i logach infostealerów oraz oferty na dark webie i Telegramie. Najgroźniejsze są połączenia, na przykład panel logowania z internetu i hasło administratora w świeżym logu.
Podsumowanie
Threat Exposure Management porządkuje coś, co większość firm robi już we fragmentach: skanuje podatności, od czasu do czasu sprawdza wycieki haseł, raz w roku zamawia test penetracyjny. Program łączy te fragmenty w jeden cykl, w którym każda pozycja ma zakres, priorytet i osobę odpowiedzialną, a postęp mierzy się czasem, przez jaki ekspozycja pozostaje otwarta. Najrozsądniejszym pierwszym krokiem nie jest zakup platformy, tylko lista aktywów zewnętrznych z właścicielami i ustalenie, kto zamyka to, co znajdzie monitoring. Platformę dobiera się potem do tak opisanego procesu. Flare łączy w jednej konsoli wycieki danych logowania, dark web i Telegram, domeny podszywające się pod markę oraz zasoby wystawione do internetu.
Lista znalezisk mówi, co jest nie tak. Program ekspozycji mówi, co zostało zamknięte.
Źródła
- 1.Implement a Continuous Threat Exposure Management (CTEM) ProgramGartner · 2022-07 · dostęp 2026-10-15Raport wprowadzający pojęcie CTEM i pięcioetapowy cykl: scoping, discovery, prioritization, validation, mobilization. Dostępny dla subskrybentów Gartnera; nazwy etapów i data publikacji potwierdzone w streszczeniach udostępnianych przez licencjobiorców raportu.
- 2.Gartner Identifies the Top Cybersecurity Trends for 2024Gartner · 2024-02-22 · dostęp 2026-10-15Definicja CTEM jako podejścia do ciągłej oceny dostępności, wystawienia i możliwości wykorzystania zasobów cyfrowych i fizycznych. Zawartej tam prognozy na 2026 rok nie przytaczamy.
- 3.2026 Data Breach Investigations Report: Executive SummaryVerizon · 2026-05-19 · dostęp 2026-10-15Wykorzystanie podatności jako najczęstszy wektor wejścia (31%, nadużycie danych logowania 13%). Odsetek w pełni usuniętych podatności z katalogu CISA KEV (26% wobec 38%) i mediana czasu do pełnego usunięcia (43 dni wobec 32). Incydenty z okresu od 1 listopada 2024 do 31 października 2025.
- 4.Known Exploited Vulnerabilities CatalogCISA · dostęp 2026-10-15Katalog podatności, których wykorzystanie w atakach zostało potwierdzone. Na nim opiera się definicja krytycznej podatności w Verizon DBIR 2026.
- 5.Flare Threat Exposure Management: opis platformyFlare · dostęp 2026-10-15Opis produktu, w którym producent określa Flare jako platformę threat exposure management obejmującą clear web i dark web.
- 6.Analysis After the Refrigeration System Attack in FranceFlare · 2026-10-15 · dostęp 2026-11-17Analiza ekspozycji sterowników chłodniczych z 15 października 2026 r., zaktualizowana 11 listopada 2026 r.: co najmniej 2667 publicznych adresów IP z panelem sterownika dostępnym z internetu, stan na 13 października 2026 r.
Sprawdź, co o Twojej firmie widać z zewnątrz
Dwutygodniowa bezpłatna wersja próbna Flare pokazuje, co platforma znalazła o Twojej organizacji w dark webie i otwartym internecie, i daje dostęp do danych z ponad ośmiu lat. Bez zobowiązań i bez podawania danych karty, z dostępem w ciągu 48 godzin.