This article is available in Polish only.
MDR: co to jest i czym różni się od SOC i EDR
MDR (Managed Detection and Response) to usługa, w której zewnętrzni analitycy całą dobę oceniają alerty i reagują na incydenty. Pokazujemy jedną noc z incydentem krok po kroku i wyjaśniamy, czym MDR różni się od SOC i EDR.
MDR (Managed Detection and Response) to usługa, w której zewnętrzny zespół analityków całą dobę monitoruje telemetrię z Twojego środowiska, ocenia alerty, prowadzi threat hunting i reaguje na incydenty, na przykład izolując zainfekowany komputer. Poniżej pokazujemy jedną noc z incydentem krok po kroku, a potem wyjaśniamy, czym MDR różni się od SOC i EDR.
Weźmy noc z piątku na sobotę. Biuro jest puste, telefony wyciszone. To scenariusz typowy, a nie opis konkretnej firmy. Po drugiej w nocy na jednym z serwerów uruchamia się vssadmin z poleceniem usunięcia kopii woluminów. To typowy krok przed szyfrowaniem, bo bez kopii trudniej odzyskać pliki. Agent EDR rejestruje zdarzenie, a reguła detekcji podnosi alert.
Dalszy ciąg zależy od tego, kto ten alert odbierze. Jeśli nikt nie dyżuruje, alert czeka do rana albo do poniedziałku, a w nocy działa tylko blokada automatyczna. Jeśli firma korzysta z usługi MDR, alert trafia do analityka, który go ocenia i w razie ataku odcina serwer od sieci. Atakujący wybierają noce i weekendy właśnie dlatego, że wtedy nikt nie patrzy.
Alert z trzeciej w nocy przeczytany o ósmej rano nie zatrzymał ataku, tylko go odnotował.
Takich nocy przybywa. Według podsumowania raportu Verizon DBIR 2026 ransomware wiązało się z 48% naruszeń danych na świecie, wobec 44% rok wcześniej. Czynnik ludzki, czyli kliknięcie, podanie hasła albo błąd, miał udział w 62% naruszeń. W Polsce CERT Polska odnotował w 2025 roku 179 ataków ransomware, wobec 147 rok wcześniej. Narzędzie wykryje część z nich, ale o wyniku decyduje to, kto odbierze alert. Przebieg takiego ataku i pierwszą godzinę reakcji opisujemy w tekście Atak ransomware: co zrobić w pierwszej godzinie.
Czym jest MDR
Po polsku MDR to „zarządzane wykrywanie i reagowanie”, ale rynek posługuje się angielskim skrótem. MDR jest usługą, a nie narzędziem: zespół analityków dostawcy pracuje na telemetrii z Twoich systemów i ma uzgodnione wcześniej uprawnienia do reakcji.
Najprościej zrozumieć MDR przez to, co kupujesz. Nie kupujesz oprogramowania, tylko wynik: ktoś odbiera alert o trzeciej w nocy, sprawdza, czy to atak, i jeśli tak, odcina zainfekowany komputer od sieci. Narzędzie, na którym ta praca się odbywa, jest częścią usługi, ale nie jej sednem.
Usługa ma cztery elementy, które powinny pojawić się w każdej rzetelnej ofercie: zbieranie telemetrii, ocenę alertów przez człowieka (triage), proaktywne poszukiwanie zagrożeń (threat hunting) i reakcję. Jeśli w ofercie brakuje reakcji, a dostawca jedynie przesyła powiadomienia, to jest monitoring, nie MDR.
Kluczowe wnioski
- 1MDR to usługa, nie narzędzie: kupujesz zespół, który całą dobę ocenia alerty i reaguje, a nie kolejne narzędzie
- 2EDR to narzędzie, SOC to zespół lub funkcja, MDR to usługa: trzy kategorie, które w praktyce występują razem
- 3Threat hunting szuka tego, czego reguły jeszcze nie wykrywają: zaczyna od hipotezy, a kończy na nowej regule detekcji
- 4O potrzebie MDR decyduje grafik, nie liczba narzędzi: atakujący wybiera godziny, w których nikt nie patrzy na konsolę
- 5Przed podpisaniem umowy ustal uprawnienia: kto izoluje hosta i blokuje konto w nocy, a kto musi na to wyrazić zgodę
- 6MDR nie zwalnia z decyzji biznesowych ani zgłoszeń regulacyjnych: dostarcza dane, obowiązek zostaje w firmie
Jak działa usługa MDR: ta sama noc krok po kroku
Wróćmy do nocnego alertu i prześledźmy go etap po etapie. MDR działa jak ciągły obieg: dane z urządzeń i systemów trafiają do platformy, a reguły i modele zachowania wyłapują podejrzane zdarzenia. Analityk decyduje, czy to incydent, i uruchamia uzgodnione wcześniej działania. Każdy zamknięty przypadek poprawia reguły na kolejny.
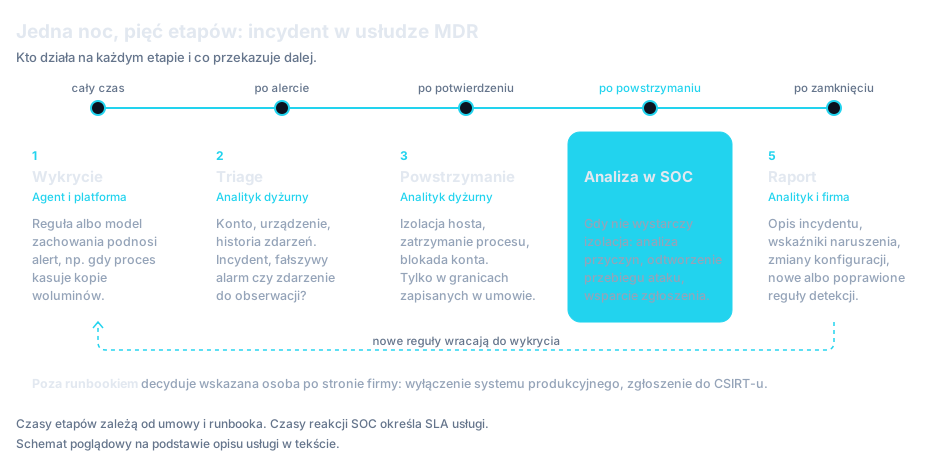
Czasy poszczególnych etapów zależą od umowy i runbooka, więc ich tu nie podajemy. Czasy reakcji w naszej usłudze określa SLA opisane na stronie SOC as a Service.
Etap 1. Telemetria i wykrycie
Podstawą jest agent EDR albo XDR na stacjach roboczych i serwerach, który rejestruje uruchamiane procesy, połączenia sieciowe, zmiany w rejestrze i operacje na plikach. Do tego dochodzą logi z tożsamości, poczty i chmury. Ten drugi strumień ma coraz większą wagę. Według raportu CERT Polska za 2025 rok w znacznej większości ataków ransomware, w których dało się ustalić wektor, atakujący wszedł przez usługę dostępu zdalnego bez uwierzytelniania dwuskładnikowego. Hasło zdobywał przez phishing, wyciek albo stealera. Takiego logowania sam agent na laptopie nie zobaczy.
W tym scenariuszu alert podnosi reguła, która pilnuje usuwania kopii woluminów. Poniżej przykład takiej reguły w otwartym formacie SIGMA, o którym piszemy szerzej w części o threat huntingu.
title: Usuniecie kopii woluminow przez vssadmin
status: experimental
logsource:
  category: process_creation
  product: windows
detection:
  selection:
    Image|endswith: '\vssadmin.exe'
    CommandLine|contains|all:
      - 'delete'
      - 'shadows'
  condition: selection
level: highEtap 2. Triage: oddzielenie szumu od ataku
Większość alertów nie oznacza ataku. Administrator uruchamiający skrypt PowerShell o północy wygląda w logach podobnie do intruza, który robi to samo. Analityk porównuje zdarzenie z kontekstem: kto to jest, czy robi to regularnie, z jakiego urządzenia, co działo się wcześniej na tym koncie. Przy nocnym vssadmin sprawdzi, czy na tym serwerze nie działa zaplanowany skrypt administracyjny. Bez tego etapu firma dostaje albo zalew fałszywych alarmów, albo automatyczne blokady, które zatrzymują pracę.
Etap 3. Powstrzymanie: kto i co może zrobić
Po potwierdzeniu incydentu analityk działa według runbooka uzgodnionego z firmą przy wdrożeniu. Typowe działania to izolacja hosta od sieci, zatrzymanie procesu, zablokowanie konta albo wymuszenie zmiany hasła. Część takich działań można zautomatyzować w playbookach SOAR. Najważniejsze są uprawnienia: część firm pozwala dostawcy izolować stacje robocze bez pytania, ale serwery produkcyjne tylko po telefonie do wskazanej osoby. Te granice trzeba zapisać, zanim pojawi się pierwszy incydent.
Etap 4. Analiza przyczyn i obsługa incydentu do końca
Izolacja zatrzymuje szyfrowanie na jednym serwerze, ale nie mówi, którędy atakujący wszedł i gdzie jeszcze jest. Gdy incydent wymaga analizy przyczyn, odtworzenia przebiegu ataku albo wsparcia przy zgłoszeniu, ten sam zespół SOC prowadzi sprawę dalej, aż do jej zamknięcia.
Etap 5. Raport i strojenie reguł
Każdy incydent kończy się opisem: co się stało, którędy weszło, co zostało zrobione i co zmienić w konfiguracji. Ta dokumentacja przydaje się później przy zgłoszeniu do CSIRT-u i przy audycie. Drugim efektem jest strojenie: reguła, która dała fałszywy alarm, dostaje wyjątek, a technika, którą wykryto z opóźnieniem, dostaje nową regułę.
- Decyzji biznesowych. Wyłączenie systemu produkcyjnego, powiadomienie klientów czy decyzja o rozmowie z atakującym zawsze zostają w firmie.
- Zgłoszeń regulacyjnych. Dostawca dostarczy dane do zgłoszenia, ale obowiązek wobec CSIRT-u i organu nadzoru ciąży na podmiocie.
- Luk w pokryciu. Serwer bez agenta jest niewidoczny również dla analityka. MDR na części urządzeń daje ochronę tylko tej części.
- Kopii zapasowych. Szybka izolacja ogranicza szkody, ale nie odtworzy zaszyfrowanych danych, jeśli kopie były w zasięgu atakującego.
- Higieny tożsamości. Brak uwierzytelniania wieloskładnikowego i zbyt szerokie uprawnienia trzeba naprawić po swojej stronie.
MDR a SOC i EDR: czym się różnią
Te trzy pojęcia opisują trzy różne kategorie: EDR to narzędzie, SOC to zespół albo funkcja w organizacji, MDR to usługa. Mylą się, bo występują razem: MDR działa na narzędziu klasy EDR lub XDR, a wykonuje go zespół, który w praktyce jest zewnętrznym SOC-iem. Czym jest SOC, kto w nim pracuje i jakich narzędzi używa, opisujemy w tekście SOC: co to jest.
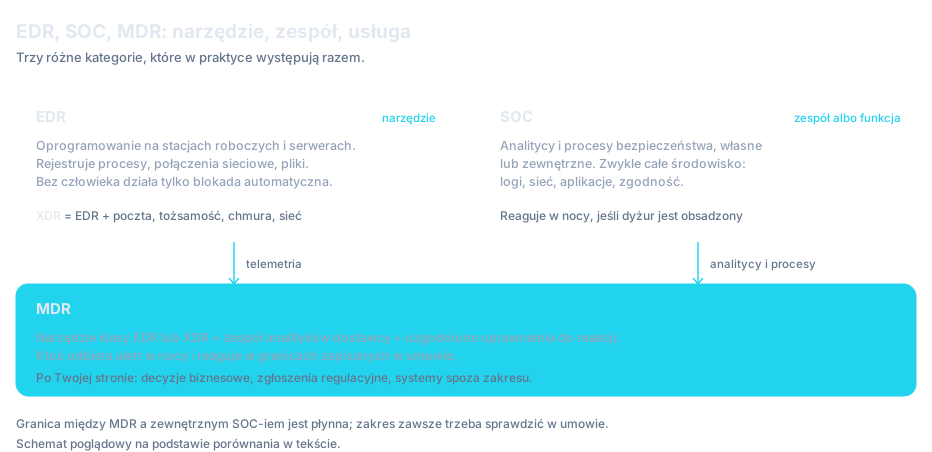
Granica między MDR a zewnętrznym SOC-iem jest płynna i każdy dostawca rysuje ją trochę inaczej. Zwykle MDR skupia się na wykrywaniu i reagowaniu na telemetrii z endpointów, tożsamości i chmury, a SOC obejmuje również obsługę SIEM-a, retencję logów na potrzeby audytu i wsparcie przy zgodności. Szersze porównanie warstw technicznych, łącznie z SIEM i SOAR, opisaliśmy w tekście o różnicach między SIEM, SOAR, XDR i EDR.
| EDR | SOC | MDR | |
|---|---|---|---|
| Czym jest | Oprogramowanie na urządzeniach końcowych | Zespół i procesy bezpieczeństwa, własne lub zewnętrzne | Usługa wykrywania i reagowania świadczona przez dostawcę |
| Kto obsługuje | Twój dział IT albo nikt | Analitycy SOC | Analitycy dostawcy |
| Zakres | Stacje robocze i serwery | Całe środowisko: logi, sieć, aplikacje, zgodność | Najczęściej endpointy, tożsamość i chmura, czasem szerzej, zależnie od umowy |
| Reakcja w nocy | Tylko automatyczna | Tak, jeśli dyżur jest obsadzony | Tak, w ramach uzgodnionych uprawnień |
| Co zostaje po Twojej stronie | Wszystko poza blokadą automatyczną | Przy własnym SOC wszystko, przy zewnętrznym decyzje biznesowe | Decyzje biznesowe, zgłoszenia regulacyjne, systemy spoza zakresu |
Gdzie w tym jest XDR
XDR to rozszerzenie EDR-a o pocztę, tożsamość, chmurę i sieć, czyli nadal narzędzie. Gdy w ofercie pojawia się „XDR z analizą i reakcją 24/7”, chodzi w praktyce o MDR zbudowany na platformie XDR. Różnica dla firmy jest istotna: im szerszy zakres telemetrii, tym większa szansa, że analityk zobaczy logowanie z wykradzionego hasła, zanim atakujący dotrze do serwera.
Threat hunting: co to jest i czym różni się od alertowania
Threat hunting to proaktywne przeszukiwanie danych w poszukiwaniu śladów ataku, którego żadna reguła jeszcze nie wykryła. Analityk nie czeka na alert. Zaczyna od hipotezy, na przykład „ktoś używa legalnych narzędzi administracyjnych do poruszania się między serwerami”, i sprawdza ją w zgromadzonej telemetrii. Hipotezy często biorą się z informacji o zagrożeniach, które opisujemy w tekście o threat intelligence w podmiocie publicznym.
Alertowanie odpowiada na pytanie, czy wydarzyło się coś, co już umiemy rozpoznać. Threat hunting odpowiada na pytanie, czego jeszcze nie umiemy rozpoznać. Według CERT Polska ataki ransomware prowadzone ręcznie przez operatorów bywają rozłożone nawet na kilka tygodni, a atakujący przez większość tego czasu posługują się legalnymi narzędziami wbudowanymi w system. Przez ten okres intruz zwykle nie robi niczego, co uruchomiłoby oczywistą regułę, a szkodliwe oprogramowanie trafia na dysk dopiero po wyłączeniu zabezpieczeń.
| Alertowanie | Threat hunting | |
|---|---|---|
| Działa bez udziału człowieka | ●tak, natywnie | ◐częściowo lub z integracją |
| Wykrywa techniki, dla których nie ma jeszcze reguły | ○nie | ●tak, natywnie |
| Zaczyna od hipotezy o zachowaniu atakującego | ○nie | ●tak, natywnie |
| Reaguje w sekundach od zdarzenia | ●tak, natywnie | ○nie |
| Daje nowe reguły detekcji jako efekt uboczny | ◐częściowo lub z integracją | ●tak, natywnie |
Reguły SIGMA i YARA, czyli jak wiedza zamienia się w detekcję
Wynik dobrego polowania nie kończy się w raporcie, tylko w regule, która od tej pory działa automatycznie. Dwa otwarte formaty są tu standardem branżowym. SIGMA opisuje podejrzane zdarzenie w logach w sposób niezależny od konkretnego systemu, więc tę samą regułę da się przenieść między platformami. Taka jest reguła z nocnego scenariusza, pokazana przy etapie wykrycia. YARA opisuje wzorce w plikach i pamięci, na przykład charakterystyczne ciągi znaków danej rodziny złośliwego oprogramowania.
Dla firmy, która wybiera dostawcę, ważne jest jedno: czy reguły są pisane pod jej środowisko, czy dostawca używa wyłącznie zestawu dostarczonego przez producenta narzędzia. Gotowy zestaw wykrywa to, co powszechne. Reguły własne wykrywają to, co nietypowe dla konkretnej sieci, na przykład logowanie konta serwisowego z miejsca, z którego nigdy się nie logowało.
Kiedy firmie wystarczy EDR, a kiedy potrzebuje MDR
EDR wystarcza, gdy ktoś w firmie ma czas i kompetencje, żeby codziennie obsłużyć jego alerty, także poza godzinami pracy. MDR jest potrzebny, gdy tej osoby nie ma, a o tym decyduje zwykle grafik, a nie liczba narzędzi. Jak działa samo narzędzie i czym różni się od antywirusa, wyjaśniamy w tekście EDR: co to jest.
Brak dyżurów nocnych
To najczęstszy powód, dla którego firmy sięgają po MDR. Całodobowy dyżur we własnym zakresie wymaga kilku etatów zmianowych, a jedna osoba „pod telefonem” nie zastąpi analityka, który patrzy na konsolę. Atakujący wie, kiedy biuro jest puste, i właśnie wtedy przechodzi od cichego rozpoznania do szyfrowania. Jeśli alert przyjdzie w piątek wieczorem, a ktoś przeczyta go w poniedziałek rano, okno na reakcję zwykle jest już zamknięte.
Mały zespół IT
Dwie albo trzy osoby w IT zajmują się wszystkim: kontami, drukarkami, aktualizacjami, zakupami. Analiza alertów bezpieczeństwa przegrywa z pilnymi zgłoszeniami użytkowników, a każdy nieobejrzany alert jest równie bezużyteczny jak brak alertu. MDR nie zastępuje tego zespołu, tylko zdejmuje z niego jedno zadanie, którego nie da się wykonywać na pół etatu.
Sektor publiczny i podmioty objęte KSC
Znowelizowana ustawa o krajowym systemie cyberbezpieczeństwa (Dz.U. 2026 poz. 252, obowiązuje od 3 kwietnia 2026 roku) wymaga od podmiotu kluczowego lub ważnego wczesnego ostrzeżenia w ciągu 24 godzin od wykrycia incydentu poważnego, zgłoszenia w ciągu 72 godzin i sprawozdania końcowego w ciągu miesiąca od zgłoszenia. Zegar startuje od wykrycia, więc liczy się to, czy ktoś w ogóle zauważy incydent w weekend. Art. 14 pozwala zapewnić obsługę cyberbezpieczeństwa własnymi strukturami albo umową z dostawcą usług zarządzanych w zakresie cyberbezpieczeństwa. Urząd czy szpital rzadko mają własny SOC, a obowiązek dotyczy ich tak samo. Szczegóły obowiązków opisaliśmy w tekście o NIS2 i ustawie o KSC, a ofertę dla jednostek publicznych zebraliśmy na stronie o KSC w podmiocie publicznym.
Kiedy EDR bez dyżuru MDR wystarczy
Własny zespół bezpieczeństwa z obsadzonym dyżurem całodobowym, procedurami reagowania i doświadczeniem w analizie incydentów może pracować na samym EDR-ze. Podobnie mała firma z prostą infrastrukturą, która akceptuje ryzyko, że w nocy zadziała tylko blokada automatyczna. To świadoma decyzja, pod warunkiem że ktoś rano faktycznie przegląda konsolę.
Co sprawdzić u dostawcy MDR
Oferty MDR wyglądają podobnie na slajdach, a różnią się w szczegółach, które wychodzą dopiero przy pierwszym incydencie. Poniższe pytania warto zadać przed podpisaniem umowy i poprosić o odpowiedzi na piśmie.
- Gdzie przechowywane i przetwarzane są dane: telemetria zawiera nazwy użytkowników, ścieżki plików i adresy, więc lokalizacja w UE ma znaczenie dla RODO i dla wymagań sektorowych
- Kto reaguje i z jakimi uprawnieniami, czy analityk może sam izolować hosta, blokować konta, a jeśli tak, to które, i kogo musi zapytać o resztę
- Co dokładnie oznacza czas reakcji w umowie: potwierdzenie przyjęcia alertu i podjęcie działań to dwie różne rzeczy
- Czy reguły detekcji są pisane pod Twoje środowisko: pytaj o reguły SIGMA i YARA, a nie tylko o zestaw dostarczany przez producenta
- Czy threat hunting jest prowadzony regularnie i jak wygląda jego raport: kampania polowania powinna mieć hipotezę, zakres i wynik
- Jakie źródła telemetrii obejmuje usługa: endpointy, tożsamość, poczta, chmura, a także czy da się podłączyć narzędzia, które już masz
- Jak wygląda raportowanie: miesięczny przegląd, raport z każdego incydentu i dane gotowe do zgłoszenia do CSIRT-u
- Co dzieje się po wykryciu poważnego incydentu, czy dostawca ma własny zespół reagowania i analizy śledczej, czy przekazuje sprawę dalej
Najwięcej mówi zwykle odpowiedź na drugie pytanie. Dostawca, który nie potrafi jasno określić, co zrobi sam, a co wymaga Twojej zgody, w nocy zrobi albo za mało, albo za dużo.
MDR jako element architektury, a nie cała strategia
MDR działa tak dobrze, jak dobre są dane, które dostaje. Weźmy sytuację, w której agent jest na 70% urządzeń, tożsamość nie jest podłączona, a kopie zapasowe leżą w tej samej domenie. Analityk szybko wykryje wtedy atak, ale nie będzie miał jak zatrzymać go w całości. Dlatego zaczynamy od architektury: co ma być widoczne, skąd płyną dane i kto podejmuje które decyzje.
W ZeroLayer projektujemy i wdrażamy tę warstwę etapami. Telemetrię zbieramy agentami XDR na platformie SentinelOne Singularity, a nasi inżynierowie mają certyfikacje SentinelOne Paladin i SIREN. Na tym budujemy SOC 24/7/365 z danymi przechowywanymi w UE, własnymi regułami SIGMA i YARA oraz regularnymi kampaniami threat huntingu. ISO 27001 obejmuje usługę SOC. Gdy incydent wymaga więcej niż izolacji, ten sam SOC prowadzi go dalej: od analizy przyczyn po raport poincydentowy.
Ta sama zasada działa w drugą stronę: jeśli masz już narzędzia innych producentów, nie trzeba ich wyrzucać. Integracja systemów bezpieczeństwa polega na tym, żeby spiąć istniejące źródła w jeden obraz, zamiast dokładać kolejną konsolę, do której nikt nie zagląda.
Najczęstsze pytania
MDR: co to jest w jednym zdaniu?
MDR (Managed Detection and Response) to usługa, w której zewnętrzny zespół analityków całą dobę monitoruje telemetrię z Twojego środowiska i ocenia alerty. Prowadzi też threat hunting i reaguje na incydenty, na przykład izolując zainfekowany komputer od sieci.
Czym różni się MDR od EDR?
EDR to oprogramowanie na urządzeniach końcowych, które rejestruje zachowanie procesów i potrafi automatycznie zablokować część zagrożeń. MDR to usługa, w której zespół analityków obsługuje alerty z EDR lub XDR, ocenia je i reaguje. EDR bez nikogo, kto patrzy na jego alerty, działa wyłącznie w zakresie blokad automatycznych.
Czym różni się MDR od SOC?
SOC to zespół i procesy bezpieczeństwa, które mogą działać we własnym zakresie lub jako usługa zewnętrzna, i zwykle obejmują całe środowisko, łącznie z logami i zgodnością. MDR to węższa usługa skupiona na wykrywaniu i reagowaniu, najczęściej na telemetrii z endpointów, tożsamości i chmury. Granica zależy od dostawcy, dlatego zakres trzeba sprawdzić w umowie.
Threat hunting: co to jest?
Threat hunting to proaktywne przeszukiwanie telemetrii w poszukiwaniu śladów ataku, którego nie wykryła jeszcze żadna reguła. Analityk zaczyna od hipotezy o zachowaniu atakującego i sprawdza ją w danych. Efektem jest wykrycie ukrytego intruza albo nowa reguła detekcji, która od tej pory działa automatycznie.
Czy mała firma potrzebuje MDR?
Potrzebuje go, jeśli nie ma nikogo, kto codziennie, także w nocy i w weekendy, obsłuży alerty z EDR. Mały zespół IT zwykle nie jest w stanie obsadzić dyżuru całodobowego, a atakujący nie dostosowuje się do godzin pracy biura i chętnie wybiera noc albo weekend. Jeśli firma świadomie akceptuje, że w nocy działa tylko blokada automatyczna, może zacząć od samego EDR-a.
Co robi usługa MDR, gdy alert pojawi się w nocy?
Analityk dyżurny ocenia alert w kontekście konta, urządzenia i historii zdarzeń. Jeśli potwierdzi atak, powstrzymuje go według runbooka, na przykład izolując hosta albo blokując konto. Gdy potrzebna jest analiza przyczyn, prowadzi ją dalej zespół SOC, a całość kończy raport z rekomendacjami.
Podsumowanie
MDR nie jest lepszym EDR-em ani okrojonym SOC-iem. To odpowiedź na pytanie, kto odbierze alert, kiedy narzędzie w końcu coś zobaczy, i co ma prawo wtedy zrobić. Jeśli w Twojej firmie odpowiedź brzmi „nikt do rana”, to właśnie tę lukę wypełnia usługa. Zanim jednak wybierzesz dostawcę, ustal, co ma być widoczne, kto decyduje o izolacji i gdzie trafiają dane, bo te trzy rzeczy przesądzają o wyniku bardziej niż lista funkcji.
Źródła
- 1.2026 Data Breach Investigations Report: Executive SummaryVerizon · 2026-05-19 · dostęp 2026-10-15Ponad 31 tys. incydentów i ponad 22 tys. potwierdzonych naruszeń w 145 krajach. Źródło danych o udziale ransomware w naruszeniach (48% wobec 44% rok wcześniej) i o udziale czynnika ludzkiego (62%).
- 2.Raport roczny z działalności CERT Polska w 2025 rokuCERT Polska / NASK · 2026-04-08 · dostęp 2026-10-15179 ataków ransomware w 2025 roku wobec 147 w 2024 (s. 42). Obserwacje o wejściu przez usługi dostępu zdalnego bez uwierzytelniania dwuskładnikowego, o atakach rozłożonych nawet na kilka tygodni i o użyciu legalnych narzędzi systemowych.
- 3.Dyrektywa Parlamentu Europejskiego i Rady (UE) 2022/2555 (NIS2), art. 23EUR-Lex · 2022-12-14 · dostęp 2026-10-15Terminy zgłaszania poważnych incydentów: wczesne ostrzeżenie w ciągu 24 godzin, zgłoszenie incydentu w ciągu 72 godzin od uzyskania wiedzy o incydencie.
- 4.Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252)Sejm RP (ELI) · 2026-03-02 · dostęp 2026-11-17Art. 11 ust. 1 pkt 4, 4a i 4c (wczesne ostrzeżenie w 24 godziny i zgłoszenie w 72 godziny od wykrycia incydentu poważnego, sprawozdanie końcowe w ciągu miesiąca od zgłoszenia) oraz art. 14 (wewnętrzne struktury lub umowa z dostawcą usług zarządzanych w zakresie cyberbezpieczeństwa).
- 5.SP 800-61 Rev. 3: Incident Response Recommendations and Considerations for Cybersecurity Risk ManagementNIST · 2025-04 · dostęp 2026-10-15Zalecenia dotyczące organizacji reagowania na incydenty w ramach zarządzania ryzykiem według NIST CSF 2.0.
- 6.Sigma: Generic Signature Format for SIEM SystemsSigmaHQ · dostęp 2026-10-15Specyfikacja i publiczne repozytorium reguł w formacie SIGMA.
- 7.YARA documentationVirusTotal · dostęp 2026-10-15Dokumentacja formatu reguł YARA do opisu wzorców w plikach i pamięci.
- 8.Singularity PlatformSentinelOne · dostęp 2026-10-15Dokumentacja producenta dotycząca zakresu platformy XDR.
Kto dziś odbiera Twoje alerty w nocy?
Projektujemy i prowadzimy SOC 24/7/365 na agentach XDR, z własnymi regułami SIGMA i YARA, threat huntingiem i danymi w UE. Zaczynamy od sprawdzenia, co dziś widzisz, a czego nie.